删除解除隐藏文件无法显示问题
估计你是中病毒了,你的机器是不是很慢了.而且是特别慢.网速也开始慢的慢.容易掉线了.而且莫名其妙重启.如果是这样.你就是中毒了.我头几天刚杀过.郁闷死.杀毒软件都搞不定他.
第一:先告诉你如何显示那些隐藏的文件.前提是你没中毒.在windows下不可以的话.可以这样.两个办法.首先的办法直接解决了.通过DOS解决.点开始->运行->打cmd->进入do s状态->打上cd\->打attr ib-h-r-s
->这个时候会有提示说pagefiles.sys不能正确显示,不要理他.之后回到windows状态如果没有什么问题的话,你的文件就出来了.另外一个,比较麻烦,在如何杀毒里会介绍给你.
第二:如果你按上述的办法搞不到.或者是一在运行里打上cmd机器就重启.那基本百分百中毒了.按以下步骤基本可以杀掉病毒.
说明 [Users]是指C:\Documents and Settings\下的每一个用户名全文同。有些步骤可能会没有则略过。
步骤
1、 由于病毒修改了c md启动安全模式下用命令提示符也没有作用正常启动系统关闭系统还原打开木马杀客结束所有带有Application Data路径的进程。
2、在记事本里面输入以下内容(如果禁止了右键我们可以从“文件”这里新建一个)dim wshset wsh=ws cript.createobject("wscript.she ll")ws h.re gwr ite
"HKEY_CURRENT_US ER\So ftware\Microso ft\Windows\CurrentVersion\Polic ies\Win
OldApp\Disabled",""ws h.re gwr ite
"HKEY_CURREN T_USER\Software\Micro s oft\Windows\CurrentVers ion\Po lic ies\S ystem\DisableRegistryTools","0"wsh.p opup("已经成功解开注册表")
另存为1.vbs或者1.vbe运行这个文件注册表就解开了。
3、解锁注册表、修复文件夹选项消失无法显示隐藏文件和扩展名、直接修改注册表显示系统文件和隐藏文件及扩展名用记事本写以下内容
Windows Registry Editor Version 5.00
[HKEY_CURREN T_U SER\S oftware\Microsoft\Windo ws\CurrentVers ion\Po lic ies\System]
"Disab leRe gistryToo ls"=dword:00000000
"D isab leCMD"=dword:00000000
[HKEY_LOCAL_MACHINE\SOFTWARE\Microso ft\Windows\CurrentVers ion\Exp lorer\Advanc ed\Folder\Hidden\SHO WALL]
"C heckedValue"=dwo rd:00000001
[HKEY_CURRENT_US ER\So ftware\Microso ft\Windows\CurrentVers ion\Exp lo rer\Advanced]
"Hidd en"=dword:00000001
"Hide FileExt"=dword:00000000
"ShowSuperHidden"=dword:00000001
另存为1.re g文件然后双击运行这个文件。
****
以上步骤可以通过一些专业注册表软件搞定.如金山毒霸的那种.
4、恢复显示“文件夹选项” 以便以后查看隐藏文件及文件扩展名
运行gpedit.ms c“本地计算机”策略用户配置管理模板windows组件windows资源管理器更改设置从“工具”菜单删除“文件夹选项”菜单先选择“启用”再选择
“已禁用”即可。
5、开始运行rege dit打开注册表搜索KesenjanganSos ial、
RakyatKelap aran、 Bro n、 tok、 B ro n-Spizae tus、 Tok-C irrhatus、 To k-C irrhatus-969、Nend angBro搜索到的子项删除。
此步尤为重要病毒是嵌入到Exp lorer随着桌面进程启动运行的。如果有“瑞星注册表修复工具3.0.com”、 “毒霸注册表修复.EXE”等注册表修复工具用这些工具修复注册表。
比如
删除
[HKEY_CURREN T_US ER\So ftware\Microso ft\Windows\CurrentVersion\Po licies\WinOldApp]
[HKEY_LO CAL_MACHINE\SOFTWARE\M icro so ft\Windo ws
NT\CurrentVe rs io n\W inl ogo n]
Shell的值由Explorer.exe "C:\WINDOWS\KesenjanganSosial.exe"改为
EXPLORER.EXE
[HKLM\S oftW are\M ic ros oft\W indow s\C urre ntVers io n\Run]
删除 Bro n-Spizaetus="C:\%s yste m%\She l lNe w\RakyatKelaparan.exe"
(%system%在windows xp下指windows\system32,windows 2000下则为WINNT)[HKEY_CURREN T_USER\Software\Micros o ft\Windows\She llNoRoam\MUICache]删除C:\WINDOWS\KesenjanganS osial和
C:\WINDOWS\She llNew\RakyatKelaparan.exe
[HKEY_USERS\.DEFAULT\S o ftware\Microso ft\Windows\ShellNoRo am\MUICache]
删除C:\W INDOWS\She llNew\RakyatKelaparan.e xe
[HKEY_CURREN T_US ER\So ftware\M icroso ft\Windows\C urrentVers io n\Run]和
[HKEY_LOCAL_MACHINE\SOFTWARE\Microso ft\Shared
Tools\MS Config\s tartupreg]
删除 Bro n-Sp iza etus、 Tok-Cirrhatus、 Tok-Cirrhatus-969等相关项。
如果有的话
删除[HKEY_CURRENT_US ER\So ftware\Microso ft\Windows\CarrentVersion]注意是C arre ntVer s io n第二个字母是a
删除[HKEY_CURREN T_USER\Software\Micros o ft\S earch Ass i stant]
6、搜索c md-b ronto k.e xe得到下面类似的项
[HKEY_LO CAL_MAC HINE\SYSTEM\Co ntro lS et001\Contro l\S afeBo ot]
AlternateShe ll的值由cmd-brontok.exe改为c md.exe
[HKEY_LOCAL_MACHINE\SYSTEM\ControlSet002\Control\SafeBoot]
Alternate She ll的值由cmd-b ronto k.exe改为cmd.exe
7、开始搜索文件或文件夹分别搜索含有“Bron、 tok、 empty.p if、
Setting.scr、 KesenjanganSos ial、 RakyatK elap aran.exe、 cmd-brontok.exe、
N endangB ro”字符的所有文件然后删除名字含有“Bro n”且含有“tok”的文件删除empty.pif和[Users]'s Setting.scr等全部文件。
8、删除在C:\Documents and Settings\[Users]\Application Data\和
C:\Do cuments and Settings\[Users]\Local Settings\App lic ation Data文件夹里的病毒程序 比如csrss.exe、 inetinfo.exe、 winlogon.exe、 services.exe、smss.exe、 lsas s.exe、 svcho st.exe、 Bron.tok-17-x.exe(x为数字)、
GDIP FONTCACHEV 1.DAT、 fus i oncac he.dat以及带有“Bro n tok”名字的文件。控制面版-计划任务-删除全部任务。
9、修改C:\Auto e xe c.b at删除里面的字符 "p aus e"保存退出。
10、清理IE临时文件、用超级兔子或者优化大师等工具清理临时文件。
比如清空C:\Documents and Settings\[user]\Local Settings\Temp\等文件夹。
11、用最新杀毒软件到安全模式下查杀
***********************************
兄弟,你试试吧.祝你好运+
- 删除解除隐藏文件无法显示问题相关文档
- 删除彻底清除无法显示隐藏文件的病毒
- 默认值修复隐藏文件无法显示(Fixed hidden file cannot be displayed)
- 文件U盘(硬盘)里面的文件被隐藏无法显示
- 微软解决隐藏文件无法显示及隐藏文件打不开的方法(Solve hidden files can not show and hide the file can not open the method)
- 解除解除隐藏文件无法显示问题(Releasing hidden files does not display problems)
- 设为无法显示隐藏文件,不能显示隐藏文件解决方法(The hidden file cannot be displayed. The hidden file solution cannot be displayed)
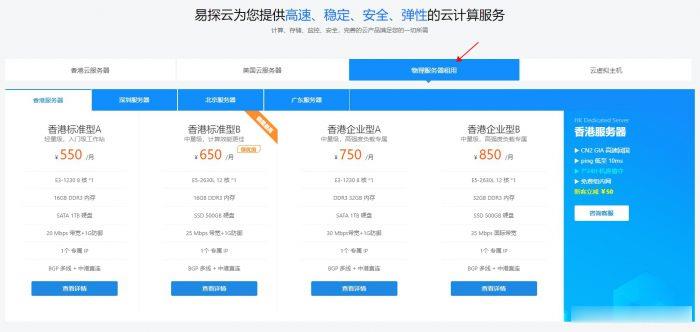
易探云:香港大带宽/大内存物理机服务器550元;20Mbps带宽!三网BGP线路
易探云怎么样?易探云隶属于纯乐电商旗下网络服务品牌,香港NTT Communications合作伙伴,YiTanCloud Limited旗下合作云计算品牌,数十年云计算行业经验。发展至今,我们已凝聚起港内领先的开发和运维团队,积累起4年市场服务经验,提供电话热线/在线咨询/服务单系统等多种沟通渠道,7*24不间断服务,3分钟快速响应。目前,易探云提供香港大带宽20Mbps、16G DDR3内存、...
BGPTO独服折优惠- 日本独服65折 新加坡独服75折
BGPTO是一家成立于2017年的国人主机商,从商家背景上是国内的K总和有其他投资者共同创办的商家,主营是独立服务器业务。数据中心包括美国洛杉矶Cera、新加坡、日本大阪和香港数据中心的服务器。商家对所销售服务器产品拥有自主硬件和IP资源,支持Linux和Windows。这个月,有看到商家BGPTO日本和新加坡机房独服正进行优惠促销,折扣最低65折。第一、商家机房优惠券码这次商家的活动机房是新加坡...
乐凝网络支持24小时无理由退款,香港HKBN/美国CERA云服务器,低至9.88元/月起
乐凝网络怎么样?乐凝网络是一家新兴的云服务器商家,目前主要提供香港CN2 GIA、美国CUVIP、美国CERA、日本东京CN2等云服务器及云挂机宝等服务。乐凝网络提供比同行更多的售后服务,让您在使用过程中更加省心,使用零云服务器,可免费享受超过50项运维服务,1分钟内极速响应,平均20分钟内解决运维问题,助您无忧上云。目前,香港HKBN/美国cera云服务器,低至9.88元/月起,支持24小时无理...
-
设置xp包过滤防火墙和灵巧网关设置债券127浙江世纪华通集团股份有限公司支持ipad化学品安全技术说明书xp如何关闭445端口请大家帮帮忙,怎样关闭135和445端口?netbios端口如何组织netbios端口的外部通信fusionchartsfusioncharts怎么生成图片至exceliphonewifi苹果手机怎么扫二维码连wifi