地址局域网中ARP欺骗攻击及安全防范策略
局域网中ARP欺骗攻击及安全防范策略
摘要ARP欺骗攻击作为一种非常专业化的攻击手段,给网络安全管理者带来了严峻的考验。文中通过分析ARP协议的工作原理,讨论了ARP协议从IP地址到物理地址解析过程中存在的安全隐患,给出了ARP欺骗的实现过程,并使用科来软件分析系统工具进行了攻击模拟实验。
关键词网络安全;ARP协议;ARP欺骗;安全防范
0引言
ARP欺骗是一种利用计算机病毒使计算机网络无法正常运行的计算机攻击手段。2007年6月初,国家计算机病毒应急处理中心预报一种新型“地址解析协议欺骗”(简称ARP欺骗)的恶意木马程序正在互联网络中传播。从此,ARP欺骗逐渐在校园网、小区网、企业网以及网吧等局域网中蔓延,严重影响了正常网络通讯。
1ARP及其工作原理
1.1ARP概述
在局域网中,网络中实际传输的是“帧”,帧里面是有目标主机的M AC地址的。在以太网中,一个主机要和另一个主机进行直接通信,必须要知道目标主机的MAC地址。这个目标MAC地址就是通过地址解析协议获得的。 ARP协议的基本功能就是通过目标设备的IP地址,查询目标设备的MAC地址,以保证通信的顺利进行。
1.2ARP工作原理
首先,每台主机都会在自己的ARP缓冲区中建立一个ARP列表,以表示IP地址和MAC地址的对应关系。当源主机需要将一个数据包要发送到目的主机时,会首先检查自己ARP列表中是否存在该IP地址对应的MAC地址。如果有,就直接将数据包发送到这个MAC地址;如果没有,就向本地网段发起一个A RP请求的广播包,查询此目的主机对应的MAC地址。 网络中所有的主机收到这个A RP请求后,会检查数据包中的目的IP是否和自己的IP地址一致。如果不相同就忽略此数据包;如果相同,该主机首先将发送端的MAC地址和IP地址添加到自己的ARP列表中,如果ARP表中已经存在该IP的信息,则将其覆盖,然后给源主机发送一个ARP响应数据包,告诉对方自己是它需要查找的M AC地址;源主机收到这个ARP响应数据包后,将得到的目的主机的IP地址和MAC地址添加到自己的ARP列表中,并利用此信息开始数据的传输。如果源主机一直没有收到ARP响应数据包,表示ARP查询失败。
- 地址局域网中ARP欺骗攻击及安全防范策略相关文档
- 地址局域网ARP攻击的危害及防范方法(互联网研究范文)
- 地址浅论局域网中ARP病毒的攻击原理
- 地址局域网络环境下ARP欺骗攻击及安全防范策略(计算机网络范文)
- 地址浅谈局域网ARP病毒攻击检测与防御
- 地址浅析局域网中ARP欺骗攻击的防范
- 地址局域网ARP欺骗和攻击主要特点及解决方式
DogYun春节优惠:动态云7折,经典云8折,独立服务器月省100元,充100送10元
传统农历新年将至,国人主机商DogYun(狗云)发来了虎年春节优惠活动,1月31日-2月6日活动期间使用优惠码新开动态云7折,经典云8折,新开独立服务器可立减100元/月;使用优惠码新开香港独立服务器优惠100元,并次月免费;活动期间单笔充值每满100元赠送10元,还可以参与幸运大转盘每日抽取5折码,流量,余额等奖品;商家限量推出一款年付特价套餐,共100台,每个用户限1台,香港VPS年付199元...
hosthatch:14个数据中心15美元/年
hosthatch在做美国独立日促销,可能你会说这操作是不是晚了一个月?对,为了准备资源等,他们拖延到现在才有空,这次是针对自己全球14个数据中心的VPS。提前示警:各个数据中心的网络没有一个是针对中国直连的,都会绕道而且ping值比较高,想买的考虑清楚再说!官方网站:https://hosthatch.com所有VPS都基于KVM虚拟,支持PayPal在内的多种付款方式!芝加哥(大硬盘)VPS5...
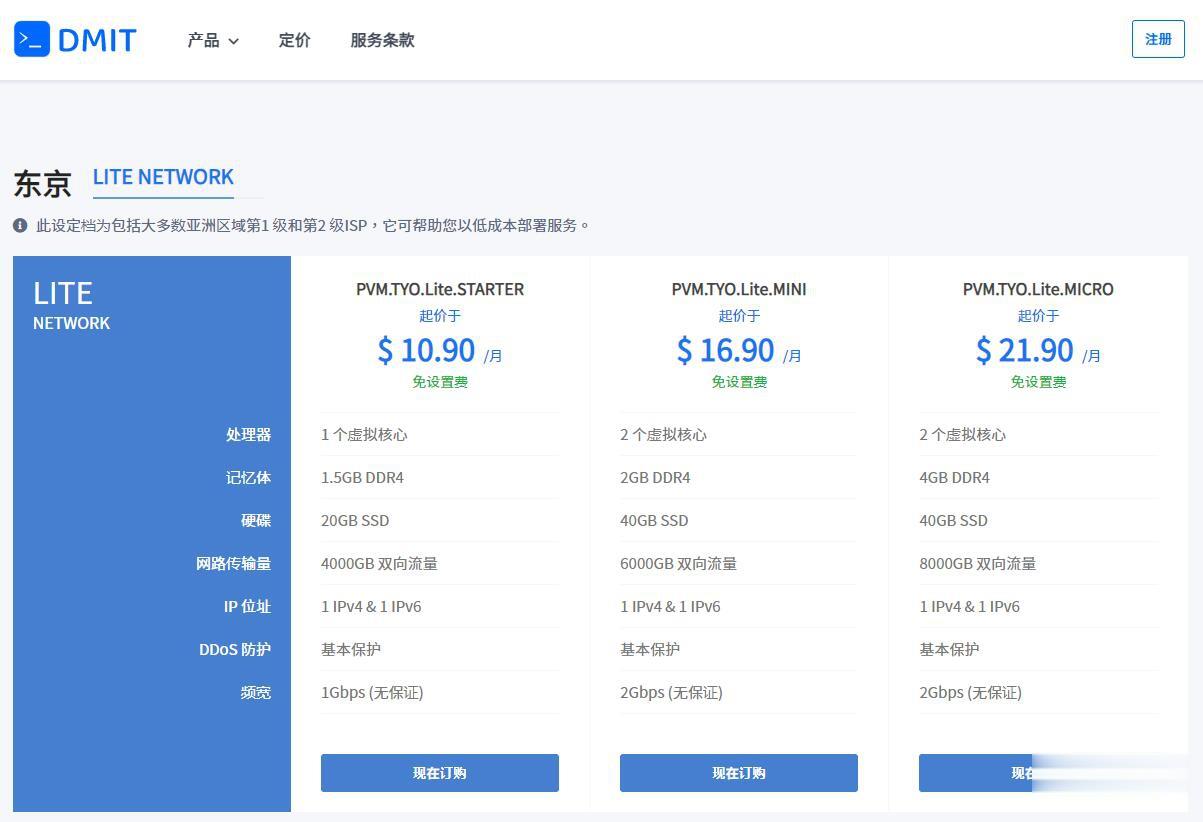
DMIT$10.9/月,日本VPS/三网直连/1核1.5G内存/20GB存储/1Gbps端口
优惠码年付一次性5折优惠码:TYO-Lite-Open-Beta-1y-50OFF永久8折优惠码:TYO-Lite-Open-Beta-Recur-20OFF日本vpsCPU内存SSD流量带宽价格购买1核1.5G20 GB4 TB1Gbps$10.9/月购买2核2 G40 GB6 TB1Gbps$16.9/月购买2核4 G60 GB8 TB1Gbps$21.9/月购买4核4 G80 GB12 TB...
-
天气预报哪个好用哪个最准确天气预报的软件哪个比较准苹果x和xr哪个好苹果x苹果xr哪个好江门旅游景点哪个好玩的地方江门有哪些地方好玩。?炒股软件哪个好什么炒股软件比较好用?手机浏览器哪个好用手机浏览器哪个好用?网校哪个好请问在网校排名中,哪个网校是最好的?想找一家最好的来选择啊?dnf魔枪士转职哪个好dnf魔枪士转职哪个职业好?qq空间登录不上qq空间登不进去 怎么办qq空间登录电脑怎么用电脑登陆手机版QQ空间dns服务器地址dns服务器地址