入侵检测网络上的入侵检测系统有什么功能
入侵检测 时间:2021-09-05 阅读:()
什么是网络入侵检测?有何作用?
网络入侵检测(eTrust Intrusion Detection)软件可以自动检测网络数据流中的攻击方式,即使正在进行之中的攻击也能检测。定期更新的攻击特征文件可以从冠群金辰站点获得,从而保证了网络入侵检测(eTrust Intrusion Detection)总是最新。
信息包嗅探技术 网络入侵检测(eTrust Intrusion Detection)软件以秘密方式运行,使攻击者无法感知到。
黑客常常在没有察觉的情况下被抓获,因为他们不知道他们一直受到密切监视。
入侵检测的基本功能是什么
思科PIX-515E-R-BUN主要参数 防火墙类型:百兆级防火墙并发连接数:13000 网络吞吐量:190Mbps 内存容量:32MB 入侵检测:DoS/IDS 人数限制:无用户数限制 过滤带宽:130Mbps什么叫做入侵检测?入侵检测系统的基本功能是什么?
入侵检测(Intrusion Detection),顾名思义,就是对入侵行为的发觉。他通过对计算机网络或计算机系统中若干关键点收集信息并对其进行分析,从中发现网络或系统中是否有违反安全策略的行为和被攻击的迹象。
入侵检测(Intrusion Detection)是对入侵行为的检测。
它通过收集和分析网络行为、安全日志、审计 数据、其它网络上可以获得的信息以及计算机系统中若干关键点的信息,检查网络或系统中是否存在违反安全策略的行为和被攻击的迹象。
入侵检测作为一种积极主动地安全防护技术,提供了对内部攻击、外部攻击和误操作的实时保护,在网络系统受到危害之前拦截和响应入侵。
因此被认为是防火墙之后的第二道安全闸门,在不影响网络性能的情况下能对网络进行监测。
入侵检测通过执行以下任务来实现:监视、分析用户及系统活动;系统构造和弱点的审计;识别反映已知进攻的活动模式并向相关人士报警;异常行为模式的统计分析;评估重要系统和数据文件的完整性;操作系统的审计跟踪管理,并识别用户违反安全策略的行为。
入侵检测是防火墙的合理补充,帮助系统对付网络攻击,扩展了系统管理员的安全管理能力(包括安全审计、监视、进攻识别和响应),提高了信息安全基础结构的完整性。
它从计算机网络系统中的若干关键点收集信息,并分析这些信息,看看网络中是否有违反安全策略的行为和遭到袭击的迹象。
入侵检测被认为是防火墙之后的第二道安全闸门,在不影响网络性能的情况下能对网络进行监测,从而提供对内部攻击、外部攻击和误操作的实时保护。
1.什么是误用入侵检测?
1。所谓入侵检测,就是指检测对计算机或网络进行非授权使用或入侵的过程。
入侵检测系统是实现检测功能的软件或硬件系统。
IDS(intrusion detection system)可以检测出破坏计算机或网络的完整性、机密性和可用性的攻击行为。
入侵检测技术与入侵检测系统是两个不同的概念。
入侵检测技术主要是指研究使用什么样的方法来检测入侵行为,而入侵检测系统是指根据一定的监视对象构建的执行检测任务的系统。
入侵检测技术主要分为异常检测技术和误用检测两种,检测系统主要分为基于主机的入侵检测系统和基于网络的入侵检测系统两种。
每一种技术都可应用于任意一种检测系统,每一种检测系统也可以使用任意一种检测技术。
入侵检测起什么作用?
CNNIC发布的《中国互联网络发展状况统计报告》显示,中国现已有几千万上网用户。因此,越来越多的公司将其核心业务向互联网转移、服务成为当前IT业另一个生长点,但网络安全作为一个无法回避的问题呈现在人们面前。
随着计算机网络知识的普及,攻击者越来越多,知识日趋成熟,攻击工具与手法日趋复杂多样,单纯的防火墙策略已经无法满足对安全高度敏感的部门的需要,网络 的防卫必须采用一种纵深的、多样的手段。
网络环境也变得越来越复杂,各式各样的复杂的设备,需要不断升级、补漏的系统使得网络管理员的工作不断加重,不经意的疏忽便有可能造成安全的重大隐患。
于是,入侵检测系统成为了安全市场上新的热点,不仅愈来愈多的受到人们的关注,而且已经开始在各种不同的环境中发挥其关键作用。
入侵检测系统(IDS) 由于入侵检测系统的市场在近几年中飞速发展,许多公司投入到这一领域上来。
Security System(ISS)、思科、赛门铁克等公司都推出了自己的产品。
系统组成 IETF将一个入侵检测系统分为四个组件:事件产生器(Event generators);事件分析器(Event analyzers);响应单元(Response units );事件数据库(Event databases )。
事件产生器的目的是从整个计算环境中获得事件,并向系统的其他部分提供此事件。
事件分析器分析得到的数据,并产生分析结果。
响应单元则是对分析结果作出作出反应的功能单元,它可以作出切断连接、改变文件属性等强烈反应,也可以只是简单的报警。
事件数据库是存放各种中间和最终数据的地方的统称,它可以是复杂的数据库,也可以是简单的文本文件。
网络上的入侵检测系统有什么功能
入侵检测(Intrusion Detection)是对入侵行为的检测。它通过收集和分析网络行为、安全日志、审计 数据、其它网络上可以获得的信息以及计算机系统中若干关键点的信息,检查网络或系统中是否存在违反安全策略的行为和被攻击的迹象。
入侵检测作为一种积极主动地安全防护技术,提供了对内部攻击、外部攻击和误操作的实时保护,在网络系统受到危害之前拦截和响应入侵。
因此被认为是防火墙之后的第二道安全闸门,在不影响网络性能的情况下能对网络进行监测。
入侵检测通过执行以下任务来实现:监视、分析用户及系统活动;系统构造和弱点的审计;识别反映已知进攻的活动模式并向相关人士报警;异常行为模式的统计分析;评估重要系统和数据文件的完整性;操作系统的审计跟踪管理,并识别用户违反安全策略的行为。
- 入侵检测网络上的入侵检测系统有什么功能相关文档
- 入侵检测入侵检测与入侵防御区别
- 入侵检测1.什么是误用入侵检测?
RackNerd 黑色星期五5款年付套餐
RackNerd 商家从2019年上线以来争议也是比较大的,一直低价促销很多网友都认为坚持时间不长可能会跑路。不过,目前看到RackNerd还是在坚持且这次黑五活动也有发布,且活动促销也是比较多的,不过对于我们用户来说选择这些低价服务商尽量的不要将长远项目放在上面,低价年付套餐服务商一般都是用来临时业务的。RackNerd商家这次发布黑五促销活动,一共有五款年付套餐,涉及到多个机房。最低年付的套餐...
Sparkedhost($8/月)美国迈阿密AMD Ryzen高性能VPS;免费100G高防
sparkedhost怎么样?sparkedhost主机。Sparkedhost于2017年7月注册在美国康涅狄格州,2018年收购了ClynexHost,2019年8月从Taltum Solutions SL收购了The Beast Hosting,同年10月从Reilly Bauer收购了OptNode Hosting。sparkedhost当前的业务主要为:为游戏“我的世界”提供服务器、虚拟...
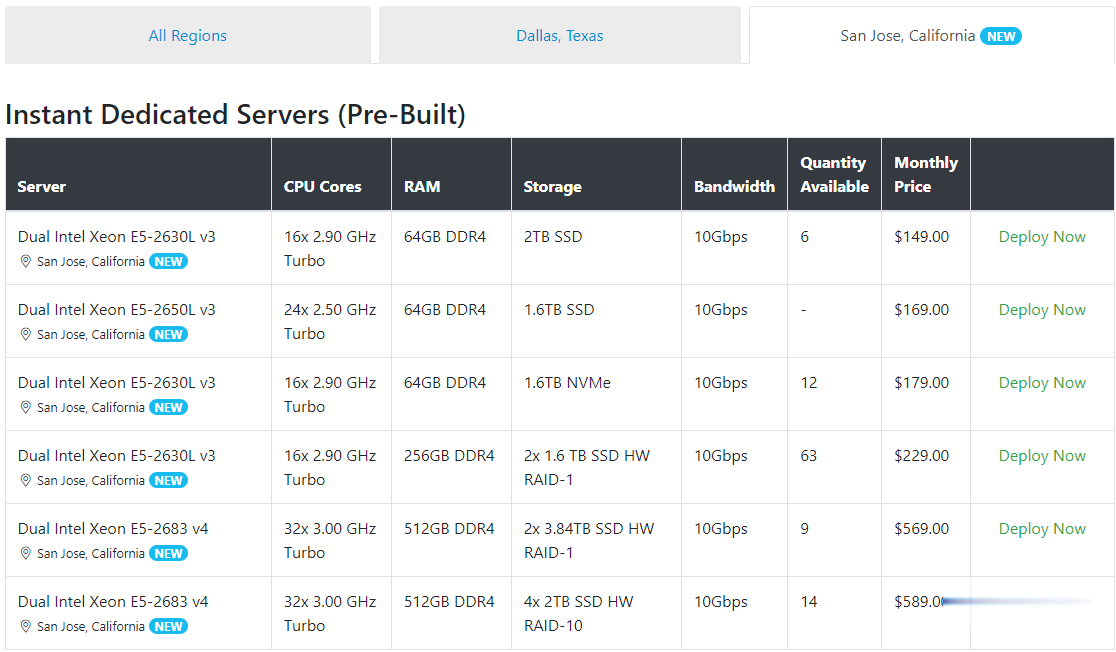
Spinservers美国圣何塞服务器$111/月流量10TB
Spinservers是Majestic Hosting Solutions,LLC旗下站点,主营美国独立服务器租用和Hybrid Dedicated等,数据中心位于美国德克萨斯州达拉斯和加利福尼亚圣何塞机房。TheServerStore.com,自 1994 年以来,它是一家成熟的企业 IT 设备供应商,专门从事二手服务器和工作站业务,在德克萨斯州拥有 40,000 平方英尺的仓库,库存中始终有...
入侵检测为你推荐
-
execute我的世界execute命令怎么用eofexceptionjava.io.EOFException这是个什么异常应该怎么解决体系文件ISO体系文件分级a8处理器AMD A8的CPU怎么样?路由器映射路由器映射设置图片修改工具要修改图片有什么软件可用售后软件电脑维修需要哪些必备软件工作经验介绍工作经历简介怎么写科学计算器说明书计算器的使用方法?java变量设置java的环境变量设置