入侵检测1.什么是误用入侵检测?
入侵检测 时间:2021-09-05 阅读:()
入侵检测与防火墙的区别?
1. 入侵检测(Intrusion Detection),顾名思义,就是对入侵行为的发觉。他通过对计算机网络或计算机系统中若干关键点收集信息并对其进行分析,从中发现网络或系统中是否有违反安全策略的行为和被攻击的迹象。
入侵检测是防火墙的合理补充,帮助系统对付网络攻击,扩展了系统管理员的安全管理能力(包括安全审计、监视、进攻识别和响应),提高了信息安全基础结构的完整性。
2. 防火墙(Firewall),也称防护墙,是由Check Point创立者Gil Shwed于1993年发明并引入国际互联网(US5606668(A)1993-12-15)。
它是一种位于内部网络与外部网络之间的网络安全系统。
一项信息安全的防护系统,依照特定的规则,允许或是限制传输的数据通过。
入侵检测与防火墙有什么区别?
入侵检测(Intrusion Detection),顾名思义,就是对入侵行为的发觉。他通过对计算机网络或计算机系统中若干关键点收集信息并对其进行分析,从中发现网络或系
1.什么是误用入侵检测?
入侵检测(Intrusion Detection),顾名思义,就是对入侵行为的发觉。他通过对计算机网络或计算机系统中若干关键点收集信息并对其进行分析,从中发现网络或系统中是否有违反安全策略的行为和被攻击的迹象。
入侵检测系统(intrusion detection system,简称“IDS”)是一种对网络传输进行即时监视,在发现可疑传输时发出警报或者采取主动反应措施的网络安全设备。
它与其他网络安全设备的不同之处便在于,IDS是一种积极主动的安全防护技术。
IDS最早出现在1980年4月。
1980年代中期,IDS逐渐发展成为入侵检测专家系统(IDES)。
1990年,IDS分化为基于网络的IDS和基于主机的IDS。
后又出现分布式IDS。
目前,IDS发展迅速,已有人宣称IDS可以完全取代防火墙。
入侵检测系统检测方法 异常检测方法 在异常入侵检测系统中常常采用以下几种检测方法: 基于贝叶斯推理检测法:是通过在任何给定的时刻,测量变量值,推理判断系统是否发生入侵事件。
基于特征选择检测法:指从一组度量中挑选出能检测入侵的度量,用它来对入侵行为进行预测或分类。
基于贝叶斯网络检测法:用图形方式表示随机变量之间的关系。
通过指定的与邻接节点相关一个小的概率集来计算随机变量的联接概率分布。
按给定全部节点组合,所有根节点的先验概率和非根节点概率构成这个集。
贝叶斯网络是一个有向图,弧表示父、子结点之间的依赖关系。
当随机变量的值变为已知时,就允许将它吸收为证据,为其他的剩余随机变量条件值判断提供计算框架。
基于模式预测的检测法:事件序列不是随机发生的而是遵循某种可辨别的模式是基于模式预测的异常检测法的假设条件,其特点是事件序列及相互联系被考虑到了,只关心少数相关安全事件是该检测法的最大优点。
基于统计的异常检测法:是根据用户对象的活动为每个用户都建立一个特征轮廓表,通过对当前特征与以前已经建立的特征进行比较,来判断当前行为的异常性。
用户特征轮廓表要根据审计记录情况不断更新,其保护去多衡量指标,这些指标值要根据经验值或一段时间内的统计而得到。
基于机器学习检测法:是根据离散数据临时序列学习获得网络、系统和个体的行为特征,并提出了一个实例学习法IBL,IBL是基于相似度,该方法通过新的序列相似度计算将原始数据(如离散事件流和无序的记录)转化成可度量的空间。
然后,应用IBL学习技术和一种新的基于序列的分类方法,发现异常类型事件,从而检测入侵行为。
其中,成员分类的概率由阈值的选取来决定。
数据挖掘检测法:数据挖掘的目的是要从海量的数据中提取出有用的数据信息。
网络中会有大量的审计记录存在,审计记录大多都是以文件形式存放的。
如果靠手工方法来发现记录中的异常现象是远远不够的,所以将数据挖掘技术应用于入侵检测中,可以从审计数据中提取有用的知识,然后用这些知识区检测异常入侵和已知的入侵。
采用的方法有KDD算法,其优点是善于处理大量数据的能力与数据关联分析的能力,但是实时性较差。
基于应用模式的异常检测法:该方法是根据服务请求类型、服务请求长度、服务请求包大小分布计算网络服务的异常值。
通过实时计算的异常值和所训练的阈值比较,从而发现异常行为。
基于文本分类的异常检测法:该方法是将系统产生的进程调用集合转换为“文档”。
利用K邻聚类文本分类算法,计算文档的相似性。
误用检测方法 误用入侵检测系统中常用的检测方法有: 模式匹配法:是常常被用于入侵检测技术中。
它是通过把收集到的信息与网络入侵和系统误用模式数据库中的已知信息进行比较,从而对违背安全策略的行为进行发现。
模式匹配法可以显著地减少系统负担,有较高的检测率和准确率。
专家系统法:这个方法的思想是把安全专家的知识表示成规则知识库,再用推理算法检测入侵。
主要是针对有特征的入侵行为。
基于状态转移分析的检测法:该方法的基本思想是将攻击看成一个连续的、分步骤的并且各个步骤之间有一定的关联的过程。
在网络中发生入侵时及时阻断入侵行为,防止可能还会进一步发生的类似攻击行为。
在状态转移分析方法中,一个渗透过程可以看作是由攻击者做出的一系列的行为而导致系统从某个初始状态变为最终某个被危害的状态。
- 入侵检测1.什么是误用入侵检测?相关文档
- 入侵检测入侵检测与入侵防御区别
- 入侵检测网络上的入侵检测系统有什么功能
Atcloud:全场8折优惠,美国/加拿大/英国/法国/德国/新加坡vps,500g大硬盘/2T流量/480G高防vps,$4/月
atcloud怎么样?atcloud刚刚发布了最新的8折优惠码,该商家主要提供常规cloud(VPS)和storage(大硬盘存储)系列VPS,其数据中心分布在美国(俄勒冈、弗吉尼亚)、加拿大、英国、法国、德国、新加坡,所有VPS默认提供480Gbps的超高DDoS防御。Atcloud高防VPS。atcloud.net,2020年成立,主要提供基于KVM虚拟架构的VPS、只能DNS解析、域名、SS...
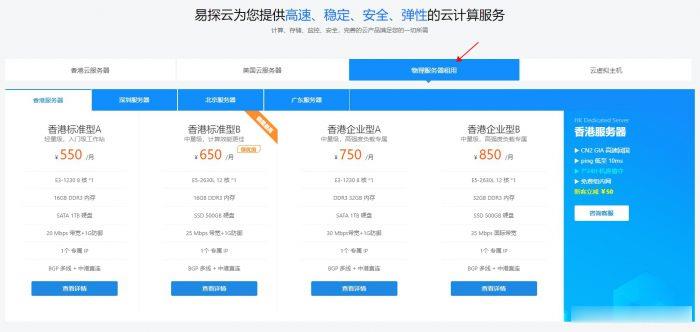
易探云:香港大带宽/大内存物理机服务器550元;20Mbps带宽!三网BGP线路
易探云怎么样?易探云隶属于纯乐电商旗下网络服务品牌,香港NTT Communications合作伙伴,YiTanCloud Limited旗下合作云计算品牌,数十年云计算行业经验。发展至今,我们已凝聚起港内领先的开发和运维团队,积累起4年市场服务经验,提供电话热线/在线咨询/服务单系统等多种沟通渠道,7*24不间断服务,3分钟快速响应。目前,易探云提供香港大带宽20Mbps、16G DDR3内存、...
1核1G仅38元/月起野草云服务器,香港/美国洛杉矶CN2+BGP云服务器,
野草云服务器怎么样?野草云是一家成立了9年的国人主机商家,隶属于香港 LucidaCloud Limited (HongKong Registration No. 2736053 / 香港網上查冊中心)。目前,野草云主要销售香港、美国的VPS、虚拟主机及独立服务器等产品,本站也给大家分享过多次他家的优惠了,目前商家开启了优惠活动,香港/美国洛杉矶CN2+BGP云服务器,1核1G仅38元/月起!点击...
入侵检测为你推荐
-
文件损坏手机文件已损坏是什么回事?小项目现在有什么好的小项目可以做啊光纤是什么光纤是什么开房数据库ODBC数据库是什么呢?官方网店淘宝的官方网和旗舰店有什么区别?gps简介手机GPS功能是什么?怎样上传照片手机如何上传照片,具体步骤分销渠道案例企业分销渠道成功的案例分析无线互联网手机连接无线显示无互联网连接是怎么回事警告本网站内容如何去掉安全警告提示,是否只查看安全传送的网页内容