主机漏洞扫描求1篇有关漏洞扫描的论文。紧急!!!
主机漏洞扫描 时间:2021-06-25 阅读:()
扫不到漏洞主机
这些软件现在都过时了。。
。
时代变了啊,现在唯一能扫描到并且能干点事情的,就是3389了。
加大IP段,可以扫描到一些开了3389的,让你爽爽,最好是晚上。
。
。
时间充裕。
和你的操作系统无关的,放心吧。
在获知目标主机操作系统类型的基础上,进行针对性的漏洞扫描有什么优点
安装nmap后(ubuntu通过apt-get install nmap安装),运行下列命令即可 nmap -p0-65535 目标ip地址 常用的扫描类型: 1、-sP(ping的方式扫描,检查主机在线与否,不发送任何报文到目的主机,想知道目标主机是否运行,而不想进行其它扫描,这扫描方式很常用) 2、-sL(仅仅列网段内出主机的状态、端口等信息,查询端口的话用 -p port,port1……) 3、 -PS/PA/PU [portlist](根据给定的端口用TCP或UDP报文探测:对于root用户,这个选项让nmap使用SYN包而不是ACK包来对目标主机进行扫描。如果主机正在运行就返回一个RST包(或者一个SYNACK包)) 4、-sS(TCP同步扫描(TCP SYN):发出一个TCP同步包(SYN),然后等待回对方应) 5、 -sF -sF -sN(秘密FIN数据包扫描、圣诞树 (Xmas Tree)、空(Null)扫描模式使用-sF、-sX或者-sN扫描显示所有的端口都是关闭的,而使用SYN扫 描显示有打开的端口,你可以确定目标主机可能运行的是Windwos系统) 6、-sU(UDP扫描:nmap首先向目标主机的每个端口发出一个0字节的UDP包,如果我们收到端口不可达的ICMP消息,端口就是关闭的,否则我们就假设它是打开的) 7、-P0 (No ping)(这个选项跳过Nmap扫描) 8、-PE/PP/PM 扫描类型的控制 1、sW (对滑动窗口的扫描) 2、-sR(RPC扫描) 3、 -PE; -PP; -PM (ICMP 类型的ping) 4、-PR (ARP 类型的ping-n (无 DNS 解析) 5、-R (为所有的目标做DNS解析) 6、-sV(对服务版本的检测) 常用的对主机的操作 1、-A或者-O(对操作系统的检测) 2、-v(增加信息的详尽程度) 3、-p(ports的范围)
求1篇有关漏洞扫描的论文。紧急!!!
漏洞扫描就是对重要计算机信息系统进行检查,发现其中可被黑客利用的漏洞。漏洞扫描的结果实际上就是系统安全性能的一个评估,它指出了哪些攻击是可能的,因此成为安全方案的一个重要组成部分。
目前,漏洞扫描,从底层技术来划分,可以分为基于网络的扫描和基于主机的扫描这两种类型。
本文分别介绍,并分析了基于网络的漏洞扫描工具和基于主机的漏洞扫描工具的工作原理。
这两种工具扫描目标系统的漏洞的原理类似,但体系结构是不一样的,具有各自的特点和不足之处。
1 基于网络的漏洞扫描 1.1 概述 基于网络的漏洞扫描器,就是通过网络来扫描远程计算机中的漏洞。
比如,利用低版本的DNS Bind漏洞,攻击者能够获取root权限,侵入系统或者攻击者能够在远程计算机中执行恶意代码。
使用基于网络的漏洞扫描工具,能够监测到这些低版本的DNS Bind是否在运行。
一般来说,基于网络的漏洞扫描工具可以看作为一种漏洞信息收集工具,他根据不同漏洞的特性,构造网络数据包,发给网络中的一个或多个目标服务器,以判断某个特定的漏洞是否存在。
1.2 工作原理 基于网络的漏洞扫描器包含网络映射(Network Mapping)和端口扫描功能。
我们以基于网络的漏洞扫描器为例,来讨论基于网络的漏洞扫描器。
基于网络的漏洞扫描器一般结合了Nmap网络端口扫描功能,常常用来检测目标系统中到底开放了哪些端口,并通过特定系统中提供的相关端口信息,增强了漏洞扫描器的功能。
基于网络的漏洞扫描器,一般有以下几个方面组成: ①漏洞数据库模块:漏洞数据库包含了各种操作系统的各种漏洞信息,以及如何检测漏洞的指令。
由于新的漏洞会不断出现,该数据库需要经常更新,以便能够检测到新发现的漏洞。
②用户配置控制台模块:用户配置控制台与安全管理员进行交互,用来设置要扫描的目标系统,以及扫描哪些漏洞。
③扫描引擎模块:扫描引擎是扫描器的主要部件。
根据用户配置控制台部分的相关设置,扫描引擎组装好相应的数据包,发送到目标系统,将接收到的目标系统的应答数据包,与漏洞数据库中的漏洞特征进行比较,来判断所选择的漏洞是否存在。
④当前活动的扫描知识库模块:通过查看内存中的配置信息,该模块监控当前活动的扫描,将要扫描的漏洞的相关信息提供给扫描引擎,同时还接收扫描引擎返回的扫描结果。
⑤结果存储器和报告生成工具:报告生成工具,利用当前活动扫描知识库中存储的扫描结果,生成扫描报告。
扫描报告将告诉用户配置控制台设置了哪些选项,根据这些设置,扫描结束后,在哪些目标系统上发现了哪些漏洞。
2 基于主机的漏洞扫描 2.1 概述 基于主机的漏洞扫描器,扫描目标系统的漏洞的原理,与基于网络的漏洞扫描器的原理类似,但是,两者的体系结构不一样。
基于主机的漏洞扫描器通常在目标系统上安装了一个代理(Agent)或者是服务(Services),以便能够访问所有的文件与进程,这也使的基于主机的漏洞扫描器能够扫描更多的漏洞。
现在流行的基于主机的漏洞扫描器在每个目标系统上都有个代理,以便向中央服务器反馈信息。
中央服务器通过远程控制台进行管理。
2.2 工作原理 基于主机的漏洞扫描器通常是一个基于主机的Client/Server三层体系结构的漏洞扫描工具。
这三层分别为:漏洞扫描器控制台、漏洞扫描器管理器和漏洞扫描器代理。
漏洞扫描器控制台安装在一台计算机中;漏洞扫描器管理器安装在企业网络中;所有的目标系统都需要安装漏洞扫描器代理。
漏洞扫描器代理安装完后,需要向漏洞扫描器管理器注册。
当漏洞扫描器代理收到漏洞扫描器管理器发来的扫描指令时,漏洞扫描器代理单独完成本目标系统的漏洞扫描任务;扫描结束后,漏洞扫描器代理将结果传给漏洞扫描器管理器;最终用户可以通过漏洞扫描器控制台浏览扫描报告。
3 基于网络的漏洞扫描vs基于主机的漏洞扫描 下面,我们来分析一下基于网络的漏洞扫描工具和基于主机的漏洞扫描工具,所具有各自的特点以及不足之处。
3.1 基于网络的漏洞扫描 3.1.1 不足之处 第一,基于网络的漏洞扫描器不能直接访问目标系统的文件系统,相关的一些漏洞不能检测到。
比如,一些用户程序的数据库,连接的时候,要求提供Windows 2000操作系统的密码,这种情况下,基于网络的漏洞扫描器就不能对其进行弱口令检测了。
另外,Unix系统中有些程序带有SetUID和SetGID功能,这种情况下,涉及到Unix系统文件的权限许可问题,也无法检测。
第二,基于网络的漏洞扫描器不能穿过防火墙。
如图3所示,与端口扫描器相关的端口,防火墙没有开放,端口扫描终止。
第三,扫描服务器与目标主机之间通讯过程中的加密机制。
从图3可以看出,控制台与扫描服务器之间的通讯数据包是加过密的,但是,扫描服务器与目标主机之间的通讯数据保是没有加密的。
这样的话,攻击者就可以利用sniffer工具,来监听网络中的数据包,进而得到各目标注集中的漏洞信息。
3.1.2 优点 第一,扫描的漏洞数量多。
由于通常在目标系统上安装了一个代理(Agent)或者是服务(Services),以便能够访问所有的文件与进程,这也使的基于主机的漏洞扫描器能够扫描更多的漏洞。
这一点在前面已经提到过。
第二,集中化管理。
基于主机的漏洞扫描器通常都有个集中的服务器作为扫描服务器。
所有扫描的指令,均从服务器进行控制,这一点与基于网络的扫描器类似。
服务器从下载到最新的代理程序后,在分发给各个代理。
这种集中化管理模式,使得基于主机的漏洞扫描器的部署上,能够快速实现。
第三,网络流量负载小。
由于漏洞扫描器管理器与漏洞扫描器代理之间只有通讯的数据包,漏洞扫描部分都有漏洞扫描器代理单独完成,这就大大减少了网络的流量负载。
当扫描结束后,漏洞扫描器代理再次与漏洞扫描器管理器进行通讯,将扫描结果传送给漏洞扫描器管理器。
第四,通讯过程中的加密机制。
从图4可以看出,所有的通讯过程中的数据包,都经过加密。
由于漏洞扫描都在本地完成,漏洞扫描器代理和漏洞扫描器管理器之间,只需要在扫描之前和扫描结束之后,建立必要的通讯链路。
因此,对于配置了防火墙的网络,只需要在防火墙上开放漏洞扫描器所需的5600和5601这两个端口,漏洞扫描器即可完成漏洞扫描的工作。
3.2.2 不足之处 基于主机的漏洞扫描工具也存在不足之处。
首先是价格方面。
基于主机的漏洞扫描工具的价格,通常由一个管理器的许可证价格加上目标系统的数量来决定,当一个企业网络中的目标主机较多时,扫描工具的价格就非常高。
通常,只有实力强大的公司和政府部门才有能力购买这种漏洞扫描工具, 其次,基于主机的漏洞扫描工具,需要在目标主机上安装一个代理或服务,而从管理员的角度来说,并不希望在重要的机器上安装自己不确定的软件。
第三,随着所要扫瞄的网络范围的扩大,在部署基于主机的漏洞扫描工具的代理软件的时候,需要与每个目标系统的用户打交道,必然延长了首次部署的工作周期。
4 总结 在检测目标系统中是否存在漏洞方面,基于网络的漏洞扫描工具和基于主机的漏洞扫描工具都是非常有用的。
有一点要强调的时,必须要保持漏洞数据库的更新,才能保证漏洞扫描工具能够真正发挥作用。
另外,漏洞扫描工具,只是检测当时目标系统是否存在漏洞,当目标系统的配置、运行的软件发生变换时,需要重新进行评估。
基于网络的漏洞扫描工具和基于主机的漏洞扫描工具各自具有自己的特点,也都有不足之处。
安全管理员在选择扫描工具时,可以根据自己的需要,选择最适合自己的产品。
- 主机漏洞扫描求1篇有关漏洞扫描的论文。紧急!!!相关文档
- 主机漏洞扫描黑客利用漏洞扫描系统可以发现并利用目标主机的漏洞?
HostNamaste$24 /年,美国独立日VPS优惠/1核1G/30GB/1Gbps不限流量/可选达拉斯和纽约机房/免费Windows系统/
HostNamaste是一家成立于2016年3月的印度IDC商家,目前有美国洛杉矶、达拉斯、杰克逊维尔、法国鲁贝、俄罗斯莫斯科、印度孟买、加拿大魁北克机房。其中洛杉矶是Quadranet也就是我们常说的QN机房(也有CC机房,可发工单让客服改机房);达拉斯是ColoCrossing也就是我们常说的CC机房;杰克逊维尔和法国鲁贝是OVH的高防机房。采用主流的OpenVZ和KVM架构,支持ipv6,免...
Vultr再次发布充值多少送多少活动
昨天我们很多小伙伴们应该都有看到,包括有隔壁的一些博主们都有发布Vultr商家新的新用户注册福利活动。以前是有赠送100美元有效期30天的,这次改成有效期14天。早年才开始的时候有效期是60天的,这个是商家行为,主要还是吸引到我们后续的充值使用,毕竟他们的体验金赠送,在同类商家中算是比较大方的。昨天活动内容:重新调整Vultr新注册用户赠送100美元奖励金有效期14天今天早上群里的朋友告诉我,两年...
Contabo美国独立日促销,独立服7月€3.99/月
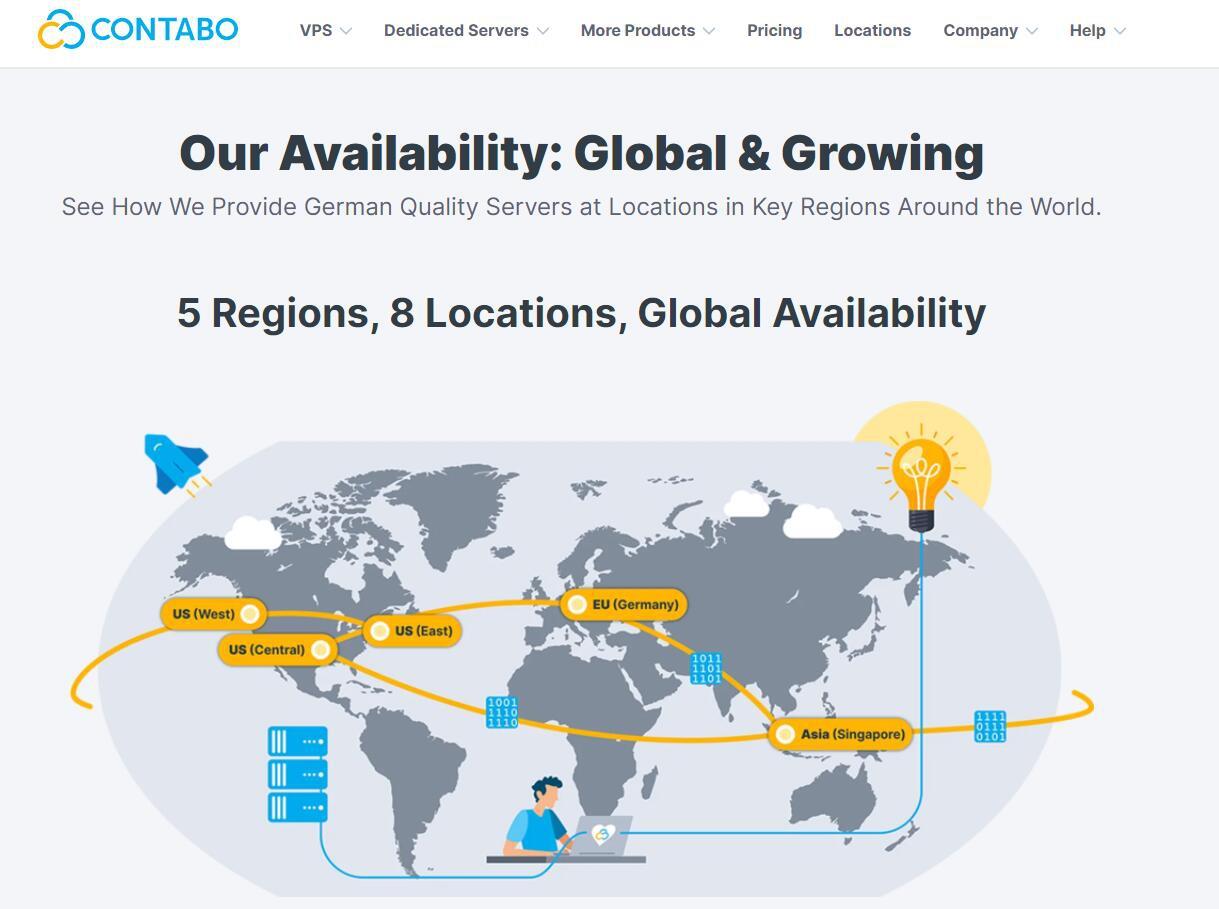
Contabo自4月份在新加坡增设数据中心以后,这才短短的过去不到3个月,现在同时新增了美国纽约和西雅图数据中心。可见Contabo加速了全球布局,目前可选的数据中心包括:德国本土、美国东部(纽约)、美国西部(西雅图)、美国中部(圣路易斯)和亚洲的新加坡数据中心。为了庆祝美国独立日和新增数据中心,自7月4日开始,购买美国地区的VPS、VDS和独立服务器均免设置费。Contabo是德国的老牌服务商,...
主机漏洞扫描为你推荐
-
gps数据格式怎样把GPS测量数据DAT文件转换成EXEL文件?动态图片格式动态图片什么格式qq管家官网在qq电脑管家官网有个可以登录qq的。登录上了可以加速么?动画分镜头脚本求份《仙剑奇侠传5》剧情动画分镜头脚本 越多越好特斯拉model3降价小鹏P7和特斯拉Model 3,买哪个更加划算?gbk内码怎么查GBK内码?彩信平台目前国内有哪些短信平台服务商,怎么排名?网页背景音乐代码网页背景音乐的源码一般在哪?ibooks支持什么格式ibooks使用的最佳格式是什么格式?android_secureandroid secure文件是什么?在手机的哪里