主机漏洞扫描黑客利用漏洞扫描系统可以发现并利用目标主机的漏洞?
请阐述漏洞扫描器的作用?并根据如下扫描结果分析该系统存在哪些安全风险,如何加强系统安全?
1、漏洞扫描器的作用:把各种安全漏洞集成在一起,自动利用这些安全漏洞对远程主机尝试攻击,从而确定目标主机是否存在这些安全漏洞。
漏洞扫描,确定特定服务存在的安全漏洞
2、
默认情况下windows有很多端口是开放的.在你上网的时候,网络病毒和黑客可以通过这些端口连上你的电脑.
135端口漏洞:“冲击波”病毒就是利用RPC漏洞来攻击计算机的。
RPC本身在处理通过TCP/IP的消息交换部分有一个漏洞,该漏洞是由于错误地处理格式不正确的消息造成的。
该漏洞会影响到RPC与DCOM之间的一个接口,该接口侦听的端口就是135。
139端口漏洞:开启139端口虽然可以提供共享服务,但是常常被攻击者所利用进行攻击,比如使用流光、SuperScan等端口扫描工具,可以扫描目标计算机的139端口,如果发现有漏洞,可以试图获取用户名和密码,这是非常危险的。
445端口是一个毁誉参半的端口,有了它我们可以在局域网中轻松访问各种共享文件夹或共享打印机,但也正是因为有了它,黑客能通过该端口偷偷共享你的硬盘,甚至会在悄无声息中将你的硬盘格式化掉!
在NT技术架构的Windows系统中,有一个系统内置的权限较低的匿名访问账号guest,由于该账号的存在往往会给系统的安全带来危害,比如:别人偷偷把你的guest激活后作为后门账号使用,更隐蔽的是直接克隆成了管理员账号,
ADMINISTRATOR密码复杂对上网安全是有益的,会给黑客的直接攻击,提升权限增加难度,有防黑客的意义。
黑客入侵的常用手段之一就是试图获得Administrator帐户的密码。
1025端口以后Windows动态分配的监听端口(listen port)。
匿名接入该端口后,就可获取Windows网络的服务器信息与用户信息等。
可匿名获取用户名与服务器信息就意味着入侵者可以轻松地获得攻击服务器的信息。
3、如何加强:
135、139、445、1025为高危端口开放,应关闭135.139.445、1025等高危端口;
GUEST被启用,应禁用GUEST!
ADMINISTRATOR无密码或弱口令,应设置复杂的ADMINISTRATOR密码
怎样扫描别人电脑的漏洞
你个JiBa,不知道你没事扫描别人电脑干嘛,你是端口扫描呢,还是探测目标主机是否存活,还是主机信息。端口扫描也有不同方式,For example 完整端口扫描,TCP SYN扫描,TCP FIN扫描,反转TCP标记扫描,ACK标记探测扫描,反正很多!如果你学了C语言的话,就搞个完整端口扫描吧,循环的调用Connect()函数,尝试连接服务器的每一个端口,如果连接成功那么这个端口是开放的。
要么你自己下个Sniffer嗅探器吧,只不过要小心别把病毒下下来了
有人会用nessue吗?该怎么扫描某个主机的漏洞?我扫了两个ip结果都是0风
Nessus是一个功能强大而又易于使用的远程安全扫描器,它不仅免费而且更新极快。安全扫描器的功能是对指定网络进行安全检查,找出该网络是 否存在有导致对手攻击的安全漏洞。
该系统被设计为client/sever模式,服务器端负责进行安全检查,客户端用来配置管理服务器端。
在服务端还采用 了plug-in的体系,允许用户加入执行特定功能的插件,这插件可以进行更快速和更复杂的安全检查。
在Nessus中还采用了一个共享的信息接口,称之 知识库,其中保存了前面进行检查的结果。
检查的结果可以HTML、纯文本、LaTeX(一种文本文件格式)等几种格式保存。
看到Nessus发布了最新版本:4.2.0,而我笔记本电脑安装的还是4.0.2,于是下载了个,装在虚拟机看看。
关于Nessus游侠就不多说了,作为这个星球上最知名的网络隐患扫描系统(并且可以免费使用),Nessus居然没有中文版……这一点……下面我简单的说下Nessus 4.2.0的安装、使用。
我下载的是Nessus 4.2.0 for Windows的版本,广泛适用于Windows XP, 2003, Vista, 2008 & 7,有32 bit和64 bit的可以用,按照自己需求下载就可以了,我下载的32 bit的。
安装不说了,相信看本文的都会,如果不会——建议找本Windows基础看看 :) 装完后,在菜单选择:
怎样扫描电脑中有没有漏洞? 别人通过电脑漏洞攻击我电脑让我的电脑中毒是怎么回事?别人又是怎样知道...
病毒在变异 系统会有漏洞 病毒木马就会乘虚而入 漏洞就是系统的弊端、弱点。容易被攻击、被攻击者掌握你家电脑的主动权。
你可以用360安全卫士进行全盘检查,他有智能修复功能如果它提示系统漏洞要修复,那就是应该要修复的 有的漏洞不用修复他就会忽所以不必在意!这样不会影响系统的运行,希望对你有帮助。
黑客利用漏洞扫描系统可以发现并利用目标主机的漏洞?
APP的漏洞可别小看了,腾讯玄武实验室不就发现了一个应用克隆漏洞 这种漏洞危害可是特别大的,可以无限的去复制应用,导致应用内的信息泄露出去 所以发现应用更新了不要不理会,一定要及时的去更新,另外安装管家类软件来保护手机安全
- 主机漏洞扫描黑客利用漏洞扫描系统可以发现并利用目标主机的漏洞?相关文档
- 主机漏洞扫描求1篇有关漏洞扫描的论文。紧急!!!
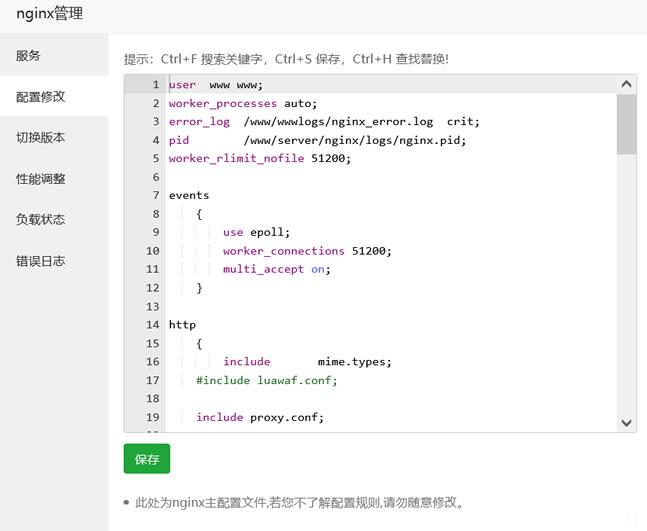
宝塔面板批量设置站点404页面
今天遇到一个网友,他在一个服务器中搭建有十几个网站,但是他之前都是采集站点数据很大,但是现在他删除数据之后希望设置可能有索引的文章给予404跳转页面。虽然他程序有默认的404页面,但是达不到他引流的目的,他希望设置统一的404页面。实际上设置还是很简单的,我们找到他是Nginx还是Apache,直接在引擎配置文件中设置即可。这里有看到他采用的是宝塔面板,直接在他的Nginx中设置。这里我们找到当前...
香港物理服务器 E5-2660v2 16G 500GSSD 增送20G防御 688/月 华纳云
#年终感恩活动#华纳云海外物理机688元/月,续费同价,50M CN2 GIA/100M国际大带宽可选,超800G 防御,不限流华纳云成立于2015年,隶属于香港联合通讯国际有限公司。拥有香港政府颁发的商业登记证明,作为APNIC 和 ARIN 会员单位,现有香港、美国等多个地区数据中心资源,百G丰富带宽接入,坚持为海内外用户提供自研顶级硬件防火墙服务,支持T B级超大防护带宽,单IP防护最大可达...
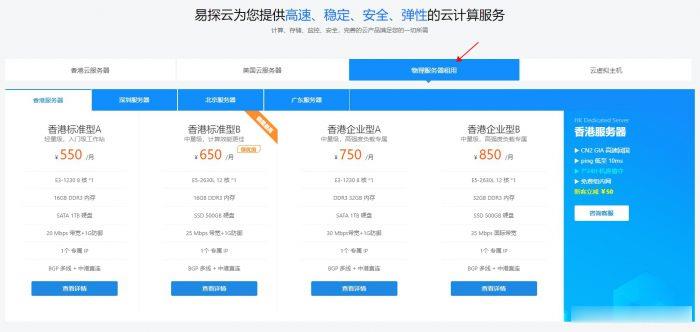
易探云:香港大带宽/大内存物理机服务器550元;20Mbps带宽!三网BGP线路
易探云怎么样?易探云隶属于纯乐电商旗下网络服务品牌,香港NTT Communications合作伙伴,YiTanCloud Limited旗下合作云计算品牌,数十年云计算行业经验。发展至今,我们已凝聚起港内领先的开发和运维团队,积累起4年市场服务经验,提供电话热线/在线咨询/服务单系统等多种沟通渠道,7*24不间断服务,3分钟快速响应。目前,易探云提供香港大带宽20Mbps、16G DDR3内存、...
-
订房系统求酒店开房系统4k超高清视频下载4k电视有什么视频软件可以看4k片源比如乐视…代发邮件什么是商务邮件代发?怎么用电脑发短信怎么样用电脑给手机发短信?无处不在的意思心无所住是什么意思shoujiao手机电池突然充不上电,是怎么回事?该怎么办?shoujiao黑鲨手机SKW一AO怎么解锁?wow服务器状态我电脑上的魔兽服务器状态很好.但是还是玩不起来.请问可以玩了不?医院排队系统怎么将排队系统的信息显示在led上东兴证券网站东兴证券开户是假的吗?