exe专杀谁知道文件夹exe病毒专杀软件?
如何查杀.exe文件病毒
这是一种老病毒,目前杀毒软件基本可以查杀此病毒。在操作的时候注意,不要误打开这种类似文件的可执行文件。
右击U盘后,选择打开,最好不要直接双击,因为直接双击有可能默认用“自动播放”方式打开了病毒。
打开后直接删除或先不打开直接用杀毒软件查杀,再把已隐藏的文件更改属性,取消隐藏。
“.exe”病毒怎么清除
这可能是感染性病毒,处理感染性病毒要特别谨慎,因为很多杀毒软极不是修复文件而是直接删除。找360系统急救箱帮忙,单击“开始系统急救”系统引擎初始化完成后,单击“修复”,勾选需要修复的类型,然后单击“立即修复”,完成后重新启动电脑。
如果你不知道属于哪一类故障不懂得应该修复哪一类可以使用系统推荐的修复级别,不用选择而直接单击“立即修复”,或者勾选“全选”然后直接单击“立即修复”。
文件夹exe病毒专杀
一、杀毒法 杀毒软件报警,但删不掉病毒,记下病毒位置、名字。1、文件夹被病毒隐藏在硬盘里 设置显示所有隐藏文件和系统文件也不一定能看到,解决方法:运行中输入cmd,进入相应的盘符,(U盘就进入相应有U盘符),输入命令attrib -r -s -h /s /d回车运行即可 。
看看其他盘符有没有其他不正常.exe文件和autorun,此即病毒文件 2、再一样东西,复制到文本文档,在改后缀为.bat,双击运行: @echo on taskkill /im explorer.exe /f taskkill /im wscript.exe start reg add HKCUSOFTWAREMicrosoftWindowsCurrentVersionEXplorerAdvanced /v ShowSuperHidden /t REG_DWORD /d 1 /f start reg import kill.reg del c:autorun.* /f /q /as del %SYSTEMROOT%system32autorun.* /f /q /as del d:autorun.* /f /q /as del e:autorun.* /f /q /as del f:autorun.* /f /q /as del g:autorun.* /f /q /as del h:autorun.* /f /q /as del i:autorun.* /f /q /as del j:autorun.* /f /q /as del k:autorun.* /f /q /as del l:autorun.* /f /q /as start explorer.exe 另外设置显示所有隐藏文件和系统文件后,看看其他盘符有没有其他不正常.exe文件,把上面的bat文件中autorun换成.exe的文件名,都运行一下。
别忘了把你优盘下所有的.exe文件删除--包括假扮文件夹名字的.exe 3、打开注册表(开始-运行-regedit),搜索病毒名字及杀软定义的学名,搜到的键值全删了
求Windows.exe病毒专杀
windows.exe ghost.exe专杀 ewido-setup_4.0.0.172b 汉化安装破解版!(自动升级+支持右键+护盾+升级不返弹) 目前ewido-setup_4.0.0.172b是最新版本! (07,22 17:27病毒码数量---376,069) 以下地址任选其一(第一个快些), 建议添加到迅雷任务中下载! /UpLoadFile/2006-3/ewido-setup_4.0.0.172b.rar /Soft/download.asp?softid=12961&downid=2&id=4335 许可代码: 70EW-TH17Q1-PM-C01-S1W2QD-MEM-NUYY 安装步骤:必须严格遵守前1-4部安装步骤,才能确保更新后不会返回免费版,笔者经数次验证可行! 1。先安装主程序(选英文的),装完后若自动运行了则要完全退出(见下说明1); 2。
汉化覆盖安装:将“汉化覆盖”文件夹内的1个文件和1个文件夹同时复制到主程序安装文件夹中; 3。
运行ewido,并依次完成,输入许可代码---开始更新---再次输入许可代码---完全退出(许可代码见说 明2); 4。
运行补丁:步骤为,双击“破解补丁”-- 点BROWSE--浏览到ewido.exe打开--PATCH--FilePatched! 确定; 5。
检验你的ewido安装得是否成功:点2次“开始更新”后,若显示为“无可用更新”,且状态仍然是加 强版即为安装成功。
6。
恭喜你!此时应该是永久加强版了,ewido会每天自动更新病毒库2次,且更新后不会返回免费版了。
附 说明1,完全退出方法:右击屏幕右下ewido图标,点 “退出” ,再点“是” 。
说明2,许可代码:70EW-TH17Q1-PM-C01-S1W2QD-MEM-NUYY 输入代码后首次更新会显示错误,请再点一 次“开始更新”即可。
说明3,默认安装或许为“不随Windows启动”,想随Windows启动,右击屏幕右下ewido图标,勾选“随 Windows启动”。
说明4,如此安装的ewido可使用其全部功能,在默认设置下,会定期自动链接官方服务器并更新病毒库且 不会返回免费版。
求文件变成exe的专杀工具
带毒工作法,如有杀毒软件,则关了他,双击那个后缀为EXE的文件夹,会有一个提示,选继续,就会打开那个文件夹,然后把里面的文件,只是文件,不是文件夹,如果有文件夹,就安前面的方示继续做,直到把文件拷贝出来,然后用杀毒软件扫描,文件夹变EXE的文件夹,都被隔离了,而文件去不会被杀掉,然后全盘杀毒吧谁知道文件夹exe病毒专杀软件?
你好,这种U盘病毒太常见了.你只要双击你的移动磁盘,打开内存卡就会感染到电脑,同样的只要感染到电脑上的,也会同时感染电脑上的移动设备!
不过用一般的杀毒软件就可以解决了!不一定要用专杀!而且用手动删除也可以,不过手动删除首先要确保你的电脑上没有病毒。
再网吧的话重启就可以。
再家里的话要首先清除电脑上的病毒,然后插上内存卡,从资源管理器里打开内存卡,删除伪装的文件夹图标应用程序,然后把被隐藏掉的原来的文件夹my music,video 等等那些文件夹显示出来就可以了!可以加我Q41178028为您解决
- exe专杀谁知道文件夹exe病毒专杀软件?相关文档
- exe专杀关于文件夹.exe的病毒怎么查杀?
- exe专杀.exe病毒专杀
- exe专杀exe病毒专杀工具有哪些
- exe专杀exe病毒专杀工具有哪些
MineServer:洛杉矶CN2 GIA VPS/512MB内存/20GB NVME/800GB流量/200Mbps/KVM,58元/季
mineserver怎么样?mineserver是一家国人商家,主要提供香港CN2 KVM VPS、香港CMI KVM VPS、日本CN2 KVM VPS、洛杉矶cn2 gia端口转发等服务,之前介绍过几次,最近比较活跃。这家新推出了洛杉矶CN2 GIA VPS,512MB内存/20GB NVME/800GB流量/200Mbps/KVM,58元/季,并且进行了带宽升级,同时IP更改为美国IP。点击...
香港九龙湾(27元) 2核2G 20元 香港沙田
弘速云是创建于2021年的品牌,运营该品牌的公司HOSU LIMITED(中文名称弘速科技有限公司)公司成立于2021年国内公司注册于2019年。HOSU LIMITED主要从事出售香港VPS、美国VPS、香港独立服务器、香港站群服务器等,目前在售VPS线路有CN2+BGP、CN2 GIA,该公司旗下产品均采用KVM虚拟化架构。可联系商家代安装iso系统。国庆活动 优惠码:hosu10-1产品介绍...
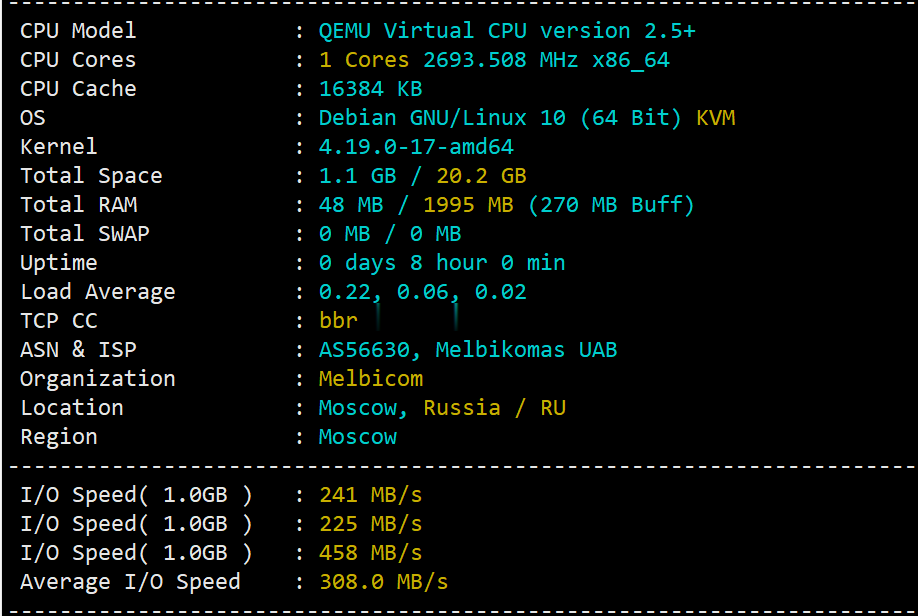
简单测评melbicom俄罗斯莫斯科数据中心的VPS,三网CN2回国,电信双程cn2
melbicom从2015年就开始运作了,在国内也是有一定的粉丝群,站长最早是从2017年开始介绍melbicom。上一次测评melbicom是在2018年,由于期间有不少人持续关注这个品牌,而且站长貌似也听说过路由什么的有变动的迹象。为此,今天重新对莫斯科数据中心的VPS进行一次简单测评,数据仅供参考。官方网站: https://melbicom.net比特币、信用卡、PayPal、支付宝、银联...
-
防恶意点击防恶意点击的原理是什么,是根据什么判定的?发送垃圾短信手机接收垃圾短信,怎么办?spotlight搜索是什么苹果手机删除过的短信还可在Spotlight搜索到,怎么能彻底删除?智能机刷机软件安卓手机刷机,用什么软件最简单?呼叫中心搭建呼叫中心怎么建设百度创业史百度能创业成功的原因是什么人脸检测综述人脸识别的主要应用方向及其优缺点?创业好项目论坛我想创业,有没有什么好的项目,福州创业QQ群有吗?或者是创业论坛?催收软件哪个好欠钱不还的,怎么利用催收平台帮助催收?1518qq几开头的QQ号好