winlogon为什么winlogon.exe一直在运行?
为什么winlogon.exe一直在运行?
首先说下 呵呵 不是病毒的。
。
30392K是内存占用
正常情况的~!!
winlogon - winlogon.exe - 进程信息
进程文件: winlogon or winlogon.exe
进程名称: Microsoft Windows Logon Process
描述:
WinLogon.exe是Windows NT登陆管理器。
它用于处理你系统的登陆和登陆过程。
该进程在你系统的作用是非常重要的。
注意:winlogon.exe也可能是W32.Netsky.D@mm蠕虫病毒。
该病毒通过Email邮件传播,当你打开病毒发送的附件时,即会被感染。
该病毒会创建SMTP引擎在受害者的计算机上,群发邮件进行传播。
该病毒允许攻击者访问你的计算机,窃取密码和个人数据。
该进程的安全等级是建议删除。
出品者: Microsoft Corp.
属于: Microsoft Windows Operating System
系统进程: 是
后台程序: 是
使用网络: 否
硬件相关: 否
常见错误: 未知N/A
内存使用: 未知N/A
安全等级 (0-5): 0
间谍软件: 否
Adware: 否
病毒: 否
木马: 否
Windows Logon Process,Windows NT用户登陆程序。
这个进程是管理用户登录和退出的。
而且winlogon在用户按下CTRL+ALT+DEL时就激活了,显示安全对话框。
如果是病毒的话。
!
解决“落雪”病毒的方法
症状:D盘双击打不开,里面有autorun.inf和文件
做这个病毒的人也太强了,在安全模式用Administrator一样解决不了!经过一个下午的奋战才算勉强解决。
我没用什么查杀木马的软件,全是手动一个一个把它揪出来把他删掉的。
它所关联的文件如下,绝大多数文件都是显示为系统文件和隐藏的。
所以要在文件夹选项里打开显示隐藏文件。
D盘里就两个,搞得你无法双击打开D盘。
里盘里的就多了!
D:autorun.inf
D:
C:Program Files Explorer
C:Program FilesCommon Files
C:WINDOWS
C:WINDOWS
C:WINDOWS
C:WINDOWSExeroud.exe(忘了是不是这个名字了,红色图标有传奇世界图标的)
C:WINDOWSDebug*** Programme.exe(也是上面那个图标,名字忘了-_- 好大好明显非隐藏的)
C:Windows 这个不要轻易删,看看是不是和下面几个日期不一样而和其他文件日期一样,如果和其他文件大部分系统文件日期一样就不能删,当然系统文件肯定不是这段时间的。
C:Windowssystem32
C:Windowssystem32
C:Windowssystem32
C:Windowssystem32
C:Windowssystem32
C:Windowssystem32a.exe
对了,看看这些文件的日期,看看其他地方还有没有相同时间的文件还是.COM结尾的可疑文件,小心不
要运行任何程序,要不就又启动了,包括双击磁盘
还有一个头号文件!WINLOGON.EXE!做了这么多工作目的就是要干掉她!!!
C:WindowsWINLOGON.EXE
这个在进程里可以看得到,有两个,一个是真的,一个是假的。
真的是小写winlogon.exe,(不知你们的是不是),用户名是SYSTEM,
而假的是大写的WINLOGON.EXE,用户名是你自己的用户名。
这个文件在进程里是中止不了的,说是关键进程无法中止,搞得跟真的一样!就连在安全模式下它都会
呆在你的进程里! 我现在所知道的就这些,要是不放心,就最好看一下其中一个文件的修改日期,然后用“搜索”搜这天修改过的文件,相同时间的肯定会出来一大堆的, 连系统还原夹里都有!! 这些文件会自己关联的,要是你删了一部分,不小心运行了一个,或在开始-运行里运行mand,regedit这些命令,所有的这些文件全会自己补充回来!
知道了这些文件,首先关闭可以关闭的所有程序,打开程序附件里头的WINDOWS资源管理器,并在上面的工具里头的文件夹选项里头的查看里设置显示所有文件和文件假,取消隐藏受保护操作系统文件,然后打开开始菜单的运行,输入命令 regedit,进注册表,到
HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun
里面,有一个Torjan pragramme,这个明摆着“我是木马”,删!!
然后注销! 重新进入系统后,打开“任务管理器”,看看有没rundll32,有的话先中止了,不知这个是真还是假,小心为好。
到D盘(注意不要双击进入!否则又会激活这个病毒)右键,选“打开”,把autorun.inf和删掉,
然后再到C盘把上面所列出来的文件都删掉!中途注意不要双击到其中一个文件,否则所有步骤都要重新来过! 然后再注销。
我在奋战过程中,把那些文件删掉后,所有的exe文件全都打不开了,运行cmd也不行。
然后,到C:Windowssystem32 里,把cmd.exe文件复制出来,比如到桌面,改名成 嘿嘿 我也会文件,然后双击这个COM文件
然后行动可以进入到DOS下的命令提示符。
再打入以下的命令:
assoc .exe=exefile (assoc与.exe之间有空格)
ftype exefile="%1" %*
这样exe文件就可以运行了。
如果不会打命令,只要打开CMD.COM后复制上面的两行分两次粘贴上去执行就可以了。
但我在弄完这些之后,在开机的进入用户时会有些慢,并会跳出一个警告框,说文件"1"找不到。
(应该是Windows下的文件。
),最后用上网助手之类的软件全面修复IE设置
最后说一下怎么解决开机跳出找不到文件“”的方法:
在运行程序中运行“regedit”,打开注册表,在[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogon]中
把"Shell"="Explorer.exe 1"恢复为"Shell"="Explorer.exe"
大功告成!大家分享一下吧! 有兴趣看这个资料吧
- winlogon为什么winlogon.exe一直在运行?相关文档
- winlogonwinlogon.exe怎么修复
- winlogonwinlogon.exe是什么?
- winlogonwinlogon.exe错误 如何解决?
- winlogonWinlogon 到底是什么东西啊
- winlogonwinlogon.exe是什么?
- winlogonwinlogon.exe是什么进程?
80VPS:香港服务器月付420元;美国CN2 GIA独服月付650元;香港/日本/韩国/美国多IP站群服务器750元/月
80vps怎么样?80vps最近新上了香港服务器、美国cn2服务器,以及香港/日本/韩国/美国多ip站群服务器。80vps之前推荐的都是VPS主机内容,其实80VPS也有独立服务器业务,分布在中国香港、欧美、韩国、日本、美国等地区,可选CN2或直连优化线路。如80VPS香港独立服务器最低月付420元,美国CN2 GIA独服月付650元起,中国香港、日本、韩国、美国洛杉矶多IP站群服务器750元/月...
Sharktech:无限流量服务器丹佛,洛杉矶,荷兰$49/月起,1Gbps带宽哦!
鲨鱼机房(Sharktech)我们也叫它SK机房,是一家成立于2003年的老牌国外主机商,提供的产品包括独立服务器租用、VPS主机等,自营机房在美国洛杉矶、丹佛、芝加哥和荷兰阿姆斯特丹等,主打高防产品,独立服务器免费提供60Gbps/48Mpps攻击防御。机房提供1-10Gbps带宽不限流量服务器,最低丹佛/荷兰机房每月49美元起,洛杉矶机房最低59美元/月起。下面列出部分促销机型的配置信息。机房...
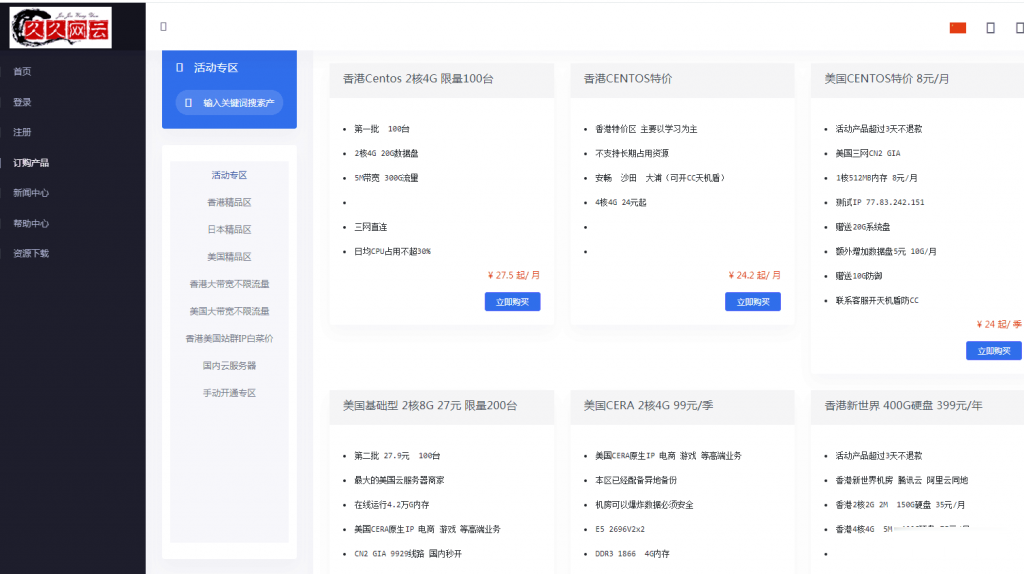
久久网云-目前最便宜的国内,香港,美国,日本VPS云服务器19.9元/月起,三网CN2,2天内不满意可以更换其他机房机器,IP免费更换!。
久久网云怎么样?久久网云好不好?久久网云是一家成立于2017年的主机服务商,致力于为用户提供高性价比稳定快速的主机托管服务,久久网云目前提供有美国免费主机、香港主机、韩国服务器、香港服务器、美国云服务器,香港荃湾CN2弹性云服务器。专注为个人开发者用户,中小型,大型企业用户提供一站式核心网络云端服务部署,促使用户云端部署化简为零,轻松快捷运用云计算!多年云计算领域服务经验,遍布亚太地区的海量节点为...
-
c语言论坛求C语言学习的论坛,或者网站,谢谢订房系统常用的酒店管理软件有哪些windowsmedia电脑的大部分软件打开方式变为了Windows media center旺旺群发软件旺旺群发软件哪个比较好国家法规数据库食品及食用农产品标准法规信息支撑和综合应用平台/食品安全标准与技术法规动态比对数据库如何查询标准动画分镜头脚本请问什么是动画分镜头脚本,什么是电影分镜头脚本以及什么是广告分镜头脚本?爱码验证码平台接码验证码接收平台如何使用?erp系统教程ERP系统怎样操作,有教学视频吗?西安娱乐西安最高端会所是哪一家如何查看qq特别关心我的人怎么在QQ里查看自己有没有被设为特别关心?