配置iproute
iproute 时间:2021-04-14 阅读:()
知VRFIPSec李聪2016-09-19发表SecPathF1080系列防火墙内网接口绑定vpn实例组网情况下ipsecvpn不通的案例分析一、组网:如图所示,两台防火墙FW1和FW2分别部署在两个不同的局点.
之前两台防火墙之间建立ipsecvpn进行两个局点的私网地址互通的,两台防火墙都是使用的主模式建立的ipsecvpn,之前ipsecvpn的业务一直正常使用.
现在由于FW1这边的局点增加了几个网段,使用不同的业务需求,现在客户要求使用vpn实例隔离的方式实现.
因此,本案例中将FW1的接口G0/0加入了vpn实例test.
但是我们发现一个问题,将内网接口G0/0加入vpn实例之后发现ipsecvpn全部断开,业务中断.
本案例涉及的防火墙的型号均为SecPathF1080,版本为Version7.
1.
064,Release9313P07.
二、原因分析:接下来从客户配置、网络情况、以及debug方面进行分析.
1.
检查配置通过检查现场的配置如下(下面为FW1的配置主要信息,域间策略等配置没有问题,这里不再描述):#ipvpn-instancetestroute-distinguisher10:1vpn-target10:1import-extcommunityvpn-target10:1export-extcommunity//vpn实例的配置#interfaceGigabitEthernet0/0ipbindingvpn-instancetest//将接口加入vpn实例testipaddress192.
168.
1.
1255.
255.
255.
0#acladvanced3010//配置的acl匹配的流量rule0permitipsource192.
168.
1.
00.
0.
0.
255destination192.
168.
2.
00.
0.
0.
255//以下是ipsecvpn的配置#ipsectransform-set1espencryption-algorithm3des-cbcespauthentication-algorithmmd5#ipsecpolicyh3c1isakmptransform-set1securityacl3010local-address1.
1.
1.
1remote-address1.
1.
1.
2ike-profileh3c#ikeprofileh3ckeychain1matchremoteidentityaddress1.
1.
1.
2255.
255.
255.
255#ikeproposal1encryption-algorithm3des-cbcauthentication-algorithmmd5#ikekeychain1pre-shared-keyaddress1.
1.
1.
2255.
255.
255.
255keycipher$c$3$TXgO9EZW+xdt1XqF6O/u0/h6j83RSXHukphu#interfaceGigabitEthernet/0/1ipaddress1.
1.
1.
1255.
255.
255.
0//配置外网接口的ip地址ipsecapplypolicyh3c//在接口上面调用ipsec策略#iproute-static192.
168.
2.
0241.
1.
1.
2//配置静态路由以上配置主要就是FW1增加vpn实例之后的配置,可以看出客户主要增加的配置就是内网接口G0/0下面增加的绑定vpn实例的配置.
根据现场反馈,之前没有在G0/0接口下面增加绑定VPN实例的时候是可以正常使用的,目前就只是在FW1的G0/0接口下面增加绑定vpn实例的配置,FW2上面的配置没动过.
现在的现象就是ipsecvpn不通了.
从以上的简单初步的分析可以看出应该是配置问题导致的.
2.
分析问题原因通过以上的简单分析,我们初步怀疑是配置问题导致的,因此我们再重新检查配置发现ipsecvpn配置参数里面有关于vpn实例的解释.
下面我们针对配置使用debug工具对配置进行验证.
2.
1ipsec对不同vpn实例的处理机制我们查询手册资料之后发现ipsec对不同vpn实例的处理机制,其中本功能就是在ikeprofile里面进行配置的.
对于内部MPLSL3VPN实例,当IPsec解封装后得到的报文需要继续转发到不同的VPN中去时,设备需要知道在哪个VPN实例中查找相应的路由.
缺省情况下,设备在与外网相同的VPN中查找路由,如果不希望在与外网相同的VPN中查找路由去转发报文,则可以指定一个内部VPN实例,通过查找该内部VPN实例中的路由来转发报文.
其中配置参数为:在ikeprofile视图下面配置inside-vpnvpn-instance[vpn-name].
2.
2尝试修改配置以及通过debug工具进行验证从以上的分析我们看出如果设备需要转发到不同的vpn实例的话,ikeprofile里面是需要配置inside-vpnvpn-instance这个参数的.
如下配置:#ikeprofileh3ckeychain1matchremoteidentityaddress1.
1.
1.
2255.
255.
255.
255inside-vpnvpn-instancetest//增加这部分配置#配置上以上参数我们通过displayikesa以及displayipsecsa发现还是没有ipsec的建立.
因此通过debuggingikeall发现也没有ike的协商报文过程.
因此怀疑没有触发ipsec的协商.
接下来,我们还可以发现没有触发协商一般就是acl的问题,现在内网接口G0/0加入了vpn实例,那么acl的配置也应该有所修改:acladvanced3010rule0permitipvpn-instancetestsource192.
168.
1.
00.
0.
0.
255destination192.
168.
2.
00.
0.
0.
255接下来,还需要检查路由的配置,内网的报文需要经过设备封装ipsec出外网,那么我们之前配置的静态路由也是需要修改的:iproute-staticvpn-instancetest192.
168.
2.
0241.
1.
1.
2public通过以上配置之后,我们发现重新resetikesa以及resetipsecsa,然后触发ipsec协商发现debug能够抓取到协商的报文以及协商过程.
通过displayikesa以及displayipsecsa能够看到ipsec建立成功.
三、解决办法:通过以上的分析,我们总结了以下几点:1.
配置acl,需要带有vpn实例,保证内网访问发出的协商报文能够触发ipsec协商.
2.
配置路由,带上vpn实例,然后指向对方的地址,需要带有public的参数.
3.
配置ikeprofile,里面需要配置inside-vpnvpn-instancetest.
4.
如果发现ipsec不能建立,建议两边设备的ikesa以及ipsecsa都需要清除一下,然后重新协商就可以了.
因此,本案例最后还建议这种组网的情况下配置dpd检测功能.
Boomer.Host(年付3.5美)休斯敦便宜VPS
Boomer.Host是一家比较新的国外主机商,虽然LEB自述 we’re now more than 2 year old,商家提供虚拟主机和VPS,其中VPS主机基于OpenVZ架构,数据中心为美国得克萨斯州休斯敦。目前,商家在LET发了两款特别促销套餐,年付最低3.5美元起,特别提醒:低价低配,且必须年付,请务必自行斟酌确定需求再入手。下面列出几款促销套餐的配置信息。CPU:1core内存:...
Pia云服务商春节6.66折 美国洛杉矶/中国香港/俄罗斯和深圳机房
Pia云这个商家的云服务器在前面也有介绍过几次,从价格上确实比较便宜。我们可以看到最低云服务器低至月付20元,服务器均采用KVM虚拟架构技术,数据中心包括美国洛杉矶、中国香港、俄罗斯和深圳地区,这次春节活动商家的活动力度比较大推出出全场6.66折,如果我们有需要可以体验。初次体验的记得月付方案,如果合适再续约。pia云春节活动优惠券:piayun-2022 Pia云服务商官方网站我们一起看看这次活...
简单测评v5.net的美国cn2云服务器:电信双程cn2+联通AS9929+移动直连
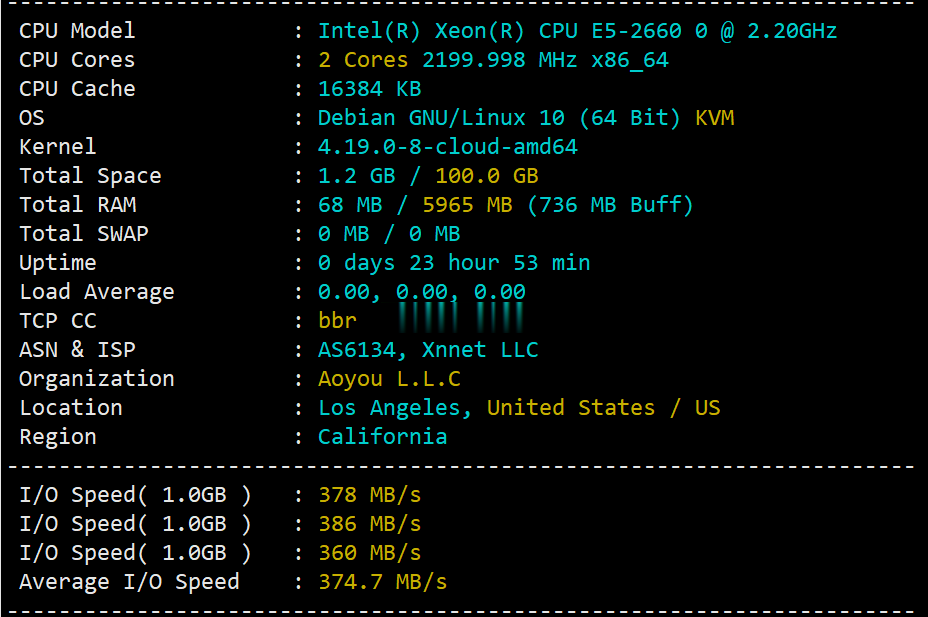
v5.net一直做独立服务器这块儿的,自从推出云服务器(VPS)以来站长一直还没有关注过,在网友的提醒下弄了个6G内存、2核、100G SSD的美国云服务器来写测评,主机测评给大家趟雷,让你知道v5.net的美国云服务器效果怎么样。本次测评数据仅供参考,有兴趣的还是亲自测试吧! 官方网站:https://v5.net/cloud.html 从显示来看CPU是e5-2660(2.2GHz主频),...
iproute为你推荐
-
操作http吉安隆海锋永政采字【2020】36wordpress模板wordpress模板与主题的区别企业建网站我想建立一个企业网站,需要多少钱??Flash动画设计与制作——第九章:导出和发布动画163yeah163,126,yeah哪个更好啊,各有什么特点啊163yeah网易的163,126,yeah邮箱有什么不同?密码cuteftp上海市浦东新区人民法院民事判决书(2009)浦民三(知)初字第206号客服电话赶集网客服电话是多少