加密2.https原理:证书传递、验证与数据加密、解密过程解析
htps原理证书传递、验证和数据加密、解密过程解析
https原理证书传递、验证和数据加密、解密过程解析
我们都知道H TTPS能够加密信息以免敏感信息被第三方获取。所以很多银行网站或电子邮箱等等安全级别较高的服务都会采用H TTPS协议。
HTTPS简介
HTTPS其实是有两部分组成 HTTP+SSL/TLS也就是在HTTP上又加了一层处理加密信息的模块。服务端和客户端的信息传输都会通过TLS进行加密所以传输的数据都是加密后的数据。具体是如何进行加密解密验证的且看下图。
1.客户端发起HTTPS请求
htps原理证书传递、验证和数据加密、解密过程解析
这个没什么好说的就是用户在浏览器里输入一个h tt p s网址然后连接到s e rve r的443端口。
2.服务端的配置
采用H TTPS协议的服务器必须要有一套数字证书可以自己制作也可以向组织申请。区别就是自己颁发的证书需要客户端验证通过才可以继续访问而使用受信任的公司申请的证书则不会弹出提示页面(startssl就是个不错的选择有1年的免费服务)。这套证书其实就是一对公钥和私钥。如果对公钥和私钥不太理解可以想象成一把钥匙和一个锁头只是全世界只有你一个人有这把钥匙你可以把锁头给别人别人可以用这个锁把重要的东西锁起来然后发给你因为只有你一个人有这把钥匙所以只有你才能看到被这把锁锁起来的东西。
3.传送证书
这个证书其实就是公钥只是包含了很多信息如证书的颁发机构过期时间等等。
4.客户端解析证书
这部分工作是有客户端的TLS来完成的首先会验证公钥是否有效比如颁发机构过期时间等等如果发现异常则会弹出一个警告框提示证书存在问题。如果证书没有问题那么就生成一个随即值。然后用证书对该随机值进行加密。就好像上面说的把随机值用锁头锁起来这样除非有钥匙不然看不到被锁住的内容。
5.传送加密信息
这部分传送的是用证书加密后的随机值目的就是让服务端得到这个随机值以后客户端和服务端的通信就可以通过这个随机值来进行加密解密了。
6.服务段解密信息
htps原理证书传递、验证和数据加密、解密过程解析
服务端用私钥解密后得到了客户端传过来的随机值(私钥) 然后把内容通过该值进行对称加密。所谓对称加密就是将信息和私钥通过某种算法混合在一起这样除非知道私钥不然无法获取内容而正好客户端和服务端都知道这个私钥所以只要加密算法够彪悍私钥够复杂数据就够安全。
7.传输加密后的信息
这部分信息是服务段用私钥加密后的信息可以在客户端被还原。
8.客户端解密信息
客户端用之前生成的私钥解密服务段传过来的信息于是获取了解密后的内容。整个过程第三方即使监听到了数据也束手无策。
SSL的位置
SSL介于应用层和TCP层之间。应用层数据不再直接传递给传输层而是传递给SSL层SSL层对从应用层收到的数据进行加密并增加自己的SSL头。如下图所示
RSA性能是非常低的原因在于寻找大素数、大数计算、数据分割需要耗费很多的CPU周期所以一般的HTTPS连接只在第一次握手时使用非对称加密通过握手交换对称加密密钥在之后的通信走对称加密。握手过程如下图所示
htps原理证书传递、验证和数据加密、解密过程解析
H TTPS在传输数据之前需要客户端浏览器与服务端网站之间进行一次握手在握手过程中将确立双方加密传输数据的密码信息。 TLS/SSL协议不仅仅是一套加密传输的协议更是一件经过艺术家精心设计的艺术品TLS/SSL中使用了非对称加密对称加密以及HASH算法。握手过程的具体描述如下
1.浏览器将自己支持的一套加密规则发送给网站。
2.网站从中选出一组加密算法与HASH算法并将自己的身份信息以证书的形式发回给浏览器。证书里面包含了网站地址加密公钥以及证书的颁发机构等信息。
3.浏览器获得网站证书之后浏览器要做以下工作a)验证证书的合法性颁发证书的机构是否合法证书中包含的网站地址是否与正在访问的地址一致等 如果证书受信任则浏览器栏里面会显示一个小锁头否则会给出证书不受信的提示。b)如果证书受信任或者是用户接受了不受信的证书浏览器会生成一串随机
htps原理证书传递、验证和数据加密、解密过程解析
数的密码并用证书中提供的公钥加密。c)使用约定好的HASH算法计算握手消息并使用生成的随机数对消息进行加密最后将之前生成的所有信息发送给网站。
4.网站接收浏览器发来的数据之后要做以下的操作a)使用自己的私钥将信息解密取出密码使用密码解密浏览器发来的握手消息并验证HASH是否与浏览器发来的一致。b)使用密码加密一段握手消息发送给浏览器。
5.浏览器解密并计算握手消息的HASH 如果与服务端发来的HASH一致此时握手过程结束之后所有的通信数据将由之前浏览器生成的随机密码并利用对称加密算法进行加密。
浏览器与网站互相发送加密的握手消息并验证目的是为了保证双方都获得了一致的密码并且可以正常的加密解密数据为后续真正数据的传输做一次测试。另外 HTTPS一般使用的加密与HASH算法如下
1、非对称加密算法 RSADSA/DSS
2、对称加密算法AES RC43DES
3、 HASH算法MD5SHA1 SHA256
- 加密2.https原理:证书传递、验证与数据加密、解密过程解析相关文档
- 证书SSL加密服务器证书在IIS中应用
- 证书SSL加密服务器证书在IIS中应用.doc
- 模块3-17-Linux系统安全概述-sudo授权-pam认证机制-对称加密-非对称加密-md5-数字证书-RHEL7环境_随堂笔记
- 加密电子证书之原理短说 ---- 非对称性钥匙加密解密算法重点
- 接口银联全渠道、二维码接入接口加密证书更换指引
- 密钥基于椭圆曲线离散对数的无证书混合加密
香港 1核 1G 5M 22元/月 美国 1核 512M 15M 19.36元/月 轻云互联
轻云互联成立于2018年的国人商家,广州轻云互联网络科技有限公司旗下品牌,主要从事VPS、虚拟主机等云计算产品业务,适合建站、新手上车的值得选择,香港三网直连(电信CN2GIA联通移动CN2直连);美国圣何塞(回程三网CN2GIA)线路,所有产品均采用KVM虚拟技术架构,高效售后保障,稳定多年,高性能可用,网络优质,为您的业务保驾护航。官方网站:点击进入广州轻云网络科技有限公司活动规则:用户购买任...
ProfitServer折优惠西班牙vps,荷兰vps,德国vps,5折优惠,不限制流量
profitserver正在对德国vps(法兰克福)、西班牙vps(马德里)、荷兰vps(杜廷赫姆)这3处数据中心内的VPS进行5折优惠促销。所有VPS基于KVM虚拟,纯SSD阵列,自带一个IPv4,不限制流量,在后台支持自定义ISO文件,方便大家折腾!此外还有以下数据中心:俄罗斯(多机房)、捷克、保加利亚、立陶宛、新加坡、美国(洛杉矶、锡考克斯、迈阿密)、瑞士、波兰、乌克兰,VPS和前面的一样性...
月费$389,RackNerd美国大硬盘独立服务器
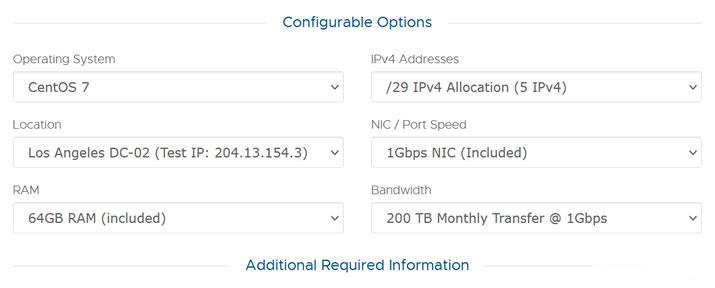
这次RackNerd商家提供的美国大硬盘独立服务器,数据中心位于洛杉矶multacom,可选Windows、Linux镜像系统,默认内存是64GB,也可升级至128GB内存,而且硬盘采用的是256G SSD系统盘+10个16TSAS数据盘,端口提供的是1Gbps带宽,每月提供200TB,且包含5个IPv4,如果有需要更多IP,也可以升级增加。CPU核心内存硬盘流量带宽价格选择2XE5-2640V2...
-
支付宝查询余额支付宝里如何查询银行卡里面的余额?怎么在qq空间里添加背景音乐如何在qq空间中添加背景音乐蘑菇街美丽说蘑菇街美丽说唯品会天猫京东。女生买衣服,哪个好机械键盘轴机械键盘什么轴好,机械键盘轴有几种什么是云平台什么是云系统?网站优化方案网站优化方案怎么写?声母是什么什么是声母qq等级表谁能告诉我QQ等级列表?qq等级表QQ等级列表qq等级表QQ等级天数表