进程DOS命令tasklist、netstart、netstat、netuser安全检测
当你感觉自己的系统中病毒了第一反应就是请出杀毒软件猛查一遍。如果想快速判定当前系统的安全状况我们可以通过“命令提示符”中的几个命令来检测系统是否中毒其速度远远超过用杀毒软件来确认。
小提示常见的中病毒现象表现为系统变得缓慢、账号被盗、打开网页需要等半天、不断弹出广告窗口、文件不能执行等部分强势病毒会让你的杀毒软件和安全软件失效。当你遇到以上现象时首要任务是找出并终止病毒进程让病毒暂时停止工作接着再利用文中介绍的方法配合杀毒软件进行彻底查杀。使用杀毒软件时建议重启电脑进入安全模式下进行全盘查杀做到斩草除根。
T as klis t命令是用来显示运行在本地或远程计算机上所有进程的命令使用方法为点击“开始”菜单→“运行”输入“cmd”运行“命令提示符”输入命令“Tasklist”并回车当前系统中所有的进程就都显示出来了。我们要做的就是查看这些进程中是否有陌生进程当然这需要你有一点手工杀毒的经验。找到危险进程后就可以使用“T as klis t”命令的搭档——“T as kkill”命令结束进程。首先通过“T as klis t”命令查询危险进程的P ID值然后输入命令“T as kkill/pid
1234”结束进程 1234即危险进程的PID值。
小贴士:T as kkill可以结束“任务管理器”中无法结束的进程包括系统进程对于结束顽固病毒的进程效果很不错。
不少病毒会将自身注册为系统服务以此实现随系统启动。要查询系统中的服务我们只需在“命令提示符”中输入“net start”命令就可以了回车后将会显示系统中所有的服务。停止服务的方法为“net stop服务名”例如输入 “net stop G_Server”并回车便可以结束灰鸽子木马的服务。开启服务的命令则为“net stat服务名”。
木马潜伏在系统中会打开一个端口与黑客进行通信而不少流氓软件也会打开系统的端口搜集并发送用户的信息。因此端口也是判定系统安全的一个重要位置。“netstat”命令的功能是显示网络连接、路由表和网络接口信息可以让用户得知目前都有哪些网络连接正在运作。查询系统中打开的端口的方法为在“命令提示符”中输入“netstat -an”并回车这样就能显示本机打开的端口了。 “netstat”在显示打开端口的同时也会显示打开该端口的可执行程序这样我们就可以知道木马文件所在的位置用安全工具删除之。
黑客**我们的电脑后通常会建立一个账户方便下次**。因此系统账户的情况也是我们必须要查询的地方用“net user”命令即可轻松办到。当我们在“命令提示符”中使用“net user”命令后便可列出当前系统中所有已存在的账户一般情况下只有“admin is trator”和“gues t”账户如果出现陌生的账户那就一定要小心了很可能是黑客留下的。删除账号的方法为输入 "net user用户/del
dos进程查看与停止命令
查看进程taskl ist /svc
停止进程taskki l l /im 2468/f
DOS下查看进程,结束进程命令(黑客常用命令)shal l时想给对方上传一个木马什么的,总会遇一些东西的阻止,有些可以停止服务呀什么的,但有些东西只能关闭,这个时候我们就要用两个命令了,首先是taskl ist查看进程例表,在dos下直接输入taskl ist就会例出所运行的所有进程,如我的电脑.
在例表中每一个进程都有一个相对的PID值,我们只要把相对的PID值ki l l掉就OK了,不用我说大家也都知道用哪个了,呵呵.taskki l l有如下参数:
/S system指定要连接到的远程系统。
/U[domain\]user指定应该在哪个用户上下文
执行这个命令。
/P[password]为提供的用户上下文指定
密码。如果忽略提示输入。
/F指定要强行终止
进程。
/FI fi lter指定筛选进或筛选出查询的
的任务。
/PID process id指定要终止的进程的
PID。
/IM image name指定要终止的进程的
图像名。通配符*
可用来指定所有图像名。
/TTree ki l l :终止指定的进程
和任何由此启动的子进程。
/?显示帮助/用法。
例如:
TASKKILL/S system/F/IM notepad.exe/T
TASKKILL/PID 1230/PID 1241 /PID 1253/T
TASKKILL/F/IM notepad.exe/IM mspaint.exe
TASKKILL/F/FI "PID ge 1000" /FI "WINDOWTITLE ne untitle*"
TASKKILL/F/FI "USERNAME eq NT AUTHO RITY\SYSTE M" /IM notepad.exeTASKKILL/S system/U domain\username/FI "USERNAME ne NT*" /IM*
TASKKILL/S system/U username/P password/FI "IMAGE NAME eq note*"taskki l l /IM"SogouExplorer.exe"
我一般用的是taskki l l /f/pid<相对的PID值>/t
比如我们要在DOS下结束QQ.exe先用taskl ist查一下QQ的PID值,我现在的是1376,那么输入taskki l l /f/pid 1376/t
这个命令的意思是强行终止远程计算机进程ID为1376的特定进程并关
由此进程打开任何子进程. . .
最后补充用vbs脚本查看pid的方法将以下代码保存为vbs文件 dos下传给对方然后执行cscript pid.vbs
复制代码代码如下:wscript.echo"PID ProcessName"for each ps in getobject("winmg mts:\\.\root\cimv2:win32_process"). instances_wscript.echo ps.handle&vbtab&ps.namenext
杀进程的其他命令ntsd-c q-p PID"
- 进程DOS命令tasklist、netstart、netstat、netuser安全检测相关文档
- 病毒netstat命令
- 服装netstat命令
- 数据包linux之tcpdump和netstat命令
- 链路netstat命令-我的总结(很全)
- 进程netstat、telnet、ping等命令的使用
- 显示Netstat命令详解
HostKvm四月优惠:VPS主机全场八折,香港/美国洛杉矶机房$5.2/月起
HostKvm是一家成立于2013年的国外主机服务商,主要提供基于KVM架构的VPS主机,可选数据中心包括日本、新加坡、韩国、美国、中国香港等多个地区机房,均为国内直连或优化线路,延迟较低,适合建站或者远程办公等。本月商家针对全场VPS主机提供8折优惠码,优惠后美国洛杉矶VPS月付5.2美元起。下面列出几款不同机房VPS主机产品配置信息。套餐:美国US-Plan0CPU:1cores内存:1GB硬...
Gcore(75折)迈阿密E5-2623v4 CPU独立服务器
部落分享过多次G-core(gcorelabs)的产品及评测信息,以VPS主机为主,距离上一次分享商家的独立服务器还在2年多前,本月初商家针对迈阿密机房限定E5-2623v4 CPU的独立服务器推出75折优惠码,活动将在9月30日到期,这里再分享下。G-core(gcorelabs)是一家总部位于卢森堡的国外主机商,主要提供基于KVM架构的VPS主机和独立服务器租用等,数据中心包括俄罗斯、美国、日...
远程登录VNC无法连接出现
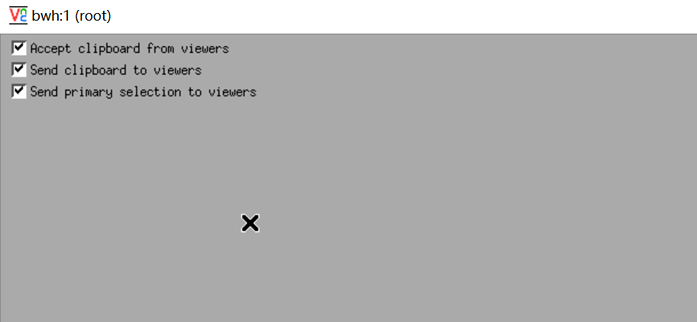
今天有网友提到自己在Linux服务器中安装VNC桌面的时候安装都没有问题,但是在登录远程的时候居然有出现灰色界面,有三行代码提示"Accept clipboard from viewers,Send clipboard to viewers,Send primary selection to viewers"。即便我们重新登录也不行,这个到底如何解决呢?这里找几个可以解决的可能办法,我们多多尝试。...
-
主页改不了浏览器主页改不了缓冲区溢出教程溢出攻击法使用什么样的原理渗透测试网站渗透测试怎么做?工信部备案去国家工信部备案需要什么手续呢arm开发板新手入门应如何选择 ARM 开发板?数码资源网手机练习打字的软件人人逛街人人逛街网是正品吗gbk编码表GB GBK utf8码的区别网络虚拟机虚拟机的网络怎么弄?网站推广外链网站推广,免费的超级外链有用吗?seo还应该做什么