warez0day漏洞是怎么被发现的?
warez 时间:2020-11-17 阅读:()
都有什么词汇是属于pron
人称代词 he, him , you, me, she 等 物主代词 my, his, your 等 不定代词 anyone, someone, something 等 相互代词 each other, one another 疑问代词 who, what, which 反身代词 himself, myself, yourselves 等 指示代词 this, that, these, those, such 关系代词 who, whom, which, whose, that, as黑侠们经常说的0day是什么意思?
好象是BIOS时钟里的某个漏洞吧``
挺经典的漏洞```本人小菜鸟一个``没研究过``
".nfo"是什么文件?
很多人都问到“NFO”是什么,如果你了解0day的规则,其实就很好解释了,简单的说,“NFO”是一种文本文件,它其实就是information的缩写,NFO里往往带有Warez相关的重要讯息,例如破解、使用方法,注册码等,对应于电影(MovieZ),nfo文件中记录了该电影的相关制作参数,release(发布日期),影片的大致介绍,制作组织介绍等信息,因此通常情况下我们拿到一个电影的时候,即使没有看过,但是只要阅读nfo文件里面的信息就可以先有了一个大致的了解,这也是这次修改上传申请规则要求加入一定的nfo内容的原因之一 如何获得nfo文件呢?一般来说,对于你下载的电影,只要是正规的dvdrip组织发布的,都会随电影文件(通常都是采用winrar分卷压缩的数十个rar压缩包)带有一个nfo文件,这种文件是以“nfo”作为后缀名,非常容易辨认,只不过在下载的过程中容易忽略。 当你拿到这样一个nfo文件的时候,可能会奇怪怎么打开它,其实只要用windows系统自带的记事本就可以打开,非常简单,里面的信息你只要拷贝出来然后再粘贴到你的申请贴里就可以了,目前需要粘贴的信息主要是影片制作方面的参数和发布日期,电影介绍并不需要(当然你也可以把全部的信息都贴出来) 现在我们需要的nfo信息dvdrip的发布者一般都会写在一起,很方便我们查看。 这个文件包含着与它有关文件的各种信息 比如:在DVDRIP的文件中就有下面内容 Title..............: 影片的英文名称; Release Group......: 压制该片的组织名称; Ripper.............: 该片的压缩制作者,就是我常说的“鸦片员”; Release Date.......: 压制该片的日期,通常格式为 “月/日/年”; DVD Retail Date....: 该片的DVD版本的发行日期,格式为“月/日/年”; Video Format.......: 压缩编码方式,XviD是目前DVDRip最流行的编码,之前有DivX-)3.11 和 DivX 5.X; Video Bitrate......: 视频流码,数字越大则影片图象质量相对越好!普通DVDRip在700K以上,而RMVB则只有450K,RM则大部分到不了400K; Aspect Ratio.......: 画面的长宽比,一般2.35:1或1.85:1指的是16:9,而4:3则为全屏; Resolution.........: 画面的分辨率; Audio Format.......: 音频编码格式,效果依次为 DTS > AC3 > MP3 ; Audio Bitrate......: 和视频流码一样,数字越大表示音效越好; DVD Runtime........: 影片播放时间,格式为“时:分:秒”; Frame Rate.........: 画面每秒的贞数; Language...........: 影片对白语言; Subtitle(s)........: 外挂字幕的语种; Film Genre.........: 影片制式; Archives...........: 影片的容量大小及分包的数量,一般标准格式为 1CD=14.3M x 50 ; IMDB Rating........: 世界上最权威的电影数据库IMDB对该片的评分,相当一部分电影网站不允许上传低于4.5分的影片; 除了在DVDRIP里出现外,它还在不少的破解软件里出现,也是存储着一部分信息的。 具体要想知道里面的内容的话,你可以去下载NFO Viewer 可以去这里下载,是个很小的绿色软件: /download/downContent/2004-05-21/10021.shtmlnfo格式文件有什么用?
首先,nfo的意思就是info,nfo文件应该是普通文本文件,你可以用word,notpad等程序打开。 它里面一般是一些关于这个软件的信息,比如这个软件是干什没么的,名字,操作系统, 需要磁盘空间。也有些 nfo文件里面没有这些信息,而只是一些介绍某个组织的东西。 那么nfo文件是怎么产生呢?假设你是一个国际网络上一个地下盗版软件交流组织的成员, 每当你得到一个软件并且将之压缩打包之后,你是否想在里面加上一些你们组织的信 息呢?这样得到这个软件的人就会知道该组织的存在,将来也许会参加或者提供软件。 于是你可以写一个nfo文件,里面写上“我们是XXX组织,多少人,多少硬盘,你想 参预怎么办”等等。这只是nfo文件多数情况下的意义,但并不表示只要是nfo文件就 一定是盗版软件。一些软件破解中的说明文件也是用.nfo的。总之nfo表示告诉你一些 信息的意思。0day漏洞是怎么被发现的?
什么是0Day 0Day的概念最早用于软件和游戏破解,属于非盈利性和非商业化的组织行为,其基本内涵是“即时性”。Warez被许多人误认为是一个最大的软件破解组织,而实际上,Warez如黑客一样,只是一种行为。0Day也是。当时的0Day是指在正版软件或游戏发布的当天甚至之前,发布附带着序列号或者解密器的破解版,让使用者可以不用付费就能长期使用。因此,虽然Warez和0Dday都是反盗版的重要打击对象,却同时受到免费使用者和业内同行的推崇。尽管 Warez和0Day的拥护者对以此而谋利的盗版商不齿,但商业利益的驱动还是将破解行为的商业化推到了高峰。而眼下的0Day,正在对信息安全产生越来越严重的威胁。 信息安全意义上的0Day是指在安全补丁发布前而被了解和掌握的漏洞信息。 2005年12月8日,几乎影响 Windows所有操作系统的WMF漏洞在网上公开,虽然微软在8天后提前发布了安全补丁(微软的惯例是在每月的第一个周二),但就在这8天内出现了二百多个利用此漏洞的攻击脚本。漏洞信息的公开加速了软件生产企业的安全补丁更新进程,减少了恶意程序的危害程度。但如果是不公开的0Day呢?WMF漏洞公开之前,又有多少人已经利用了它?是否有很多0Day一直在秘密流传?例如,给全球网络带来巨大危害的“冲击波”和“震荡波”这两种病毒,如果它们的漏洞信息没有公开,自然也就没有这两种超级病毒的产生。反过来想,有什么理由认为眼下不存在类似的有着重大安全隐患的漏洞呢?(Dtlogin远程溢出漏洞于 2002年被发现,2004年公布。) 看不见的才是最可怕的,这就是0Day的真正威胁。 不可避免的0Day 信息价值的飞速提升,互联网在全球的普及,数字经济的广泛应用,这一切都刺激着信息安全市场的不断扩大,软件破解、口令解密、间谍软件、木马病毒全部都从早期的仅做研究和向他人炫耀的目的转化为纯商业利益的运作,并迅速地传播开来,从操作系统到数据库,从应用软件到第三方程序和插件,再到遍布全球的漏洞发布中心,看看它们当中有多少0Day存在?可以毫不夸张的说,在安全补丁程序发布之前,所有的漏洞信息都是0Day,但是从未发布过安全补丁的软件是否就意味着它们当中不存在0Day呢? 有人说:“每一个稍具规模的应用软件都可能存在0Day。”没错!从理论上讲,漏洞必定存在,只是尚未发现,而弥补措施永远滞后而已。 只要用户方不独自开发操作系统或应用程序,或者说只要使用第三方的软件,0Day的出现就是迟早的事,无论你是使用数据库还是网站管理平台,无论你是使用媒体播放器还是绘图工具,即便是专职安全防护的软件程序本身,都会出现安全漏洞,这已是不争的事实,但最可怕的不是漏洞存在的先天性,而是0Day的不可预知性。 从开源的角度上来说,Linux更容易比封闭源代码的Windows存在更多的0Day。那些自以为使用着安全操作系统的人,迟早会被0Day攻击弄得哑口无言。而微软呢?远有IIS和IE,近有WMF和Excel,由于其操作系统应用的广泛性,如今已是补丁加补丁,更新再更新,最新操作系统Vista竟然含有几万行的问题代码。尚未发行,已是满目疮痍,谁又能保证微软的源代码没有丝毫泄露呢? 0Day走向何方 越来越多的破解者和黑客们,已经把目光从率先发布漏洞信息的荣誉感转变到利用这些漏洞而得到的经济利益上,互联网到处充斥着数以万计的充满入侵激情的脚本小子,更不用说那些以窃取信息为职业的商业间谍和情报人员了。于是,0Day有了市场。 国外两年前就有了0Day的网上交易,黑客们通过网上报价出售手中未公开的漏洞信息,一个操作系统或数据库的远程溢出源码可以卖到上千美元甚至更高;而国内的黑客同行,前不久也在网上建立了一个专门出售入侵程序号称中国第一0Day的网站,尽管类似的提供黑客工具的网站很多,但此网站与其它网站的区别在于0Day的特性十分明显:价格较高的攻击程序的攻击对象,还没有相应的安全补丁,也就是说这样的攻击程序很可能具有一击必中的效果。这个网站成立不久便在搜索引擎中消失了,也许已经关闭,也许转入地下。但不管怎样,0Day带来的潜在经济利益不可抹杀,而其将来对信息安全的影响以及危害也绝不能轻视。 软件上的0Day几乎不可避免,那硬件呢?硬件是否存在0Day?答案无疑是肯定的。近年来,思科路由器漏洞频繁出现,今年2月,已被曝光的某知名网络产品漏洞至今仍未被修复。对于那些基于IP协议连接网络的路由、网关、交换机,哪个电信运营商敢百分之百地保证自己的网络设备万无一失?(2005年4月11日,全国超过二十个城市的互联网出现群发性故障;同年7月12日,北京20万ADSL用户断网)。 早在两年前,英特尔的首席技术官就提出过互联网不能承受与日俱增的使用者这一想法,当时,被很多人认为是无稽之谈。今年6月,在美国的商业圆桌会议上,包括惠普公司、IBM公司、Sun公司、通用汽车公司、家得宝公司和可口可乐公司等在内的160个企业代表呼吁政府要对发生大规模网络故障的可能性做好准备工作…… 当今的互联网,病毒、蠕虫、僵尸网络、间谍软件、DDoS犹如洪水般泛滥,所有的这一切都或多或少地从0Day走过,可以预测,在不远的将来,互联网瘫痪绝不遥远。
- warez0day漏洞是怎么被发现的?相关文档
- factorwarez
- 入侵warez
- 组织Warez出品神作
- 下关Warez使用教程(完整修改版)
- StopPopwarez or caveat geek
- 组织神秘组织“WareZ”是盗版软件的罪魁祸首吗[整理]
御云(RoyalYun):香港CN2 GIA VPS仅7.9元每月起,美国vps仅8.9/月,续费同价,可叠加优惠
御云怎么样?炎炎暑期即将来临,御云(royalyun)香港、美国服务器开启大特惠模式。御云是新成立的云服务提供商,主要提供香港、美国的云服务器,不久将开启虚拟主机业务。我们的香港和美国主机采用CN2 GIA线路。目前,香港cn2 gia vps仅7.9元每月起,美国vps仅8.9/月,续费同价,可叠加优惠,香港云服务器国内延迟一般在50ms左右,是搭建网站的最佳选择,但是请不要用于违法用途。点击进...
RackNerd 黑色星期五5款年付套餐
RackNerd 商家从2019年上线以来争议也是比较大的,一直低价促销很多网友都认为坚持时间不长可能会跑路。不过,目前看到RackNerd还是在坚持且这次黑五活动也有发布,且活动促销也是比较多的,不过对于我们用户来说选择这些低价服务商尽量的不要将长远项目放在上面,低价年付套餐服务商一般都是用来临时业务的。RackNerd商家这次发布黑五促销活动,一共有五款年付套餐,涉及到多个机房。最低年付的套餐...
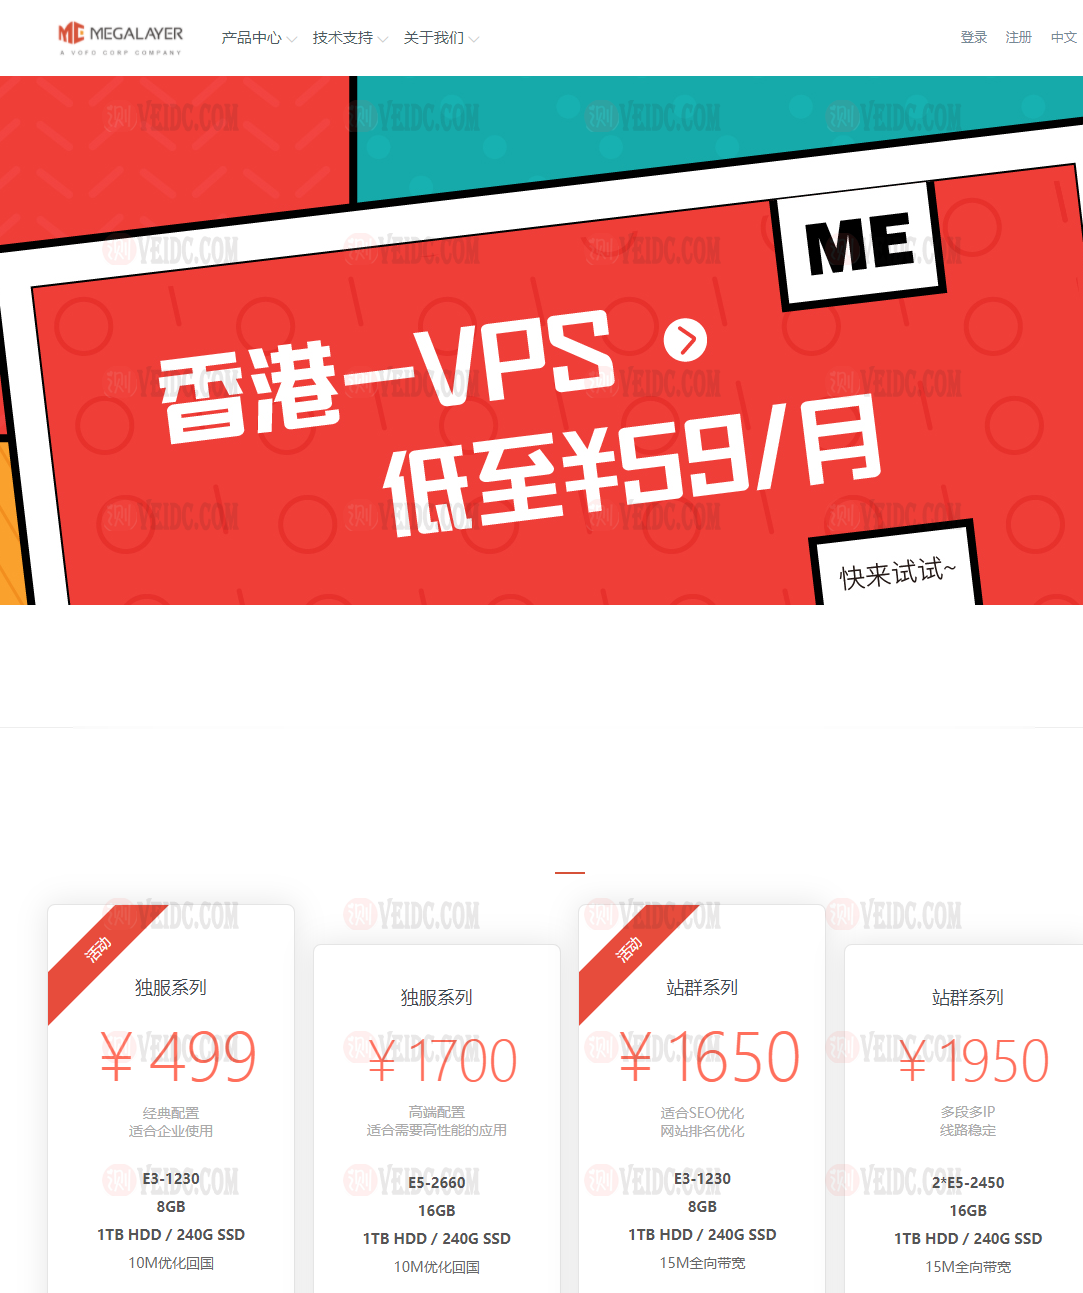
Megalayer促销:美国圣何塞CN2线路VPS月付48元起/香港VPS月付59元起/香港E3独服月付499元起
Megalayer是新晋崛起的国外服务器商,成立于2019年,一直都处于稳定发展的状态,机房目前有美国机房,香港机房,菲律宾机房。其中圣何塞包括CN2或者国际线路,Megalayer商家提供了一些VPS特价套餐,譬如15M带宽CN2线路主机最低每月48元起,基于KVM架构,支持windows或者Linux操作系统。。Megalayer技术团队行业经验丰富,分别来自于蓝汛、IBM等知名企业。Mega...
warez为你推荐
-
已备案域名查询如何查询网站的域名是否已经备案美国vps租用如何选择国外vps服务器?免费域名空间可绑域名的免费空间php虚拟空间虚拟空间怎么修改php.ini配置香港虚拟主机推荐一下香港的虚拟主机公司!下载虚拟主机电脑虚拟机怎么弄重庆虚拟主机重庆市邮政速递物流公司渝北分公司双龙揽投部客服电话天津虚拟主机天津有代理店掌柜的公司吗?在哪?论坛虚拟主机做论坛-需要什么类型的虚拟主机?四川虚拟主机哪些网站适合租用独立服务器?