落雪病毒专杀落雪病毒有什么简单好用的方法可以删除它?
落雪病毒专杀 时间:2021-11-09 阅读:()
跪求 ! 跪求 ! 落雪病毒 怎样才能彻底杀掉··跪求 !跪求 !高手帮忙!
你好:出现这样的情况建议使用金山系统急救箱来清除落雪木马病毒! 金山系统急救箱是一款强力病毒清除、系统修复安全工具。系统急救箱基于金山云安全系统快速诊断系统安全,强力清除已知顽固木马病毒,暴力删除未知病毒木马,并可以全面修复系统破坏项目。
强力清除顽固木马病毒和未知病毒如“超级av终结者”,“HBkernel蝗虫系列病毒”,“灰鸽子、上兴等远程控制木马变种”等; 全面修复系统破坏项目,比如:解决IE首页被改,杀毒软件不能打开,输入法无法输入中文,不能复制粘帖,任务管理器不能打开,不能进入安全模式等系统异常现象; 回答完毕,谢谢! 希望我的回答对你有所帮助^_^
电脑病毒落雪的专用杀毒软件是什么
代理蠕虫变种ZJM(Worm.Win32.Agent.zjm)”病毒:警惕程度★★★,蠕虫病毒,通过U盘、可移动硬盘传播,依赖系统:Windows NT/2000/XP/2003。这是一个蠕虫病毒。
病毒运行后会修改注册表启动项,以实现随系统启动运行。
并且病毒试图关闭多种主流杀毒软件,以及防火墙和系统还原功能。
而且病毒会利用IE浏览器和系统中的常用下载工具(如迅雷、快车等),从黑客指定网站下载新的木马病毒到用户计算机上。
同时通过在所有存储设备(如U盘、可移动硬盘,本地磁盘和网络磁盘等)写入病毒来感染和传播,对用户计算机安全构成胁。
瑞星不可以么?额就用滴瑞星
中了落雪病毒怎么办
手动: 结束rose.exe进程,然后删掉以下文件:各个盘符下的autorun.inf和rose.exe文件(包括自己的U盘等),c:windowssystem32 un.reg,c:windowssystem32systemdate.ini(里面记录着删掉NTDETECT.COM文件的时间),d:文件;最后将注册表中HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun下面的dll键值删掉,然后重启即可。自动: 执行“杀rose病毒.bat”,然后重启即可。
落雪病毒有什么简单好用的方法可以删除它?
专杀工具 江民“落雪”病毒专杀工具下载地址:/download/TrojanKiller.exe 手动删除“落雪”病毒方法(经测试可用) 这个方法适合用“落雪”专杀软件出现蓝屏的朋友们 首先我中了落雪,而且系统被破坏了,不能用专杀方法,所以只能手动了,用了版主的手动方法,没有效果,只能到网上去寻找,并结合多种办法,结果,我成功了! 有些是结合网上多个版本后,我尝试了10次以上后的步骤,比较详细! 前期准备:下载冰刃软件,落雪专杀软件,并全部解压缩到桌面。把落雪专杀程序改名为“落雪专杀.COM” 并打开“我的电脑”点“工具”“文件夹选项”“查看”把“不显示系统文件和隐藏的”和"隐藏以知文件的扩展名",把前面的对勾去掉,并把"隐藏受保护的系统文件前的勾取消"。
请务必先操作这些步骤! 我先重新启动机器,按F8到安全模式下,之后登陆Administrator,然后打开开始菜单的运行,输入命令 regedit,进注册表,到 HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun 里面,有一个Torjan pragramme,右击删除,之后再按WIN+E健打开文件夹管理器,在c:/windows/下有WINLOGON.exe文件,删除即可(我其实不能删除这个,显示磁盘保护,别急,我是用冰刃结束进程WINLOGON。
EXE的,记住,在打开冰刃之前,全部用右击打开你要打开的文件夹。
) 删除了WINLOGON。
EXE后开始删除带病毒的文件。
有哪些呢:D:autorun.inf D: C:Program Files Explorer C:Program FilesCommon Files C:WINDOWS C:WINDOWS C:WINDOWS C:WINDOWSExerote.exe C:WINDOWSDebugDEProgramme.exe 这个是红色的那个很大图标。
C:Windowssystem32 C:Windowssystem32 C:Windowssystem32 C:Windowssystem32 C:Windowssystem32 建议不要查找,直接到目录下删除。
记住打开文件夹用右击打开,不要双击任何东西,特别是程序。
还要删除C:Windowsmand.PIF,也是隐藏文件,很明显的一个。
这些文件肯定有,一定要全部删除。
建议用SHIFT+DELETE完全删除,不会留在垃圾箱里。
大功基本完成了。
全部删除后 注销。
这时你进入自己用户名的,会出现:说文件"1"找不到。
什么的,不要急。
还是右击我的电脑,到C:Windowssystem32 里,把cmd.exe文件复制出来,比如到桌面,改名成 右击打开,输入:assoc .exe=exefile 回车 再输入:ftype exefile="%1" %* 回车,请先记下这2个命令在纸上吧 这个是为了能打开程序,你之后“开始”“运行”REGEDIT“回车,如果显示不能打开的话,用事先在桌面上准备的”落雪专杀。
COM“来吧 右击打开,点”修复“,唯一能打开的就是这个点,之后点“完全自动修复”这样就OK了。
解决”开机跳出找不到文件“”的方法:在运行程序中运行“regedit”,打开注册表,在[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogon]中 把"Shell"="Explorer.exe 1"恢复为"Shell"="Explorer.exe" 补充,可能你会不能打开IE,没关系,我把原有的IE图表删除,点”开始“在开始菜单里有IE图释,右击,发送到桌面快捷方式,就OK了。
OK,重新启动吧,病毒应该完全没有了。
我用木马杀客不在显示有落雪了,哈哈! 以上是我的经历,可能和你的有出入,开心就好! 祝你成功!
- 落雪病毒专杀落雪病毒有什么简单好用的方法可以删除它?相关文档
- 落雪病毒专杀落雪病毒怎么杀?
- 落雪病毒专杀怎么对付落雪病毒
- 落雪病毒专杀电脑病毒“落雪”有什么主要特征,如何查杀?
- 落雪病毒专杀中了落雪病毒木马,该怎么做才能彻底杀除?
DogYun(300元/月),韩国独立服务器,E5/SSD+NVMe
DogYun(中文名称狗云)新上了一批韩国自动化上架独立服务器,使用月减200元优惠码后仅需每月300元,双E5 CPU,SSD+NVMe高性能硬盘,支持安装Linux或者Windows操作系统,下单自动化上架。这是一家成立于2019年的国人主机商,提供VPS和独立服务器租用等产品,数据中心包括中国香港、美国洛杉矶、日本、韩国、德国、荷兰等。下面分享这款自动化上架韩国独立服务器的配置和优惠码信息。...
Ceranetworks顶级合作伙伴 香港E3 16G 299元 香港E5 32G 650元 美国E3 16G 650元
提速啦(www.tisula.com)是赣州王成璟网络科技有限公司旗下云服务器品牌,目前拥有在籍员工40人左右,社保在籍员工30人+,是正规的国内拥有IDC ICP ISP CDN 云牌照资质商家,2018-2021年连续4年获得CTG机房顶级金牌代理商荣誉 2021年赣州市于都县创业大赛三等奖,2020年于都电子商务示范企业,2021年于都县电子商务融合推广大使。资源优势介绍:Ceranetwo...
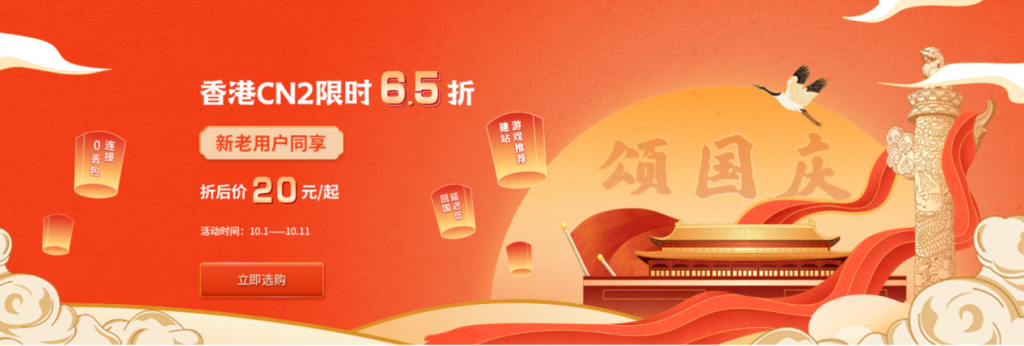
萤光云(20元/月),香港CN2国庆特惠
可以看到这次国庆萤光云搞了一个不错的折扣,香港CN2产品6.5折促销,还送50的国庆红包。萤光云是2002年创立的商家,本次国庆活动主推的是香港CN2优化的机器,其另外还有国内BGP和高防服务器。本次活动力度较大,CN2优化套餐低至20/月(需买三个月,用上折扣+代金券组合),有需求的可以看看。官方网站:https://www.lightnode.cn/地区CPU内存SSDIP带宽/流量价格备注购...
落雪病毒专杀为你推荐
-
瑞幸再次触发熔断android onvideosizechanged怎么触发成语博士买驴讽刺的是讽刺取笑的成语比特币交易网站跪求一个安全的比特币交易平台?在线等,急!如何进入路由器设置界面如何进入192.168.10.1设置界面?马鞍山建站马鞍山有哪些交友的网站和论坛啊?网络营销案例分析网络营销案例分析的目的铁鼠技能阴阳师铁鼠有必要练吗 阴阳师铁鼠的正确使用方法浏览器排行榜20132014最快浏览器排行榜蕾丝猫请问玻璃蕾丝猫(孔雀鱼的一种)印度女星印度最有名的演员