syn脉冲群中的SEQ和SYN代表什么意思
syn 时间:2021-08-09 阅读:()
SYN是什么线
SYN是TCP/IP建立连接时使用的握手信号。在客户机和服务器之间建立正常的TCP网络连接时,客户机首先发出一个SYN消息,服务器使用SYN-ACK应答表示接收到了这个消息,最后客户机再以ACK消息响应。
这样在客户机和服务器之间才能建立起可靠的TCP连接,数据才可以在客户机和服务器之间传递。
TCP连接的第一个包,非常小的一种数据包。
SYN 攻击包括大量此类的包,由于这些包看上去来自实际不存在的站点,因此无法有效进行处理。
每个机器的欺骗包都要花几秒钟进行尝试方可放弃提供正常响应。
syn攻击是什么?有什么有效的防御手段吗?
先说说syn攻击是什么 SYN攻击属于DOS攻击的一种,它利用TCP协议缺陷,通过发送大量的半连接请求,耗费CPU和内存资源。SYN攻击除了能影响主机外,还可以危害路由器、防火墙等网络系统。
一般的syn防御手段是: 1、过滤网关防护 这里,过滤网关主要指明防火墙,当然路由器也能成为过滤网关。
防火墙部署在不同网络之间,防范外来非法攻击和防止保密信息外泄,它处于客户端和服务器之间,利用它来防护SYN攻击能起到很好的效果。
过滤网关防护主要包括超时设置,SYN网关和SYN代理三种。
2、加固tcp/ip协议栈 防范SYN攻击的另一项主要技术是调整tcp/ip协议栈,修改tcp协议实现。
主要方法有SynAttackProtect保护机制、SYN cookies技术、增加最大半连接和缩短超时时间等。
tcp/ip协议栈的调整可能会引起某些功能的受限,管理员应该在进行充分了解和测试的前提下进行此项工作。
但是要想彻底的防御syn攻击我建议 我个人认为这些(arpudp cp syn攻击都是底层协议漏洞造成的。
一些传统的360卫士、arp防火墙,杀毒软件我都试过了也都不行。
要想彻底解决内网问题,我建议你可以试试免疫网络解决方案,我之前的内网攻击问题都是通过免疫网络解决的。
linux出现syn是什么进程
Linux syn攻击是一种黑客攻击,如何处理和减少这种攻击是系统管理员比较重要的工作,怎么才能出色的完成这项工作,希望通过本文能给你一启发,让你在以后工作中能轻松完成抵御Linux syn攻击的任务。虚拟主机服务商在运营过程中可能会受到黑客攻击,常见的攻击方式有SYN,DDOS等。
通过更换IP,查找被攻击的站点可能避开攻击,但是中断服务的时间比较长。
比较彻底的解决方法是添置硬件防火墙。
不过,硬件防火墙价格比较昂贵。
可以考虑利用Linux 系统本身提供的防火墙功能来防御。
抵御SYN SYN攻击是利用TCP/IP协议3次握手的原理,发送大量的建立连接的网络包,但不实际建立连接,最终导致被攻击服务器的网络队列被占满,无法被正常用户访问。
Linux内核提供了若干SYN相关的配置,用命令: sysctl -a | grep syn 看到: net.ipv4.tcp_max_syn_backlog = .ipv4.tcp_syncookies = 0 net.ipv4.tcp_synack_retries = .ipv4.tcp_syn_retries = 5 tcp_max_syn_backlog是SYN队列的长度,tcp_syncookies是一个开关,是否打开SYN Cookie 功能,该功能可以防止部分SYN攻击。
tcp_synack_retries和tcp_syn_retries定义SYN 的重试次数。
加大SYN队列长度可以容纳更多等待连接的网络连接数,打开SYN Cookie功能可以阻止部分 SYN攻击,降低重试次数也有一定效果。
调整上述设置的方法是: 增加SYN队列长度到2048: sysctl .ipv4.tcp_max_syn_backlog=2048 打开SYN COOKIE功能: sysctl .ipv4.tcp_syncookies=1 降低重试次数: sysctl .ipv4.tcp_synack_retries=3 sysctl .ipv4.tcp_syn_retries=3 为了系统重启动时保持上述配置,可将上述命令加入到/etc/rc.d/rc.local文件中。
防止同步包洪水(Sync Flood) # iptables -A FORWARD -p tcp --syn -m limit --limit 1/s -j ACCEPT 也有人写作 #iptables -A INPUT -p tcp --syn -m limit --limit 1/s -j ACCEPT --limit 1/s 限制syn并发数每秒1次,可以根据自己的需要修改 防止各种端口扫描 # iptables -A FORWARD -p tcp --tcp-flags SYN,ACK,FIN,RST RST -m limit --limit 1/s -j ACCEPT Ping洪水攻击(Ping of Death) # iptables -A FORWARD -p icmp --icmp-type echo-request -m limit --limit 1/s -j ACCEPT 到这里Linux syn攻击问题的处理就可以解决了。
什么是SYN攻击,它对电脑有什么危害?
SYN攻击属于DOS攻击的一种,它利用TCP协议缺陷,通过发送大量的半连接请求,耗费CPU和内存资源。SYN攻击除了能影响主机外,还可以危害路由器、防火墙等网络系统,事实上SYN攻击并不管目标是什么系统,只要这些系统打开TCP服务就可以实施。
TCP传输连接中的SYN、ACK、SEQ、AN分别是什么意思?
TCP首部有6个标志比特。SYN是其中之一,它是个同步序号,当TCP连接建立时会把SYN置1。
一般请求端会发送一个报文,其中包含这样的字段SYN 1415531521:1415531521(0)。
然后服务端收到后会返回一个ack 1415531522,ack表示确认收到。
SYN,ACK是标志位。
SEQ,AN是数据包序号。
SYN=1, ACK=0, SEQ=200 的意思是:发送的为一个SYN请求,发送端的初始数据包序号为200 SYN=1, ACK=1, SEQ=4800, AN=201 的意思是:接收端的确认信息,且接收端的初始数据包。
序号为4800。
脉冲群中的SEQ和SYN代表什么意思
SYN,ACK是标志位 SEQ,AN是数据包序号 SYN=1, ACK=0, SEQ=200 的意思是:发送的为一个SYN请求,发送端的初始数据包序号为200 SYN=1, ACK=1, SEQ=4800, AN=201 的意思是:接收端的确认信息,且接收端的初始数据包序号为4800
- syn脉冲群中的SEQ和SYN代表什么意思相关文档
- syn怎么使用SYN攻击
- syn英文字典里opp.syn.分别是什么意思
- syntcp和syn的区别是什么?
Virmach$7.2/年,新款月抛vps上线,$3.23/半年,/1核640M内存/10 GB存储/ 1Gbps/1T流量
Virmach自上次推出了短租30天的VPS后,也就是月抛型vps,到期不能续费,直接终止服务。此次又推出为期6个月的月抛VPS,可选圣何塞和水牛城机房,适合短期有需求的用户,有兴趣的可以关注一下。VirMach是一家创办于2014年的美国商家,支持支付宝、PayPal等方式,是一家主营廉价便宜VPS服务器的品牌,隶属于Virtual Machine Solutions LLC旗下!在廉价便宜美国...
Hostodo:$19.99/年KVM-1GB/12GB/4TB/拉斯维加斯
Hostodo发布了几款采用NVMe磁盘的促销套餐,从512MB内存起,最低年付14.99美元,基于KVM架构,开设在拉斯维加斯机房。这是一家成立于2014年的国外VPS主机商,主打低价VPS套餐且年付为主,基于OpenVZ和KVM架构,产品性能一般,数据中心目前在拉斯维加斯和迈阿密,支持使用PayPal或者支付宝等付款方式。下面列出几款NVMe硬盘套餐配置信息。CPU:1core内存:512MB...

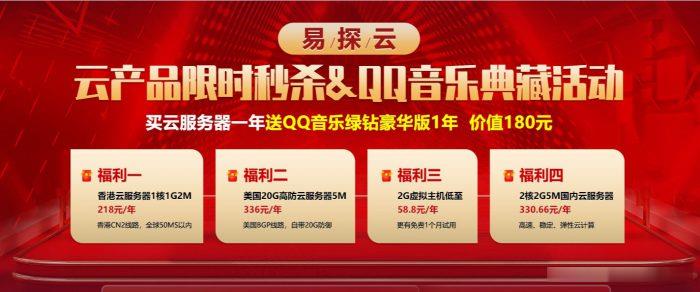
易探云:买香港/美国/国内云服务器送QQ音乐绿钻豪华版1年,价值180元
易探云产品限时秒杀&QQ音乐典藏活动正在进行中!购买易探云香港/美国云服务器送QQ音乐绿钻豪华版1年,价值180元,性价比超级高。目前,有四大核心福利产品推荐:福利一、香港云服务器1核1G2M,仅218元/年起(香港CN2线路,全球50ms以内);福利二、美国20G高防云服务器1核1G5M,仅336元/年起(美国BGP线路,自带20G防御);福利三、2G虚拟主机低至58.8元/年(更有免费...
syn为你推荐
-
bft有懂BFT的行家吗?请简单的介绍下php开发工具用php做网站的开发工具一般都是什么excel通配符Excel 条件中带有通配符的怎么用sumifaftereffectAfter effect Premere分别是什么软件,做什么的?aftereffectafter effect (AE)有哪几层,层有哪些属性?作用是什么?实数的定义数学中的“实数”是什么?微店是什么微店和淘宝网店有啥区别?数据管理制度简述系统运行管理制度的主要内容印度it印度的IT业程序员段子有哪些好笑的关于程序员的笑话