exploitExploit/LNK:20102568是怎么样的病毒?
exploit 时间:2021-07-16 阅读:()
图片病毒是什么原理
利用微软新漏洞的图片病毒“图片骇客”(Exploit.Win32.MS04-028.gen)终于现身了,用户在浏览互联网图片时就会被木马病毒感染。这种图片病毒最要命的是用户在不知不觉当中就会中木马病毒,从而被远程计算机得到控制权。
金山毒霸反病毒专家认为,如果用户浏览了带毒电子图片,就有可能泄露比如:网络游戏密码、QQ账号、个人银行密码等关键信息,而且这种图片病毒有可能是美女、风景、小动物、甚至是好友的照片!让人防不甚防。
据金山毒霸反病毒中心监测,到目前为止这种图片病毒感染的例子还不多,但是这说明利用这个漏洞来传播的图片病毒现身了,第一波图片病毒攻击已经开始。
最为可怕的是,以后还会有各种攻击出现,不仅会带木马病毒,包括一些恶性蠕虫、破坏数据的病毒都会以图片病毒作为掩饰来进行破坏。
金山反病毒中心介绍,该图片病毒利用MS04-028的GDI+漏洞,如果用户机器没有打相应补丁,并使用资源管理器浏览了该文件,可能导致用户机器从连接木马种植者指定的FTP地址,并从该FTP下载木马文件,并运行这些木马,以达到远程监控感染机器目的。
专家提醒:用户应立即打上各种应用程序补丁,如果怀疑机器染毒,电脑用户可查看机器10002端口有无程序访问,以防木马病毒偷盗各种密码。
目前,金山毒霸已经进行了紧急病毒库升级,可以防杀利用此漏洞制造的图片病毒。
并且免费提供图片病毒专杀工具(下载地址:/special/virtusspecial/JPEG/index.shtml),欲了解更多相关信息请登陆信息安全网站。
技术资料分析: 病毒名称:Exploit.JPEG 病毒长度:4098 威胁级别:二级 中文名称:图片骇客 病毒别名: Exploit.Win32.MS04-028.gen[AVP] 受影响系统:未打MS04-028补丁的英文版WinXP SP1 发现时间:9月28日 病毒简介: 金山反病毒中心介绍,该病毒利用MS04-028的GDI+漏洞,如果用户机器没有打相应补丁,并使用资源管理器浏览了该文件,可能导致用户机器从连接木马种植者指定的FTP地址,并从该FTP下载木马文件,并运行这些木马,以达到远程监控感染机器目的 技术细节: 当用户通过资源管理器浏览该文件后,病毒会利用GDI+漏洞,尝试溢出执行下载命令。
如果溢出失败,则会导致资源管理器崩溃 如果溢出成功,则病毒尝试从以下FTP上下载远程控制文件
Win32/Chir.B 是什么病毒?怎么杀的掉
朋友,我帮你找到了. 看看能不能帮你. 名字: Chir.B 学名: W32/Chir.B 危害等级: 非常低 别名: I-Worm.Runouce.b, Win32/ChiHack,PE_CHIR.B 影响: 修改具有特定扩展名的文件,并且利用IE5.01和5.5的漏洞。感染系统: Windows XP/2000 Pro/NT/Me/98/95 首次出现日期: 2002年8月1日 朋友,我帮你找到了. 看看能不能帮你. 名字: Chir.B 学名: W32/Chir.B 危害等级: 非常低 别名: I-Worm.Runouce.b, Win32/ChiHack,PE_CHIR.B 影响: 修改具有特定扩展名的文件,并且利用IE5.01和5.5的漏洞。
感染系统: Windows XP/2000 Pro/NT/Me/98/95 首次出现日期: 2002年8月1日 -------------------------------------------------------------------------------- 基本描述: Chir.B是一个通过电子邮件进入系统的蠕虫,它本身作为电子邮件的附件,文件名为PP.EXE。
带毒邮件的主题包含发送者的名字,名字的后面接着是“ing”。
由于当信件被打开,或者只是在预览面板里查看,这个蠕虫就会自动运行;因此系统非常容易被感染。
为了实现上述自动运行的功能,它利用两个漏洞:Exploit/iFrame 和Exploit/MIME。
这些漏洞允许电子邮件的附件自动运行。
这是一个危险的蠕虫,因为它感染下列扩展名的文件:exe,scr,htm和html。
除此之外,Chir.B具有破坏性的影响,在每个月的第一天,它修改具有下列扩展名的文件的头4660个字节:adc,r.db,doc和xls。
-------------------------------------------------------------------------------- 显著特征: 说明您收到Chir.B的最明显的指示是您受到具有以下特征的信件: 发件人:%sender’s name%@ or Imissyou@ 主题: %sender’s name% ing! 内容: 空 附件:PP.EXE -------------------------------------------------------------------------------- 影响: Chir.B在附件运行的时候被激活。
从那时起,这个蠕虫就会造成以下影响: ·它感染具有以下扩展名的的文件:EXE,SCR,HTM和HTML。
·在每个月的第一天,它会修改具有以下扩展名的文件的头4660个字节:adc,r.db,doc和xls。
-------------------------------------------------------------------------------- 感染的方式: Chir.B创建以下文件: ·在windows系统目录下,创建RUNOUCE.EXE,这是蠕虫自身的一个拷贝。
·在蠕虫找到htm和html文件的所有目录下创建readme.eml。
这个文件包含蠕虫的MIME格式的代码。
Chir.B在注册表中创建以下键: HKLM Software Microsoft Windows CurrentVersion Run = Runonce "%sysdir% runouce.exe” 这个键使蠕虫在系统每次启动的时候运行。
-------------------------------------------------------------------------------- 传播的方式: Chir.B使用以下方式通过电子邮件: ·它隐藏在电子邮件中,这类电子邮件具有以下特点: 主题:%sender’s name% ing! 内容: It does not contain any text. 附件: PP.EXE ·当附件运行时,它被激活。
·它把自己发送给它从被感染的用户的地址簿中找到的电子邮件地址。
-------------------------------------------------------------------------------- 我的计算机是否被Chir.B所感染? 您可以通过以下方式,确定Chir.B没有感染您的计算机: ·使用已更新的杀毒软件,对您的计算机执行一次全面地扫描。
·也可以使用熊猫软件免费的在线杀毒。
-------------------------------------------------------------------------------- 如何清除Chir.B? 首先,如果您收到一封具有“传播的方式”描述的特点的电子邮件,不要运行附件,彻底删除这封邮件。
如果在扫描期间,您的杀毒软件检测到Chir.B,它会自动向您提供杀除病毒的选项。
根据程序的指示采取行动。
最后,为了恢复您的计算机,您需要按照以下步骤执行: ·删除Chir.B在WINDOWS注册表中创建的键: HKLM Software Microsoft Windows CurrentVersion Run = Runonce "%sysdir% runouce.exe” ·重启计算机。
另外,如果您的计算机是WINDOWS ME/XP,请按照以下步骤清除: 把WINDOWS XP /ME 上的病毒删除以后,杀毒软件也可能不时地在_Restore文件夹中检测到该病毒,并且无法删除该病毒。
这是因为这些操作系统的特殊性质而产生的情况,但是不会造成任何威胁。
然而它能警告那些不熟悉_Restore文件夹的用户。
这个问题可以通过解除这项功能的方式来解决,解除该项功能的方法如下: 系统为Windows XP的计算机: ·右键单击我的电脑图标。
·选择系统恢复标签。
·关闭所有驱动器上的系统恢复。
·单击确定。
·系统将提示需要重新启动。
选择是。
当计算机启动以后,这个病毒就被删除了。
系统为Windows ME的计算机: ·单击开始按钮。
·选择设置—〉控制面板 ·双击系统图标。
·选择性能标签。
·单击文件系统按钮。
·选择错误检测(troubleshooting)标签 ·在系统恢复的复选框中打勾 ·单击确定 ·把系统恢复的复选框中的勾去掉 ·单击应用和确定 ·按提示重新启动计算机,则病毒被删除。
-------------------------------------------------------------------------------- 如何使您的计算机不再受Chir.B的侵扰? 为了使您的计算机受到保护,请记住以下几个关键点: ·如果您安装了邮件过滤工具,将具有“传播的方式”中所描述的特征的邮件作为拒绝邮件。
·如果您安装了IE 5.01或5.5,从微软的网站上获得更新。
·关闭Outlook的预览功能(您可以在Outlook的查看菜单中找到这个选项) ·安装补丁,解决Exploit/MIME 漏洞。
您可以到下列地址中获得下载: / / treeview/ default.asp?url=/ / security/ bulletin/ MS01-020.asp ·在您的计算机上安装一个好的杀毒软件。
·不断更新您的杀毒软件。
如果有自动更新的条件,最好使用自动更新。
·一直启用永久保护或实时监控功能。
参考资料:/jswd/virus/virus-bdbk-0060.htm
Exploit/LNK:20102568是怎么样的病毒?
Exploit好像说的是一个专门制造和利用漏洞进行攻击和传播的病毒。
。
。
后面那个lnk,,,,
可能指的就是利用lnk漏洞的一个病毒。
。
。
刚上网查了一下。
。
。
可以下载金山安全卫士。
打补丁。
。
。
还可以利用里面的漏洞保护,对电脑进行防护。
。
- exploitExploit/LNK:20102568是怎么样的病毒?相关文档
- exploitExploit 是什么病毒 严重吗
- exploit360安全卫士与瑞星的“争斗”,我们是受益还是受害?
杭州王小玉网-美国CERA 2核8G内存19.9元/月,香港,日本E3/16G/20M CN2带宽150元/月,美国宿主机1500元,国内宿主机1200元
官方网站:点击访问王小玉网络官网活动方案:买美国云服务器就选MF.0220.CN 实力 强 强 强!!!杭州王小玉网络 旗下 魔方资源池 “我亏本你引流活动 ” mf.0220.CNCPU型号内存硬盘美国CERA机房 E5 2696v2 2核心8G30G总硬盘1个独立IP19.9元/月 续费同价mf.0220.CN 购买湖北100G防御 E5 2690v2 4核心4G...
提速啦(24元/月)河南BGP云服务器活动 买一年送一年4核 4G 5M
提速啦的来历提速啦是 网站 本着“良心 便宜 稳定”的初衷 为小白用户避免被坑 由赣州王成璟网络科技有限公司旗下赣州提速啦网络科技有限公司运营 投资1000万人民币 在美国Cera 香港CTG 香港Cera 国内 杭州 宿迁 浙江 赣州 南昌 大连 辽宁 扬州 等地区建立数据中心 正规持有IDC ISP CDN 云牌照 公司。公司购买产品支持3天内退款 超过3天步退款政策。提速啦的市场定位提速啦主...
远程登录VNC无法连接出现
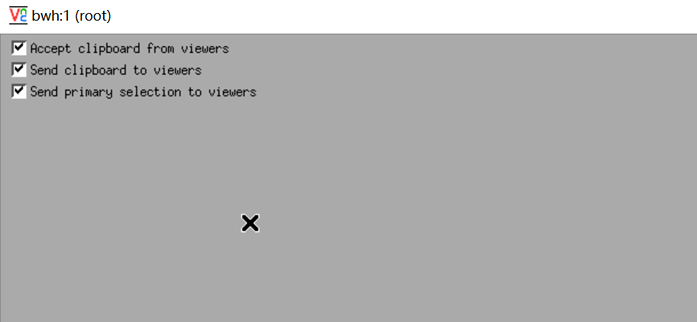
今天有网友提到自己在Linux服务器中安装VNC桌面的时候安装都没有问题,但是在登录远程的时候居然有出现灰色界面,有三行代码提示"Accept clipboard from viewers,Send clipboard to viewers,Send primary selection to viewers"。即便我们重新登录也不行,这个到底如何解决呢?这里找几个可以解决的可能办法,我们多多尝试。...
exploit为你推荐
-
android半透明Android中按钮如何设置透明或半透明,求代码网页登陆密码破解如何破解网站后台登陆密码(注:该网站所用数据库是ACCESS数据库,MD5加密码!)?免流量是什么意思4g手机浏览器免流量是什么意思智能机刷机软件安卓手机刷机,用什么软件最简单?handoff怎么用如何令Yosemite使用iPhone的通话功能和Handoff设置nero教程如何使用NERO刻碟3d视频制作3D电影制作软件怎么制作3D视频效果?3d视频制作3D电影是如何拍摄和制作出来的?3d视频制作3dsmax可以制作3d视频吗?视频时间可以多长?先谢谢啦、3d视频制作求一款3d视频制作软件。