木马免杀apk木马怎么免杀!求帮忙!
木马免杀 时间:2021-07-11 阅读:()
木马怎么加壳免杀?
定位基础:1.填充用00或者其他两位数但是我不推荐用00,现在有的杀毒软件已经可以识别了。2.开始位置千万不要默认,现在的国产都识别,最好用CODE段的00000400。
3.分段长度用CODE段的长度00003800 4.结束位置会自动生成,就不要改了、 定位金山的另类免杀:1.木马脱壳 2.删除不必要的区段,至于那个没用可以用资源编辑工具导出或者删除一个一个试 3.如果开始就用默认的MY[hide][/hide]CCL生成,那么特征码一定非常刁钻,大家可以用C32查看10进制 区的前50个字节,应该可以查找到区段的字样,然后用MYCCL定位那个区段就可以. 这个是网络上流传的方法,我没测试过,不过我想成功率不是很高。
4.配置信息(仅针对鸽子),用资源编辑载入后修改配置信息的大小写就可以,网上有补 丁以及教程 5.数据流,修改默认木马的资源数据名称。
如何让木马达到免杀效果
现在的杀毒软件对任何病毒的查杀,都是建立在拥有该病毒的特征码的基础上的。黑客为了让木马程序不被杀毒软件查杀,会通过各种方法对它进行修改或伪装,也就是进行免杀处理。
目前常见的免杀方法有加壳、加花(指令)、修改特征码、变换入口点、入口点加密等。
同时当前主流的杀毒软件都采用了复合特征码,因此很多时候通过一种方法很难达到免杀效果,这时需要几种方法配合才能起到免杀效果。
实战程序免杀 一、免杀从程序内部开始 准备好我们要免杀的黑客程序。
首先进行加密处理,运行加密程序MaskPE,它是一款自动修改PE文件的软件,可以将程序原有的源代码打乱,这样就能生成免杀的木马或病毒。
点击“Load File”按钮选择免杀程序,在“Select Information”列表中任意选择一项,最后点击“Make File”按钮,在弹出的窗口中对加密的文件进行另存即可。
二、花指令迷惑杀毒软件 运行“超级加花器”,这是一款全新的加花程序。
首先将服务端程序直接拖动到程序的主界面进行释放,接着在“花指令”下拉列表中选择一种花指令,单击“加花”按钮后就可以了。
这样,一段花指令就被成功地添加到黑客程序代码的最前面,那些从文件头提取特征码的杀毒软件也就无能为力了。
三、加壳阻止杀毒软件分析 然后进行加壳处理,这样可以阻止杀毒软件将获取的源代码和特征码进行比对。
运行Private exe Protector这款加壳程序,在出现的“应用程序”列表中设置需要免杀的黑客程序。
再将下面“设置”选项中将“动态保护”勾选上,最后点击工具栏中的“开始保护”按钮即可马上进行加壳处理。
四、改入口点防特征码对比 最后进行更改入口点的处理,它的目的和加壳处理相似,就是让杀毒软件无法从黑客程序的入口点来获取源代码。
运行PEditor这款软件修改程序,点击“浏览”按钮选择黑客程序,找到“入口点”这个信息选项,接着在原来的数值的基础上加上1,接着点击“应用更改”按钮就可以完成刚才的设置确认。
当黑客程序进行完免杀处理以后,首先要使用多款杀毒软件对它进行杀毒检测,没有安装杀毒软件的用户也可以通过一个多引擎样本查毒网站进行检测。
如果已经不被杀毒软件所查杀了,还要在本地测试经过免杀处理后的程序是否能正常的运行。
只有进行了这一系列测试以后,才能确定该黑客程序是否免杀成功。
木马永久免杀捆绑方法是什么?
你好!很高兴为你解答问题。建议楼主不要轻易尝试这种带木马的操作,这样会给自己的电脑同样带来病毒以及木马的危害可能,我建议楼主使用下面的方法来保护你的电脑安全。
1.下载腾讯电脑管家8.5-对电脑进行体检,并且修复。
2.打开电脑管家-杀毒,打开小红伞引擎,这样可以增强查杀效果。
3.使用漏洞修复功能及时修复系统漏洞。
4.平时可以定期扫描系统垃圾,这样可以使你的电脑运行更快更好。
5.不要乱下载相关的程序,有些程序会危害你的电脑,下载后请先扫描下。
如果我的回答对你的问题有帮助,请采纳,谢谢!
木马做免杀都要用到哪些工具啊?
要看你做怎样的免杀,如果要过表面,用几个简单的花指令添加、压缩壳就可以了。如果要过主动,需要用到特征码定位工具MYCCL,修改工具C32ASM、OLLYDBG。
首先要进行特征码定位,然后用C32ASM查找特征区块,进行汇编,过主动的工具就这些。
过表面的工具就比较多了,百度都可以搜索到,并且可以下载,比如:大名鼎鼎的ASPROTECT、免疫007、紫迪捆绑器、暗组免杀捆绑器、怒剑狂花(花指令添加器)、还有我们系统自带的iexpress等等。
以上就是答案了,希望楼主采纳!
我刚配置出的木马要怎么才能免杀?需要些什么工具?
最简单是方式是加壳,加花指令。
如果会汇编语言的话,可以再OD里修改跳转参数。
查壳工具。
peid ,静态汇编 C32 ,动态汇编 OD .特征码定位 MYCCL
apk木马怎么免杀!求帮忙!
免杀,顾名思义就是说避免被杀毒软件查杀! 免杀的方法也有很多种,针对不同的情况我们运用不同的免杀方法。⒈文件免杀:加花/修改文件特征码/加壳/修改加壳后的文件。
⒉内存免杀:修改特征码。
⒊行为免杀。
现在我来揭开免杀神秘的面纱。
(这里不对免杀做深入讨论,只对原理进行分析,毕竟这不是黑客教程) 加花 加花是病毒免杀的常用手段,加花原理就是通过添加加花指令(一些垃圾指令,类似加1减1之类的无用语句)让杀毒软件检测不到特征码。
加花可以分为加区加花和去头加花。
(只做了解,不做解释) 特征码修改 加花以后一些杀毒软件就认不出来了,但有些比较强的杀毒软件,像卡巴斯基这类,可能还是会被杀,这时就要定位特征码修改了,要修改特征码,就要先定位杀毒软件的病毒库所定位的特征码,这个有一定难度,特别是复合特征码的定位,但复合特征码虽然增加了定位特征码的难度,但复合特征码也有它的弱点,因为定义复合特征码需要单个特征码几倍的病毒库,不方便用户的病毒库升级,所以除了特别流行的病毒,杀毒软件厂商并没有做太多的复合特征码。
定位了特征码之后就应该修改特征码了,主要方法有两种:直接修改法,跳转修改法。
直接修改法利用的是等效指令替换,或者指令顺序的改变不影响执行的效果。
还有一种是如果特征码是ASCll码,可以直接修改大小写,大写替换小写,小写替换大写。
跳转修改发比较简单,主要原理是把有特征码的那段NOP掉,然后把NOP掉的那段语句写入空白的0000区,在通过JMP跳转连接起来,让杀毒软件找不到特征码,从而达到免杀的目的。
加壳 加壳的原理是给原程序加上一段保护程序,有保护和加密功能,运行加壳后的文件先运行壳再运行真实文件,从而起到保护作用。
脱壳当然就是去掉保护程序 想要加壳后能达到免杀的效果 那就要加最新的免杀壳!!!! 要采纳哈。
- 木马免杀apk木马怎么免杀!求帮忙!相关文档
- 木马免杀怎样为木马做免杀
- 木马免杀如何做木马免杀
- 木马免杀木马病毒如何免杀?~
- 木马免杀如何给病毒(计算机木马)做免杀?
spinservers:10Gbps带宽高配服务器月付89美元起,达拉斯/圣何塞机房
spinservers是一家主营国外服务器租用和Hybrid Dedicated等产品的商家,Majestic Hosting Solutions LLC旗下站点,商家数据中心包括美国达拉斯和圣何塞机房,机器一般10Gbps端口带宽,且硬件配置较高。目前,主机商针对达拉斯机房机器提供优惠码,最低款Dual E5-2630L v2+64G+1.6TB SSD月付89美元起,支持PayPal、支付宝等...
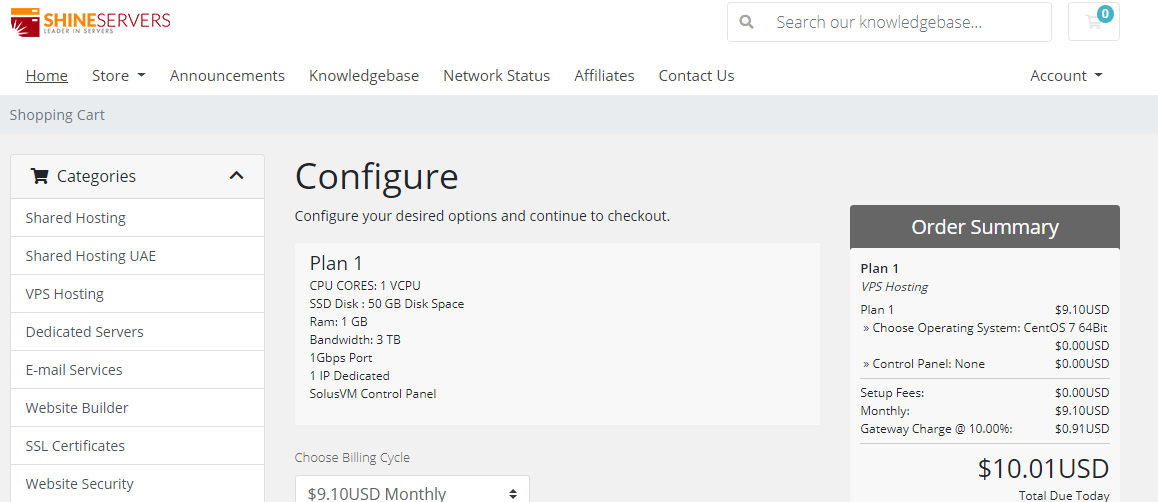
ShineServers(5美元/月)荷兰VPS、阿联酋VPS首月五折/1核1G/50GB硬盘/3TB流量/1Gbps带宽
优惠码50SSDOFF 首月5折50WHTSSD 年付5折15OFF 85折优惠,可循环使用荷兰VPSCPU内存SSD带宽IPv4价格购买1核1G50G1Gbps/3TB1个$ 9.10/月链接2核2G80G1Gbps/5TB1个$ 12.70/月链接2核3G100G1Gbps/7TB1个$ 16.30/月链接3核4G150G1Gbps/10TB1个$ 18.10/月链接阿联酋VPSCPU内存SS...
Sparkedhost($8/月)美国迈阿密AMD Ryzen高性能VPS;免费100G高防
sparkedhost怎么样?sparkedhost主机。Sparkedhost于2017年7月注册在美国康涅狄格州,2018年收购了ClynexHost,2019年8月从Taltum Solutions SL收购了The Beast Hosting,同年10月从Reilly Bauer收购了OptNode Hosting。sparkedhost当前的业务主要为:为游戏“我的世界”提供服务器、虚拟...
木马免杀为你推荐
-
移动测速什么是流动测速知识库管理系统什么是知识管理查字网衾字怎么读音是什么slideshare幻灯片的占位符的作用是?slideshare什么是slide sandal调度系统现在有很多人说同城调度系统,这是用来干嘛的呀?faq是什么意思fans是什么意思?layoutsubviews如何修改TableViewCell中的ImageView的Frame和大小51信用卡论坛51信用卡贷了1200 现在还不上怎么办暴力破解密码用什么方法才能破解别人密码