rest apiwebservice接口和rest api接口一样?各自调用方法一样?求 有经验的大神帮忙解释下哈
rest api 时间:2022-02-22 阅读:()
如何用 JIRA REST API 创建 Issue
展开全部 Data { "fields": { "project": { "key": "TEST" }, "summary": "REST ye merry gentlemen.", "description": "Creating of an issue using project keys and issue type names using the REST API", "issuetype": { "name": "Bug" } }内部系统可以做成通过REST API的方式调用吗
想要为开发工程师们开发一个既能满足REST约束条件和原则又不像OAuth OAuth 那样复杂 plexity ,仅仅使用简单的传值语句或者其它简单但同样安全的方法就能实现的web API? 聪明人会有聪明的想法… 问题 直接通过HTTP literally passing the credentials over HTTP以文本方式传输鉴权信息可能会被破译; 尤其在 Gawker incident, 再以文本或是弱加密的方式传输鉴权信息是非常不安全的做法 weakly-hashed anything is usually a bad idea. 即便是使用哈希加密后还是很有可能被人根据彩虹表 Rainbow Table破译出与用户名匹配的密码(个别案例) 这可该怎么办,真是郁闷… 也许你又会想到很多公共的API popular public APIs 在请求中采用双数据的模式:一个公有值一个(最好是有)只有属主能访问的私有值。 ”还是有点不对!”这不跟原来(用户名密码模式)文本模式差不多么,还是可能会被(嗅探器)破译。 这时候你可能准备放弃并采用OAuth模式了,但仍坚信必有某种简单方法能实现公用webAPI安全访问私有鉴权信息。 解决方案 连续2天的Peyote实验后(你可能会找到更好的放松办法),结论终于呈现在你眼前:Amazon是拥有最大的、使用最多的在线网络API的网络服务之一,并且根本不支持OAuth! 经过一个下午长时间的狂想之后,你最终败下阵来,并看到Amazon是如何保持API请求安全的。你不清楚为什么,但读完整页关于如何为Amazon网络服务装配一个请求后,你依然觉得不完全合理。这个“签名”和什么连在一起?代码示例中的“data”参数是什么?这样,你会继续查找关于“安全API设计”的文章。。。 当遇到其他人问同样的问题时,你看到一些指出"HMAC"或其他事物的优秀回复,但还是不太确定。 你找到其他鼓励你使用“HMAC”的文章并且你正H-FINE地使用它,如果有人将“HMAC”解释成简明的H_ENGLISH的话。 你的确偶遇了一个有道理的蒸馏的基本概念,它是这样一简明的英语描述的: 一个服务器和客户端知道一个公钥和一个私钥;只有服务器和客户端知道私钥,但每个人都知道公钥。。。但不关心别人所知道的。 一个客户端生成一个唯一的HMAC(哈希)表示它到服务器的请求。通过把请求数据(参数和值或XML/JSON或任何它计划发送的数据)以及请求数据的散列blob和私钥结合来实现。 客户端随后将这个HASH以及所有它将要发送的参数和值一并发给服务器。 服务器接到请求,并使用与客户端相同的方式重新生成自己独有的基于提交值的HMAC(哈希)。 然后,服务器比较这两个HMAC,如果相同,服务器就信任这个客户端并执行请求。 这似乎很直截了当。最初让你困惑的是,你以为原始请求是经过加密传送的,但实际上,HMAC方法所做的一切只是使用只有客户端和服务器才知道的私钥将参数生成为一些独特的校验和(哈希)。 随后,客户端将这个校验和及原始参数和值发给服务器,然后服务器复核校验和(哈希)以确定它接受客户端所发的请求。 因为根据假设,只有在客户端和服务器知道私钥,我们假设如果他们的哈希匹配,那么它们会互相信任,以至服务器随即正常处理这个请求。 你知道在现实中,这就相当于某人过来对你说:“Jimmy让我告诉你把钱给Johnny”,但你不知道这个人是谁,所以你要伸出手去试探他,看看他是否知道这个秘密握手。 如果三次握手证明无误,则通讯继续进行,否则中断通讯。. 你明白了大概是怎么回事,但还是想会不会还有更好的方法呢?还好,有tarsnap网站 tarsnap帮你答疑解惑。看看亚马逊是如何解决签名认证问题的Amazon screwed this up with Signature Version 1. 看完了亚马逊的web service是如何鉴权的,re-read how Amazon Web Services does authentication 讲的确实有道理,整个流程如下: [客户端]在调用REST API之前,首先将待发送消息体打包,bine a bunch of unique data together(websevice端将要接收的数据) [客户端]用系统分派的密钥使用哈希(最好是HMAC-SHA1 or SHA256 ) 加密(第一步的数据). [客户端]向服务器发送数据: 用户身份认证信息例如,用户ID,客户ID或是其他能别用户身份的信息。这是公共API,大家都能访问的到(自然也包括了那些居心叵测的访问者)系统仅仅需要这部分信息来区分发信人而不考虑可靠与否(当然可以通过HMAC来判断可靠性). 发送生成的HMAC码. 发送消息体(属性名和属性值),如果是私有信息需要加密,像是(“mode=start&number=4&order=desc”或其他不重要的信息)直接发送即可. (可选项)避免重放攻击 “replay attacks” o的唯一办法就是加上时间戳。在使用HMAC算法时加入时间戳,这样系统就能依据一定的条件去验证是否有重放的请求并拒绝. [服务器端]接收客户端发来的消息. [服务器端] (参看可选项)检查接收时间和发送时间的间隔是否在允许范围内(5-15分)以避免重放攻击replay attacks. 提示: 确保待检对象的时区无误daylight savings time 更新: 最近得到的结论就是直接使用UTC时区而无需考虑DST的问题 use UTC time . [服务器端]使用发送请求中用户信息(比如.API值)从数据库检索出对应的私匙. [服务器端] 跟客户端相同,先将消息体打包然后用刚得到的私匙加密(生成HMAC)消息体. (参看可选项) 如果你使用了加入时间戳的方式避免重放攻击,请确保服务端生成的加密信息中拥有和客户端相同的时间戳信息以避免中间人攻击man-in-the-middle attack. [服务器端] 就像在客户端一样,使用HMAC哈希加密刚才的信息体. [服务器端] 将服务器端刚生成的哈希与客户端的对比。如果一致,则通讯继续;否则,拒绝请求! 提示: 在打包消息体的时候一定要考虑清楚,如果像亚马逊进行签名版本1中信息识别那样会面临哈希冲突的问题 open yourself up to hash-collisions! (建议:将整个包含URL的请求加密即可!) 特别提示:私匙绝对不能在通讯过程中传递,它仅仅用来生成HMAC,服务器端会自动查询出它的私匙并重新生成自己的HMAC.我来翻译公匙仅仅用来区分不同的用户,即使被破解也无所谓。因为此时的消息无需判断其可靠性,服务端和客户端还是要通过私匙来加密(比如,前缀、后缀,倍数等等) 10/13/11更新:Chris最近发现 pointed out 如果在HMAC计算中加入了URI或是HTTP请求/回复,攻击者更易通过更改末端或是HTTP方法来搞破坏。比如,在HTTP POST方法中将/issue/create改成/user/delete。java 如何模拟浏览器调用rest api接口
.demo; import?java.io.BufferedReader; import?java.io.IOException; import?java.io.InputStreamReader; import?javax.xml.bind.DatatypeConverter; .apache..apache..apache..demo; import?java.io.BufferedReader; import?java.io.IOException; import?java.io.InputStreamReader; import?javax.xml.bind.DatatypeConverter; .apache..apache..apache.http.impl.client.DefaultHttpClient; public?class?restTest?{ ???public?static?voidmain(String[]?args)?{ ???????try?{ ???????????DefaultHttpClient?Client?=?newDefaultHttpClient(); ???????????HttpGet?httpGet?=?newHttpGet("你的地址"); ???????????String?encoding?=DatatypeConverter.printBase64Binary("admin:admin".getBytes("UTF-8")); ??????????httpGet.setHeader("Authorization",?"Basic?"?+encoding); ???????????HttpResponse?response?=?Client.execute(httpGet); ???????????System.out.println("response?="?+?response); ???????????BufferedReader?breader?=?newBufferedReader(new?InputStreamReader(response.getEntity().getContent())); ???????????StringBuilder?responseString?=?newStringBuilder(); ???????????String?line?=?""; ???????????while?((line?=?breader.readLine())?!=null)?{ ???????????????responseString.append(line); ???????????} ???????????breader.close(); ???????????String?repsonseStr?=responseString.toString(); ???????????System.out.println("repsonseStr?="?+?repsonseStr); ???????}?catch?(IOException?e)?{ ???????????e.printStackTrace(); ???????} ???} }收起webservice接口和rest api接口一样?各自调用方法一样?求 有经验的大神帮忙解释下哈
不一样 WS 有WS的客户端调用 REST 就是简单的HTTP请求,还可以浏览器直接调用 基于REST FUL的接口性能相比WS 好多了 WS的体系现在很完整,REST是没兴起多久的方式,不过后面REST会占很大份额 楼主,没疑问就采纳了吧
- rest apiwebservice接口和rest api接口一样?各自调用方法一样?求 有经验的大神帮忙解释下哈相关文档
- rest api如何使用rest api来创建新的confluence的页面
- rest apijava rest api接口 怎么保证安全性
- rest api如何通过microsoft tfs rest api获取所有团队项目集合
- rest apirest api C# ASP.NET 怎么使用百度云存储 的API功能
- rest api什么是VOIP能力云端REST API和客户端SDK包?
- rest apiArcGIS Server REST 服务各类API的主要功能
易探云美国云服务器评测,主机低至33元/月,336元/年
美国服务器哪家平台好?美国服务器无需备案,即开即用,上线快。美国服务器多数带防御,且有时候项目运营的时候,防御能力是用户考虑的重点,特别是网站容易受到攻击的行业。现在有那么多美国一年服务器,哪家的美国云服务器好呢?美国服务器用哪家好?这里推荐易探云,有美国BGP、美国CN2、美国高防、美国GIA等云服务器,线路优化的不错。易探云刚好就是做香港及美国云服务器的主要商家之一,我们来看一下易探云美国云服...
PIGYUN:美国联通CUVIPCUVIP限时cuvip、AS9929、GIA/韩国CN2机房限时六折
pigyun怎么样?PIGYunData成立于2019年,2021是PIGYun为用户提供稳定服务的第三年,目前商家提供香港CN2线路、韩国cn2线路、美西CUVIP-9929、GIA等线路优质VPS,基于KVM虚拟架构,商家采用魔方云平台,所有的配置都可以弹性选择,目前商家推出了七月优惠,韩国和美国所有线路都有相应的促销,六折至八折,性价比不错。点击进入:PIGYun官方网站地址PIGYUN优惠...
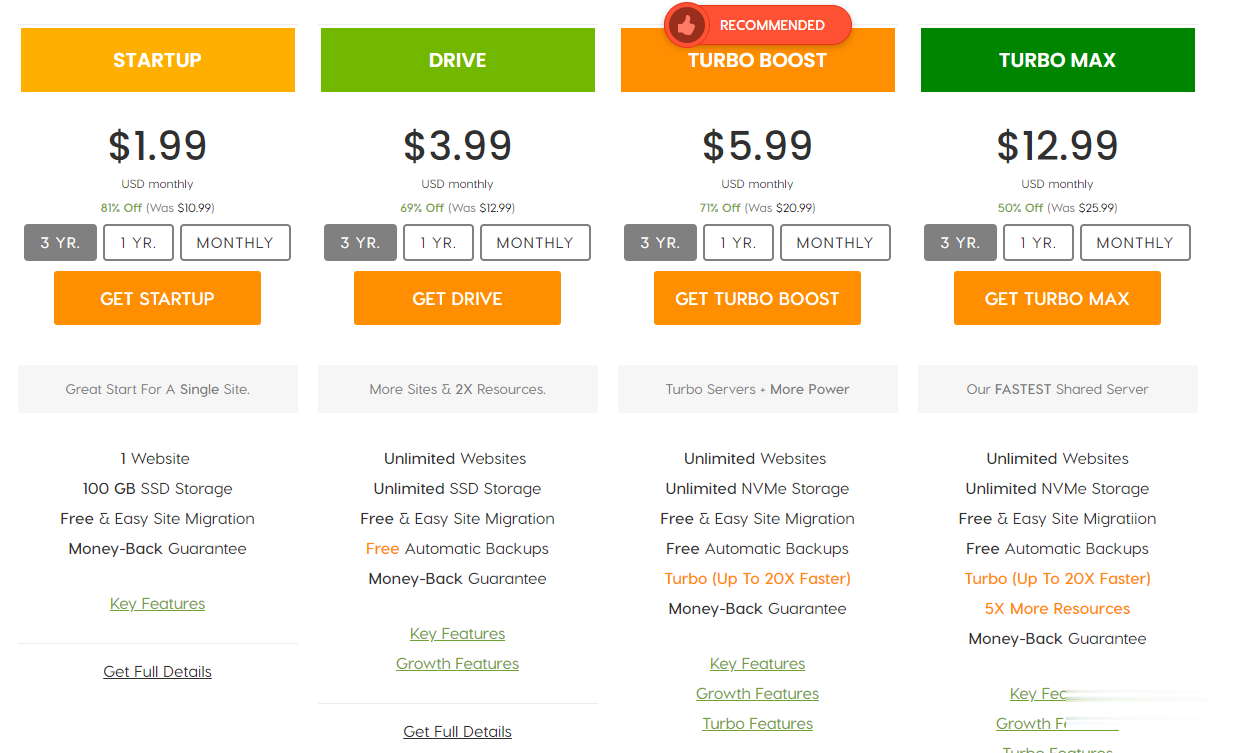
A2Hosting三年付$1.99/月,庆祝18周年/WordPress共享主机最高优惠81%/100GB SSD空间/无限流量
A2Hosting主机,A2Hosting怎么样?A2Hosting是UK2集团下属公司,成立于2003年的老牌国外主机商,产品包括虚拟主机、VPS和独立服务器等,数据中心提供包括美国、新加坡softlayer和荷兰三个地区机房。A2Hosting在国外是一家非常大非常有名气的终合型主机商,拥有几百万的客户,非常值得信赖,国外主机论坛对它家的虚拟主机评价非常不错,当前,A2Hosting主机庆祝1...
rest api为你推荐
-
病历单我想请两天病假,病例单怎么写草莓派如何最简单的制作出好吃的草莓派?以图搜人怎样人肉搜人?只知道他名字和当初居住的地址qq博客怎样开通QQ博客?扫图扫图要怎么修图防火墙排名什么防火墙最好印度尼西亚国家代码手机上的国家代码是什么asp大马问:ASP是什么?ASP根据什么制作木马的?ASP木马和大马有什么区别?assemblyinfoLOL的 X、L、CS 是什么意思云计划云计划创富平台有谁了解啊 是骗人的吗?