邮件木马怎样查杀邮件里的病毒
邮件木马 时间:2021-05-27 阅读:()
收到特洛伊木马病毒的邮件威胁,请问是真的吗?发的日文邮件
首先确认它提到你的q账号密码是否正确,如果不对,请忽略。因为电脑真的中毒的话,就不是只有邮件勒索了,至少会有个软件窗口。
垃圾邮件群发很常见,请忽略即可。
怎么给别人发木马啊
您好,问问团队为您解答,要生成文件的,捆绑到word,txt等文件,对方接受并且打开才行!但是一般的木马是躲不过对方杀软的,除非对方愿意当你的肉鸡!!希望对你有帮助。什么是特洛伊木马
中了木马怎么办?(转) 揪出隐藏的“木马” 木马,又名特洛伊木马(Trojan),其名称取自古希腊神话的特洛伊木马记,它是一种基于远程控制的黑客工具,具有很强的隐蔽性和危害性。为了达到控制服务端主机的目的,木马往往要采用各种手段达到激活自己、加载运行的目的。
让我们一起来看看木马常用的激活方式。
在Win.ini中启动 在Win.ini的[windows]字段中有启动命令“load=”和“run=”,在一般情况下“=”后面是空白的,如果后面跟着程序,比如: run=c:windowsfile.exe load=c:windowsfile.exe 这个file.exe很可能就是木马程序! 修改文件关联 修改文件关联是木马们常用手段(主要是国产木马,老外的木马大都没有这个功能),比方说正常情况下TXT文件的打开方式为Notepad.exe文件,但一旦中了文件关联木马,则TXT文件打开方式就会被修改为用木马程序打开,如著名的国产木马冰河。
“冰河”就是通过修改HKEY_CLASSES_mand下的键值,将“C:WINDOWSNOTEPAD.EXE%1”改为“C:WINDOWSSYSTEMSYSEXPLR.EXE%1”,这样当你双击一个TXT文件,原本应用Notepad打开该文件的,现在却变成启动木马程序了,好狠毒哦!请大家注意,不仅仅是TXT文件,其他诸如HTM、EXE、ZIP、COM等都是木马的目标,要小心喽。
对付这类木马,只能经常检查HKEY_CLASSES_ROOT文件类型mand主键,查看其键值是否正常。
捆绑文件 ?? 实现这种触发条件首先要控制端和服务端已通过木马建立连接,然后控制端用户用工具软件将木马文件和某一应用程序捆绑在一起,上传到服务端覆盖原文件,这样即使木马被删除了,只要运行捆绑了木马的应用程序,木马又会被安装上去了。
绑定到某一应用程序中,如绑定到系统文件,那么每一次Windows启动均会启动木马。
在System.ini中启动 ?? System.ini位于Windows的安装目录下,其[boot]字段的shell=Explorer.exe是木马喜欢的隐蔽加载之所,木马通常的做法是将该句变为这样:shell=Explorer.exefile.exe,注意这里的file.exe就是木马服务端程序! 揪出隐藏的“木马”(2) ??另外,在System.ini中的[386Enh]字段,要注意检查在此段内的“driver=路径程序名”,这里也有可能被木马所利用。
?再有,在System.ini中的[mic]、[drivers]、[drivers32]这三个字段,它们起到加载驱动程序的作用,但也是添加木马程序的好场所。
利用注册表加载运行 如下所示的注册表位置都是木马喜好的藏身之处,赶快检查一下,有什么程序在其下: HKEY_LOCAL_MACHINESoftwareMicrosoftWindowsCurrentVersion下所有以“run”开头的键值; HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersion下所有以“run”开头的键值; HKEY_USERS.DefaultSoftware MicrosoftWindowsCurrentVersion下所有以“run”开头的键值。
在Autoexec.bat和Config.sys中加载运行 请大家注意,在C盘根目录下的这两个文件也可以启动木马。
但这种加载方式一般都需要控制端用户与服务端建立连接后,将已添加木马启动命令的同名文件上传到服务端覆盖这两个文件才行,而且采用这种方式不是很隐蔽,容易被发现。
所以在Autoexec.bat和Config.sys中加载木马程序的并不多见,但也不能因此而掉以轻心。
在Winstart.bat中启动 Winstart.bat是一个特殊性丝毫不亚于Autoexec.bat的批处理文件,它也是一个能自动被Windows加载运行的文件。
它多数情况下为应用程序及Windows自动生成,在执行了并加载了多数驱动程序之后开始执行(这一点可通过启动时按[F8]键再选择逐步跟踪启动过程的启动方式得知)。
由于Autoexec.bat的功能可以由Winstart.bat代替完成,因此木马完全可以像在Autoexec.bat中那样被加载运行。
“反弹端口”型木马的主动连接方式 什么叫“反弹端口”型木马呢?作者经过分析防火墙的特性后发现:大多数的防火墙对于由外面连入本机的连接往往会进行非常严格的过滤,但是对于由本机发出的连接却疏于防范(当然有的防火墙两方面都很严格)。
于是,与一般的木马相反,“反弹端口”型木马的服务端(被控制端)使用主动端口,客户端(控制端)使用被动端口,当要建立连接时,由客户端通过FTP主页空间告诉服务端:“现在开始连接我吧!”,并进入监听状态,服务端收到通知后,就会开始连接客户端。
为了隐蔽起见,客户端的监听端口一般开在80,这样,即使用户使用端口扫描软件检查自己的端口,发现的也是类似“TCP 服务端的IP地址:1026,客户端的IP地址:80ESTABLISHED”的情况,稍微疏忽一点你就会以为是自己在浏览网页。
防火墙也会如此认为,大概没有哪个防火墙会不给用户向外连接80端口吧。
这类木马的典型代表就是“网络神偷”。
由于这类木马仍然要在注册表中建立键值,因此只要留意注册表的变化就不难查到它们。
尽管木马很狡猾,善于伪装和隐藏自己,达到其不可告人的目的。
但是,只要我们摸清规律,掌握一定的方法,还是能够防范的。
消除对木马的恐惧感和神秘感。
其实,只要你能加倍小心,加强防范,相信木马将会离你远去。
为什么装备被盗完后,发来有木马的邮件,我就不能拣东西和做任务?
建议你最好在安全模式下杀毒,重启电脑时,按住F8就进入电脑的安全模式了,下面的是免费版的,注意及时升级杀毒软件的病毒库。杀马(Defendio) V4.22.0.900 添加了对大量新威胁的查杀,可快速杀除木马软件,简体中文绿色免费版。
下载地址: / ╃安全软件区╃
什么是QQ盗号木马?
QQ盗号木马 就是盗取你QQ号码及密码的一种木马程序 属于电脑病毒的一种 中了QQ盗号木马以后 要尽快的清除 可以利用杀毒软件来清除 选择一款可以升级的杀毒软件 病毒库升级到最新 然后全盘扫描即可怎样查杀邮件里的病毒
使用专用木马查杀软件 对于一些菜鸟,来说建议大家使用一些专用的木马杀毒软件,如:“木马克星”、“木马杀客”、“木马清道夫”等 都可以有效地帮助用户彻底地进行木马清除,为了取保这些软件可以有效的清除最新式的木马,我们应保持这些软件病毒库的及时升级,这样才能让这些软件可以“识别”最新的木马并将其清除。使用专业的杀多软件 使用杀毒软件对于菜鸟来说无疑是一件方便的事情,这是因为很多杀毒软件都可以,实时监控IE、FTP、邮件中的木马,并自动查杀!只要我们能进可能地及时升级杀毒软件的病毒库,就可以了。
很省心的。
。
注意的是:杀毒软件对一些隐藏性,较高的木马是无法彻底清除的,例如不能清除自动加载的木马启动项。
所以,必要的时我们还需进行手工清除。
- 邮件木马怎样查杀邮件里的病毒相关文档
- 邮件木马怎么杀邮箱病毒
- 邮件木马怎么查邮件的病毒
半月湾($59.99/年),升级带宽至200M起步 三网CN2 GIA线路
在前面的文章中就有介绍到半月湾Half Moon Bay Cloud服务商有提供洛杉矶DC5数据中心云服务器,这个堪比我们可能熟悉的某服务商,如果我们有用过的话会发现这个服务商的价格比较贵,而且一直缺货。这里,于是半月湾服务商看到机会来了,于是有新增同机房的CN2 GIA优化线路。在之前的文章中介绍到Half Moon Bay Cloud DC5机房且进行过测评。这次的变化是从原来基础的年付49....
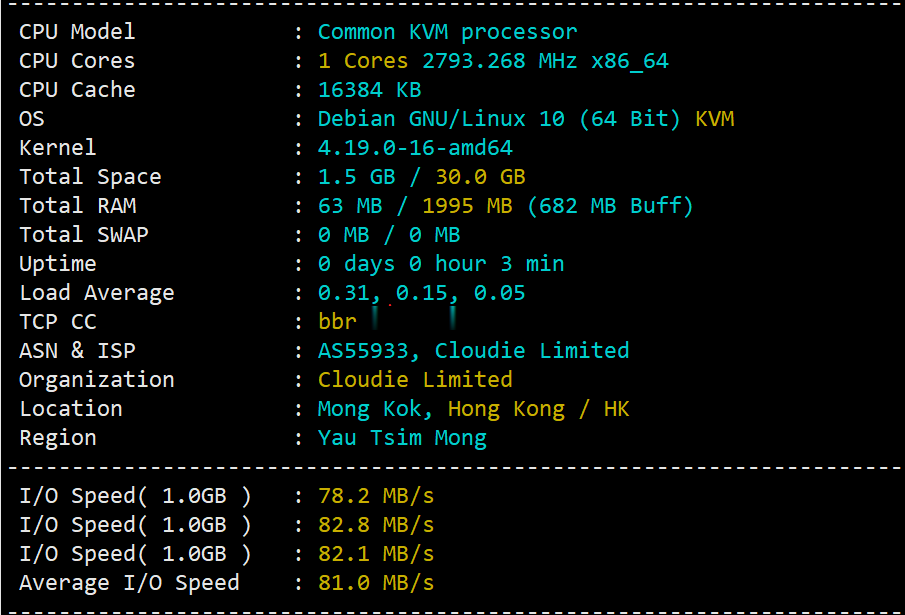
hostyun评测香港原生IPVPS
hostyun新上了香港cloudie机房的香港原生IP的VPS,写的是默认接入200Mbps带宽(共享),基于KVM虚拟,纯SSD RAID10,三网直连,混合超售的CN2网络,商家对VPS的I/O有大致100MB/S的限制。由于是原生香港IP,所以这个VPS还是有一定的看头的,这里给大家弄个测评,数据仅供参考!9折优惠码:hostyun,循环优惠内存CPUSSD流量带宽价格购买1G1核10G3...
tmhhost:暑假快乐,全高端线路,VPS直接8折,200G高防,美国gia日本软银韩国cn2香港cn2大带宽
tmhhost为2021年暑假开启了全场大促销,全部都是高端线路的VPS,速度快有保障。美国洛杉矶CN2 GIA+200G高防、洛杉矶三网CN2 GIA、洛杉矶CERA机房CN2 GIA,日本软银(100M带宽)、香港BGP直连200M带宽、香港三网CN2 GIA、韩国双向CN2。本次活动结束于8月31日。官方网站:https://www.tmhhost.com8折优惠码:TMH-SUMMER日本...
邮件木马为你推荐
-
华为服务器官方网站华为这个网页是真的吗?http://hw.haqcdh.com/changwan4c.html安装wget命令windows wget怎么安装日本名字大全日本姓氏大全。linux开放8080端口linux对外开放端口共享虚拟主机基础版怎么创建虚拟机与主机的共享服务器硬防263邮件服务器硬防千兆到底是什么概念?服务器日志分析软件有没有好点的IIS分析工具 求救!!!!!怎么架设服务器如何搭建游戏服务器hnd-132关于人大HND宿舍住宿条件……xshell使用方法用xshellssh上连接怎么用key