破解SSID广播关闭的利与弊
【IT168专稿】 目前绝大多数的公司及家用无线网络都设置为使用开放式WEP加密的环境 即允许他人都可以搜索到该接入点公开的SSID标识这是由无线路由器进行SSID广播实现的。但针对WEP加密而言 因为其非常容易被破解的特点所以目前已经被公认为是非常威胁甚至毫无意义的加密已远不能够满足较高一点的安全环境。那么一些稍有安全意识的人都会想既然如此我还是关闭SSID广播好了或者把AP的SSID名称取得奇怪一点不容易猜到是不是就没人能破解我的无线网络也就进不到内网来了?如下图1所示在TP-LINK无线接入点设置页面中将“允许SSID广播”前的对钩去除即可关闭SSID广播。
图1在TP-LINK无线路由器中关闭SSID广播
对于Linksys品牌无线路由器或者其它一些无线厂商而言则可以在无线设置主配置页上将对应的“Wireless SSID Broadcast”设置为Disable即可。如下图2所示。
图2在Linksys无线路由器中关闭SSID广播
在成功修改了无线路由器上的关闭SSID设置后也将需要对所有的合法无线客户端进行预设置。这样若不属于合法客户端将无法连接此关闭SSID广播的无线路由器。当然这也是国内大多数无线安全改进文章中所认为的。
作为无线黑客们多采用被动探测方式的无线探测工具Kismet作为被动探测不仅隐蔽性好而且更加可靠。因为如果选用主动探测可以配置AP使它不回复将SSID设置为“任何”的探测请求帧。然而如果选用被动探测工具来检测AP的SSID也可能由于AP被配置为不在广播信标帧中传输其SSID而延迟。无线网络的发现之所以是被延迟而不是完全阻止是因为稍后当合法用户试图和AP进行连接时 SSID将会以明文的方式传输。
过去无线黑客们发现这种等待很令人厌烦于是设计出了被称之为Essid-Jack的工具来解决等待问题。这款在2005年拉斯维加斯BlackHat全球黑帽子大会上公开的工具在当时轰动一时不过有些遗憾的是该工具只支持
802. 11b此外被主要用于无线钓鱼攻击。
那么对于当前流行的802. 11b/g恶意的攻击者们也想到很多办法来对付SSID广播关闭。最常用的方法有三种分别是抓包分析法、暴力破解法及Deauth攻击法。我们先来看看抓包分析法。
方法一抓包分析法
顾名思义抓包分析法指的就是可以通过抓取一定数量的无线网络数据包进行简单分析就可以得到对方的SSID。比如工作在Windows下的OmniPeek或者科来网络分析工具在抓取一部分无线数据包后即可分析出SSID(见图3) 。当然使用Ethereal或者Wireshark也可以达到同样的效果。
图3使用OmniPeek分析无线数据
攻击者也可以通过tcpdump实现。在Linux Shell下进行抓包耐心等待片刻 即可看到SSID出现(见图4) 。类似地 Kismet的效果也非常不错。
图4使用tcpdump分析无线数据
方法二暴力破解法
除了被动地监听和等待攻击者也可以通过在线暴力破解的方式来猜测ESSID该攻击模式支持字典攻击和纯暴力破解两种方式。
如图5所示首先在相关工具(此工具为MDK3的GUI版本 Java编译)上设置为“Brute Force Mode” (暴力破解模式) 可以在下拉菜单里选择目标SSID可能采用的组合方式这里我们选择为“LCase & UCase” 这个词组实际上是Lowercase和Upcase的缩写 即小写字母和大写字母。这个地方根据需要进行设置。
然后在下方VICTIM SPECS处设定预攻击的无线接入点MAC地址及工作频道这些信息可以通过简单的预扫描获得如使用airodump-ng进行探测。
图5设置为“Brute Force Mode” (暴力破解模式)
接下来就可以进行在线攻击了如图6所示可以看到尝试破解SSID的速度为124个包/秒在左下角Packets sent后面还可以看到总共发送的数据包数量统计。
图6正在暴力破解SSID中
当经过短短14秒后可以看到目标无线接入点的SSID已经被破解开如图7所示。
图7成功破解出SSID为“True
当然若对方采用了有规律的单词、词组或生日等作为SSID的话也可以考虑使用字典破解的方法来进行破解如图8所示勾选“Use DictionaryMode” 然后在下面栏里指定预先编辑好的专用字典即可。关于字典的制作我会在以后的文章说明。
图8设置为字典破解模式
如图9所示为字典破解过程可以看到和纯暴力破解模式界面几乎是一样的但破解效率要略低于暴力破解。
图9正在进行字典破解SSID中
放大图10可以看到进行字典破解时在成功载入字典时的提示为
图10成功载入字典时提示
方法三 Deauth攻击法
在无线D.O.S攻击中 Deauth攻击是其中主要的方式之一。简单来说通过发送Deauth攻击数据包可以迫使无线接入点与合法客户端之间断开。对于已关闭SSID广播的AP 由于原本连接的合法无线客户端会尝试与AP再次建立连接此时无线探测即可截获重新连接时无线数据包中的SSID标识换句话说也就使得禁用广播的SSID重现原型。具体步骤如下
步骤1打开airodump-ng进行无线探测可以看到对于关闭SSID的AP只能显示出其SSID的长度如图11中ESSID处显示为<length:7>。
图11扫描到关闭SSID的无线接入点
步骤2通过发送Deauth数据包迫使AP与已连接无线客户端断开连接如图12所示。
图12发送Deauth攻击包
步骤3此时 回到airodump-ng界面上 即可看到原本无法显示的SSID的位置已经显示为7位的“TP-LINK” 。 同时提示为SKA算法。接下来 即可进行破解WEP或者破解WPA的内容。
图13获得隐藏的SSID
所以关闭SSID广播确实是一个能够提升无线接入点安全的措施但是并没有很多人想象的那么有效攻击者至少还是可以通过上面介绍的三种方式来轻松地获取设置为关闭广播的SSID。上述方法对于WPA、 WPA2破解时同样有效。
- 破解SSID广播关闭的利与弊相关文档
- 实验ssid广播
- 海南海政招标有限公司(HZ2016-340)变更公告
- 淄博市公安局周村分局南郊派出所办公楼改造及室内弱电工程
- 客户端ssid广播
- 支持2.5GbE局域网的思科WAP581Wireless-AC/N双频无线接入点
- 检查ssid广播
ZJI:韩国BGP+CN2线路服务器,国内三网访问速度优秀,8折优惠码每月实付440元起
zji怎么样?zji最近新上韩国BGP+CN2线路服务器,国内三网访问速度优秀,适用8折优惠码zji,优惠后韩国服务器最低每月440元起。zji主机支持安装Linux或者Windows操作系统,会员中心集成电源管理功能,8折优惠码为终身折扣,续费同价,全场适用。ZJI是原Wordpress圈知名主机商:维翔主机,成立于2011年,2018年9月启用新域名ZJI,提供中国香港、台湾、日本、美国独立服...
物语云-VPS-美国洛杉矶VPS无限流量云windows大带宽100M不限流量 26/月起
物语云计算怎么样?物语云计算(MonogatariCloud)是一家成立于2016年的老牌国人商家,主营国内游戏高防独服业务,拥有多家机房资源,产品质量过硬,颇有一定口碑。本次带来的是特惠活动为美国洛杉矶Cera机房的不限流量大带宽VPS,去程直连回程4837,支持免费安装Windows系统。值得注意的是,物语云采用的虚拟化技术为Hyper-v,因此并不会超售超开。一、物语云官网点击此处进入物语云...
Megalayer新加坡服务器国际带宽线路测评
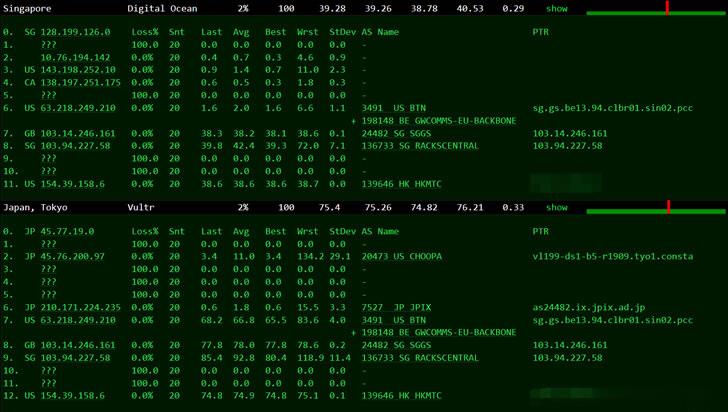
前几天有关注到Megalayer云服务器提供商有打算在月底的时候新增新加坡机房,这个是继美国、中国香港、菲律宾之外的第四个机房。也有工单询问到官方,新加坡机房有包括CN2国内优化线路和国际带宽,CN2优化线路应该是和菲律宾差不多的。如果我们追求速度和稳定性的中文业务,建议还是选择CN2优化带宽的香港服务器。这里有要到Megalayer新加坡服务器国际带宽的测试服务器,E3-1230配置20M国际带...
-
followcss支持ipad支持ipad支持ipad国家标准苹果5photoshop技术ps是一种什么技术??????重庆宽带测速重庆电信测速我的网速溢出ipad如何上网ipad怎么设置网络?windows键是哪个Win键是什么?iphone连不上wifi苹果iphone6/plus wifi连接不上怎么办