文件[精选]灰鸽子后门木马处理方法
灰鸽子后门木马处理方法backdoor.win32.顾名思义即“灰鸽子后门木马” 制作者把此木马的终端文件制作成一个大小仅为270-280k的自释放安装的压缩包而恶意散布者则通常将其夹在某些文件、电影或程序的压缩包内以达到掩盖的目的这样的“大压缩包”通常形式也是一个【自释放压缩包】但它与一般的自释放压缩包不同在于——散步者在压缩包的〖注释〗里加入了这样几行命令参数
;下面的注释包含自解压脚本命令
Setup=XXX. exe
Silent=1
Overwrite=1
XXX表示“灰鸽子”木马真实文件的伪装名称通常会是诸如“某某软件名” 、 “色情网站密码”等等诱惑性名称大家务必自省自制
注意就是这样几行脚本命令使得你在警惕性不高的情况下、随意自解压【大压缩包】的同时真正的“灰鸽子”木马注入文件即
“XXX.exe”将在电脑后台以完全静默方式完成“注入” ——之所以你察觉不到它注入的过程就是“Silent=1”这条命令产生的效果。于是 “灰鸽子”木马便这样悄然地进驻你的电脑里。
从这个注入过程的分析大家可以看出防止
“Backdoor.GPigeon.uac”即“灰鸽子”木马进驻电脑的最主动措施是大家自己平日里使用电脑时多访问正当、有益的网站或网页即便为了获取软件注册工具当然我还是希望大家尊重知识产权积极付费使用正当软件也要到诸如“华军” 、 “太平洋”等大站去不要轻易相信网络上由不明身份的小网页、黑网页提供的所谓“软件注册机” 更不要相信所谓的“成人资讯网站免费会员帐号/破解密码”之类的网络垃圾信息。
一旦Backdoor.GPigeon.uac被注入你的电脑一般情况下最近的各种杀毒软件是能够截杀它但是不能完全、彻底地清除木马的“毒根” 究其原是因为“灰鸽子”的的*.exe文件不能被各杀毒软件查到——“灰鸽子”不属于定时发作型木马只在每次电脑启动到系统正常这一段很短的时间内发作主文件被注册成一个服务每次正常启动将释放*.dll和*_hook.dll病毒体把他们注入像explorer.exe, iexplore. exe,csrss.exe, lsass. exe等系统进程因此各种杀毒软件可以查出并及时截杀但总不能找到“毒根” 。有的朋友常会误认为安全模式下可以用杀毒软件杀掉它但事实上是安全模式下不启动服务 因此所有的*. exe没有被激活当然病毒体也不例外那么它注入病毒体的过程也不发作而多数杀毒软件引擎以病毒运行特征为监视手段没了“注入”这一特征性动作杀毒软件又从何发现病毒呢所以安全模式下多数杀毒软件也不能捉到病毒。但这并不意味着无法根本、彻底地清除“毒根” 在此以我个人的一次清除过程为例给大家推荐一种方式彻底地清除“灰鸽子”
1启动电脑前先完全断开网络并安装一套最新的“木马克星” 我安装的是V5. 50版本
2正常启动电脑正常后运行“木马克星” 程序将会在系统内找到Backdoor.GPi geon.uac木马的可疑文件我这次发现的是在c:\windows文件夹下的“win32.exe”文件,木马克星会提醒你是否删除此文件结果是不能被删除为什么呢我就在“文件夹选项”的“查看”面板中勾选“显示系统文件夹内容” 、 “显示所有文件及文件夹”两个选项按“确定”按钮。电脑内的所有文件就能完全显示我再访问c:\windows文件夹果然在其中找到“win32.exe”文件——文件图标是一个很普通、很不起眼的图标它被设置成“指读” 、 “系统” 、 “存档”文件而起掩饰作用。我尝试直接将其删除结果仍是无法删除提示是“系统正在使用文件处于保护状态” 。
3重启电脑并按F8进入安全模式再进入该文件这时大家将能看到“win32.exe”文件的真实面目——它正是那个大小为260-280k的文件的复本仍是一个自释放型压缩包也就是它每次电脑启动时它均会将内含的病毒注入explorer.exe, iexplore. exe,csrss.exe, lsass. exe等系统进程。最后 当然是删除此文件
4再次重启在安全模式下 点“运行” 输入“regedit” ,进入注册表在“查找”项内输入病毒文件名这里是“win32.exe” 经过搜索将所有相关的注册表键值删除。
5重启电脑在正常情况下运行“木马克星” 扫描结果是无可疑木马。结果证明了我们采取的手段没有错。
另外对于使用瑞星杀毒软件的朋友通常在中毒之后在完全断开网络的情况下启动电脑如果您打开了瑞星的“开机扫描”功能那么瑞星是能够截杀被注入后的病毒的但也同样需要经过上述手法彻底清除病毒。而且在彻底清除后再次断网启动您会发现病毒没有了截杀病毒的通报也不会出现了
- 文件[精选]灰鸽子后门木马处理方法相关文档
- 文案asp后门、木马清理
- 赛克【赛门铁克安全公告】赛门铁克揭示新型针对台湾地区的网络间谍后门木马威胁
- 木马木马后门猖狂 木马清理王再出新招
- 后门[说明]清除DLL后门木马方法秘诀
- 木马ASP后门、木马清理
- 后门清除DLL后门木马方法秘诀
LOCVPS洛杉矶CN2线路KVM上线,洛杉矶/香港云地/香港邦联7折
LOCVPS发来了新的洛杉矶CN2线路主机上线通知,基于KVM架构,目前可与香港云地、香港邦联机房XEN架构主机一起适用7折优惠码,优惠后最低美国洛杉矶CN2线路KVM架构2GB内存套餐月付38.5元起。LOCPVS是一家成立较早的国人VPS服务商,目前提供洛杉矶MC、洛杉矶C3、和香港邦联、香港沙田电信、香港大埔、日本东京、日本大阪、新加坡、德国和荷兰等机房VPS主机,基于KVM或者XEN架构。...

云步云72.5元/月起云服务器,香港安畅/葵湾/将军澳/沙田/大浦CN2机房,2核2G5M
云步云怎么样?云步云是创建于2021年的品牌,主要从事出售香港vps、美国VPS、日本VPS、香港独立服务器、香港站群服务器等,机房有香港、美国、日本东京等机房,目前在售VPS线路有CN2+BGP、CN2 GIA,香港的线路也是CN2直连大陆,该公司旗下产品均采用KVM虚拟化架构。目前,云步云提供香港安畅、沙田、大浦、葵湾、将军澳、新世界等CN2机房云服务器,2核2G5M仅72.5元/月起。点击进...
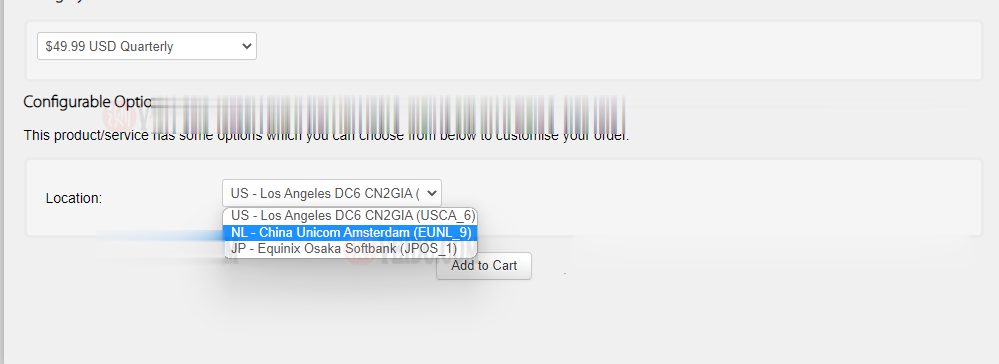
搬瓦工:新增荷兰机房 EUNL_9 测评,联通 AS10099/AS9929 高端优化路线/速度 延迟 路由 丢包测试
搬瓦工最近上线了一个新的荷兰机房,荷兰 EUNL_9 机房,这个 9 的编号感觉也挺随性的,之前的荷兰机房编号是 EUNL_3。这次荷兰新机房 EUNL_9 采用联通 AS9929 高端路线,三网都接入了 AS9929,对于联通用户来说是个好消息,又多了一个选择。对于其他用户可能还是 CN2 GIA 机房更合适一些。其实对于联通用户,这个荷兰机房也是比较远的,相比之下日本软银 JPOS_1 机房可...
-
新iphone也将禁售iPhone停用怎么解锁 三种处理方法详解中国企业在线用什么软件查找中国所有企业名称sqlserver数据库SQL SERVER数据库是可以做什么用的?支付宝账户是什么什么是企业支付宝账户支付宝账户是什么支付宝账户是什么?我爱e书网侯龙涛小说那里有下载的oa办公软件价格一般中小企业用的OA办公系统需要多少钱?billboardchina中国有进美国BillBoard榜的人吗申请400电话400电话申请怎么办理?是不是免费的?站点管理谁有好的车站管理制度?