cisco2960配置思科的交换机怎么配置
cisco2960配置 时间:2021-02-19 阅读:()
cisco2960要配置一个管理IP,需要注意什么些什么,上层设备不用配置吧?
一般就是给vlan1配置IP地址 然后跟他一个子网的计算机就可以它了 你也应该设置一个默认网关 ip default-gateway 192.168.0.1之类的 否则其他子网的计算机就不能这个交换机了思科2960怎样配置实现端口限速
请参考一下例子 一、网络说明 ?? ??PC1接在Cisco3550 F0/1上,速率为1M; ??PC1接在Cisco3550 F0/2上,速率为2M; ??Cisco3550的G0/1为出口。?? ??二、详细配置过程 ??注:每个接口每个方向只支持一个策略;一个策略可以用于多个接口。
因此所有PC的下载速率的限制都应该定义在同一个策略(在本例子当中 ??为policy -map user-down),而PC不同速率的区分是在Class-map分别定义。
?? ??1、在交换机上启动QOS ??Switch(config)#mls qos //在交换机上启动QOS ?? ??2、分别定义PC1(10.10.1.1)和PC2(10.10.2.1)访问控制列表 ??Switch(config)#ess-list 10 permit 10.10.1.0 0.0.0.255 //控制pc1上行流量 ??Switch(config)#ess-list 100 permit any 10.10.1.0 0.0.0.255 //控制pc1下行流量 ??Switch(config)#ess-list 11 permit 10.10.2.0 0.0.0.255 //控制pc2上行流量 ??Switch(config)#ess-list 111 permit any 10.10.2.0 0.0.0.255 //控制pc2下行流量 ?? ??3、定义类,并和上面定义的访问控制列表绑定 ??Switch(config)# class-map user1-up //定义PC1上行的类,并绑定访问列表10 ??Switch(config-cmap)# match ess-group 10 ??Switch(config-cmap)# exit ??Switch(config)# class-map user2-up ??Switch(config-cmap)# match ess-group 11 //定义PC2上行的类,并绑定访问列表10 ??Switch(config-cmap)# exit ??Switch(config)# class-map user1-down ??Switch(config-cmap)# match ess-group 100 //定义PC1下行的类,并绑定访问列表100 ??Switch(config-cmap)# exit ??Switch(config)# class-map user2-down ??Switch(config-cmap)# match ess-group 111 //定义PC2下行的类,并绑定访问列表111 ??Switch(config-cmap)# exit ?? ??4、定义策略,把上面定义的类绑定到该策略 ??Switch(config)# policy-map user1-up //定义PC1上行的速率为1M ??Switch(config-pmap)# class user1-up ??Switch(config-pmap-c)# trust dscp ??Switch(config-pmap-c)# police 1024000 1024000 exceed-action drop ??Switch(config)# policy-map user2-up //定义PC2上行的速率为2M ??Switch(config-pmap)# class user2-up ??Switch(config-pmap-c)# trust dscp ??Switch(config-pmap-c)# police 2048000 1024000 exceed-action drop ??Switch(config)# policy-map user-down ??Switch(config-pmap)# class user1-down ??Switch(config-pmap-c)# trust dscp ??Switch(config-pmap-c)# police 1024000 1024000 exceed-action drop ??Switch(config-pmap-c)# exit ??Switch(config-pmap)# class user2-down ??Switch(config-pmap-c)# trust dscp ??Switch(config-pmap-c)# police 2048000 1024000 exceed-action drop ??Switch(config-pmap-c)# exit ?? ??5、在接口上运用策略 ??Switch(config)# interface f0/1 ??Switch(config-if)# service-policy input user1-up ??Switch(config)# interface f0/2 ??Switch(config-if)# service-policy input user2-up ??Switch(config)# interface g0/1 ??Switch(config-if)# service-policy input user-down
谁有CISCO2960配置模板给我一份,谢谢
service timestamps debug datetime localtime 配置 debug 记录时间戳为每日时间,本地时钟 service timestamps log datetime localtime 配置 loggin 日志 记录时间戳为每日时间,本地时钟 service password-encryption 加密明文密码 ! hostname xxxx-XXXX-C2960-01 给设备命名 ! enable secret xxxx 配置特权密码为 xxxx ! username xxxx pass xxxx 配置本地数据库用户名xxxx 密码 xxxx aaa new-model system mtu routing 1500 vtp mode transparent 定义此设备VTP 模式为透明模式 ip -zero ! no ip domain-lookup 关闭域名自动查找 ! no file verify auto spanning-tree mode pvst spanning-tree extend system-id ! vlan internal allocation policy ascending ! vlan xxxx 设置本交换机的接入VLAN ID和名字 name xxxx vlan 300 定义暂时的管理VLAN ID 和名字 name xxx vlan xxxx 定义割接后的VLAN ID 和名字 name xxxx ! interface 0/1 进入F0/1口 switchport ess vlan xxx 把这个口划入XXX vlan switchport mode ess 定义这个口为访问端口 (连接终端设备的接口) spanning-tree portfast 定位这个口为快速转发口 (减少生成树的计算30秒左右) ! interface 0/2 switchport ess vlan xxx switchport mode ess spanning-tree portfast ! interface 0/3 switchport ess vlan xxx switchport mode ess spanning-tree portfast ! interface 0/4 switchport ess vlan xxx switchport mode ess spanning-tree portfast ! interface 0/5 switchport ess vlan xxx switchport mode ess spanning-tree portfast ! interface 0/6 switchport ess vlan xxx switchport mode ess spanning-tree portfast ! interface 0/7 switchport ess vlan xxx switchport mode ess spanning-tree portfast ! interface 0/8 switchport ess vlan xxx switchport mode ess spanning-tree portfast ! interface 0/9 switchport ess vlan xxx switchport mode ess spanning-tree portfast ! interface 0/10 switchport ess vlan xxx switchport mode ess spanning-tree portfast ! interface 0/1 进入G0/1接口 switchport trunk encapsulation dot1q 定义此接口的协议 switchport mode trunk 定义此接口模式为trunk口 ! interface 0/2 switchport trunk encapsulation dot1q switchport mode trunk ! interface Vlan1 no ip address no ip route-cache ! interface VlanXXX 定义管理VLAN的地址 ip address X.X.X.X X.X.X.X 定义此管理VLAN的ip,掩码 no ip route-cache ! line con 0 进入CONSOLE 口 CONSOLE 编号只能为0 exec-timeout 5 5 设置CONSOLE 口 超时时间 logging synchronous 关闭CONSOLE 口 日志信息与光标同步 login local 注册本地用户名密码生效 line vty 0 4 开启 远程TELNET 线程 0-6 最多允许7个用户同时远程登录 logging synchronous 同CONSOLE口 login local 同CONSOLE口 line vty 5 同上 logging synchronous 同上 login local 同上 #号下 clock set 配置设备时钟 conf t 下 clock timezone GMT + 8 配置时区 本单位的C2960配置清单思科的交换机怎么配置
当傻瓜交换机用就是不需要设置的,实际上就是所有的交换机口都在vlan 1里头(出厂的缺省设置就是这样)。交换机互相连接起来就可以,有可能要用交叉线,只要网线接的口灯亮就应该可以。
- cisco2960配置思科的交换机怎么配置相关文档
- 身份验证cisco2960配置
- 步骤cisco2960配置
- 配置cisco2960配置
- 路由器cisco2960配置
- vergewisserncisco2960配置
- 地址cisco2960配置
妮妮云(43元/月 ) 香港 8核8G 43元/月 美国 8核8G
妮妮云的来历妮妮云是 789 陈总 张总 三方共同投资建立的网站 本着“良心 便宜 稳定”的初衷 为小白用户避免被坑妮妮云的市场定位妮妮云主要代理市场稳定速度的云服务器产品,避免新手购买云服务器的时候众多商家不知道如何选择,妮妮云就帮你选择好了产品,无需承担购买风险,不用担心出现被跑路 被诈骗的情况。妮妮云的售后保证妮妮云退款 通过于合作商的友好协商,云服务器提供2天内全额退款,超过2天不退款 物...
georgedatacenter:美国VPS可选洛杉矶/芝加哥/纽约/达拉斯机房,$20/年;洛杉矶独立服务器39美元/月
georgedatacenter怎么样?georgedatacenter这次其实是两个促销,一是促销一款特价洛杉矶E3-1220 V5独服,性价比其实最高;另外还促销三款特价vps,大家可以根据自己的需要入手。georgedatacenter是一家成立于2019年的美国vps商家,主营美国洛杉矶、芝加哥、达拉斯、新泽西、西雅图机房的VPS、邮件服务器和托管独立服务器业务。georgedatacen...
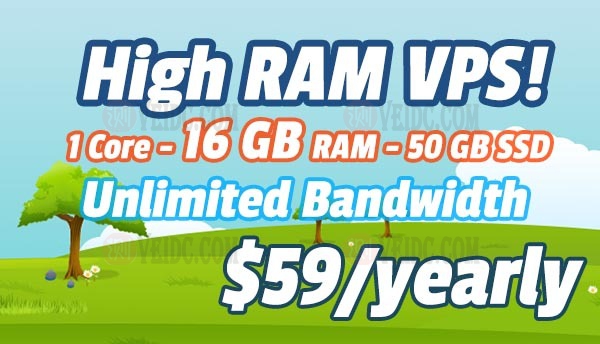
Hostiger 16G大内存特价VPS:伊斯坦布尔机房,1核50G SSD硬盘200Mbps带宽不限流量$59/年
国外主机测评昨天接到Hostigger(现Hostiger)商家邮件推送,称其又推出了一款特价大内存VPS,机房位于土耳其的亚欧交界城市伊斯坦布尔,核50G SSD硬盘200Mbps带宽不限月流量只要$59/年。 最近一次分享的促销信息还是5月底,当时商家推出的是同机房同配置的大内存VPS,价格是$59.99/年,不过内存只有10G,虽然同样是大内存,但想必这次商家给出16G,价格却是$59/年,...
cisco2960配置为你推荐
-
重庆大学VPN接入使用说明(Windows人力资源重庆企业邮局系统为什么企业需要企业邮箱系统 ?thinksns什么是thinkphpuctools为什么一直服务器暂不可用上海市浦东新区人民法院民事判决书(2009)浦民三(知)初字第206号温州商标注册温州代理注册个商标是怎么收费的?可信网站可信网站认证一定要办吗discuzx2Discuz! Database Error怎么解决dedecms采集织梦后台怎么采集图片