漏洞8080端口
8080端口 时间:2021-03-17 阅读:()
2019/9/14XMLBeam-XXE(CVE-2018-1259)漏洞简析-LandGrey'sbloghttps://landgrey.
me/XMLBeam-XXE-Simple-Analysis/1/5XMLBeam-XXE(CVE-2018-1259)漏洞简析作者:LANDGREY创建时间2018年8月21日01:50更新时间2018年8月21日23:45浏览:897次.
标签:#分享,#网络安全,#代码审计您的IP地址:140.
207.
23.
830x00:漏洞信息根据CVE-2018-1259的信息可知,0x01:环境搭建由于XXE漏洞实际是存在于XMLBeam中,所以我们写一个简单的调用XMLBeam的代码,用来触发漏洞,版本就选择可以触发漏洞的最新版XMLBeam,所以首先下载1.
4.
14版本XMLBeam备用.
然后使用IDEA创建一个名为demo的SpringBoot应用,主要是添加一个"/login"RequestMappingURL映射路径,模拟使用XML数据认证进行登录.
主要代码文件DemoAppliction.
java如下:SpringDataCommons版本在1.
13—1.
13.
11和2.
0—2.
0.
6,SpringDataREST版本在2.
6-2.
6.
11和3.
0-3.
0.
6,因为使用2019/9/14XMLBeam-XXE(CVE-2018-1259)漏洞简析-LandGrey'sbloghttps://landgrey.
me/XMLBeam-XXE-Simple-Analysis/2/5同目录下的xmlbeams.
java文件使用Example示例文件的代码.
最后再在pom.
xml中增加依赖,并用IDEA解决(alt+L键)此依赖问题.
org.
xmlbeamxmlprojector1.
4.
14packagecom.
example.
demo;importorg.
springframework.
boot.
SpringApplication;importorg.
springframework.
web.
bind.
annotation.
RequestMethod;importorg.
xmlbeam.
annotation.
XBRead;importorg.
springframework.
web.
bind.
annotation.
RequestBody;importorg.
springframework.
web.
bind.
annotation.
RequestMapping;importorg.
springframework.
web.
bind.
annotation.
RestController;importorg.
springframework.
boot.
autoconfigure.
SpringBootApplication;@RestController@SpringBootApplicationpublicclassDemoApplication{@RequestMapping(value="/login",method=RequestMethod.
POST)publicStringhandleCustomer(@RequestBodyCustomercustomer){returnString.
format("%s:%sloginsuccess!
",customer.
getFirstname(),customer.
getLastname(}publicstaticvoidmain(String[]args){SpringApplication.
run(DemoApplication.
class,args);}publicinterfaceCustomer{@XBRead("//username")StringgetFirstname();@XBRead("//password")StringgetLastname();}}2019/9/14XMLBeam-XXE(CVE-2018-1259)漏洞简析-LandGrey'sbloghttps://landgrey.
me/XMLBeam-XXE-Simple-Analysis/3/5最后运行SpringBoot应用即可,应用默认监听本机8080端口.
0x02:漏洞复现如下图,使用POST请求,并将"Content-Type"头设为"application/xml;charset=UTF-8",正常发包,程序正常响应,说明程序运行正常.
然后使用如下POC:2019/9/14XMLBeam-XXE(CVE-2018-1259)漏洞简析-LandGrey'sbloghttps://landgrey.
me/XMLBeam-XXE-Simple-Analysis/4/5]>&xxe;利用XXE漏洞成功读取Windows系统下的win.
ini文件:在实际应用中,一般是使用dnslog来判断是否存在漏洞.
]>&name;0x03:漏洞修复直接去查看xmlbeam的Commit信息,找到src/main/java/org/xmlbeam/cong/DefaultXMLFactoriesCong.
java文件的SecurityFix代码:2019/9/14XMLBeam-XXE(CVE-2018-1259)漏洞简析-LandGrey'sbloghttps://landgrey.
me/XMLBeam-XXE-Simple-Analysis/5/5修复时程序通过循环设置解析XML时的熟悉配置,禁止了使用inlineDOCTYPEDTD和XML外部实体的解析.
blogcommentspoweredbyDisqus
me/XMLBeam-XXE-Simple-Analysis/1/5XMLBeam-XXE(CVE-2018-1259)漏洞简析作者:LANDGREY创建时间2018年8月21日01:50更新时间2018年8月21日23:45浏览:897次.
标签:#分享,#网络安全,#代码审计您的IP地址:140.
207.
23.
830x00:漏洞信息根据CVE-2018-1259的信息可知,0x01:环境搭建由于XXE漏洞实际是存在于XMLBeam中,所以我们写一个简单的调用XMLBeam的代码,用来触发漏洞,版本就选择可以触发漏洞的最新版XMLBeam,所以首先下载1.
4.
14版本XMLBeam备用.
然后使用IDEA创建一个名为demo的SpringBoot应用,主要是添加一个"/login"RequestMappingURL映射路径,模拟使用XML数据认证进行登录.
主要代码文件DemoAppliction.
java如下:SpringDataCommons版本在1.
13—1.
13.
11和2.
0—2.
0.
6,SpringDataREST版本在2.
6-2.
6.
11和3.
0-3.
0.
6,因为使用2019/9/14XMLBeam-XXE(CVE-2018-1259)漏洞简析-LandGrey'sbloghttps://landgrey.
me/XMLBeam-XXE-Simple-Analysis/2/5同目录下的xmlbeams.
java文件使用Example示例文件的代码.
最后再在pom.
xml中增加依赖,并用IDEA解决(alt+L键)此依赖问题.
org.
xmlbeamxmlprojector1.
4.
14packagecom.
example.
demo;importorg.
springframework.
boot.
SpringApplication;importorg.
springframework.
web.
bind.
annotation.
RequestMethod;importorg.
xmlbeam.
annotation.
XBRead;importorg.
springframework.
web.
bind.
annotation.
RequestBody;importorg.
springframework.
web.
bind.
annotation.
RequestMapping;importorg.
springframework.
web.
bind.
annotation.
RestController;importorg.
springframework.
boot.
autoconfigure.
SpringBootApplication;@RestController@SpringBootApplicationpublicclassDemoApplication{@RequestMapping(value="/login",method=RequestMethod.
POST)publicStringhandleCustomer(@RequestBodyCustomercustomer){returnString.
format("%s:%sloginsuccess!
",customer.
getFirstname(),customer.
getLastname(}publicstaticvoidmain(String[]args){SpringApplication.
run(DemoApplication.
class,args);}publicinterfaceCustomer{@XBRead("//username")StringgetFirstname();@XBRead("//password")StringgetLastname();}}2019/9/14XMLBeam-XXE(CVE-2018-1259)漏洞简析-LandGrey'sbloghttps://landgrey.
me/XMLBeam-XXE-Simple-Analysis/3/5最后运行SpringBoot应用即可,应用默认监听本机8080端口.
0x02:漏洞复现如下图,使用POST请求,并将"Content-Type"头设为"application/xml;charset=UTF-8",正常发包,程序正常响应,说明程序运行正常.
然后使用如下POC:2019/9/14XMLBeam-XXE(CVE-2018-1259)漏洞简析-LandGrey'sbloghttps://landgrey.
me/XMLBeam-XXE-Simple-Analysis/4/5]>&xxe;利用XXE漏洞成功读取Windows系统下的win.
ini文件:在实际应用中,一般是使用dnslog来判断是否存在漏洞.
]>&name;0x03:漏洞修复直接去查看xmlbeam的Commit信息,找到src/main/java/org/xmlbeam/cong/DefaultXMLFactoriesCong.
java文件的SecurityFix代码:2019/9/14XMLBeam-XXE(CVE-2018-1259)漏洞简析-LandGrey'sbloghttps://landgrey.
me/XMLBeam-XXE-Simple-Analysis/5/5
blogcommentspoweredbyDisqus
新网,域名7月盛夏1核心2G内存.COM域名仅19.9元/首年,主机9.9元/月,企业邮箱0元体验
新网好不好?新网域名便宜吗?新网怎么样?新网是国内老牌知名域名注册商,企业正规化运营,资质齐全,与阿里云万网和腾讯云DNSPOD同为国内服务商巨头。近日新网发布了最新的七月放价季优惠活动,主要针对域名、云主机、企业邮箱、SSL证书等多款云产品推送了超值的优惠,其中.com顶级域名仅19.9元/首年,.cn域名仅16元/首年,云主机1核心2G内存3Mbps带宽仅9.9元/月,企业邮箱更是免费送1年,...
wordpress投资主题模版 白银黄金贵金属金融投资网站主题
wordpress投资主题模版是一套适合白银、黄金、贵金属投资网站主题模板,绿色大气金融投资类网站主题,专业高级自适应多设备企业CMS建站主题 完善的外贸企业建站功能模块 + 高效通用的后台自定义设置,简洁大气的网站风格设计 + 更利于SEO搜索优化和站点收录排名!点击进入:wordpress投资主题模版安装环境:运行环境:PHP 7.0+, MYSQL 5.6 ( 最低主机需求 )最新兼容:完美...
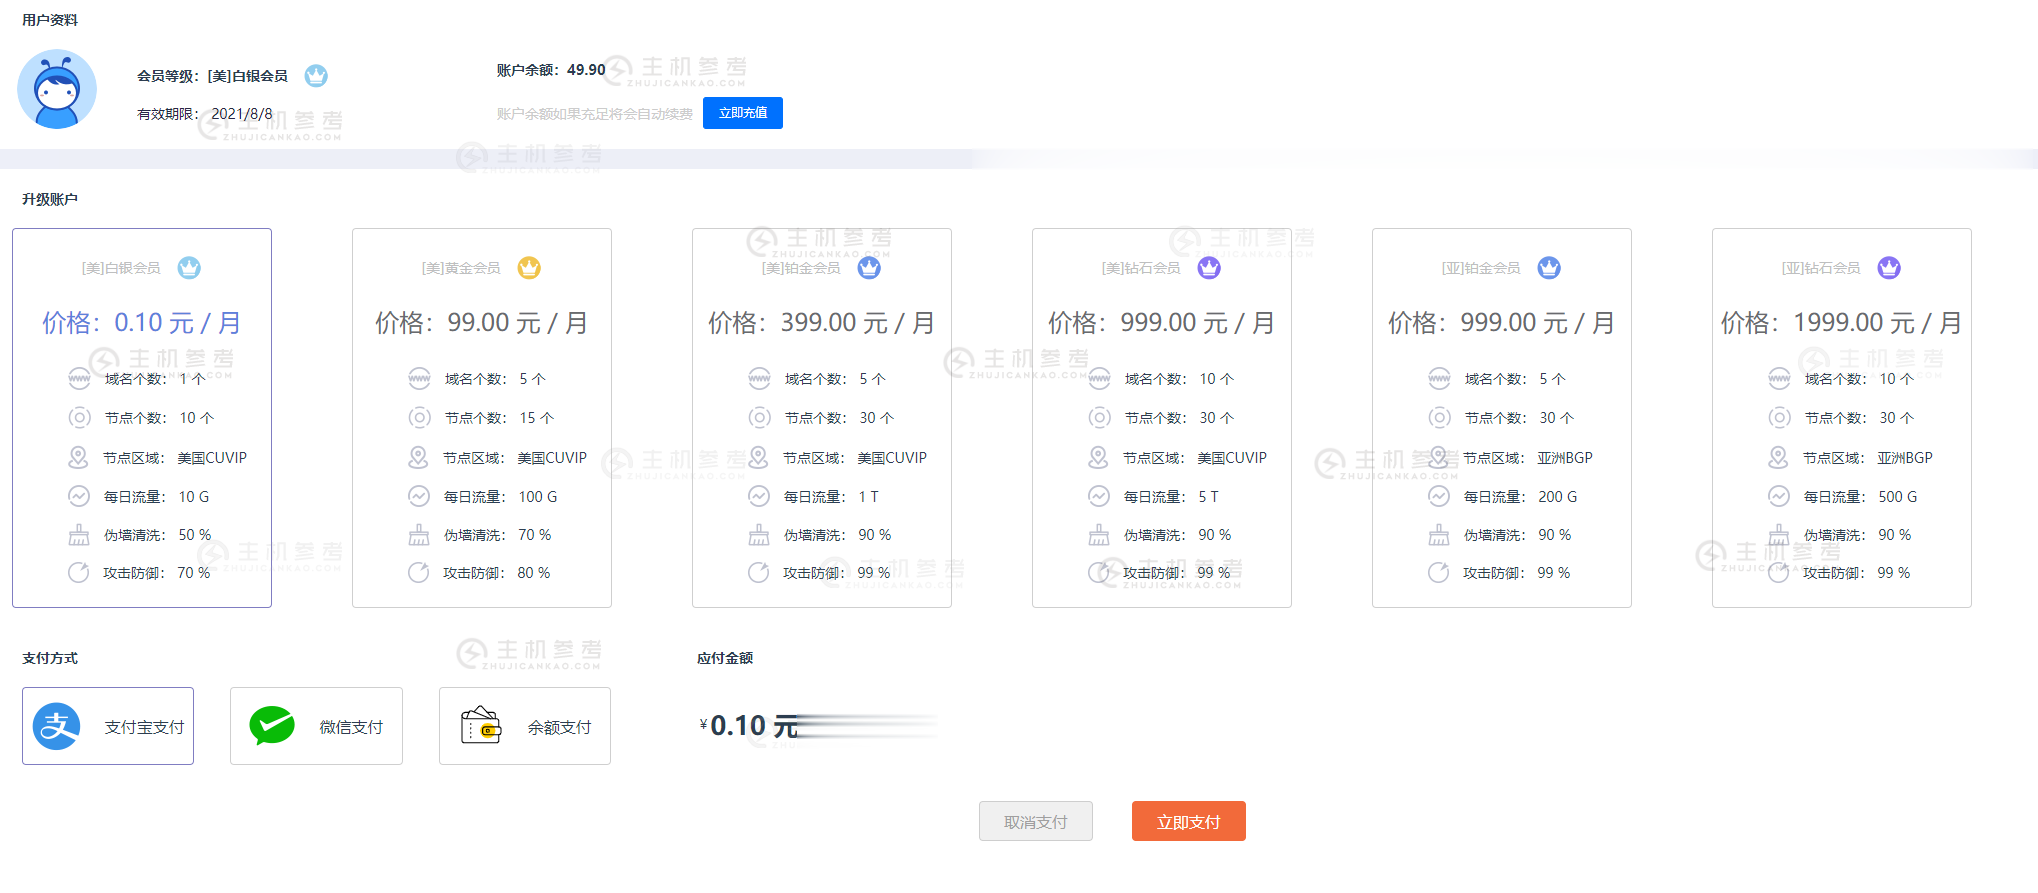
FBICDN,0.1元解决伪墙/假墙攻击,超500 Gbps DDos 防御,每天免费流量高达100G,免费高防网站加速服务
最近很多网站都遭受到了伪墙/假墙攻击,导致网站流量大跌,间歇性打不开网站。这是一种新型的攻击方式,攻击者利用GWF规则漏洞,使用国内服务器绑定host的方式来触发GWF的自动过滤机制,造成GWF暂时性屏蔽你的网站和服务器IP(大概15分钟左右),使你的网站在国内无法打开,如果攻击请求不断,那么你的网站就会是一个一直无法正常访问的状态。常规解决办法:1,快速备案后使用国内服务器,2,使用国内免备案服...
8080端口为你推荐
-
淘宝门户中国有哪些行业门户网站广东GDP破10万亿广东省2019年各市gdp是多少?关键字什么叫关键词www.bbb336.comwww.zzfyx.com大家感觉这个网站咋样,给俺看看呀。多提意见哦。哈哈。8090lu.com《8090》节目有不有高清的在线观看网站啊?haole16.com玛丽外宿中16全集在线观看 玛丽外宿中16qvod快播高清下载抓站工具一起来捉妖神行抓妖辅助工具都有哪些?www.36ybyb.com有什么网址有很多动漫可以看的啊?我知道的有www.hnnn.net.很多好看的!但是...都看了!我想看些别人哦!还有优酷网也不错...hao.rising.cnIE主页被瑞星绑架http://hao.rising.cn//?b=84主页明明设置的是百度但打开后是瑞星导航,bk乐乐BK乐乐和沈珂什么关系?