密钥什么是pki
PKI技术第一讲综述什么是PKIPublicKeyInfrastructure公开密钥基础设施普适性、系统是用公钥概念与技术来实施和提供安全服务的普遍适用的安全基础设施(CarlistleAdams)产生、管理、存储、分发和撤销基于公开密钥密码学的公钥证书所必须的软件、硬件、人、策略和处理过程的集合(IETF)是硬件、软件、策略和人组成的系统,当完全并且正确的实施后,能够提供一整套的信息安全保障,这些保障对保护敏感的通信和交易是非常重要的(GAO:美国审计总署)澄清概念PKIPublicKeyInfrastructureCACertificationAuthority数字证书认证中心、认证中心、CA中心是PKI系统的最核心部件可以认为PKI的其他部件是依附于CA的所以,在非学术场合,我们看到CA和PKI的概念是混用基础设施PKI的类比--电力基础设施能够递归--使用电力控制的变电站PKI与应用的分离--电器PKI与防火墙等其它安全技术正如火车不能与电力基础设施进行比较一样PKI就在我们身边电子商务(包括移动商务)电子支付,电子合同、数字签名国防在线访问军事资源、通信保密、文件保密、秘密分级管理、各部门通信协调.
电子政务电子公章、资源访问控制、文件保密登录授权VPN各种实例(一)中国各大银行已大规模地推广基于个人数字证书的网上银行身份认证,防止银行账号被窃和网银欺诈25家银行采用数字证书,根据央行05年10月26日颁布的《电子支付指引》,凡使用数字证书等安全认证方式的网银用户,将不会存在每日、每笔网上支付金额的限制ICAO(国际民用航空组织InternationalCivilAviationOrganization)制定了PKI数字证书的电子护照标准每个香港公民一人一个智能身份证,每个智能身份证上配发一个全球通用的由香港邮政局颁发的个人数字证书各种实例(二)中国电子口岸基于移动运营商无线网络(联通CDMA或移动GPRS),利用手机等移动终端,实现公众的,商务的,政务的应用.
基于中国电子口岸CA系统,建立起电子口岸的WPKI移动应用安全架构,最终满足企业的安全要求CERNET2网络中间件技术研究与试验:证书服务和PKI技术校园信息化基础平台:基于CA/PKI的信息安全技术美国军方采用基于PKI技术的网络身份证/工作证国内外PKI发展二十世纪八十年代,美国学者提出了PKI(公开密钥基础设施)的概念1996年成立了联邦PKI指导委员会1999年,PKI论坛成立2000年4月,美国国防部宣布要采用PKI安全倡议方案2001年6月13日,"亚洲PKI论坛"成立2002年2月经国家计委批准,正式成立了"中国PKI论坛"筹备工作组2002年7月2日到5日在北京召开了"亚洲PKI论坛"第二届年会2007年11月7日,"亚洲PKI联盟"(APKIC,AsiaPKIConsortium)成立大会在中国西安召开.
世界各国的PKI建设美国——联邦桥计划加拿大——加拿大PKI计划澳大利亚、英国、法国、德国、意大利、奥地利、比利时、希腊、荷兰、芬兰、日本、俄罗斯等几十个国家都在发展、使用PKI欧洲——欧洲桥CA,促进欧洲各种的CA互联互操作美国——联邦桥连接各部门的PKI/CA系统美国邮政服务部门(PostalService)已经建立了NetpostCertified,它将为各机构提供安全、便宜的电子信息传输服务社会安全部门(SocialSecurity)计划建立一个PKI以允许其雇员能够通过Internet网提供工资信息美国国防部计划建立一个PKI用于军事采购其他部门韩国PKI体系建设NPKI(发证给市民)6家认可CA,1个根CA(韩国信息安全局)GPKI(发证给内部服务机构)1个根CA(政府计算机中心),其它政府部门CA应用发展证书发放达到7.
2百万在利用手机无线文档服务应用项目上与韩国三星等大型企业结成战略联盟应用举例基于PKI技术的安全Internet投票系统2002年世界杯赛中的最有价值球员中国的PKI建设(1)区域型上海CA中心(SHECA);北京CA(BJCA);天津CA中心;福建CA中心,湖北CA(简称HBECA);海南电子商务认证中心(HNECA);广东省电子商务认证中心行业型金融、电信和外经贸等行业建立的相关证书机构国内十三家商业银行联合建设中国金融认证中心(CFCA)中国电信组建的CTCA由国家外经贸部建立的中国国际电子商务中心(CIECC)国家根CA国家密码管理局中国的PKI建设(2)获证机构和发证数量,逐年增加至2005年底,15家CA,发证总量236万至2006年底,21家CA,累计发证546万至2007年底,26家CA,初步统计发证约740多万上海CA累计发证突破90万(2007年7月)CFCA累计发证突破100万(2006年7月)山东CA已发放证书40多万张(2006年1月)……中国的PKI建设(3)应用领域网上支付2006年3月,支付宝公司推出国内支付领域首张数字证书电子病历截至2007年12月,广西医科大学第一附属医院36个临床病区采用电子病历,5万份电子病历使用电子签名2007年,广东中山市人民医院1300余名医护人员制作了证书网上交易平台2007年,广东省开通网上药品采购平台,发放6000多张证书中国的PKI建设(4)技术产品18项通过国家密码管理局技术鉴定的电子认证系统(SRQ系列)截至2006年底,电子认证和数字证书应用的软件系统和硬件设备产品达千种以上,涉及机构超过300家亚洲PKI论坛发展历史从2000年开始,由日本、韩国、新加坡等发起,酝酿创建亚洲PKI论坛.
2001年6月,在东京举行亚洲PKI论坛成立大会日本当选为首届亚洲PKI论坛主席,中国、韩国和新加坡当选为副主席亚洲PKI论坛的活动召开信息交流研讨会,促进PKI制度、技术跨国界协调推动所需调查、验证实验以及工作组活动有效协调与其他地区各类电子商务活动的合作参与PKI技术标准化和成员间互操作活动调研电子交易相关法律、法规推动论坛成员间的友好往来等加强亚洲国家和地区与美国的PKI论坛、欧洲EESSI等PKI组织联系,促进国际间PKI互操作体系的建设发展亚洲PKI论坛工作小组技术互操作组anexpertgroupofPKItechnology,whoaddressesPKIinteroperabilityissuesinordertoestablishacertificationsystem,whichisavailableinAsiaasacommoninfrastructure.
商务应用组researchactivities&casestudyrelatedtobusinesscaseandapplicationsofeachregion法规组issuesalegalreportyearlythroughthemembers'discussionandresearchconcerningcross-bordere-commerce国际合作组initiate,facilitateandrealizethemutuallybeneficialinformationsharing亚洲PKI联盟(1)2006年9月,成立了由中国、韩国、中华台北三方组成的改革计划组(TPT,TransformationPlanningTeam),共同协商论坛的改革事务.
2007年11月7日在中国西安,原亚洲PKI论坛改革为亚洲PKI联盟(APKIC,AsiaPKIConsortium),组织的工作重点和工作领域将从PKI技术/政策转变为促进PKI产业市场应用的发展.
亚洲PKI联盟(2)联盟主要将在以下方面进行工作:提高亚太地区PKI应用系统间的互操作性,以建立互联互通的无缝电子商务环境,促进PKI技术得到更为广泛的市场应用,促进整个PKI产业链中各机构、厂商的共赢.
继续致力于技术推广、标准制定、国际合作等原有工作目标.
考虑到亚太地区PKI技术发展的不平衡,联盟将继续致力于培训PKI相关技术人才、出版书籍、召开讲座和会议等.
在新的APKIC中,成员结构将发生变化,新的成员类型将被允许进入联盟.
企业、非营利组织和个人可以直接成为会员,从而更加直接地在APKIC的各种事务中发挥作用.
国内外的PKI相关立法1995年,美国犹他州颁布了《数字签名法》2000年6月30日,美国总统克林顿正式签署了美国《全球及全国商业电子签名法(TheElectronicSignaturesinGlobalandNationalCommerce(e-SIGN)Act)》加拿大1999年9月30日颁布了《UniformElectronicCommerceAct》,该法律规定了传统签名与数字签名有同等的法律地位,允许政府使用电子技术提供服务和与公民通讯.
欧盟数字签名法律《EUDigitalSignatureDirective》于2001年7月24日正式生效法国2000年2月29日颁布了电子签名法案,于2001年4月1日生效.
国内外的PKI相关立法德国《数字签名法(DigitalSignatureLaw)》于2001年3月22日开始生效.
韩国1998年正式通过数字签名法,1999年7月这一法律开始正式实施泰国2000年3月14日颁布了《theElectronicTransactionBillandElectronicSignatureBill》马来西亚于1997年颁布了《DigitalSignatureAct》新加坡于1998年颁布《电子商务法》,有关电子签名的法律规定是该法最核心的内容《中华人民共和国电子签名法》2005年4月1日,《中华人民共和国电子签名法》正式实施电子签名效力等同传统文笔签名《电子签名法》:电子签名是指数据电文中以电子形式所含、所附用于识别签名人身份并表明签名人认可其中内容的数据.
信息产业部《电子认证服务管理办法》国家密码管理局《电子认证服务密码管理办法》目前PKI技术是实现电子签名的最佳技术手段《电子签名法》的重要内容第一,确立了电子签名的法律效力明确了在众多的电子签名方法和手段中,满足什么条件的电子签名才具有与手写签名或者盖章同等的效力第二,对于电子数据,对电子形式的文件作了相关规定电子文件在什么情况下才具有法律效力电子文件在什么情况下可以作为证据使用规定了确定电子文件发送人、发送时间和发送地点的标准PKI的标准化最主要的PKI标准ITU-TX.
509IETFPKIX二者基本上是相互兼容的,其他如:USFPKI,美国联邦PKI规范USMISPC,最小互操作规范GOCPKI,加拿大PKI规范应用标准S/MIMEIPSECTLS/SSLCryptoAPI中国的PKI标准化2002年4月15日,全国信息安全标准化技术委员会成立PKI/PMI工作组(WG4)国内外PKI/PMI标准体系的分析研究PKI/PMI标准体系国内急用的标准调研完成一批PKI/PMI基础性标准的制定工作信息产业部《电子认证服务管理办法》国家密码管理局《电子认证服务密码管理办法》WG4工作国家标准(X509V4/V3版)的转化工作和信息安全有关专用术语国内外PKI/PMI标准现状的分析PKI/PMI标准体系基于X.
509v3的国内证书X509C证书格式规范PKI组件最小互操作规范X509在线证书状态查询协议X509PKI证书管理协议介质接口标准AA标准CP/CPS标准PKI安全支撑平台技术规范PKI应用支撑平台技术规范基于PKI的数据共享可信时间戳标准PKI系统安全保护等级评估准则/技术要求相关标准规范日益完善国家标准截至2007年底,正式发布66项信息安全技术标准(其中18项与PKI密切相关,在2006-2007年发布7项)处于报批稿阶段的信息安全技术标准12项,其中6项与PKI密切相关2007年第五批电子行业和信息技术国家标准制修订计划中,其中3项与PKI密切相关,预计2008年完成国家密码管理局2005年6月《证书认证系统密码及其相关安全技术规范》2007年8月《数字证书认证系统密码协议规范》、《数字证书认证系统检测规范》、《证书认证密钥管理系统检测规范》PKI能够提供什么全面的信息安全支持真实性(标识与鉴别)完整性(不被修改,没有错误)机密性(隐私与保密)非否认性(责任确定)可用性(可获得,系统稳定性)真实性(身份标识与认证)实体验证人口令,动态口令,拥有的设备,PKI设备主机IP地址,MAC地址,对称密码,PKI信息验证MAC,PKI(数字签名,同时提供了完整性)口令口令是最常用的认证方式,也是最好理解的不需要特殊的硬件,不需要专门的口令输入器口令系统的安全性依赖于足够的技术手段保护巨大的认证数据库对抗重放攻击对抗穷举暴力攻击不可能记住足够长的、足以对抗暴力攻击的口令完整性保证数据不被改动,包括非人为的改动或人为的无意或恶意的篡改检错、纠错码(针对机器错误、传输错误)安全MAC/带密钥HASH(针对第三方攻击,不能防止对方对消息的篡改)数字签名(PKI)机密性保证信息不被未授权的其他人获得访问控制如限制某些人对某些文件的读写权限自主访问控制和强制访问控制加密对称密码可利用基于PKI的密钥协商非对称密码和PKI信息隐藏将一段信息藏在另一段信息中非否认指能够提供一种证据,确认原始发送者是谁并保证数据未被修改,这种证据是第三方可以验证的.
在通信双方发生争议的时候提供法律的证据.
完整性是由通信对方认可和验证,而不可否认应该由第三方来进行验证和仲裁非对称算法,PKI时间戳在有些交易中,时间是非常关键的因素例如,招投标证明一组数据在某个特定时间是否存在,例如电子交易或电子文档等基于PKI技术采用请求响应机制,对数据的散列值和时间进行签名使用可信时间源(天文台授时,NTP时间同步)从对称加密算法到PKI对称加密算法也能够解决信息安全的很多问题非对称加密算法进一步到PKI对称算法知道如何加密=知道如何解密知道如何验证,就基本知道如何假冒知其然就知其所以然加密和解密过程中的密钥是一致的(或者说一个密钥很容易从另一个密钥中导出)对称算法不适合于大规模使用未曾谋面,缺少以前的联系难以密钥协商用户数目增多分发和管理密钥(KeyManagement)困难(多,变)安全性问题(密钥泄露)性能问题(瓶颈)非对称算法/公钥算法非对称密码(公钥密码)算法想法的提出1976年,Diffie、Hellman在《密码学的新方向》(NewDirectionsinCryptography)一文中提出来)非对称密码,也称为公钥密码算法.
AsymmetricalcryptographyPublickeycryptography非对称算法/公钥算法知道加密,但不知道解密知道他就是他,但不知道为什么他就是他原理:数学计算巨大(RSA)提供数字签名提供秘密密钥的密钥管理公开公钥,秘密保存私钥从非对称算法到PKI非对称密钥密码的使用需要一个正确的方法,需要一个标准体系的支持以非对称密钥密码的原理为基础设计和建设的、提供电子交易安全服务的一种网络应用的基础设施就是PKI从非对称算法到PKI技术保障如何保护用户的私钥--密钥备份和恢复系统如何获得通信对方的公开密钥,并确保所得到的公开密钥就是对方的--认证机构CA证书发布、查询应该有一个一致的标准--资料库证书撤销时也需要有一个合理的规范以保证大规模网络下的互操作性能--CRL如何开发应用--PKI应用接口只有解决这些技术问题,非对称密钥密码才能投入大规模使用从非对称算法到PKIPKI中的各种要素权威机构CA注册机构RA客户端资料库数字证书证书状态服务和证书撤销列表密钥产生、备份及恢复系统应用接口PKI的组成CA签发数字证书交叉认证证书撤销(也可使用独立的CRLIssuer)RA注册机构(RegistrationAuthority)作为CA对外的接口接收用户的各种请求信息资料库公开发布各种PKI的数据(数字证书、CRL等)PKI的组成证书持有者拥有公私密钥对和相应证书的通信方可以是人、设备、进程等等通常,也称为PKI订户,subscriberPKI用户享受PKI服务的实体,PKIuserPKI订户同时也肯定是PKI用户某些时候,用户和订户是混用的客户端软件用户或订户享受PKI服务的接口、途径PKI的重要基础概念公钥/私钥/密钥数字证书CA公钥/私钥非对称算法中,用于加密的、用于验证签名的、可公开的密钥,称为公钥用于解密的、用于计算签名的、必须秘密保存的密钥,称为私钥公钥/私钥的产生可由用户自主产生使用特定的安全设备(例如USBKey、计算机软件等)第三方权威机构统一产生CA密钥管理机构同时对私钥进行了备份合法监听、司法取证的需要数字证书简称证书、PKI证书,是将实体属性和相应公钥绑定在一起的数据文件.
该文件由权威机构(也就是CA),进行数字签名,并公开发布.
可利用CA的公钥进行公开验证.
- 密钥什么是pki相关文档
- 数字证书如何在移劢互联时代
- 证书什么是pki
- 密钥基于pki的电子商务安全研究
- 标准pki的标准与协议
- 密钥基于pki的电子商务安全密钥托管技术及协议研究
- 终端PKI在3G网络中的应用论文(论文)
EdgeNat 新年开通优惠 - 韩国独立服务器原生IP地址CN2线路七折优惠
EdgeNat 商家在之前也有分享过几次活动,主要提供香港和韩国的VPS主机,分别在沙田和首尔LG机房,服务器均为自营硬件,电信CN2线路,移动联通BGP直连,其中VPS主机基于KVM架构,宿主机采用四路E5处理器、raid10+BBU固态硬盘!最高可以提供500Gbps DDoS防御。这次开年活动中有提供七折优惠的韩国独立服务器,原生IP地址CN2线路。第一、优惠券活动EdgeNat优惠码(限月...

€4.99/月Contabo云服务器,美国高性价比VPS/4核8G内存200G SSD存储
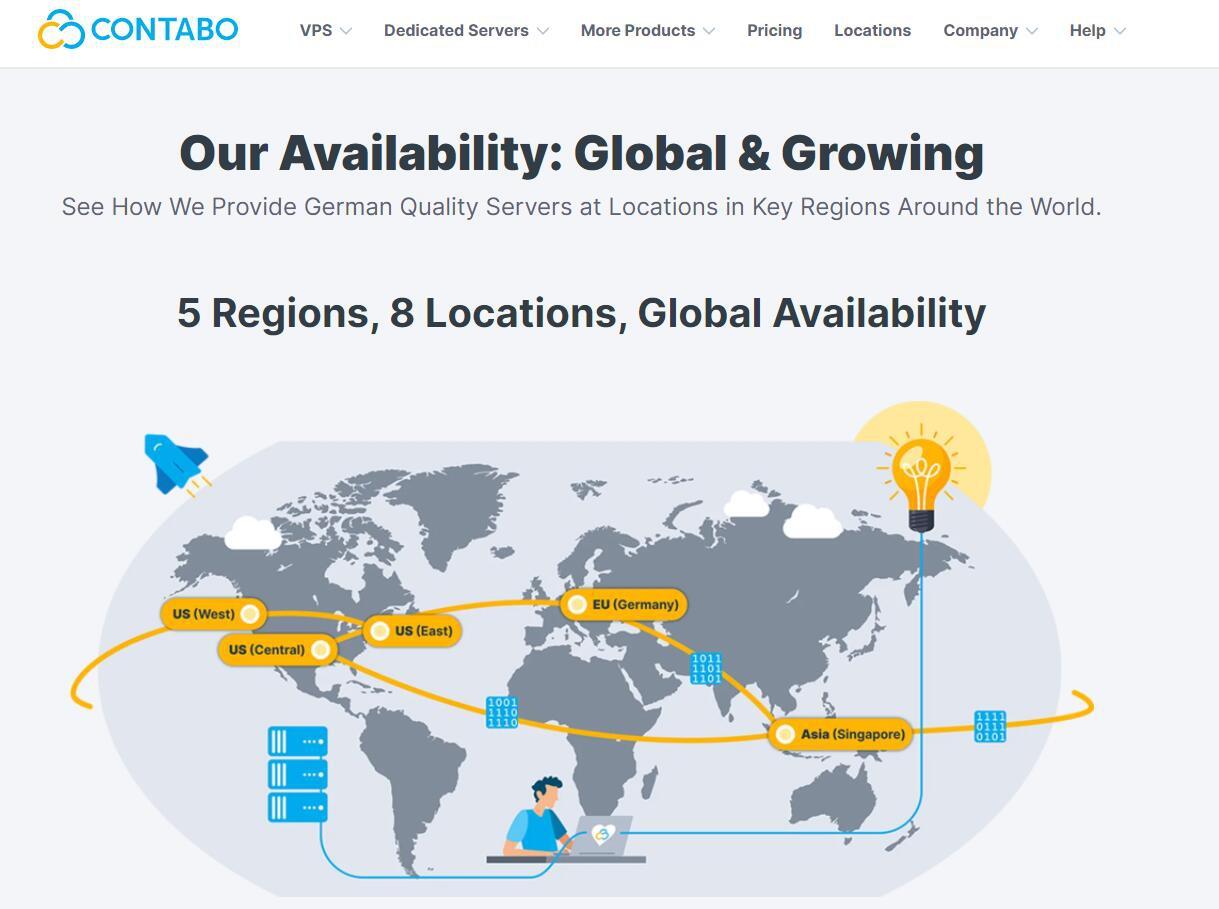
Contabo是一家运营了20多年的欧洲老牌主机商,之前主要是运营德国数据中心,Contabo在今年4月份增设新加坡数据中心,近期同时新增了美国纽约和西雅图数据中心。全球布局基本完成,目前可选的数据中心包括:德国本土、美国东部(纽约)、美国西部(西雅图)、美国中部(圣路易斯)和亚洲的新加坡数据中心。Contabo的之前国外主机测评网站有多次介绍,他们家的特点就是性价比高,而且这个高不是一般的高,是...
趣米云(18元/月)香港三网CN2云服器低至;1核1G/30G系统盘+20G数据盘/10M带宽
趣米云怎么样?趣米云是创建于2021年的国人IDC商家,虽然刚刚成立,但站长早期为3家IDC提供技术服务,已从业2年之久,目前主要从事出售香港vps、香港独立服务器、香港站群服务器等,目前在售VPS线路有三网CN2、CN2 GIA,该公司旗下产品均采用KVM虚拟化架构。由于内存资源大部分已售,而IP大量闲置,因此我们本月新增1c1g优惠套餐。点击进入:趣米云官方网站地址香港三网CN2云服务器机型活...
-
简体翻译成繁体简体字怎么换成繁体。。?手机区号手机号码qq空间打扮QQ空间打扮ios系统ios系统有哪些版本?小米手柄买了个小米蓝牙手柄,游戏是可以玩但是按键位置不舒服,怎么可以改按键分词技术中文分词的应用分词技术怎么在SEO中学会运用关键词分词技术srv记录exchange 2010 自动发现需不需要srv记录聚美优品红包聚美优品红包怎么获得去鼠标加速度怎样才能彻底去掉鼠标加速度