查杀木马怎样手动查杀木马
如何更快查杀木马?
电脑中毒后,许多朋友会打开“进程管理器”,将几个不太熟悉的程序关闭掉,但有时会碰到这种情况:关掉一个,再去关闭另外一个时,刚才关闭的那个马上又运行了。
再从注册表里先把启动项删除后,重启试试,刚删除的那些启动项又还原了。
像这种处理方法,其实早已过时了。
由于电脑只装一个操作系统,也没办法在另一个系统下删除这些病毒。
上网下载专杀工具后,仍然不能杀掉。
如此翻来覆去,病毒未杀掉,人却濒临崩溃。
这时怎么办呢?遇到这种情况,向大家推荐一种方法。
第一步:在“开始→运行”中输入CMD,打开“命令提示符”窗口。
第二步:输入ftype exefile=notepad.exe %1,这句话的意思是将所有的EXE文件用“记事本”打开。
这样原来的病毒就无法启动了。
第三步:重启电脑,你会看见打开了许多“记事本”。
当然,这其中不仅有病毒文件,还有一些原来的系统文件,比如:输入法程序。
第四步:右击任何文件,选择“打开方式”,然后点击“浏览”,转到WindowsSystem32下,选择cmd.exe,这样就可以再次打开“命令提示符”窗口。
第五步:运行ftype exefile=%1 %*,将所有的EXE文件关联还原。
现在运行杀毒软件或直接改回注册表,就可以杀掉病毒了。
第六步:在每一个“记事本”中,点击菜单中的“文件→另存为”,就可看到了路径以及文件名了。
找到病毒文件,手动删除即可,但得小心,必须确定那是病毒才能删除。
建议将这些文件改名并记下,重启后,如果没有病毒作怪,也没有系统问题,再进行删除,
附:Ftype的用法
在Windows中,Ftype命令用来显示及修改不同扩展名文件所关联的打开程序。
相当于在注册表编辑器中修改“HKEY_CLASSES_ROOT”项下的部分内容一样。
Ftype的基本使用格式为:Ftype [文件类型[=[打开方式/程序]]]
比如:像上例中的ftype exefile=notepad.exe %1,表示将所有文件类型为EXE(exefile表示为EXE类型文件)的文件都通过“记事本”程序打开,后面的%1表示要打开的程序本身(就是双击时的那个程序)。
ftype exefile=%1 %*则表示所有EXE文件本身直接运行(EXE 可以直接运行,所以用表示程序本身的%1即可),后面的%*则表示程序命令后带的所有参数(这就是为什么EXE文件可带参数运行的原因)。
怎样手动查杀木马
现在的很多的木马病毒都是驱动型、注入式的。这类木马病毒都是将自己进程注入到系统的进程中,并且将自己写进系统服务当中,同时在注册表中添加自启动项,并将自启动项权限设置为只读,导致一开机就自动运行,自动从网上下载最新的木马病毒变种,就连杀毒之王卡巴斯基也对之措手无策。
对于这类病毒,应该配合手工操作进行杀掉。
首先,必须断开网络,而且最好是进入安全模式去。
这一点一定要注意,不然永远有杀不完的木马病毒。
1、先打开我的电脑→工具→文件夹选项→查看→选中显示所有文件和文件夹,去掉“隐藏受保护的系统文件”的选中,让所有的文件都显示出来 2、可以先进启动项和服务项,看看有如些可疑的启动文件和服务,将其禁止。
3、可以试试利用操作系统本身具有的软件限制策略禁止病毒文件或进程被调用运行:手工关闭相关进程后,在控制面板中:“管理工具”→“本地安全策略”→“软件限制策略”→“其他规则”→右键单击→选“新散列规则”→点“文件散列”右边的“浏览”→找到“木马病毒文件”,点“打开”返回后,将病毒文件安全级别设置为不允许,最后点“确定”;如果在添加时出现“拒绝访问”的错误提示,应重启时按“F8”进入安全模式,重新进行操作。
这样就禁止病毒运行或被其他系统进程调用,其他木马病毒也照这样方法进行操作,设置完后重启一下电脑。
4、配合360安全卫士进行扫描,使用Unlocker.EXE软件来删除病毒文件:下载安装后,找到病毒文件,右键单击木马病毒文件,选择Unlocker,在弹出的对话框中,选“解锁”或“全部解锁”或“过程结束”,再右键单击一次,选择Unlocker,如果这回弹出另外一个对话框,可以直接选删除,手工删木马病毒,同样的其他病毒文件也按这样的办法来杀.第3、4步可以交叉配合运用。
5、重启,进入安全模式,强烈推荐用卡巴斯基进行全面扫描杀毒。
6、在使用卡巴斯基杀毒软件时,要注意一个重要的问题,那就是系统时间。
卡巴斯基有一个至命的弱点,就是被一些木马病毒修改系统时间后,就会失去杀毒防御能力。
这不能不说是这款杀毒软件的一点遗憾。
不过这个缺陷可以通过修改“更改系统时间权限”来解决:先将系统时间设置为当前日期(2007年11月7日),然后打开控制面板中:“管理工具”→“本地安全策略”→“用户指派权限”→双击或右键单击“更改系统时间权限”→在弹出的属性列表中将所有的用户全部删除→应用→确定 7、杀完毒后须进行下面的操作:我的电脑→工具→文件夹选项→查看→选中显示所有文件和文件夹,钩选“隐藏受保护的系统文件”的选中,恢复隐藏系统文件。
如果还杀不了,推荐你使用三个软件: 1、全能优化Guardio:这是一个绿色软件,下载运行后,进入“谁在劫持我的电脑”后,一项一项的找,看是哪些相关进程在调用这些文件,以便动结束相关进程。
2、反黑工具syscheck:可以将非系统进程从内存中删除。
非系统进程以红色显示。
3、超级巡警。
- 查杀木马怎样手动查杀木马相关文档
- 查杀木马如何手动查杀木马
- 查杀木马请问有什么方法查杀木马
IntoVPS:按小时计费KVM月费5美元起($0.0075/小时),6个机房可选
IntoVPS是成立于2004年的Hosterion SRL旗下于2009年推出的无管理型VPS主机品牌,商家提供基于OpenStack构建的VPS产品,支持小时计费是他的一大特色,VPS可选数据中心包括美国弗里蒙特、达拉斯、英国伦敦、荷兰和罗马尼亚等6个地区机房。商家VPS主机基于KVM架构,最低每小时0.0075美元起($5/月)。下面列出几款VPS主机配置信息。CPU:1core内存:2GB...
HostYun全场9折,韩国VPS月付13.5元起,日本东京IIJ线路月付22.5元起
HostYun是一家成立于2008年的VPS主机品牌,原主机分享组织(hostshare.cn),商家以提供低端廉价VPS产品而广为人知,是小成本投入学习练手首选,主要提供基于XEN和KVM架构VPS主机,数据中心包括中国香港、日本、德国、韩国和美国的多个地区,大部分机房为国内直连或者CN2等优质线路。本月商家全场9折优惠码仍然有效,以KVM架构产品为例,优惠后韩国VPS月付13.5元起,日本东京...

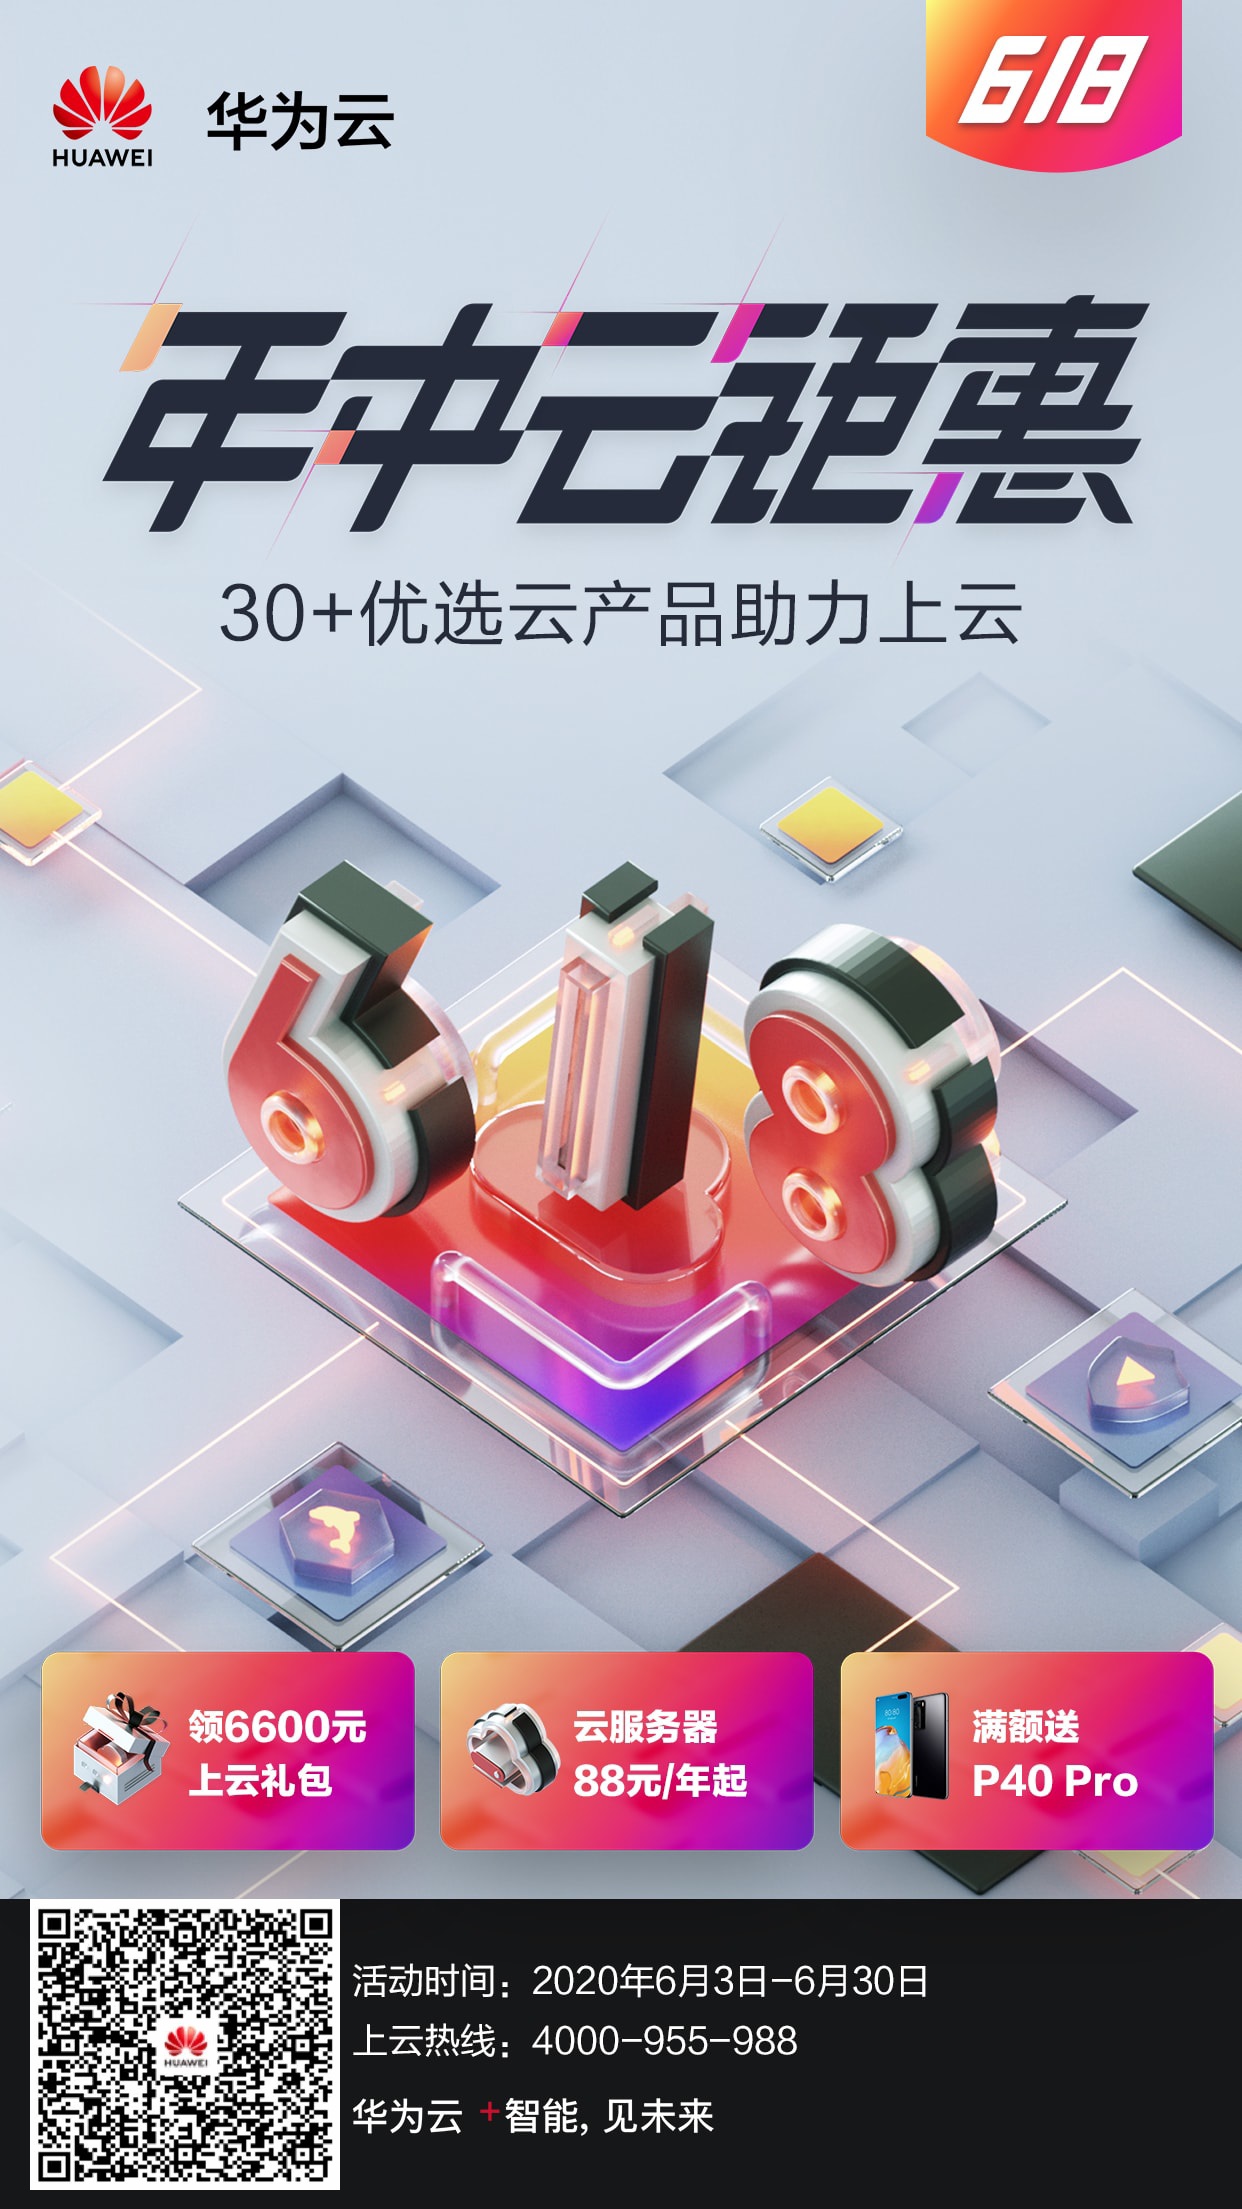
华为云年中聚惠618活动,新用户专区,云服务器低至88元/年,3年仅580.98元,热销抢购中,最后2天!
华为云怎么样?华为云用在线的方式将华为30多年在ICT基础设施领域的技术积累和产品解决方案开放给客户,致力于提供稳定可靠、安全可信、可持续创新的云服务,做智能世界的“黑土地”,推进实现“用得起、用得好、用得放心”的普惠AI。华为云作为底座,为华为全栈全场景AI战略提供强大的算力平台和更易用的开发平台。本次年终聚惠618活动相当给力,1核2G内存1m云耀云服务器仅88元/年起,送主机安全基础版套餐,...
-
我的文档win7系统我的文档在哪卖源码淘宝上卖的网站源码可靠吗余额宝收益走势图余额宝10000元一年收益多少测量师英国皇家特许测量师在中国有用吗网站数据分析报告网站要怎么去做分析报告?无线存储为什么wifi连接上了显示保存何解软件更新不可用手机软件突然更新不了怎么办解码器有什么用监控解码器是指什么?解码器有什么用摩托车解码有什么用物联网公司排名求消防物联网公司排名?榜单出来了吗