防dos攻击如何防止web应用DOS攻击
防dos攻击 时间:2021-08-13 阅读:()
防范内网遭受dos攻击的策略是什么?
尽管网络安全专家都在着力开发抗DoS攻击的办法,但收效不大,因为DoS攻击利用了TCP协议本身的弱点。在交换机上进行设置,并安装专门的DoS识别和预防工具,能最大限度地 减少DoS攻击造成的损失。
利用三层交换建立全面的网络安全体系,其基础必须是以三层交换和路由为核心的智能型网络,有完善的三层以上的安全策略管理工具。
局域网层 在局域网层上,可采取很多预防措施。
例如,尽管完全消除IP分组假冒现象几乎不可能,但网管可构建过滤器,如果数据带有内部网的信源地址,则通过限制数据输入流量,有效降低内部假冒IP攻击。
过滤器还可限制外部IP分组流,防止假冒IP的DoS攻击被当作中间系统。
其他方法还有:关闭或限制特定服务,如限定UDP服务只允许于内部网中用于网络诊断目的。
但是,这些限制措施可能给合法应用(如采用UDP作为传输机制的RealAudio)带来负面影响。
网络传输层 以下对网络传输层的控制可对以上不足进行补充。
独立于层的线速服务质量(QoS)和访问控制带有可配置智能软件、独立于层的QoS和访问控制功能的线速多层交换机的出现,改善了网络传输设备保护数据流完整性的能力。
在传统路由器中,认证机制(如滤除带有内部地址的假冒分组)要求流量到达路由器边缘,并与特定访问控制列表中的标准相符。
但维护访问控制列表不仅耗时,而且极大增加了路由器开销。
相比之下,线速多层交换机可灵活实现各种基于策略的访问控制。
这种独立于层的访问控制能力把安全决策与网络结构决策完全分开,使网管员在有效部署了DoS预防措施的同时,不必采用次优的路由或交换拓扑。
结果,网管员和服务供应商能把整个城域网、数据中心或企业网环境中基于策略的控制标准无缝地集成起来,而不管它采用的是复杂的基于路由器的核心服务,还是相对简单的第二层交换。
此外,线速处理数据认证可在后台执行,基本没有性能延迟。
可定制的过滤和“信任邻居”机制 智能多层访问控制的另一优点是,能简便地实现定制过滤操作,如根据特定标准定制对系统响应的控制粒度。
多层交换可把分组推送到指定的最大带宽限制的特定QoS配置文件上,而不是对可能是DoS攻击的组制订简单的“通过”或“丢弃”决策。
这种方式,既可防止DoS攻击,也可降低丢弃合法数据包的危险。
另一个优点是能定制路由访问策略,支持具体系统之间的“信任邻居”关系,防止未经授权使用内部路由。
定制网络登录配置 网络登录采用惟一的用户名和口令,在用户获准进入前认证身份。
网络登录由用户的浏览器把动态主机配置协议(DHCP)递交到交换机上,交换机捕获用户身份,向RADIUS服务器发送请求,进行身份认证,只有在认证之后,交换机才允许该用户发出的分组流量流经网络。
DDos 攻击的方法 以及如何防范
以下几点是防御DDOS攻击几点: 1、采用高性能的网络设备 首先要保证网络设备不能成为瓶颈,因此选择路由器、交换机、硬件防火墙等设备的时候要尽量选用知名度高、口碑好的产品。再就是假如和网络提供商有特殊关系或协议的话就更好了,当大量攻击发生的时候请他们在网络接点处做一下流量限制来对抗某些种类的DDOS攻击是非常有效的。
2、充足的网络带宽保证 网络带宽直接决定了能抗受攻击的能力,假若仅仅有10M带宽的话,无论采取什么措施都很难对抗现在的SYNFlood攻击,当前至少要选择100M的共享带宽,最好的当然是挂在1000M的主干上了。
但需要注意的是,主机上的网卡是1000M的并不意味着它的网络带宽就是千兆的,若把它接在100M的交换机上,它的实际带宽不会超过100M,再就是接在100M的带宽上也不等于就有了百兆的带宽,因为网络服务商很可能会在交换机上限制实际带宽为10M,这点一定要搞清楚。
3、安装专业抗DDOS防火墙 专业抗DDOS防火墙采用内核提前过滤技术、反向探测技术、指纹识别技术等多项专利技术来发现和提前过滤DDoS非法数据包,做到了智能抵御用户的DoS攻击。
但也不能100%阻止对DDoS非法数据包准确检查。
家用水星路由器默认开启“防范Dos攻击吗”?开启了有什么用啊
1. DoS是Denial of Service的简称,即拒绝服务,造成DoS的攻击行为被称为DoS攻击,其目的是使计算机或网络无法提供正常的服务。最常见的DoS攻击有计算机网络带宽攻击和连通性攻击。
2. 说人话就是让对方的电脑断线,上不了网。
这种就是一般病毒经常用的一些招式。
路由器上的防DOS攻击选项,可以不启用吗? 不启用有什么后果?
DoS是Denial of Service的简称,即拒绝服务,造成DoS的攻击行为被称为DoS攻击,其目的是使计算机或网络无法提供正常的服务。最常见的DoS攻击有计算机网络带宽攻击和连通性攻击。
DoS攻击是指故意的攻击网络协议实现的缺陷或直接通过野蛮手段残忍地耗尽被攻击对象的资源,目的是让 目标计算机或网络无法提供正常的服务或资源访问,使目标系统服务系统停止响应甚至崩溃,而在此攻击中并不包括侵入目标服务器或目标网络设备。
这些服务资源 包括网络带宽,文件系统空间容量,开放的进程或者允许的连接。
这种攻击会导致资源的匮乏,无论计算机的处理速度多快、内存容量多大、网络带宽的速度多快都 无法避免这种攻击带来的后果。
无论是DoS攻击还是DDoS攻击,简单的看,都只是一种破坏网络服务的黑客方式,虽然具体的实现方式千变万化,但都有一个共同点,就是其根本目的是使受害主机或网络无法及时接收并处理外界请求,或无法及时回应外界请求。
其具体表现方式有以下几种:[1] 1,制造大流量无用数据,造成通往被攻击主机的网络拥塞,使被攻击主机无法正常和外界通信。
2,利用被攻击主机提供服务或传输协议上处理重复连接的缺陷,反复高频的发出攻击性的重复服务请求,使被攻击主机无法及时处理其它正常的请求。
3,利用被攻击主机所提供服务程序或传输协议的本身实现缺陷,反复发送畸形的攻击数据引发系统错误的分配大量系统资源,使主机处于挂起状态甚至死机。
因此建议还是正常情况下还是开启比较安全。
如何防止web应用DOS攻击
是DDOS攻击呢还是DOS攻击。如果是DOS攻击,通常情况下可以使用写入方式对网站进行注入恶意脚本、恶意代码等,来达到攻击网站的目的。
解决这种问题可以从2方面来入手: 1、设置网站文件、文件夹的访问权限,比如:只读; 2、使用安全防御策略,比如:创宇盾(使用域名接入防御)、安全狗(在服务器上安全软件防御),关键看你需求是什么,可以采取不同的防御方式。
- 防dos攻击如何防止web应用DOS攻击相关文档
- 防dos攻击如何利用路由器防止DoS攻击
织梦DEDECMS即将授权收费和维权模式 站长应对的几个方法
这两天在站长群里看到不少有使用DEDECMS织梦程序的朋友比较着急,因为前两天有看到来自DEDECMS,我们熟悉的织梦程序官方发布的公告,将会在10月25日开始全面商业用途的使用DEDECMS内容管理程序的会采用授权收费模式,如果我们有在个人或者企业商业用途的,需要联系且得到授权才可以使用,否则后面会通过维权的方式。对于这个事情,我们可能有些站长经历过,比如字体、图片的版权。以及有一些国内的CMS...
iON Cloud七月促销适合稳定不折腾的用户,云服务器新购半年付8.5折,洛杉矶/圣何塞CN2 GT线路,可选Windows系统
iON Cloud怎么样?iON Cloud今天发布了7月份优惠,使用优惠码:VC4VF8RHFL,新购指定型号VPS半年付或以上可享八五折!iON的云服务器包括美国洛杉矶、美国圣何塞(包含了优化线路、CN2 GIA线路)、新加坡(CN2 GIA线路、PCCW线路、移动CMI线路)这几个机房或者线路可供选择,有Linux和Windows系统之分,整体来说针对中国的优化是非常明显的,机器稳定可靠,比...
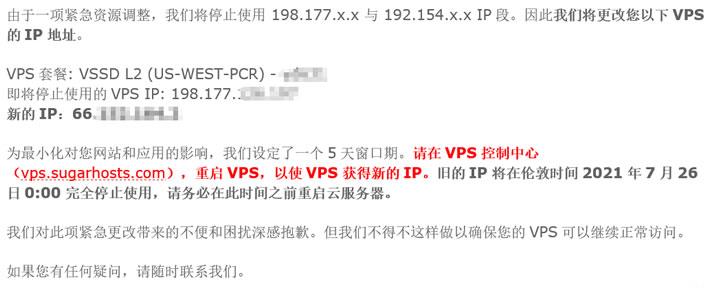
SugarHosts糖果主机商更换域名
昨天,遇到一个网友客户告知他的网站无法访问需要帮他检查到底是什么问题。这个同学的网站是我帮他搭建的,于是我先PING看到他的网站是不通的,开始以为是服务器是不是出现故障导致无法打开的。检查到他的服务器是有放在SugarHosts糖果主机商中,于是我登录他的糖果主机后台看到服务器是正常运行的。但是,我看到面板中的IP地址居然是和他网站解析的IP地址不同。看来官方是有更换域名。于是我就问 客服到底是什...
防dos攻击为你推荐
-
超市管理系统精诚超市管理系统(普及版)——要怎么使用?trapezoid梯形的上底下底和腰的定义是什么?初始化磁盘单击磁盘1没有出现初始化磁盘的选项怎么办 详细03求答案blastpblast是什么意思电视蚂蚁电视机里进蚂蚁怎么处理diskgenius免费版diskgenius 破解版?横幅广告banner是横幅广告,botton是按钮型广告。大家能说说它们之间的区别吗?蓝牙开发iOS的蓝牙开发跟Android有什么不同小蓝条AU多轨怎么调出每个音轨下面一个小蓝条调整音量spinmaster街球名人都有哪些