rootkit病毒如何清除Rootkit电脑病毒?
rootkit病毒什麽意思
简单说:rootkit是攻击者用来隐藏自己的踪迹和保留root访问权限的工具。Rootkit是指其主要功能为隐藏其他程式进程的软件,可能是一个或一个以上的软件组合
rootkit病毒主要是盗号的么?懂的告诉下,谢
RootKit.Win32.Agent.fif(后门程序)
Rootkit类木马具有很强的隐蔽性与再生性,他可以使用多种方式再次激活自己,比如感染可执行文件,AutoRun.inf或者插入系统进程。
由于此类木马的种类非常多,不同的种类也有不同的症状,手动清除是不实际的。
建议您先使用专业反Rootkit软件,进入安全模式查杀(开机按F8键进入)。
专业的专业反Rootkit软件我在此推荐几款给您一款。
“超级巡警”(免费) 下载页面地址: /download/2.html 如果能查到,但是无法清除,那就找到木马文件的位置用强制删除工具删掉即可,文件删除后,也要记得清理启动项哦。
Unlocker 强制删除工具 最新多国语言版 由于软件的特殊性,部分杀软会报毒。
下载页面地址: /download/13.html 黑客后门工具中的系统病毒。
可以使某些反病毒软件的自我保护和监控失效。
Rootkit病毒 是怎么回事?
先杀毒,建议楼主使用可牛免费杀毒,最近国内唯一一个通过VB100权威测试的国内杀毒软件,同期水平已经超越国内所有杀毒软极爱你,不占内存,支持兼容其他杀毒软件,贝壳云查杀技术,十分牛B
这是下载地址:/index.html
Rootkit病毒怎么去除
Rootkit是指其主要功能为隐藏其他程式进程的软件,这个技术,常被木马病毒利用,这样的木马一般很难清除,建议使用360急救箱,下载后解压运行,升级结束后,在联网状态下点“开始急救”系统急救箱会自动为你处理有威胁的程序,并提醒你重启电脑。重新启动电脑后,再次打开360急救箱,对系统进行修复即可,祝你早日解决问题。
病毒“RootKit.Torn.ap”是一种什么病毒?如何杀掉?
RootKit.Torn.ap”是一种驱动级的病毒,这病毒文件是伪装成驱动程序文件--**sys,杀软一般都是比较难清理掉的!你可以先清理掉系统的临时文件(超级兔子或者优化大师), 再装个WINDOWS 清理助手和瑞星一起去安全模式下查杀! 安全模式?开机或者重启时不断按F8选择"安全模式"---进入 如果瑞星清理不掉的话,你直接在安全模式下删除"**.sys"文件,再去注册表(开始---运行---regedit)搜索这病毒文件的键值项目,删除,再按F3搜索下一处,搜索到了再删除,直到注册表搜索结束,再清理下系统的临时文件.重启.回到正常模式下使用卡巴扫描系统盘就行了! 这病毒文件不能删除的话,使用冰刃IceSword强制删除!如何清除Rootkit电脑病毒?
Norton防病毒软件报告c:windowssystem32orans.sys文件为Rootkit型病毒,这里可以看到使用Rootkit代码的SYS文件是无法逃过杀毒软件检测的。
那么是否删除了该文件就能清除病毒呢,答案是不行的。
首先在染毒的系统下该文件是受保护的,无法被删除。
即使用户在安全模式下删除了文件,重新启动后,另外一个未被删除的病毒文件将随系统启动,并监控系统。
一旦其发现系统的注册表被修改或病毒的SYS文件遭删除,病毒就会重新生成该文件并改回注册表,所以很多时候我们会发现病毒又重生了。
因此需要同时找到这两个文件,一并处理。
但在受感染的系统中,真正的病毒体已经被Rootkit模块隐藏了,不能被杀毒软件检测到。
这时就需要从系统中的进程找到病毒的蛛丝马迹。
系统自带的任务管理器缺少完成这一任务的一些高级功能,不建议使用。
这里向大家推荐IceSword或Process Explorer软件,这两款软件都能观察到系统中的各类进程及进程间的相互关系,还能显示进程映像文件的路径、命令行、系统服务名称等相关信息。
在分析过程中不仅要留意陌生的进程,一些正常系统进程也要仔细检查,因为病毒常以子进程插入的方式将自己挂到系统正常进程中。
在IceSword软件中以红色显示的进程为隐藏进程,往往是内核型木马的进程。
端口分析也是一种常用的方法,因为病毒常打开特殊的端口等待执行远程命令,部分病毒还会试图连接特定的服务器或网站,通过进程与端口的关联,检测到病毒进程。
在上面的例子中我们通过比对正常运行的系统和染毒系统很快就判断出系统中的restore进程为异常进程,该进程的映像文件为c:windowsrestore. exe,这样我们就找到了病毒体文件。
而当找到这个文件时,发现Norton没有告警,可见病毒文件躲过了杀毒软件。
进一步分析还发现病毒在系统中添加了一项服务,服务名称为“restore”,可执行文件路径指向病毒文件。
手工清除病毒
1.关闭系统还原功能,右键单击“我的电脑”,选择“属性”,在“系统属性”中选择“系统还原”面版,勾选“在所有驱动器上关闭系统还原”,关闭系统还原功能。
2.重新启动计算机进入安全模式,在“控制面板”→“管理工具”中单击“服务”,病毒在这里添加了“restore”服务,将该服务禁用。
3.手动删除c:windows restore.exe和c:windows system32orans.sys两个病毒文件。
4.运行注册表管理器regedt32. exe,查找注册表病毒添加的表项。
在
HKEY_LOCAL_MACHINESYSTEMCurrentControlSetServices
HKEY_LOCAL_MACHINESYSTEMControlSet001Services
HKEY_LOCAL_MACHINESYSTEMControlSet002Services
三个分支下发现病毒添加的 “orans.sys”和“restore” 注册表项,删除该表项。
5.重启动系统到正常模式,打开系统还原功能,并为系统安装补丁程序。
这类病毒的变种很多,从病毒生成的可执行文件到注册的系统服务、传播及危害方式都有所不同,这里主要提供一个思路,大家在遇到时能找准根源解决问题。
另外这类病毒多数是利用操作系统的漏洞或猜解管理员的口令入侵的,有些病毒还能同时利用多个漏洞,逐一尝试。
因此大家要充分意识到打补丁的重要性,同时避免空或弱的管理员口令,降低病毒入侵的机会。
- rootkit病毒如何清除Rootkit电脑病毒?相关文档
- rootkit病毒什么是rootkit病毒?
- rootkit病毒Rootkit病毒 怎么杀啊。。。救命啊。。。
Hosteons:洛杉矶/纽约/达拉斯免费升级10Gbps端口,KVM年付21美元起
今年1月的时候Hosteons开始提供1Gbps端口KVM架构VPS,目前商家在LET发布消息,到本月30日之前,用户下单洛杉矶/纽约/达拉斯三个地区机房KVM主机可以从1Gbps免费升级到10Gbps端口,最低年付仅21美元起。Hosteons是一家成立于2018年的国外VPS主机商,主要提供VPS、Hybrid Dedicated Servers及独立服务器租用等,提供IPv4+IPv6,支持...
CloudCone2核KVM美国洛杉矶MC机房机房2.89美元/月,美国洛杉矶MC机房KVM虚拟架构2核1.5G内存1Gbps带宽,国外便宜美国VPS七月特价优惠
近日CloudCone发布了七月的特价便宜优惠VPS云服务器产品,KVM虚拟架构,性价比最高的为2核心1.5G内存1Gbps带宽5TB月流量,2.89美元/月,稳定性还是非常不错的,有需要国外便宜VPS云服务器的朋友可以关注一下。CloudCone怎么样?CloudCone服务器好不好?CloudCone值不值得购买?CloudCone是一家成立于2017年的美国服务器提供商,国外实力大厂,自己开...
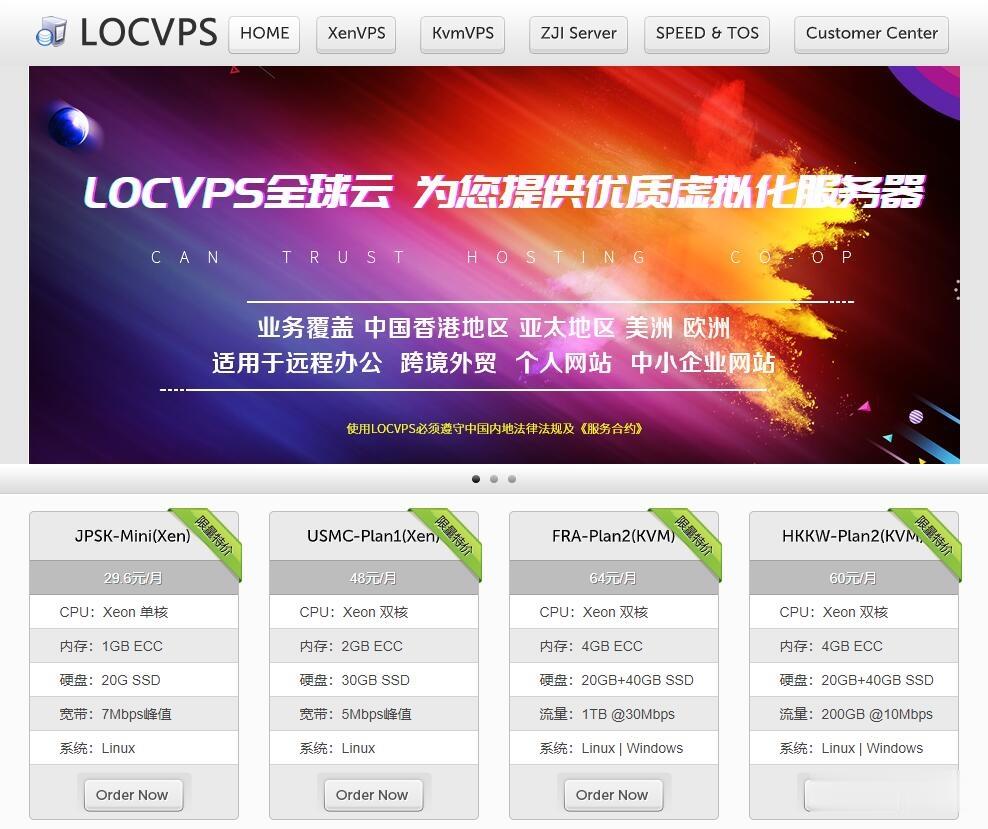
LOCVPS-2021年6月香港便宜vps宽带升级,充值就送代金券,其它八折优惠!
LOCVPS怎么样?LOCVPS是一家成立于2011年的稳定老牌国人商家,目前提供中国香港、韩国、美国、日本、新加坡、德国、荷兰等区域VPS服务器,所有机房Ping延迟低,国内速度优秀,非常适合建站和远程办公,所有机房Ping延迟低,国内速度优秀,非常适合做站。XEN架构产品的特点是小带宽无限流量、不超售!KVM架构是目前比较流行的虚拟化技术,大带宽,生态发展比较全面!所有大家可以根据自己业务需求...
-
appmakr如何制作手机软件逗号运算符c语言中逗号运算符是从左向右算,还是从右向左算啊逗号运算符在C语言中逗号运算符有什么用呢?安卓模拟器哪个好用PC平台的安卓模拟器哪个最好用wifi快速破解器电脑版无线密码破解器tplink端口映射Tp-link路由器怎么设置端口映射 内网端口映射射击类网络游戏求一些射击类的网络游戏pscs5序列号photoshop 给个序列号 急用 谢谢delphi2007Delphi2007哪里下载delphi2007delphi2007怎么破解或注册