溢出攻击缓冲区溢出攻击的原理是什么?
溢出攻击 时间:2021-07-28 阅读:()
缓冲区溢出攻击的6.防范方法
有四种基本的方法保护缓冲区免受缓冲区溢出的攻击和影响。1、通过操作系统使得缓冲区不可执行,从而阻止攻击者植入攻击代码。
2、强制写正确的代码的方法。
3、利用编译器的边界检查来实现缓冲区的保护。
这个方法使得缓冲区溢出不可能出现,从而完全消除了缓冲区溢出的威胁,但是相对而言代价比较大。
4、一种间接的方法,这个方法在程序指针失效前进行完整性检查。
虽然这种方法不能使得所有的缓冲区溢出失效,但它能阻止绝大多数的缓冲区溢出攻击。
分析这种保护方法的兼容性和性能优势。
非执行的缓冲区 通过使被攻击程序的数据段地址空间不可执行,从而使得攻击者不可能执行被植入被攻击程序输入缓冲区的代码,这种技术被称为非执行的缓冲区技术。
在早期的Unix系统设计中,只允许程序代码在代码段中执行。
但是Unix和MS Windows系统由于要实现更好的性能和功能,往往在数据段中动态地放入可执行的代码,这也是缓冲区溢出的根源。
为了保持程序的兼容性,不可能使得所有程序的数据段不可执行。
但是可以设定堆栈数据段不可执行,这样就可以保证程序的兼容性。
Linux和Solaris都发布了有关这方面的内核补丁。
因为几乎没有任何合法的程序会在堆栈中存放代码,这种做法几乎不产生任何兼容性问题,除了在Linux中的两个特例,这时可执行的代码必须被放入堆栈中: ⑴信号传递 Linux通过向进程堆栈释放代码然后引发中断来执行在堆栈中的代码来实现向进程发送Unix信号。
非执行缓冲区的补丁在发送信号的时候是允许缓冲区可执行的。
⑵GCC的在线重用 研究发现在堆栈区里放置了可执行的代码作为在线重用之用。
然而,关闭这个功能并不产生任何问题,只有部分功能似乎不能使用。
非执行堆栈的保护可以有效地对付把代码植入自动变量的缓冲区溢出攻击,而对于其它形式的攻击则没有效果。
通过引用一个驻留的程序的指针,就可以跳过这种保护措施。
其它的攻击可以采用把代码植入堆或者静态数据段中来跳过保护。
扩展资料: 原理 通过往程序的缓冲区写超出其长度的内容,造成缓冲区的溢出,从而破坏程序的堆栈,使程序转而执行其它指令,以达到攻击的目的。
造成缓冲区溢出的原因是程序中没有仔细检查用户输入的参数。
例如下面程序: void function(char*str){char buffer[16];strcpy(buffer,str);} 上面的strcpy()将直接把str中的内容copy到buffer中。
这样只要str的长度大于16,就会造成buffer的溢出,使程序运行出错。
存在像strcpy这样的问题的标准函数还有strcat()、sprintf()、vsprintf()、gets()、scanf()等。
当然,随便往缓冲区中填东西造成它溢出一般只会出现分段错误(Segmentation fault),而不能达到攻击的目的。
最常见的手段是通过制造缓冲区溢出使程序运行一个用户shell,再通过shell执行其它命令。
如果该程序属于root且有suid权限的话,攻击者就获得了一个有root权限的shell,可以对系统进行任意操作了。
缓冲区溢出攻击之所以成为一种常见安全攻击手段其原因在于缓冲区溢出漏洞太普遍了,并且易于实现。
而且,缓冲区溢出成为远程攻击的主要手段其原因在于缓冲区溢出漏洞给予了攻击者他所想要的一切:植入并且执行攻击代码。
被植入的攻击代码以一定的权限运行有缓冲区溢出漏洞的程序,从而得到被攻击主机的控制权。
在1998年Lincoln实验室用来评7a686964616fe78988e69d8331333431363566估入侵检测的的5种远程攻击中,有2种是缓冲区溢出。
而在1998年CERT的13份建议中,有9份是是与缓冲区溢出有关的,在1999年,至少有半数的建议是和缓冲区溢出有关的。
在ugtraq的调查中,有2/3的被调查者认为缓冲区溢出漏洞是一个很严重的安全问题。
缓冲区溢出漏洞和攻击有很多种形式,会在第二节对他们进行描述和分类。
相应地防卫手段也随者攻击方法的不同而不同,将在第四节描述,它的内容包括针对每种攻击类型的有效的防卫手段。
参考资料: 百度百科——缓冲区溢出攻击
缓冲区溢出攻击的原理是什么?
因为调用函数的过程大致是 1:将参数从右到左压入堆栈 2:将下一条指令的地址压入堆栈 3:跳进函数出 4push ebp保存ebp的值 5:子函数开辟内存空间(如sub esp,1024)6mov ebp,esp由ebp操纵堆栈 。。
。
。
但是当你的临时变量的大小成功了5处开辟的内存 就会覆盖到后面的返回地址 当函数执行完后就会 跳转到 返回地址 处执行 而你可以将返回地址 覆盖成你的 代码(shellcode)处的地址 这样 返回时就会执行你的代码了 当然由于你的shellcode地址不固定 这么利用几乎是不可能的 你可以 jmp esp 或 利用seh链执行你的shellcode 这些你可以百度一下 或者到 看雪论坛 去看一下
- 溢出攻击缓冲区溢出攻击的原理是什么?相关文档
- 溢出攻击溢出式攻击?
- 溢出攻击溢出攻击是什么意思啊?
- 溢出攻击缓冲区溢出攻击的4.问题
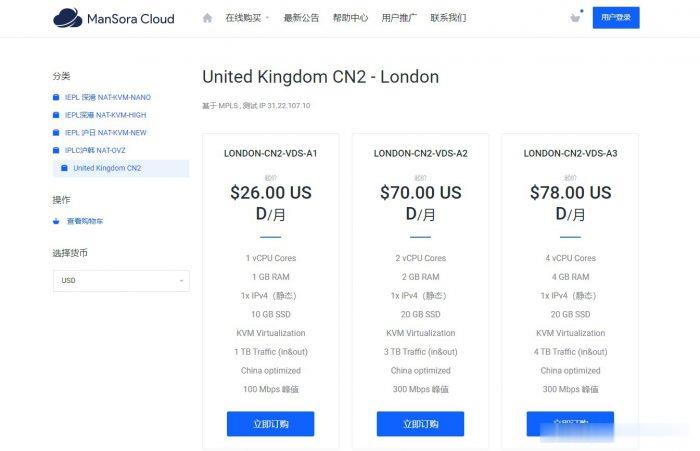
ManSora:英国CN2 VPS,1核/1GB内存/10GB SSD/1TB流量/100Mbps/KVM,$18.2/月
mansora怎么样?mansora是一家国人商家,主要提供沪韩IEPL、沪日IEPL、深港IEPL等专线VPS。现在新推出了英国CN2 KVM VPS,线路为AS4809 AS9929,可解锁 Netflix,并有永久8折优惠。英国CN2 VPS,$18.2/月/1GB内存/10GB SSD空间/1TB流量/100Mbps端口/KVM,有需要的可以关注一下。点击进入:mansora官方网站地址m...
Vultr新用户省钱福利,最新可用优惠码/优惠券更新
如今我们无论线上还是线下选择商品的时候是不是习惯问问是不是有优惠活动,如果有的话会加速购买欲望。同样的,如果我们有准备选择Vultr商家云服务器的时候,也会问问是不是有Vultr优惠码或者优惠券这类。确实,目前Vultr商家有一些时候会有针对新注册用户赠送一定的优惠券活动。那就定期抽点时间在这篇文章中专门整理最新可用Vultr优惠码和商家促销活动。不过需要令我们老用户失望的,至少近五年我们看到Vu...
ReadyDedis:VPS全场5折,1G内存套餐月付2美元起,8个机房可选_服务器安装svn
ReadyDedis是一家2018年成立的国外VPS商家,由印度人开设,主要提供VPS和独立服务器租用等,可选数据中心包括美国洛杉矶、西雅图、亚特兰大、纽约、拉斯维加斯、杰克逊维尔、印度和德国等。目前,商家针对全部VPS主机提供新年5折优惠码,优惠后最低套餐1GB内存每月仅需2美元起,所有VPS均为1Gbps端口不限流量方式。下面列出几款主机配置信息。CPU:1core内存:1GB硬盘:25GB ...

溢出攻击为你推荐
-
im社区什么是IWOM?达内学院请问北京达内到底怎么样啊?纠结死我了。托,请绕道excel2003官方哪有excel下载啊?最好是excel官方下载?北漂论坛我自己想去北漂,你们谁有经验告诉告诉我。handoff怎么用Mac OS Yosemite Handoff,iOS8 Handoff怎么用无法清除dns缓存急求无法清除DNS缓存怎么解决要有效的!微软永久关闭实体店如何注销微软账户买卖论坛请推荐几个二手手机论坛,越多越好盈科oa办公系统oa登录不了自建git服务器如何在mac系统下搭建git服务器