溢出攻击溢出式攻击?
溢出攻击 时间:2021-07-28 阅读:()
溢出攻击到底是什么意思?
展开全部 溢出攻击 ”就像是将很多沙子倒入装满水的容器时,水就会溢出来一样。目前,大多溢出攻击都是针对 缓冲区 的溢出。
当 缓冲区溢出 时,过剩的信息对 电脑内存 中原有内容进行完全替换,如未进行备份,你的内容就永远丢失了。
现在网 上公布的攻击程序不仅具有破坏文件的功能,一般还会得到系统权限的CMDSHELL(管理命令行),那它又是如何实现的呢?“溢出攻击”在对缓冲区中的文件进行替换的同时,还会执行一些非法程序,从而得到命令行下的管理员权限,之后攻击者再通过命令行建立管理员账号,对电脑进行控制
溢出攻击的原理
如果溢出的資料是一條像 user 5616 123/add”這樣的指令,如果執行會怎樣呢?(...)所以利用緩衝區溢出進行攻擊是一種很好的方法。常見的溢出攻擊如:微軟的MS-04011遠程緩衝區溢出漏洞。
利用該漏洞就可以獲得對方的SHELL,而且這個漏洞也被許多人用來入侵,成功率很高,不過現在的人都有點安全意識,都補上了該漏洞,現在很少有這樣漏洞的機子。
缓冲区溢出攻击是什么意思
通过往程序的缓冲区写超出其长度的内容,造成缓冲区的溢出,从而破坏程序的堆栈,使程序转而执行其它指令,以达到攻击的目的。造成缓冲区溢出的原因是程序中没有仔细检查用户输入的参数。
你很难听得懂的表弟!
简述缓存溢出攻击的过程。
缓存溢出(Buffer overflow),是指在存在缓存溢出安全漏洞的计算机中,攻击者可以用超出常规长度的字符数来填满一个域,通常是内存区地址。在某些情况下,这些过量的字符能够作为“可执行”代码来运行。
从而使得攻击者可以不受安全措施的约束来控制被攻击的计算机。
缓存溢出(或译为缓冲溢出)为黑客最为常用的攻击手段之一,蠕虫病毒对操作系统高危漏洞的溢出高速与大规模传播均是利用此技术。
缓存溢出攻击从理论上来讲可以用于攻击任何有缺陷不完美的程序,包括对杀毒软件、防火墙等安全产品的攻击以及对银行程序的攻击。
最近互联网曝出了史上最大漏洞——DNS缓存漏洞,该漏洞可以让攻击者对DNS服务器的缓存进行攻击替换,从而实现挟持全世界用户浏览器的目的。
这里黑客对DNS服务器缓存攻击主要采用的是黑客常用的方式缓存溢出攻击。
而什么是缓存溢出攻击?它如何实现这就是本期黑话需要解释的话题。
要明白什么是缓存溢出攻击首先要明白缓存这个概念。
缓存又被称为缓冲区,这个区域中存放着常用的或临时的数据,比如当你在上一步里计算过A+B=C,而下一步的工作中又要计算“A+B”此时计算机会采取一个偷懒的方式:直接翻阅上一次计算结果直接获得答案,而不是再去老老实实的计算一次,这样可以避免很多的重复操作。
节约程序时间。
而前一次计算出来的“A+B”结果“C”是存放在哪里的呢?缓存,这样的结果就是存放在缓存里,当用户去执行相同操作时,计算机就会去缓存里找答案,找结果。
而黑客也正是看上了缓存的这一特e799bee5baa6e4b893e5b19e31333236613466性,通过一些方式对缓存里的数据进行溢出,比如向缓存中写入超过缓存允许的长数据,溢出覆盖缓存邻近的数据上,让缓存出现错误。
也就是说让用户在一次执行A+B时得到的答案不是C而是其他结果,这就完成了一次成功的缓存溢出攻击。
假如溢出的数据是随意的,那它就不是有效的程序代码,当它试图执行这些随意数据时,程序就会失败。
另一方面,假如数据是有效的程序代码,程序将会按照数据提供者所设定的要求执行代码和新的功能。
如果存在缓存里的是恶意程序,那么你在执行“A+B”时就触动了这个恶意程序,从而被黑客入侵。
溢出式攻击?
缓冲区溢出问题并非已成古老的历史,缓冲区溢出(又称堆栈溢出)攻击已成为最常用的黑客技术之一。据统计,仅去年缓冲区溢出就占使CERT/CC 提出建议的所有重大安全性错误的百分之五十以上。
引起缓冲区溢出问题的根本原因是 C(与其后代 C++)本质就是不安全的,没有边界来检查数组和指针的引用,也就是开发人员必须检查边界(而这一行为往往会被忽视),否则会冒遇到问题的风险。
标准C 库中还存在许多非安全字符串操作,包括:strcpy() 、sprintf() 、gets() 等 缓冲区溢出源于每个程序运行的需要:放置数据的空间。
多数计算机程序都在内存中创建多个地址用于信息存储。
C 编程语言允许程序员在运行时在内存的两个不同部分(堆栈和堆)中创建存储器。
通常,分配到堆的数据是那些malloc() 或新建时获得的数据。
而分配到堆栈的数据一般包括非静态的局部变量和所有按值传递的参数。
大部分其它信息存储在全局静态存储器中。
在分配同一数据类型的相邻块时,这块内存区域称为缓冲区。
(想知道具体在下面网页) /ediy/inforcenter/_z.jsp?articleid=20051116472907
- 溢出攻击溢出式攻击?相关文档
- 溢出攻击缓冲区溢出攻击的原理是什么?
- 溢出攻击溢出攻击是什么意思啊?
- 溢出攻击缓冲区溢出攻击的4.问题
欧路云:美国CUVIP线路10G防御,8折优惠,19元/月起
欧路云新上了美国洛杉矶cera机房的云服务器,具备弹性云特征(可自定义需要的资源配置:E5-2660 V3、内存、硬盘、流量、带宽),直连网络(联通CUVIP线路),KVM虚拟,自带一个IP,支持购买多个IP,10G的DDoS防御。付款方式:PayPal、支付宝、微信、数字货币(BTC USDT LTC ETH)测试IP:23.224.49.126云服务器 全场8折 优惠码:zhujiceping...
CloudCone月付$48,MC机房可小时付费
CloudCone商家在前面的文章中也有多次介绍,他们家的VPS主机还是蛮有特点的,和我们熟悉的DO、Linode、VuLTR商家很相似可以采用小时时间计费,如果我们不满意且不需要可以删除机器,这样就不扣费,如果希望用的时候再开通。唯独比较吐槽的就是他们家的产品太过于单一,一来是只有云服务器,而且是机房就唯一的MC机房。CloudCone 这次四周年促销活动期间,商家有新增独立服务器业务。同样的C...
妮妮云(119元/季)日本CN2 2核2G 30M 119元/季
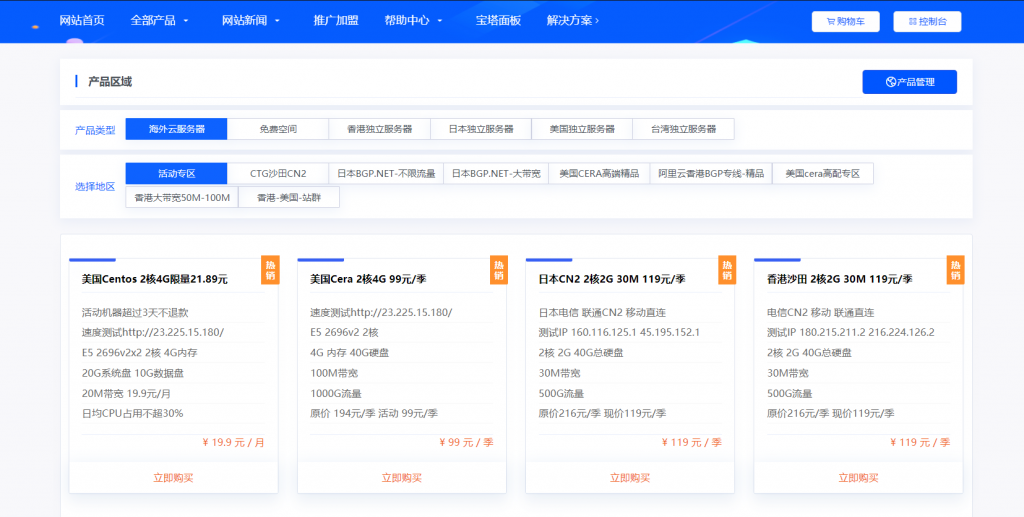
妮妮云的知名度应该也不用多介绍了,妮妮云旗下的云产品提供商,相比起他家其他的产品,云产品还是非常良心的,经常出了一些优惠活动,前段时间的八折活动推出了很多优质产品,近期商家秒杀活动又上线了,秒杀产品比较全面,除了ECS和轻量云,还有一些免费空间、增值代购、云数据库等,如果你是刚入行安稳做站的朋友,可以先入手一个119/元季付的ECS来起步,非常稳定。官网地址:www.niniyun.com活动专区...
溢出攻击为你推荐
-
腾讯win10升级助手电脑管家win10升级助手在哪文件解压器下载压缩解压软件下载怎么取消焦点WOW焦点怎么解除!软件开发的周期软件项目周期是什么发博客怎么发博客?垃圾文件清理bat一键清理系统垃圾文件的批处理智能机刷机软件安卓手机在电脑上强制刷机用什么软件好?bt4破解教程怎么破解无线网络密码:WPA/WPA2 PSK,最好有软件,教程,破了加分!!iphone12或支持北斗导航ip12参数百度创业史百度的创始人是谁