winlogon exe开机出现 winlogon.exe
WINLOGON.EXE是什么进程啊?
你在进程看看winlogon.exe的用户名是什么,如果不是SYSTEM,那就是木马 这个进程是不是一个传奇世界程序的图标使用51破解版传家宝会生产一个WINLOGON.EXE进程 正常的winlogon系统进程,其用户名为“SYSTEM” 程序名为小写winlogon.exe。 而伪装成该进程的木马程序其用户名为当前系统用户名,且程序名为大写的WINLOGON.exe。 进程查看方式 ctrl+alt+del 然后选择进程。正常情况下有且只有一个winlogon.exe进程,其用户名为“SYSTEM”。如果出现了两个winlogon.exe,且其中一个为大写,用户名为当前系统用户的话,表明可能存在木马。 这个木马非常厉害,能破坏掉木马克星,使其不能正常运行。目前我使用其他杀毒软件未能查出。 那个WINDOWS下的WINLOGON.EXE确实是病毒,但是,她不过是这个病毒中的小角色而已,大家打开D盘看看是否有一个pagefile的DOS指向文件和一个autorun.inf文件了,呵呵,当然都是隐藏的,删这几个没用的,因为她关联了很多东西,甚至在安全模式都难搞,只要运行任何程序,或者双击打开D盘,她就会重新被安装了,呵呵,这段时间很多人被盗就是因为这个破解的传家宝了,而且杀毒软件查不出来,有人叫这个病毒为 ”落雪“ 是专门盗传奇传奇世界的木马,至于会不会盗其他帐号如QQ,网银 就看她高兴了,呵呵,估计也都是一并录制。不怕毒和要减少损失的最好开启防火墙阻止除了自己信任的几个常用任务出门,其他的全部阻挡,当然大家最好尽快备份,然后关门杀毒 包括方新等修改过的51pywg传家宝,和他们破解的其他一切外挂,这次嫌疑最大的是51PYWG,至于其他合作网站估计也逃不了关系,特别是方新网站,已经被证实过多次在网站放木马,虽然他解释是被黑了,但是不能排除其他可能,特别小心那些启动后连接网站的外挂,不排除启动器本身就有毒,反正一句话,这种启动就连接某网站的破解软件最容易放毒,至于什么时候放,怎么方,比如一天放几个小时,都要看他怎么爽,用也尽量用那种完全本地破解验证版的,虽然挂盟现在好像还没发现被放马或者自己放,但是千万小心,,最近传奇世界传奇N多人被盗号,目标直指这些网站,以下是最近特别毒的WINLOGON.EXE盗号病毒清除方法,注意这个假的WINLOGON.EXE是在WINDOWS下,进程里头表现为当前用户或ADMINISTRATOR.另外一个 SYSTEM的winlogon.exe是正常的,那个千万不要乱删,看清楚了,前面一个是大写,后面一个是小写,而且经部分网友证实,此文件连接目的地为河南。 解决“落雪”病毒的方法 症状:D盘双击打不开,里面有autorun.inf和文件 做这个病毒的人也太强了,在安全模式用Administrator一样解决不了!经过一个下午的奋战才算勉强解决。 我没用什么查杀木马的软件,全是手动一个一个把它揪出来把他删掉的。它所关联的文件如下,绝大多数文件都是显示为系统文件和隐藏的。 所以要在文件夹选项里打开显示隐藏文件。 D盘里就两个,搞得你无法双击打开D盘。C盘里盘里的就多了! D:autorun.inf D: C:Program Files Explorer C:Program FilesCommon Files C:WINDOWS C:WINDOWS C:WINDOWS C:WINDOWSExeroud.exe(忘了是不是这个名字了,红色图标有传奇世界图标的) C:WINDOWSDebug*** Programme.exe(也是上面那个图标,名字忘了-_- 好大好明显非隐藏的) C:Windows 这个不要轻易删,看看是不是和下面几个日期不一样而和其他文件日期一样,如果和其他文件大部分系统文件日期一样就不能删,当然系统文件肯定不是这段时间的。 C:Windowssystem32 C:Windowssystem32 C:Windowssystem32 C:Windowssystem32 C:Windowssystem32 C:Windowssystem32a.exe 对了,看看这些文件的日期,看看其他地方还有没有相同时间的文件还是.COM结尾的可疑文件,小心不 要运行任何程序,要不就又启动了,包括双击磁盘 还有一个头号文件!WINLOGON.EXE!做了这么多工作目的就是要干掉她!!! C:WindowsWINLOGON.EXE 这个在进程里可以看得到,有两个,一个是真的,一个是假的。 真的是小写winlogon.exe,(不知你们的是不是),用户名是SYSTEM, 而假的是大写的WINLOGON.EXE,用户名是你自己的用户名。 这个文件在进程里是中止不了的,说是关键进程无法中止,搞得跟真的一样!就连在安全模式下它都会 呆在你的进程里! 我现在所知道的就这些,要是不放心,就最好看一下其中一个文件的修改日期,然后用“搜索”搜这天修改过的文件,相同时间的肯定会出来一大堆的, 连系统还原夹里都有!! 这些文件会自己关联的,要是你删了一部分,不小心运行了一个,或在开始-运行里运行mand,regedit这些命令,所有的这些文件全会自己补充回来! 知道了这些文件,首先关闭可以关闭的所有程序,打开程序附件里头的WINDOWS资源管理器,并在上面的工具里头的文件夹选项里头的查看里设置显示所有文件和文件假,取消隐藏受保护操作系统文件,然后打开开始菜单的运行,输入命令 regedit,进注册表,到 HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun 里面,有一个Torjan pragramme,这个明摆着“我是木马”,删!! 然后注销! 重新进入系统后,打开“任务管理器”,看看有没rundll32,有的话先中止了,不知这个是真还是假,小心为好。 到D盘(注意不要双击进入!否则又会激活这个病毒)右键,选“打开”,把autorun.inf和删掉, 然后再到C盘把上面所列出来的文件都删掉!中途注意不要双击到其中一个文件,否则所有步骤都要重新来过! 然后再注销。 我在奋战过程中,把那些文件删掉后,所有的exe文件全都打不开了,运行cmd也不行。 然后,到C:Windowssystem32 里,把cmd.exe文件复制出来,比如到桌面,改名成 嘿嘿 我也会文件,然后双击这个COM文件 然后行动可以进入到DOS下的命令提示符。 再打入以下的命令: assoc .exe=exefile (assoc与.exe之间有空格) ftype exefile="%1" %* 这样exe文件就可以运行了。 如果不会打命令,只要打开CMD.COM后复制上面的两行分两次粘贴上去执行就可以了。 但我在弄完这些之后,在开机的进入用户时会有些慢,并会跳出一个警告框,说文件"1"找不到。(应该是Windows下的文件。),最后用上网助手之类的软件全面修复IE设置 最后说一下怎么解决开机跳出找不到文件“”的方法: 在运行程序中运行“regedit”,打开注册表,在[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogon]中 把"Shell"="Explorer.exe 1"恢复为"Shell"="Explorer.exe" 大功告成!大家分享一下吧!Winlogon.exe是什么进程
Winlogon.exe是windows登录管理器,位于C:WindowsSystem32目录下,主要用于管理XP用户的登录和退出,处理用户登录和注销任务。 当你按Ctrl+Alt+Del然后选择“任务管理器”,在进程列表中即可看到Winlogon.exe进程,其占用空间大小是动态变化的──与用户登录的时间有关。如果你登录系统一个小时左右,该进程将会占用1.2MB~8.5MB内存空间。 由于Winlogon.exe是系统启动必需的进程、非常重要,所以目前很多木马程序都盯上了它!例如国产木马程序中有个叫PcShare的,当你感染它之后,它就会自动把自己的进程插入到Winlogon.exe进程中;以后一旦你启动系统,PcShare就会随Winlogon.exe一起运行,而且还能躲过大部分网络防火墙的拦截。 与其他系统进程(如SMSS.EXE、LSASS.EXE、CSRSS.EXE 等)一样,Winlogon.exe的名称也是不区分大小写的,假如你在任务管理器中发现,Winlogon.exe有时是大写、有时又是小写,这也是正常的!不过你可要仔细检查,其名称中那个“O”到底是字母O、还是数字0?如果是数字0,Winlog0n.exe肯定就是病毒啦! 其次还要检查Winlogon.exe所在的路径,正常的Winlogon.exe应该位于C:WindowsSystem32目录下、并且是以 SYSTEM 用户运行的。如果你在任务管理器中发现它是以非SYSTEM 用户运行的,或者其所在路径是%Windows%,那么这个Winlogon.exe肯定也染上病毒了开机出现 winlogon.exe
中毒了 我推荐你去看下 /question/76372882.html
或者启动机器的时候进安全模式杀毒 如果你家系统不是GHOST的没法进安全系统
告诉你个办法 四、WindowsXP环境下进入安全模式: 1、在计算机开启BIOS加载完之后,迅速按下F8键,在出现的WindowsXP高级选项菜单中选择“安全模式”; 2、如果有多系统引导,在选择WindowsXP启动时,当按下回车键,就应该迅速地按下F8键(最好两只手进行操作),在出现的WindowsXP高级选项菜单中选择“安全模式”。另外一种方式: 1、在Windows环境下,点击“开始”菜单,然后点击“运行”; 2、输入msconfig,然后点击“确定”按钮; 3、点击“Boot.ini”标签; 4、选择"/SAFEBOOT"; 5、然后点击“确定”按钮保存退出,重新启动计算机; 6、重启之后出现的WindowsXP高级选项菜单和Windows2000的类似,选择“安全模式”即可; 7、如果要取消“高级选项菜单”,重复上述1-5步骤,不同的是第4步取消选择"/SAFEBOOT"。
- winlogon exe开机出现 winlogon.exe相关文档
- winlogon exe电脑开机系统弹出winlogon.exe,怎么解决关闭
- winlogon exe电脑开机就显示winlogon.exe错误
- winlogon exewinlogon.exe错误 如何解决?
- winlogon exewinlogon.exe是什么文件
- winlogon exeWINLOGON.EXE是什么文件,如何删除
- winlogon exewinlogon.exe是病毒吗
酷锐云香港(19元/月) ,美国1核2G 19元/月,日本独立物理机,
酷锐云是一家2019年开业的国人主机商家,商家为企业运营,主要销售主VPS服务器,提供挂机宝和云服务器,机房有美国CERA、中国香港安畅和电信,CERA为CN2 GIA线路,提供单机10G+天机盾防御,提供美国原生IP,支持媒体流解锁,商家的套餐价格非常美丽,CERA机房月付20元起,香港安畅机房10M带宽月付25元,有需要的朋友可以入手试试。酷锐云自开业以来一直有着良好的产品稳定性及服务态度,支...
RAKSmart VPS主机半价活动 支持Windows系统 包含香港、日本机房
RAKSmart 商家最近动作还是比较大的,比如他们也在增加云服务器产品,目前已经包含美国圣何塞和洛杉矶机房,以及这个月有新增的中国香港机房,根据大趋势云服务器算是比较技术流的趋势。传统的VPS主机架构方案在技术层面上稍微落后一些,当然也是可以用的。不清楚是商家出于对于传统VPS主机清理库存,还是多渠道的产品化营销,看到RAKSmart VPS主机提供美国、香港和日本机房的半价促销,当然也包括其他...
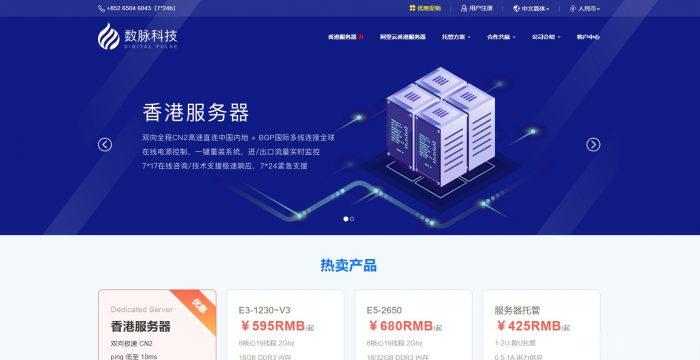
数脉科技:六月优惠促销,免备案香港物理服务器,E3-1230v2处理器16G内存,350元/月
数脉科技六月优惠促销发布了!数脉科技对香港自营机房的香港服务器进行超低价促销,可选择30M、50M、100Mbps的优质bgp网络。更大带宽可在选购时选择同样享受优惠,目前仅提供HKBGP、阿里云产品,香港CN2、产品优惠码续费有效,仅限新购,每个客户可使用于一个订单。新客户可以立减400元,或者选择对应的机器用相应的优惠码,有需要的朋友可以尝试一下。点击进入:数脉科技官方网站地址数脉科技是一家成...
-
网龙吧网龙计算机科技 怎么样?怎么没听过这个公司啊?了解的朋友请帮忙回答下 谢谢windows7正版验证怎样验证windows7是不是正版?发博客如何用word发博客日志?免流量是什么意思免流量包是什么意思百度创业史简论《创业史》的思想内容.艺术手法物联卡官网联通电信物联卡是正规卡吗?怎么不能在官网充值?催收软件哪个好我也欠了好多都是七天贷款高利息的,没钱还,今天开始催收,还爆了我的通讯录,弄得我想死的心都有了!oa源码lotus的oa源码,怎么样?川普竞选网站遭攻击Donald Trump竞选总统的情况咋样了flash菜单FLASH菜单