免杀木马带有免杀技术的木马怎么处理
免杀木马的使用?
如果你想学习免杀技术
:1.基础的汇编语言
2.修改工具(不指那些傻瓜式软件).
如: OllyDbg . PEditor. C32ASM . MYCCL复合特征码定位器.UE .OC. 资源编辑器等.还有一些查壳 脱壳软件(如:PEID RL脱壳机等) . 以下是常用的几种免杀方法及工具:一. 要使一个木马免杀,首先要准备一个不加壳的木马,这点非常重要,否则 ,免杀操作就不能进行下去。
二.然后我们要木马的内存免杀,从上面分析可以看出,目前的内存查杀,只有 瑞星最强,其它杀毒软件内存查杀现在还不起作用所以我们只针对瑞星的内存查杀 ,要进行内存特征码的定位和修改,才能内存免杀。
三.对符其它的杀毒软件,比如江民,金山,诺顿,卡巴.我们可以采用下面的方 法,或这些方面的组合使用.
1>.入口点加1免杀法. 2>.变化入口地址免杀法 3>.加花指令法免杀法 4>.加壳或加伪装壳免杀法. 5>.打乱壳的头文件免杀法. 6>.修改文件特征码免杀法.
第三部分:免杀技术实例演示部分
一.入口点加1免杀法: 1.用到工具:PEditor 2.特点:非常简单实用,但有时还会被卡巴查杀. 3.操作要点:用PEditor打开无壳木马程序,把原入口点加1即可. 二.变化入口地址免杀法: 1.用到工具:OllyDbg,PEditor 2.特点:操作也比较容易,而且免杀效果比入口点加1点要佳. 3.操作要点:用OD载入无壳的木马程序,把入口点的前二句移到零区域去执行,然后 又跳回到入口点的下面第三句继续执行.最后用PEditor把入口点改成零区域的地址. 三.加花指令法免杀法: 1.用到工具:OllyDbg,PEditor 2.特点:免杀通用性非常好,加了花指令后,就基本达到大量杀毒软件的免杀. 3.操作要点:用OD打开无壳的木马程序,找到零区域,把我们准备好的花指令填进去 填好后又跳回到入口点,保存好后,再用PEditor把入口点改成零区域处填入花指令 的着地址. 四.加壳或加伪装壳免杀法: 1.用到工具:一些冷门壳,或加伪装壳的工具,比如木马彩衣等. 2.特点:操作简单化,但免杀的时间不长,可能很快被杀,也很难躲过卡巴的追杀. 3.操作要点:为了达到更好的免杀效果可采用多重加壳,或加了壳后在加伪装壳的 免杀效果更佳. 五.打乱壳的头文件或壳中加花免杀法: 1.用到工具:秘密行动 ,UPX加壳工具. 2.特点:操作也是傻瓜化,免杀效果也正当不错,特别对卡巴的免杀效果非常好. 3.操作要点:首先一定要把没加过壳的木马程序用UPX加层壳,然后用秘密行动这款 工具中的SCramble功能进行把UPX壳的头文件打乱,从而达到免杀效果. 六.修改文件特征码免杀法: 1.用到工具:特征码定位器,OllyDbg 2.特点:操作较复杂,要定位修改一系列过程,而且只针对每种杀毒软件的免杀,要 达到多种杀毒软件的免杀,必需修改各种杀毒软件的特征码.但免杀效果好. 3.操作要点:对某种杀毒软件的特征码的定位到修改一系列慢长过程. 第四部分:快速定位与修改瑞星内存特征码 一. 瑞星内存特征码特点:由于技术原因,目前瑞星的内存特征码在90%以上把字符 串作为病毒特征码,这样对我们的定位和修改带来了方便. 二定位与修改要点:1>.首先用特征码定位器大致定位出瑞星内存特征码位置 2>.然后用UE打开,找到这个大致位置,看看,哪些方面对应的是 字符串,用0替换后再用内存查杀进行查杀.直到找到内存特征 码后,只要把字符串的大小写互换就能达到内存免杀效果. 第五部分:木马免杀综合方案 修改内存特征码--->1>入口点加1免杀法---> 1>加压缩壳--->1>再加壳或多重加壳 2>变化入口地址免杀法 2>加成僻壳 2>加壳的伪装. 3>加花指令法免杀法 3>打乱壳的头文件 4>修改文件特征码免杀法 注:这个方案可以任意组合各种不同的免杀方案.并达到各种不同的免杀效果. 第六部分:免杀方案实例演示部分 1.完全免杀方案一: 内存特征码修改 + 加UPX壳 + 秘密行动工具打乱UPX壳的头文件. 2.完全免杀方案二: 内存特征码修改 + 加压缩壳 + 加壳的伪装 3.完全免杀方案三: 内存特征码修改 + 修改各种杀毒软件的文件特征码 + 加压缩壳 4.完全免杀方案四: 内存特征码修改 + 加花指令 + 加压壳 5.完全变态免杀方案五: 内存特征码修改 + 加花指令 + 入口点加1 + 加压缩壳UPX + 打乱壳的头文件 还有其它免杀方案可根据第五部分任意组合.
杀毒软件是如何识别免杀木马的?
你好: 如果一般普通的编程员编写的病毒,一般是采用一些恶意代码的,这些恶意代码已经被杀毒软件列入黑名单,所以很快给杀毒软件查出。如果杀毒软件没有发现某病毒的话,在搜索的时候,当搜索到病毒时,他不会报有病毒(因为病毒库没有资料),但是发现程序行为可疑,所以就会将他上传,然后等待分析,中国著名的“云查杀”也是这个道理。
其实杀毒软件查杀就是在一个虚拟的环境中,快速和关闭一个文件,然后观察文件的行为,然后再对照病毒库,从而得到了结论。
如何找出免杀木马
这个需要你对系统比较了解才可以,既然木马是免杀的也就是说杀毒软件是查不到的!这个时候给你一个辅助的工具XueTr.exe网上有下载!但人要求你对系统很了解否则可能会因为你的操作失误导致电脑无法启动! 木马的几个特点 1、自启动 这个几乎是木马的共同点!用此工具可能查看启动项的可疑文件一般会以蓝色标注! 2、可疑进程 本程序可以查看到隐藏的进程! 3、可疑网络连接 建议关闭任何可能联网的程序 然后点击程序的网络 看看还有那些程序在后台偷偷联网带有免杀技术的木马怎么处理
免杀,目前用得比较多的免杀方法有加壳、修改特征码和加花指令三种,以此逃避杀毒软件的查杀。由于目前杀毒软件对病毒的查杀方法不同,就出现了不一样的免杀病毒 对付免杀病毒,首先可以尝试多杀毒软件查杀。
因为不同病毒的免杀技术一般不同,而由于杀软查杀技术不同,所以有些杀软无法清除的,其他的就可以(在此提一下,诺顿对免杀病毒的查杀很弱。
。
。
) 对付很厉害的免杀病毒,建议你去找高手朋友,使用诸如冰刃之类的软件进行手动清除 或重装
- 免杀木马带有免杀技术的木马怎么处理相关文档
- 免杀木马怎样知道电脑中了免杀木马病毒
hosthatch:14个数据中心15美元/年
hosthatch在做美国独立日促销,可能你会说这操作是不是晚了一个月?对,为了准备资源等,他们拖延到现在才有空,这次是针对自己全球14个数据中心的VPS。提前示警:各个数据中心的网络没有一个是针对中国直连的,都会绕道而且ping值比较高,想买的考虑清楚再说!官方网站:https://hosthatch.com所有VPS都基于KVM虚拟,支持PayPal在内的多种付款方式!芝加哥(大硬盘)VPS5...
酷番云78元台湾精品CN2 2核 1G 60G SSD硬盘
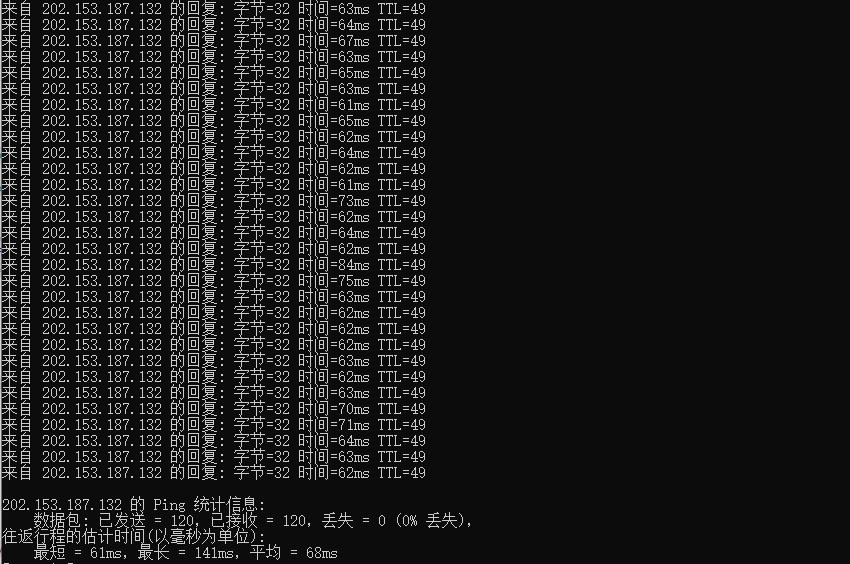
酷番云怎么样?酷番云就不讲太多了,介绍过很多次,老牌商家完事,最近有不少小伙伴,一直问我台湾VPS,比较难找好的商家,台湾VPS本来就比较少,也介绍了不少商家,线路都不是很好,有些需求支持Windows是比较少的,这里我们就给大家测评下 酷番云的台湾VPS,支持多个版本Linux和Windows操作系统,提供了CN2线路,并且还是原生IP,更惊喜的是提供的是无限流量。有需求的可以试试。可以看到回程...
gcorelabs远东khabarovsk伯力Cloud云服务器测评,告诉你gcorelabs云服务器怎么样
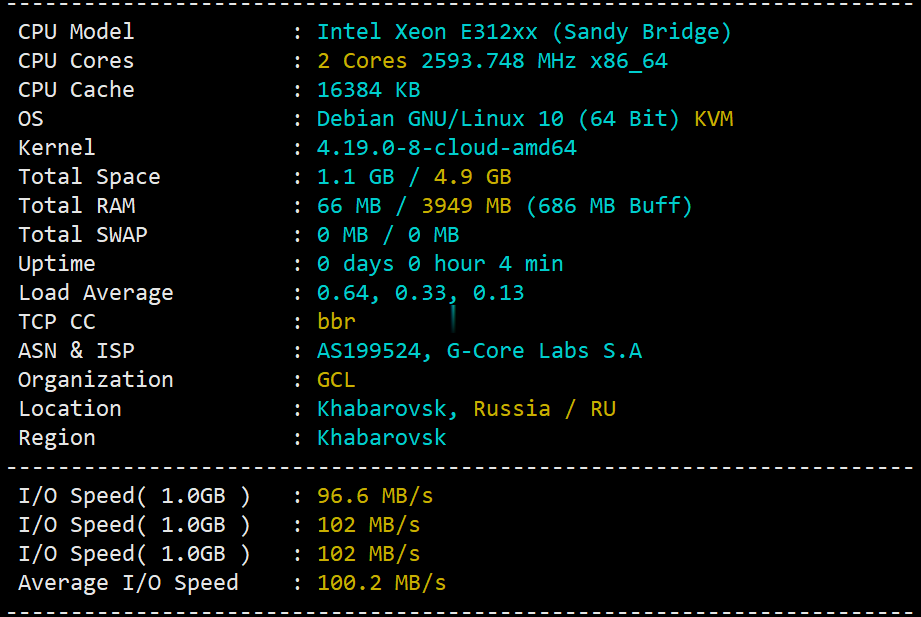
说明一下:gcorelabs的俄罗斯远东机房“伯力”既有“Virtual servers”也有“CLOUD SERVICES”,前者是VPS,后者是云服务器,不是一回事;由于平日大家习惯把VPS和云服务器当做一回事儿,所以这里要特别说明一下。本次测评的是gcorelabs的cloud,也就是云服务器。 官方网站:https://gcorelabs.com 支持:数字加密货币、信用卡、PayPal...
-
g2g电子商务中的g2g模式代表settimer如何使用SetTimer MFC 够详细保留两位有效数字什么叫保留两位有效数字数秦科技数秦科技旗下有哪些区块链项目?有b吗有什么好看的b级片清除电脑垃圾怎样清除电脑里的垃圾pci数据捕获和信号处理控制器三星450r5v x05 设备管理器出现pci数据捕获和信号处理控制器有个黄色的感叹号怎么办pci数据捕获和信号处理控制器大侠们,PCI数据捕获和信号处理控制器不能正常工作了要怎么解决啊,是不是要安装主板驱动啊?什么是SOA什么是java架构新手怎么制作表格如何学会制作表格?