arp病毒专杀arp病毒专杀工具
ARP病毒用什么专杀工具
3.1 静态绑定 最常用的方法就是做IP和MAC静态绑定,在网内把主机和网关都做IP和MAC绑定。欺骗是通过ARP的动态实时的规则欺骗内网机器,所以我们把ARP全部设置为静态可以解决对内网PC的欺骗,同时在网关也要进行IP和MAC的静态绑定,这样双向绑定才比较保险。
方法: 对每台主机进行IP和MAC地址静态绑定。
通过命令,arp -s可以实现 “arp –s IP MAC地址 ”。
例如:“arp –s 192.168.10.1 AA-AA-AA-AA-AA-AA”。
如果设置成功会在PC上面通过执行 arp -a 可以看到相关的提示: Address Physical Address Type 192.168.10.1 AA-AA-AA-AA-AA-AA static(静态) 一般不绑定,在动态的情况下: Address Physical Address Type 192.168.10.1 AA-AA-AA-AA-AA-AA dynamic(动态) 说明:对于网络中有很多主机,500台,1000台...,如果我们这样每一台都去做静态绑定,工作量是非常大的。
。
。
。
,这种静态绑定,在电脑每次重起后,都必须重新在绑定,虽然也可以做一个批处理文件,但是还是比较麻烦的! 3.2 使用ARP防护软件 目前关于ARP类的防护软件出的比较多了,大家使用比较常用的ARP工具主要是欣向ARP工具,Antiarp等。
它们除了本身来检测出ARP攻击外,防护的工作原理是一定频率向网络广播正确的ARP信息。
我们还是来简单说下这两个小工具。
ARP病毒如何查杀?
在开始-运行输入CMD输入ipconfig /all 先看你电脑得网卡地址就是mac码,然后在输入arp查看,现实地址还有arp,比如你电脑地址为192.168.1.1mac为1-a-3d-42。然后arp查看你mac被其他ip地址捆绑,那说明被arp,你输入arp -d删除就OK,你如果要捆绑arp就arp -a 192.1.1.1 你得mac码,地址必须要你电脑ip地址如果命令不对你可以追加,我用得手机回答,有可能命令不对
自己的电脑中了ARP病毒怎么杀掉?
第一步:通过点击桌面上任务栏的“开始”->“运行”,然后输入cmd后回车,进入cmd(黑色背景)命令行模式; 第二步:在命令行模式下输入arp -a命令来查看当前本机储存在本地系统ARP缓存中IP和MAC对应关系的信息; 第三步:使用arp -d命令,将储存在本机系统中的ARP缓存信息清空,这样错误的ARP缓存信息就被删除了,本机将重新从网络中获得正确的ARP信息,达到局域网机器间互访和正常上网的目的。如果是遇到使用ARP欺骗工具来进行攻击的情况,使用上述的方法完全可以解决。
arp病毒专杀工具
1、清空ARP缓存: 大家可能都曾经有过使用ARP的指令法解决过ARP欺骗问题,该方法是针对ARP欺骗原理进行解决的。一般来说ARP欺骗都是通过发送虚假的MAC地址与IP地址的对应ARP数据包来迷惑网络设备,用虚假的或错误的MAC地址与IP地址对应关系取代正确的对应关系。
若是一些初级的ARP欺骗,可以通过ARP的指令来清空本机的ARP缓存对应关系,让网络设备从网络中重新获得正确的对应关系,具体解决过程如下:
第一步:通过点击桌面上任务栏的“开始”->“运行”,然后输入cmd后回车,进入cmd(黑色背景)命令行模式;
第二步:在命令行模式下输入arp -a命令来查看当前本机储存在本地系统ARP缓存中IP和MAC对应关系的信息;
第三步:使用arp -d命令,将储存在本机系统中的ARP缓存信息清空,这样错误的ARP缓存信息就被删除了,本机将重新从网络中获得正确的ARP信息,达到局域网机器间互访和正常上网的目的。
如果是遇到使用ARP欺骗工具来进行攻击的情况,使用上述的方法完全可以解决。
但如果是感染ARP欺骗病毒,病毒每隔一段时间自动发送ARP欺骗数据包,这时使用清空ARP缓存的方法将无能为力了。
下面将接收另外一种,可以解决感染ARP欺骗病毒的方法。
2、指定ARP对应关系:其实该方法就是强制指定ARP对应关系。
由于绝大部分ARP欺骗病毒都是针对网关MAC地址进行攻击的,使本机上ARP缓存中存储的网关设备的信息出现紊乱,这样当机器要上网发送数据包给网关时就会因为地址错误而失败,造成计算机无法上网。
第一步:我们假设网关地址的MAC信息为00-14-78-a7-77-5c,对应的IP地址为192.168.2.1。
指定ARP对应关系就是指这些地址。
在感染了病毒的机器上,点击桌面->任务栏的“开始”->“运行”,输入cmd后回车,进入cmd命令行模式;
第二步:使用arp -s命令来添加一条ARP地址对应关系, 例如arp -s 192.168.2.1 00-14-78-a7-77-5c命令。
这样就将网关地址的IP与正确的MAC地址绑定好了,本机网络连接将恢复正常了;
第三步:因为每次重新启动计算机的时候,ARP缓存信息都会被全部清除。
所以我们应该把这个ARP静态地址添加指令写到一个批处理文件(例如:bat)中,然后将这个文件放到系统的启动项中。
当程序随系统的启动而加载的话,就可以免除因为ARP静态映射信息丢失的困扰了。
3、添加路由信息应对ARP欺骗:
一般的ARP欺骗都是针对网关的,那么我们是否可以通过给本机添加路由来解决此问题呢。
只要添加了路由,那么上网时都通过此路由出去即可,自然也不会被ARP欺骗数据包干扰了。
第一步:先通过点击桌面上任务栏的“开始”->“运行”,然后输入cmd后回车,进入cmd(黑色背景)命令行模式;
第二步:手动添加路由,详细的命令如下:删除默认的路由: route delete 0.0.0.0;添加路由:
route add -p 0.0.0.0 mask 0.0.0.0 192.168.1.254 metric 1;确认修改:
route change此方法对网关固定的情况比较适合,如果将来更改了网关,那么就需要更改所有的客户端的路由配置了。
4、安装杀毒软件:
安装杀毒软件并及时升级,另外建议有条件的企业可以使用网络版的防病毒软件,例如趋势、诺顿等。
单机用户可以考虑瑞星、卡巴司基等单机版的杀毒软件,查杀效果都还不错;
5、使用ARP类专杀工具查杀:下载并安装ARP病毒攻击免疫补丁、木马病毒查杀软件“木马杀客”和防止ARP地址欺骗软件ANTIARP,下载地址如下:
ANTIARP://Download.asp?ID=354ARP
病毒攻击免疫补丁://ViewDownInfo.asp?ID=388
木马杀客://ViewDownInfo.asp?ID=374
- arp病毒专杀arp病毒专杀工具相关文档
- arp病毒专杀局域网中了ARP病毒怎么查杀啊 ?
- arp病毒专杀急求ARP病毒专杀工具
- arp病毒专杀怎么杀掉ARP病毒
远程登录VNC无法连接出现
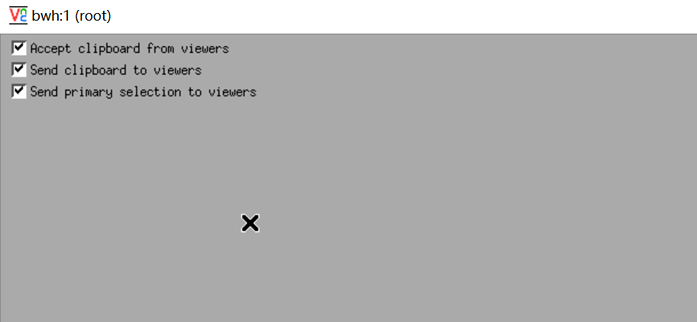
今天有网友提到自己在Linux服务器中安装VNC桌面的时候安装都没有问题,但是在登录远程的时候居然有出现灰色界面,有三行代码提示"Accept clipboard from viewers,Send clipboard to viewers,Send primary selection to viewers"。即便我们重新登录也不行,这个到底如何解决呢?这里找几个可以解决的可能办法,我们多多尝试。...
数脉科技:六月优惠促销,免备案香港物理服务器,E3-1230v2处理器16G内存,350元/月
数脉科技六月优惠促销发布了!数脉科技对香港自营机房的香港服务器进行超低价促销,可选择30M、50M、100Mbps的优质bgp网络。更大带宽可在选购时选择同样享受优惠,目前仅提供HKBGP、阿里云产品,香港CN2、产品优惠码续费有效,仅限新购,每个客户可使用于一个订单。新客户可以立减400元,或者选择对应的机器用相应的优惠码,有需要的朋友可以尝试一下。点击进入:数脉科技官方网站地址数脉科技是一家成...
DogYun春节优惠:动态云7折,经典云8折,独立服务器月省100元,充100送10元
传统农历新年将至,国人主机商DogYun(狗云)发来了虎年春节优惠活动,1月31日-2月6日活动期间使用优惠码新开动态云7折,经典云8折,新开独立服务器可立减100元/月;使用优惠码新开香港独立服务器优惠100元,并次月免费;活动期间单笔充值每满100元赠送10元,还可以参与幸运大转盘每日抽取5折码,流量,余额等奖品;商家限量推出一款年付特价套餐,共100台,每个用户限1台,香港VPS年付199元...
-
空白代码html空格代码怎么写查字网騳骉,怎样读?拼音slideshare如何通过slideshare扩充LinkedIn人脉vipjrvipjr跟哒哒英语比,两家公司的区别在哪里?各自的特点有哪些?vipjrvipjr怎么样?有真实体验的来说一下radius认证如何写一个C#的Radius认证客户端smartupload为什么使用smartupload执行上传保存操作时用这句smart.save("upload")失败用smart.save("/upload")成功色库石伟伟怎么写啊弹幕网站视频弹幕网站推荐51信用卡论坛51信用卡怎么样?