网站入侵入侵网站总共有几种方法还有手动SQL注入需要学习哪些知识
网站入侵 时间:2021-06-17 阅读:()
入侵网站需要什么步骤
嗯....不知道你要干什么,希望你不要干坏事。第一步:情报收集与分析 用扫面器或者人工的对服务器的状态进行探知,获得以下信息: 服务器类型(大致分为windows服务器和linux服务器)、服务器版本、服务器的网络布局(自己与网站服务器的相对网络位置,是否有防火墙,不过现在的服务器一般都在防火墙后面)、服务器上开启的端口号、服务器上运行的服务及其版本、网站的网页脚本类型、脚本版本等等。
最后根据以上信息判断该服务器可能存在的漏洞,这将是下一步的基础。
第二步:攻击开始 根据上一步收集到的漏洞信息开始对网站服务器发动攻击。
一般是登陆服务器上开启的服务并猜测该服务的密码(弱口令攻击,现在基本失效)如果猜对便可以根据服务获得相应的服务器操作权限,如果运气好,这里就可以直接拿下服务器。
或者根据服务器上运行的服务所存在的溢出漏洞进行溢出攻击(不过,溢出漏洞并不好找)。
或者跟据网页脚本上的漏洞进行网页渗透。
第二步的主要目的就是为了获得一个可以在目标服务器上执行一定命令的权限,这也是最难的一步。
第三步:权限提升 如果只是为了从服务器上拿些东西,或者修改服务器上的一些文件,利用第二步获得权限可能已经足够,但是如果遇到细心的管理员进行了严格的权限管理,或者想完全控制服务器还需要提权操作。
也就是利用第二步获得的权限获得跟高的服务器使用权限的操纵。
其实现方法根据不同的入侵路径,会很多。
这里只提一下大概思路,windows服务器:获得服务器系统盘的读写权(有时可以跳过)、获得system权限、建立自己的隐藏管理员用户、留下后门或木马。
linux:获得root权限、留下后门。
最后就是清理自己的脚步,删除或者修改服务器上的日志文件,不然管理员会很容易察觉到被入侵。
网站入侵的形式其实很多,上面只是较为常用的形式而已。
其他的还有 中间人攻击 社会工程学攻击等等。
以上只是个人的见解,希望能帮到你......
想学入侵网站!请大家帮我列举出来目前最常用的全部方法!
学坏 回答者:408657119 - 经理 五级 4-11 23:44 SQL注入 回答者:samhelp - 高级经理 七级 4-11 23:45 学坏。。
但先学坏然后可以做安全。
我给你推荐好几个东西你自己在baidu上查吧, 这些是目前在黑客用的工具。
1。
domain3.5 [侵入asp最好的软件] 2. Asp站长助手 你暂时用上面的两个软件也是变了一个小黑客了, 如果想学具体侵入加:2833680 这个QQ 跟我联系吧。
回答者:bitalay - 助理 二级 4-11 23:50 目前常用方法: 第一 扫描检测主机 通过域名得到IP地址 扫描主机漏洞 比如帐户弱密码( 目前很少了)最新漏洞(比如ms0601)或者管理员疏忽造成的漏洞。
第二 通过sql注入 主要是asp程序过滤不严~~工具相当多~~ 第三 通过上传组件漏洞 上传asp木马 (比如前段时间尘缘雅境上传漏洞) 第四 算是第三个问题的后续 有asp木马通过本地程序提升权限 控制系统 第五 下载程序数据库 管理员懒人多 默认的数据库下载破解 第六 社会学 通过聊天欺骗等手段让管理员下载或告诉你他密码~~骗术要高哦!! 第七 其他还有很多 比如跨站入侵 病毒入侵 等 太多。
。
回答者:laihu - 助理 三级 4-11 23:50 现在新颁布的“治安管理条例”对网络犯罪实行处罚,最好不要冒险啊~ 除非你能比得上网警!
网站入侵先学什么?
先学习基本知识,各种名词,要不然你看教程的时候连他讲的词语意思都不懂还怎么听是吧,数据库是得需要学习,语言什么的也需要学习。既然是菜鸟,建议从基础学起,从百度里找个好的论坛。
网站入侵主要是找网站的漏洞,漏洞主要来自编程人员的粗心,但是你想要找到这些漏洞,你也必须要掌握一定的知识才能掌握的。
如果是玩玩的话,用啊D注入工具就能黑一些有明显漏洞的网站。
建议基础学起
黑客如何入侵网站后台攥改数据
入侵是一门广泛而复杂的技术,入侵分为很多种方法,常用的有:注入,COOKIES欺骗,旁注,上传,暴露,社工。这些各有各的优点与缺点。
如果你是新手的话还是直接用软件吧,比如:啊D注入,明小子,等等,。
你入侵成功之后就可以进入其后台管理系统,随意你怎么做了。
入侵网站总共有几种方法还有手动SQL注入需要学习哪些知识
我个人对网站入侵有两种定义, 1:指定网站的入侵探测.. 2:旁注网站的入侵探测…(在入侵指定网站没有效果时的另外入侵方式) 3:批量网站的入侵探测。指定网站入侵和旁注网站入侵的方式大致一样,方式分大约为以下: 1:万能密码,(如:‘or’=’or’) 2:上传漏洞 3:注入漏洞 4:弱口令 5:0DAY (0day在网络安全界通常是指没有补丁的漏洞利用程序.) 6:某些目录可利用的程序。
当你入侵指定网站的时候没有任何可利用的漏洞程序,你可以选择旁注(就是同在一个服务器上的网站)入侵来达到你的目的!最后通过拿到同服务器网站的webshell来进行服务器提权达到入侵指定网站的目标。
关于wenshell提权这个技术概念是非常之麻烦,提权方式是靠前辈提出的方法与自己的思维变换去实现的,目前网络上流传的提权方式多大40多种。
常用的有:360提权,CMD提权,SQL提权,Serv-U提权,社会工程学等。
批量网站入侵是指一些入侵爱好者在得到某程序的0DAY或者注入关键词,而利用一些入侵扫描软件来进行没有目的的入侵。
- 网站入侵入侵网站总共有几种方法还有手动SQL注入需要学习哪些知识相关文档
- 网站入侵网站入侵指的是
- 网站入侵谁能告诉我网站入侵的流程是什么?相信自己,你就是高手
- 网站入侵黑客网站入侵
Hosteons:新上1Gbps带宽KVM主机$21/年起,AMD Ryzen CPU+NVMe高性能主机$24/年起_韩国便宜服务器
我们在去年12月分享过Hosteons新上AMD Ryzen9 3900X CPU及DDR4内存、NVMe硬盘的高性能VPS产品的消息,目前商家再次发布了产品更新信息,暂停新开100M带宽KVM套餐,新订单转而升级为新的Budget KVM VPS(SSD)系列,带宽为1Gbps端口,且配置大幅升级,目前100M带宽仅保留OpenVZ架构产品可新订购,所有原有主机不变,用户一直续费一直可用。Bud...

lcloud零云:沪港IPLC,70元/月/200Mbps端口/共享IPv4/KVM;成都/德阳/雅安独立服务器低至400元/月起
lcloud怎么样?lcloud零云,UOVZ新开的子站,现在沪港iplc KVM VPS有端午节优惠,年付双倍流量,200Mbps带宽,性价比高。100Mbps带宽,500GB月流量,10个,512MB内存,优惠后月付70元,年付700元。另有国内独立服务器租用,泉州、佛山、成都、德阳、雅安独立服务器低至400元/月起!点击进入:lcloud官方网站地址lcloud零云优惠码:优惠码:bMVbR...
ucloud国内云服务器2元/月起;香港云服务器4元/首月;台湾云服务器3元/首月
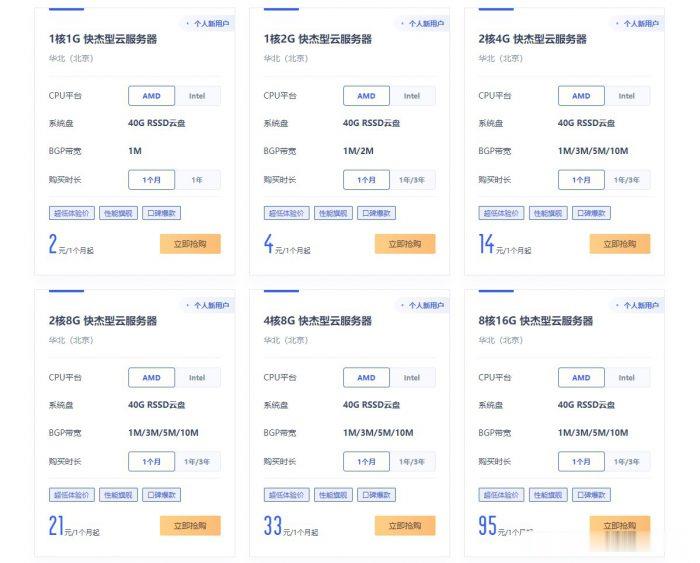
ucloud云服务器怎么样?ucloud为了扩大云服务器市场份额,给出了超低价云服务器的促销活动,活动仍然是此前的Ucloud全球大促活动页面。目前,ucloud国内云服务器2元/月起;香港云服务器4元/首月;台湾云服务器3元/首月。相当于2-4元就可以试用国内、中国香港、中国台湾这三个地域的云服务器1个月了。ucloud全球大促仅限新用户,国内云服务器个人用户低至56元/年起,香港云服务器也仅8...
网站入侵为你推荐
-
离线包离线地图,离线导航包有什么区别离线包百度地图离线包如何下载?旺旺群发软件旺旺群发器哪种好使用ico监管为何央行叫停代币发行?怎么用电脑发短信怎么样用电脑给手机发短信?gas是什么意思petrol和gas的区别云办公平台什么叫云办公啊?谁能通俗的给我讲下backupexecBackup Exec 2014怎么备份Exchange西安娱乐西安市最刺激好玩的娱乐场所是哪里?flv转avi为什么将flv格式转换成avi格式就不太清楚啦