netfilter存在不兼容的驱动netfilter
netfilter 时间:2021-06-07 阅读:()
netfilter和iptables什么关系
对于上的系统,不管是什么情况都要明确一点:网络是不安全的。因此,虽然创建 一个防火墙并不能保证系统100%安全,但却是绝对必要的。
Linux提供了一个非常优秀的防火墙工具filter/iptables。
它完全免 费、功能强大、使用灵活、可以对流入和流出的信息进行细化控制,且可以在一台低配置机器上很好地运行。
本文将简单介绍使用 netfilter/iptables实现防火墙架设和连接共享等应用。
netfilter/iptabels应用程序,被认为是Linux中实现包过滤功能的第四代 应用程序filter/iptables包含在2.4以后的内核中,它可以实现防火墙、NAT(网络地址翻译)和数据包的分割等功能。
netfilter工作在内核内部,而iptables则是让用户定义规则集的表结构filter/iptables从ipchains和 ipwadfm(IP防火墙管理)演化而来,功能更加强大。
下文filter/iptabels统一称为iptables。
可以用iptables为Unix、Linux和BSD个人工作站创建一个防火墙,也可以为一 个子网创建防火墙以保护其它的系统平台。
iptales只读取数据包头,不会给信息流增加负担,也无需进行验证。
要想获得更好的安全性,可以将其和一个代 理服务器(比如squid)相结合。
基本概念 典型的防火墙设置有两个网卡:一个流入,一个流出。
iptables读取流入和流出数据包的报头,将它们与规则集(Ruleset)相比较,将可接受的数据包从一个网卡转发至另一个网卡,对被拒绝的数据包,可以丢弃或按照所定义的方式来处理。
通过向防火墙提供有关对来自某个源地址、到某个目的地或具有特定协议类型的信息包要做些什么的 指令,规则控制信息包的过滤。
通过使用iptables系统提供的特殊命令iptables建立这些规则,并将其添加到内核空间特定信息包过滤表内的链 中。
关于添加、去除、编辑规则的命令,一般语法如下: iptables [-t table]mand [match] [target] 1.表(table) [-t table]选项允许使用标准表之外的任何表。
表是包含仅处理特定类型信息包的规则和链的信息包过滤表。
有三个可用的表选项:filter、nat和mangle。
该选项不是必需的,如果未指定,则filter作为缺省表。
各表实现的功能如表1所示。
表1 三种表实现的功能 2.命令mand) command部分是iptables命令最重要的部分。
它告诉iptables命令要做什么,例如插入规则、将规则添加到链的末尾或删除规则。
表2是最常用的一些命令及例子。
3.匹配(match) iptables命令的可选match部分指定信息包与规则匹配所应具有的特征(如源地址、目的地址、协议等)。
匹配分为通用匹配和特定于协议的匹配两大类。
这里将介绍可用于采用任何协议的信息包的通用匹配。
表3是一些重要且常用的通用匹配及示例说明。
4.目标(target) 目标是由规则指定的操作,对与那些规则匹配的信息包执行这些操作。
除了允许用户定义的目标之外,还有许多可用的目标选项。
表4是常用的一些目标及示例说明。
除表4外,还有许多用于建立高级规则的其它目标,如LOG、REDIRECT、MARK、MIRROR和MASQUERADE等。
怎么安装libnetfilter
去网上搜索一下这个软件包或者是源代码包,然后下载回来安装或者是编译就可以了,rh系统使用的rpm封包,所以用rpm命令来安装就可以了,源代码包用./configure make make install等指令也可以编译安装的。什么是Netfilter
通俗的说filter的架构就是在整个网络流程的若干位置放置了一些检测点(HOOK),而在每个检测点上登记了一些处理函数进行处理(如包过滤,NAT等,甚至可以是 用户自定义的功能)。netfilter[1] IP层的五个HOOK点的位置如下图所示 [1]:NF_IP_PRE_ROUTING:刚刚进入网络层的数据包通过此点(刚刚进行完版本号,校验 和等检测), 目的地址转换在此点进行; [2]:NF_IP_LOCAL_IN:经路由查找后,送往本机的通过此检查点,INPUT包过滤在此点进行; [3]:NF_IP_FORWARD:要转发的包通过此检测点,FORWARD包过滤在此点进行; [4]:NF_IP_POST_ROUTING:所有马上便要通过网络设备出去的包通过此检测点,内置的源地址转换功能(包括地址伪装)在此点进行; [5]:NF_IP_LOCAL_OUT:本机进程发出的包通过此检测点,OUTPUT包过滤在此点进行。
在IP层代码中,有一些带有NF_HOOK宏的语句,如IP的转发函数中有: 如果在编译内核时没有配filter时,就相当于调用最后一个参数,此例中即执行 ip_forward_finish函数;否则进入HOOK点,执行通过nf_register_hook()登记的功能 (这句话表达的可能比较含糊,实际是进入nf_hook_slow()函数,再由它执行登记的 函数)。
存在不兼容的驱动netfilter
“我的电脑”右键“属性”,在设备管理器中,那个有“叹号”filter device #XXX,右键“卸载”驱动,在“确认设备卸载”对话柜下方的“删除设备的驱动程序软件”选项选中,再“确认”即可!
- netfilter存在不兼容的驱动netfilter相关文档
- netfilter笔记本设备管理器上显示netfilter device #2 前有感叹号,而且连接不上CMCC网, 请高手解决!
- netfilterwindows系统的 netfilter.sys是什么?
- netfilternetfilter 是怎么查路由表的
- netfilter如何理解Netfilter中的连接跟踪机制
- netfilternetfilter.sys文件丢失怎么办
Linode十八周年及未来展望
这两天Linode发布了十八周年的博文和邮件,回顾了过去取得的成绩和对未来的展望。作为一家运营18年的VPS主机商,Linode无疑是有一些可取之处的,商家提供基于KVM架构的VPS主机,支持随时删除(按小时计费),可选包括美国、英国、新加坡、日本、印度、加拿大、德国等全球十多个数据中心,所有机器提供高出入网带宽,最低仅$5/月($0.0075/小时)。This month marks Linod...
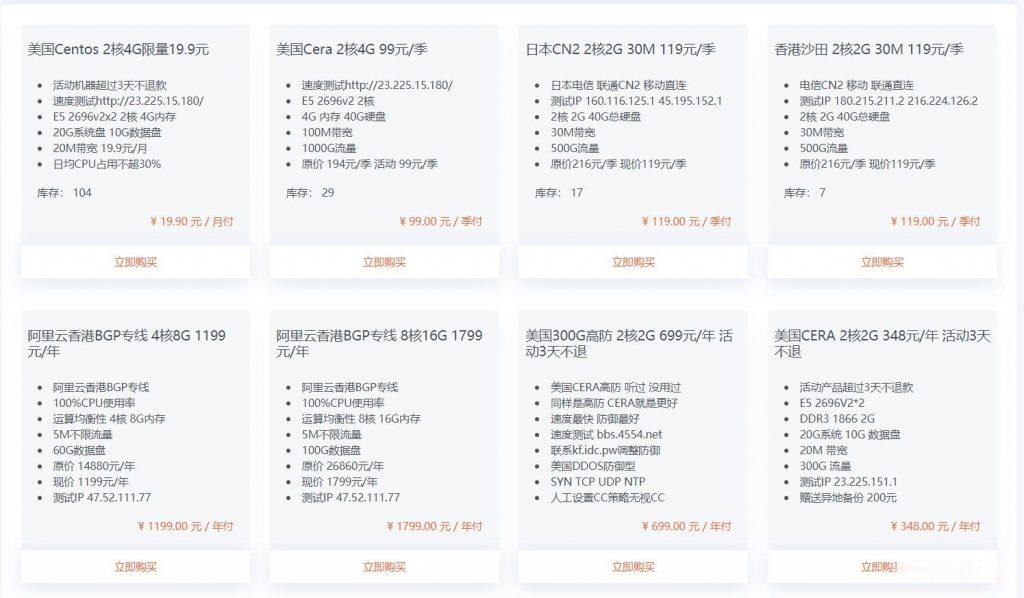
美国cera机房 2核4G 19.9元/月 宿主机 E5 2696v2x2 512G
美国特价云服务器 2核4G 19.9元杭州王小玉网络科技有限公司成立于2020是拥有IDC ISP资质的正规公司,这次推荐的美国云服务器也是商家主打产品,有点在于稳定 速度 数据安全。企业级数据安全保障,支持异地灾备,数据安全系数达到了100%安全级别,是国内唯一一家美国云服务器拥有这个安全级别的商家。E5 2696v2x2 2核 4G内存 20G系统盘 10G数据盘 20M带宽 100G流量 1...
Hostodo:$34.99/年KVM-2.5GB/25G NVMe/8TB/3个数据中心
Hostodo在九月份又发布了两款特别套餐,开设在美国拉斯维加斯、迈阿密和斯波坎机房,基于KVM架构,采用NVMe SSD高性能磁盘,最低1.5GB内存8TB月流量套餐年付34.99美元起。Hostodo是一家成立于2014年的国外VPS主机商,主打低价VPS套餐且年付为主,基于OpenVZ和KVM架构,美国三个地区机房,支持支付宝或者PayPal、加密货币等付款。下面列出这两款主机配置信息。CP...
netfilter为你推荐
-
excel计算公式求excel函数公式大全orderbydescvf中的order by 3 desc 是什么意思HoneypotF-secure杀毒软件的缺点和优点(出自哪个国家)?qq博客怎么开QQ博客啊!视频技术视频监控技术的定义及特点seo优化技术做seo需要懂什么技术?腾讯技术腾讯是什么东西?天翼校园宽带天翼校园宽带 是怎么算时间的 一个月 是指从办理那天开始 往后 30天是一个月吗 还是 办理的那天所在的那个谷歌图片识别怎么通过一张GIF图在网上搜索出其出处(你们懂的...)以图搜图那个百度只找到了一模一样的..,有腾讯贴吧QQ贴吧图标灭了后该怎样再点亮?