木马木马病毒检测、清除、防范技巧
1.您的计算机是否已被装了木马?如何检测?
1)检查注册表。
看HKEY_LOCAL_MACHINESOFTWAREMicrosof tWindowsCurrenVersion和
HKEY_CURRENT_USERSof twareMicrosof tWindowsCurrentVersion下所有以Run 开头的键值名其下有没有可疑的文件名。如果有就需要删除相应的键值再删除相应的应用程序。
2)检查启动组。
木马们如果隐藏在启动组虽然不是十分隐蔽但这里的确是自动加载运行的好场所 因此还是有木马喜欢在这里驻留的。启动组对应的文件夹为 Cwindowsstartmenuprogramsstartup在注册表中的位置
HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionExplorerShell Folders Startup=C windowsstartmenuprogramsstartup。要注意经常检查这两个地方哦!
3) Win.ini以及System.ini也是木马们喜欢的隐蔽场所要注意这些地方。
比方说 Win.ini的[Windows]小节下的load和run后面在正常情况下是没有跟什么程序的如果有了那就要小心了看看是什么;在System.ini的[boot]小节的Shell=Explorer.exe后面也是加载木马的好场所 因此也要注意这里了。当你看到变成这样 Shell=Explorer.exewind0ws.exe请注意那个wind0ws.exe很有可能就是木马服务端程序!赶快检查吧。
4)检查C windowswinstart.bat、 C windowswininit.ini、 Autoexec.bat。木马们也很可能隐藏在那里。
5)如果是EXE文件启动那么运行这个程序看木马是否被装入内存端口是否打开。如果是的话则说明要么是该文件启动木马程序要么是该文件捆绑了木马程序只好再找一个这样的程序重新安装一下了。
6)木马启动都有一个方式它只是在一个特定的情况下启动所以平时多注意一下你的端口查看一下正在运行的程序用此来监测大部分木马应该没问题的。
2. 目前已经有一些专门的清除木马的软件在新推出天网防火墙里面捆绑有强大的木马清除功能清除一般木马的机制原理主要是
1)检测木马。
2) 找到木马启动文件一般在注册表及与系统启动有关的文件里能找到木马文件的位置。
3)删除木马文件并且删除注册表或系统启动文件中关于木马的信息。
但对于一些十分狡滑的木马这些措施是无法把它们找出来的现在检测木马的手段无非是通过网络连接和查看系统进程事实上一些技术高明的木马编制者完全可以通过合理的隐藏通讯和进程使木马很难被检测到。
3.木马防范工具
防范木马工具有很多请您务必安装一个 以提高您的计算机的安全性。下面列出几种常见的防范工具您可以通过各种搜索引擎查找到有关他们的资料如功能、用法介绍等。
1)天网个人版防火墙
2) Norton个人防火墙
3)木马杀手(the cleaner)
4) BlackICE挡住黑客的魔爪
5) 反黑高手LockDown 2000
6)斩断伸向电脑的黑手(l ockdown)
7) ZoneAlarm
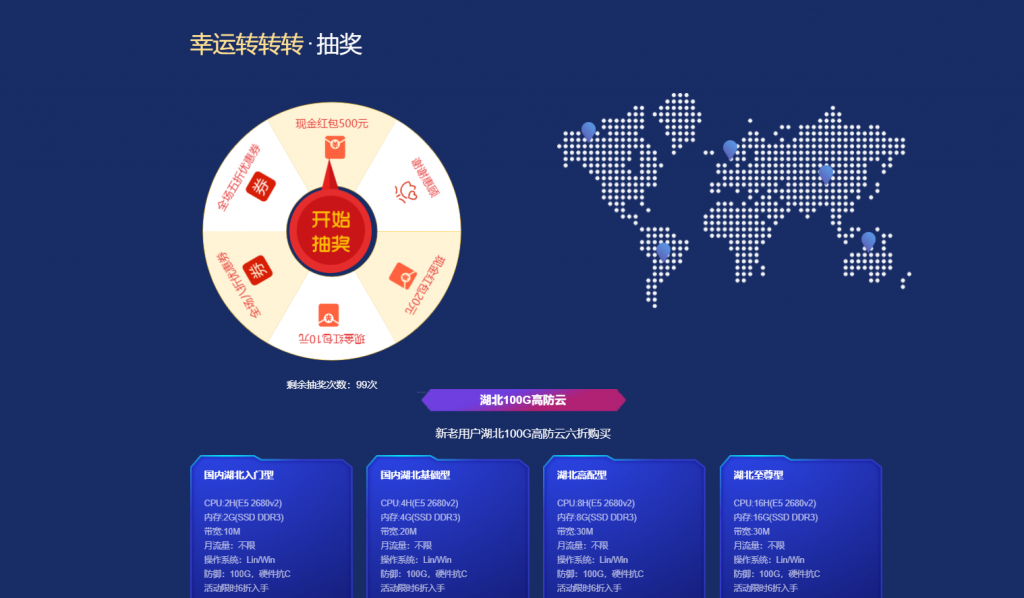
六一云互联(41元)美国(24元)/香港/湖北/免费CDN/免费VPS
六一云互联六一云互联为西安六一网络科技有限公司的旗下产品。是一个正规持有IDC/ISP/CDN的国内公司,成立于2018年,主要销售海外高防高速大带宽云服务器/CDN,并以高质量.稳定性.售后相应快.支持退款等特点受很多用户的支持!近期公司也推出了很多给力的抽奖和折扣活动如:新用户免费抽奖,最大可获得500元,湖北新购六折续费八折折上折,全场八折等等最新活动:1.湖北100G高防:新购六折续费八折...
Virtono:圣何塞VPS七五折月付2.2欧元起,免费双倍内存
Virtono是一家成立于2014年的国外VPS主机商,提供VPS和服务器租用等产品,商家支持PayPal、信用卡、支付宝等国内外付款方式,可选数据中心共7个:罗马尼亚2个,美国3个(圣何塞、达拉斯、迈阿密),英国和德国各1个。目前,商家针对美国圣何塞机房VPS提供75折优惠码,同时,下单后在LET回复订单号还能获得双倍内存的升级。下面以圣何塞为例,分享几款VPS主机配置信息。Cloud VPSC...
月费$389,RackNerd美国大硬盘独立服务器
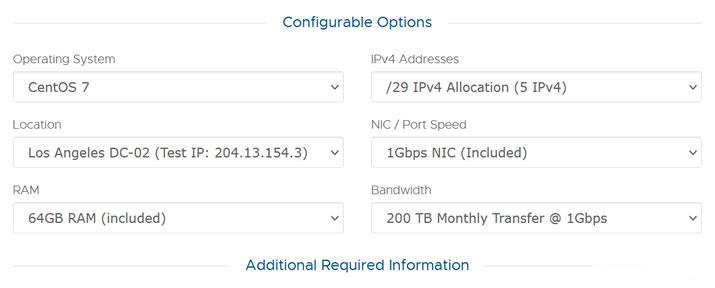
这次RackNerd商家提供的美国大硬盘独立服务器,数据中心位于洛杉矶multacom,可选Windows、Linux镜像系统,默认内存是64GB,也可升级至128GB内存,而且硬盘采用的是256G SSD系统盘+10个16TSAS数据盘,端口提供的是1Gbps带宽,每月提供200TB,且包含5个IPv4,如果有需要更多IP,也可以升级增加。CPU核心内存硬盘流量带宽价格选择2XE5-2640V2...
-
主机租用独立主机出租是什么意思php虚拟主机如何用虚拟主机建PHP论坛?.net虚拟主机.net虚拟主机空间怎么选择,国内虚拟主机哪家比较好,各有什么特色域名空间买域名空间是什么意思vps主机云主机和VPS主机之间有什么区别国内免费空间免费空间哪个好用网站空间域名关于网站的域名和空间?免费域名空间可绑域名的免费空间虚拟空间哪个好虚拟内存一般设多大比较好?重庆虚拟空间重庆合川宝龙城市广场有前途么