暂缺VCHOST.EXE病毒清除及专杀工具
SVCHO ST.EXE病毒清除及专杀工具
发布时间 2008-03-3108:00:00来源新客网络学院转载作者新客网络学院转载点击 4059一、手工清除SVCHO ST.EXE病毒
查看 svcho st.exe进程是什么
在开始菜单的运行中输入cmd 出现命令行提示输入命令“ta sklist/svc>c:1.txt”
例如 C:D ocume nts and S e tting sAdministrato r>tasklis t /svc>c:1.txt 就会在C盘根目录生成1.txt文件打开1.txt可以看到如下内容
查找svcho st.exe的PID值和服务名称。
************************************************************************
******
图像名 PID服务
===============================
mDNSResponder.exe 1284 Bonjour Serviceinetinfo.exe 1848 IISADMIN,W3SVCibguard.exe 3464 InterBaseGuardianRegSrvc.exe 3556 RegSrvcsvchost.exe 35Array6 stisvc
SUService.exe 3Array68 SUService
TPHDEXLG.exe 3788 TPHDEXLGSVCTpKmpSvc.exe 3804TpKmpSVCtvtsched.exe 3836 TVT Schedulerwdfmgr.exe 3Array20 UMWdfvmware-authd.exe 3Array56 VMAuthdServicevmount2.exe 3576 vmount2vmnat.exe 4112 VMwareNAT Servicevmnetdhcp.exe 4360 VMnetDHCP
AcSvc.exe 4388AcSvcibserver.exe 4684 InterBaseServerexplorer.exe 5416暂缺alg.exe 5704ALG
SynTPEnh.exe 3776暂缺
SvcGuiHlpr.exe 4Array12暂缺
TPHKMGR.exe 5088暂缺
UNavTray.exe 5120暂缺
TpShocks.exe 5136暂缺
TPONSCR.exe 4532暂缺avp.exe 4648暂缺
TpScrex.exe 4412暂缺
CRavgas.exe 51Array6暂缺ctfmon.exe 5284暂缺
VStart.exe 6020暂缺
QQ.exe 6124暂缺
TXPlatform.exe 5584暂缺dllhost.exe 4164 COMSysAppdavcdata.exe 1232暂缺
Maxthon.exe 2212暂缺
EmEditor.exe 2004暂缺cmd.exe 6360暂缺conime.exe 2Array28暂缺wmiprvse.exe 5552暂缺tasklist.exe 1Array00暂缺
符) 即可在任务管理器的进程列表中找到它结束进程后在C盘搜
索Svchost.exe文件也可以用第三方进程工具直接查看该进程的路径正常的Svchost.exe文件是位于%systemroot%System32目录中的而假冒的Svcho st.exe病毒或木马文件则会在其他目录例如“w32.welc hina.worm”病毒假冒的
Svchost.exe就隐藏在WindowsSystem32Wins目录中将其删除并彻底清除病毒的其他数据即可。
二、 SVCHOST.EXE病毒高级骗术
一些高级病毒则采用类似系统服务启动的方式通过真正的Svchost.exe进程加载病毒程序而Svchost.exe是通过注册表数据来决定要装载的服务列表的所以病毒通常会在注册表中采用以下方法进行加载 添加一个新的服务组在组里添加病毒服务名在现有的服务组里直接添加病毒服务名修改现有服务组里的现有服务属性修改其“ServiceDll”键值指向病毒程序判断方法:病毒程序要通过真正的Svchost.exe进程加载就必须要修改相关的注册表数据可以打开
[HKEY_LO CAL_M A CHINES oftwareMic ro softWindo wsNTCurr entVe rs io nSvchost]观察有没有增加新的服务组 同时要留意服务组中的服务列表观察有没有可疑的服务名称通常来说病毒不会在只有一个服务名称的组中添加往往会选择LocalService和netsvcs这两个加载服务较多的组 以干扰分析还有通过修改服务属性指向病毒程序的通过注册表判断起来都比较困难这时可以利用前面介绍的服务管理专家分别打开Lo calServic e和netsvc s分支逐个检查右边服务列表中的服务属性尤其要注意服务描述信息全部为英文的很可能是第三方安装的服务 同时要结合它的文件描述、版本、公司等相关信息进行综合判断。例如这个名为PortLess BackDoor的木马程序在服务列表中可以看到它的服务描述为“Intranet Services”而它的文件版本、公司、描述信息更全部为空如果是微软的系统服务程序是绝对不可能出现这种现象的。从启动信息“C:WINDOWSSystem32svchost.exe-k netsvcs”中可以看出这是一款典型的利用Svcho st.exe进程加载运行的木马知道了其原理清除方法也很简单了先用服务管理专家停止该服务的运行然后运行re gedit.e xe打开“注册表编辑器”删除
[HKEY_LO CAL_MACHINESyste mCurre ntC o ntro lS et
Servic esIPRIP]主键重新启动计算机再删除%systemroot%System32目录中的木马源程序“s vc ho s td ll.d ll”通过按时间排序又发现了时间完全相同的木马安装程序“Portle ssInst.exe”一并删除即可。 svchost.exe是nt核心系统的非常重要的进程对于2000、 xp来说不可或缺。很多病毒、木马也会调用它。
三、 SVCHO ST.EXE病毒专杀工具
SVCHO S T.EXE病毒专杀工具下载 Autorun病毒防御者/Auto Guard e r2下载
- 暂缺VCHOST.EXE病毒清除及专杀工具相关文档
- 地址ARP病毒专杀工具以及ARP病毒入侵原理和解决方案
- 暂缺svchost.exe病毒专杀工具杀毒
- 病毒u盘病毒专杀工具移动存储卫士
- 地址ARP病毒专杀工具
- 暂缺svchost.exe病毒专杀工具杀毒
- 软件U盘专杀工具最终用户许可协议
NameCheap新注册.COM域名$5.98
随着自媒体和短视频的发展,确实对于传统的PC独立网站影响比较大的。我们可以看到云服务器商家的各种促销折扣活动,我们也看到传统域名商的轮番新注册和转入的促销,到现在这个状态已经不能说这些商家的为用户考虑,而是在不断的抢夺同行的客户。我们看到Namecheap商家新注册域名和转入活动一个接一个。如果我们有需要新注册.COM域名的,只需要5.98美元。优惠码:NEWCOM598。同时有赠送2个月免费域名...
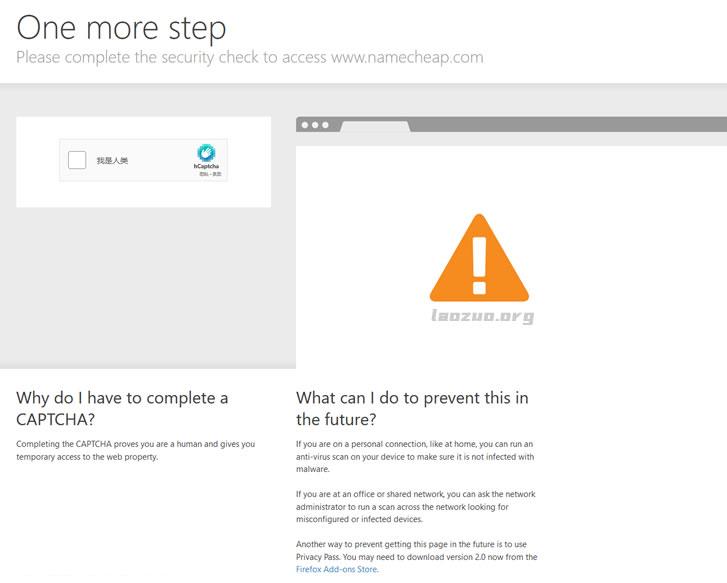
打开海外主机域名商出现"Attention Required"原因和解决
最近发现一个比较怪异的事情,在访问和登录大部分国外主机商和域名商的时候都需要二次验证。常见的就是需要我们勾选判断是不是真人。以及比如在刚才要访问Namecheap检查前几天送给网友域名的账户域名是否转出的,再次登录网站的时候又需要人机验证。这里有看到"Attention Required"的提示。我们只能手工选择按钮,然后根据验证码进行选择合适的标记。这次我要选择的是船的标识,每次需要选择三个,一...
TNAHosting($5/月)4核/12GB/500GB/15TB/芝加哥机房
TNAHosting是一家成立于2012年的国外主机商,提供VPS主机及独立服务器租用等业务,其中VPS主机基于OpenVZ和KVM架构,数据中心在美国芝加哥机房。目前,商家在LET推出芝加哥机房大硬盘高配VPS套餐,再次刷新了价格底线,基于OpenVZ架构,12GB内存,500GB大硬盘,支持月付仅5美元起。下面列出这款VPS主机配置信息。CPU:4 cores内存:12GB硬盘:500GB月流...
-
检索网易yeahwordpress模板wordpress后台默认模板管理在哪里?iprouteip route-static 192.168.1.0 255.255.255.0 3.3.3.2什么意思温州都市报招聘温州哪里有招暑期工?怎么去?要什么条件?急......骑士人才系统骑士人才系统程序怎么那么难用,刚开始用盗版的不好用,买了正版的还是不好用,不是程序不兼容,就是功能开源网店系统国内有哪些好的java开源电子商城系统长沙电话号码升位湖南长沙电话号码是几位数正在跳转电影空间打开自己空间跳转另一个网站该如何解决?403forbidden403forbiddenrepaired电脑蓝屏,出现Your PC needs to be repaired. 要怎么重装系统