暂缺svchost.exe病毒专杀工具杀毒
svchost. exe病毒专杀工具杀毒
因为svchost进程启动各种服务所以病毒、木马也想尽办法来利用它企图利用它的特性来迷惑用户达到感染、入侵、破坏的目的(如冲击波变种病毒“” ) 。但windows系统存在多个svchost进程是很正常的在受感染的机器中到底哪个是病毒进程呢?以下是小编收集的病毒专杀工具杀毒仅供大家阅读参考!
病毒专杀工具杀毒
不是病毒这是一个属于微软Windows操作系统的系统程序微软官方对它的解释是 是从动态链接库 (DLL)中运行的服务的通用主机进程名称。这个程序对系统的正常运行是非常重要 而且是不能被结束的。
常被病毒冒充的进程名有 、 、 。 随着Windows系统服务不断增多 为了节省系统资源微软把很多服务做成共享方式 交由进程来启动。 而系统服务是以动态链接库(DLL)形式实现的 它们把可执行程序指向 svchost 由 svchost调用相应服务的动态链接库来启动服务。我们可以打开“控制面板” → “管理工具” →服务双击其中 “Cl ipBook”服务在其属性面板中可以发现对应的可执行文件路径“C: ”。再双击“Alerter”服务可以发现其可执行文件路径为“C:
1/8
-kLocalService” 而“Server”服务的可执行文件路径为
“C: -knetsvcs”。正是通过这种调用 可以省下不少系统资源因此系统中出现多个其实只是系统的服务而已。 在Windows2000 系统中一般存在 2 个进程 一个是RPCSS(RemoteProcedureCal l)服务进程 另外一个则是由很多服务共享的一个;而在WindowsXP中 则一般有4个以上的服务进程。如果进程的数量多于6个如果不是使用Vista或以上系统就要小心了很可能是病毒假冒的检测方法也很简单使用一些进程管理工具例如Windows优化大师的进程管理功能 查看的可执行文件路径 如果在
“C:WINDOWSsystem32” 目录外那么就可以判定是病毒了。清除办法
1.用unlocker删除类似于C: SysDayN6这样的文件夹例如C: Syswm1i 、 C: SysAd5D等等这些文件夹有个共同特点就是名称为Sys*** (***是三到五位的随机字母) 这样的文件夹有几个就删几个。
2.开始——运行——输入“regedit”——打开注册表 展 开 注 册 表 到 以 下 位 置 HKEY_CURRENT_USERSof twareMicrosof tWindowsCurrentVersionRun删除右边所有用纯数字为名的键 如
3.重新启动计算机病毒清除完毕。
病毒专杀工具杀毒 清除病毒
2/8
查看进程是什么
在开始菜单的运行中输入cmd 出现命令行提示输入命令“taskl ist /svc >c: . txt” (例如 C:Documents andSettingsAdministrator>taskl ist /svc >c: . txt) 就会在C盘根目录生成文档打开能够看到如下内容
查找的PID值和服务名称。
***************************************************
***************************
图像名 PID服务
========================= ======
=============================================
System Idle Process 0暂缺
System 4暂缺
1168暂缺
1228暂缺
1260暂缺
1308 Eventlog, PlugPlay
1320 Pol icyAgent, ProtectedStorage, SamSs
1484 IBMPMSVC
1520 Ati HotKey Pol ler
1544 DcomLaunch, TermService
3/8
1684 RpcSs
380 AudioSrv, BITS, Browser, CryptSvc, Dhcp,EventSystem, FastUserSwitchingCompatibi l ity,helpsvc, lanmanserver, lanmanworkstation,Netman, Nla, RasMan, Schedule, seclogon,
SENS, SharedAccess, Shel lHWDetection,
TapiSrv, Themes, TrkWks, W32Time, winmgmt,wscsvc, wuauserv, WZCSVC
420 btwdins
456暂缺
624 EvtEng
812 S24EventMonitor
976 Dnscache
1192 Alerter, LmHosts, RemoteRegistry, SSDPSRV,WebCl ient
1852 Spooler
272 IPSSVC
288 AcPrfMgrSvc
1064 AVG Anti-Spyware Guard
1124 AVP
1284 Bonjour Service
1848 IISADMIN, W3SVC
4/8
3464 InterBaseGuardian
3556 RegSrvc
3596 stisvc
3968 SUService
3788 TPHDEXLGSVC
3804 TpKmpSVC
3836 TVT Scheduler
3920 UMWdf
3956 VMAuthdService
3576 vmount2
4112 VMware NAT Service
4360 VMnetDHCP
4388 AcSvc
4684 InterBaseServer
5416暂缺
5704 ALG
3776暂缺
4912暂缺
5088暂缺
5120暂缺
5136暂缺
4532暂缺
5/8
4648暂缺
4412暂缺
5196暂缺
5284暂缺
6020暂缺
6124暂缺
5584暂缺
4164 COMSysApp
1232暂缺
2212暂缺
2016暂缺
6360暂缺
2928暂缺
5552暂缺
1900暂缺
***************************************************
***************************
假如看到哪个进程后面提示的服务信息是“暂缺”而不是个具体的服务名 那么他就是病毒进程了记下这个病毒进程对应的PID数值(进程标识符) 即可在任务管理器的进程列表中找到他结束进程后在C盘搜索文档也能
6/8
够用第三方进程工具直接查看该进程的路径正常的文档是位于%systemroot%System32 目录中的而假冒的病毒或木马文档则会在其他目录 例如 “”病毒假冒的就隐藏在WindowsSystem32Wins 目录中将其删除并完全清除病毒的其他数据即可。
二、病毒高级骗术
一些高级病毒则采用类似系统服务启动的方式通过真正的进程加载病毒程式 而是通过注册表数据来决定要装载的服务列表的所以病毒通常会在注册表中采用以下方法进行加载 添加一个新的服务组在组里添加病毒服务名在现有的服务组里直接添加病毒服务名修改现有服务组里的现有服务属性修改其“ServiceDl l”键值指向病毒程式判断方法:病毒程式要通过真正的进程加载就必须要修改相关的注册表数据能够打开观察有没有增加新的服务组同时要留意服务组中的服务列表观察有没有可疑的服务名称通常来说 病毒不会在只有一个服务名称的组中添加往往会选择LocalService和netsvcs这两个加载服务较多的组以干扰分析更有通过修改服务属性指向病毒程式的通过注册表判断起来都比较困难这时能够利用前面介绍的服务管理专家分别打开LocalService和netsvcs分支逐个检查右边服务列表中的服务属性尤其要注意服务描述信息全部为英文的很可能是第三方安装的服务 同时要结
7/8
合他的文档描述、版本、公司等相关信息进行综合判断。例如这个名为PortLess BackDoor的木马程式在服务列表中能够看到他的服务描述为 “Intranet Services” 而他的文档版本、公司、描述信息更全部为空假如是微软的系统服务程式是绝对不可能出现这种现象的。从启动信息“C: -knetsvcs” 中能够看出这是一款典型的利用进程加载运行的木马知道了其原理清除方法也很简单了先用服务管理专家停止该服务的运行然后运行打开“注册表编辑器”删除主键重新启动电脑再删除%systemroot%System32目录中的木马源程式 “”通过按时间排序又发现了时间完全相同的木马安装程式 “” 一并删除即可。 是nt核心系统的很重要的进程对于2000、 xp来说不可或缺。很多病毒、木马也会调用他。
8/8
- 暂缺svchost.exe病毒专杀工具杀毒相关文档
- 地址ARP病毒专杀工具以及ARP病毒入侵原理和解决方案
- 暂缺VCHOST.EXE病毒清除及专杀工具
- 病毒u盘病毒专杀工具移动存储卫士
- 地址ARP病毒专杀工具
- 暂缺svchost.exe病毒专杀工具杀毒
- 软件U盘专杀工具最终用户许可协议
美国服务器20G防御 50G防御 688元CN2回国
全球领先的IDC服务商华纳云“美国服务器”正式发售啦~~~~此次上线的美国服务器包含美国云服务器、美国服务器、美国高防服务器以及美国高防云服务器。针对此次美国服务器新品上线,华纳云也推出了史无前例的超低活动力度。美国云服务器低至3折,1核1G5M低至24元/月,20G DDos防御的美国服务器低至688元/月,年付再送2个月,两年送4个月,三年送6个月,且永久续费同价,更多款高性价比配置供您选择。...
10gbiz七月活动首月半价$2.36/月: 香港/洛杉矶CN2 GIA VPS
10gbiz怎么样?10gbiz 美国万兆带宽供应商,主打美国直连大带宽,真实硬防。除美国外还提供线路非常优质的香港、日本等数据中心可供选择,全部机房均支持增加独立硬防。洛杉矶特色线路去程三网直连(电信、联通、移动)回程CN2 GIA优化,全天低延迟。中国大陆访问质量优秀,最多可增加至600G硬防。香港七星级网络,去程回程均为电信CN2 GIA+联通+移动,大陆访问相较其他香港GIA线路平均速度更...
个人网站备案流程及注意事项(内容方向和适用主机商)
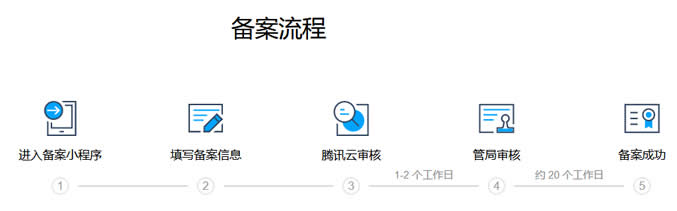
如今我们还有在做个人网站吗?随着自媒体和短视频的发展和兴起,包括我们很多WEB2.0产品的延续,当然也包括个人建站市场的低迷和用户关注的不同,有些个人已经不在做网站。但是,由于我们有些朋友出于网站的爱好或者说是有些项目还是基于PC端网站的,还是有网友抱有信心的,比如我们看到有一些老牌个人网站依旧在运行,且还有新网站的出现。今天在这篇文章中谈谈有网友问关于个人网站备案的问题。这个也是前几天有他在选择...
-
centos6.5centos 6.5 无法启动了,不知道是哪里的问题。新iphone也将禁售苹果ID换了个新的怎么还是停用163yeah请问网易的163,126,yeah,VIP,188邮箱各有什么特点?特朗普吐槽iPhone华为余承东吐槽iPhone X,除了贵啥优点都没有360防火墙在哪里怎么查找到360防火墙在自己电脑里的位置?并且关闭掉360免费建站我用的360免费建站,但自己买的一级域名要先备案,360不提供备案,我要怎么做才能把我的域名绑定网站啊?宜人贷官网宜人贷是不是骗人的电子商务世界电子商务都有什么内容3g手机有哪些现在有哪些比较适用的3g手机?400电话查询如何辨别400电话的真伪?