漏洞网站漏洞修复方案防止sql注入攻击漏洞
SQL注入漏洞在网站漏洞里面属于高危漏洞排列在前三受影响范圉较广像asp、 .net 、PHP、 java、等程序语言编写的代码都存在看sql注入漏洞那么如何检测网站存在sql注入漏洞
SQL注入漏洞测试方法
在程序代码里不管是get提交,post提交 cookies的方式都可以有随意控制参数的一个参数值通过使用sql注入工具经典的sqlmap进行检测与漏洞利用也可以使用一些国内的SQL代码注入工具最简单的安全测试方法就是利用数据库的单引号AND 1=1 AND 1=2等等的字符型注入来进行测试sql注入漏洞。
SQL注入漏洞解剖
在网站的程序代码里有很多用户需要提交的一些参数值像get 、 post的数据提交的时候有些程序员没有对其进行详细的安全过滤导致可以直接执行SQL语句在提交的参数里可以掺入一些恶意的sql语句命令比如查询admin的账号密码查询数据库的版本以及査询用户的账号密码执行写入一句话木马到数据库配逬文件执行系统命令提权等等.
SQL注入漏洞修复
在最底层的程序代码里进行sql漏洞修补与防护在代码里添加过滤一些非法的参数服务器端绑定变量SQL语句标准化是防止网站被sql注入攻击的最好办法。Sine安全公司是一家专注于网站安全、服务器安全、网站安全检测、网站漏洞修复渗透测试安全服务于一体的网络安全服务提供商。
一、程序代码里的所有查询语句使用标准化的数据库查询语句API接I I ,设定语句的参数进行过滤一些非法的字符防止用户输入恶意的字符传入到数据库中执行sql语句。
二、对用户提交的的参数安全过滤像一些特殊的字符( ( )*&……#等等)进行字符转义操作,以及编码的安全转换。
三、网站的代码层编码尽量统一建议使用u tf8编码如果代码里的编码都不- •样会导致一些过滤被直接绕过。
四、网站的数据类型必须确定是数字型就是数字型字符型就是字符型数据库里的存储字段类型也设置为ini型。
五、对用户的操作权限进行安全限制普通用户只给普通权限管理员后台的操作权限要放开尽屋减少对数据库的恶意攻击。
六、网站的报错信息尽量不要返回给客户端比如一些字符错误数据库的报错信息尽可能的防止泄霧给客户端。
七、如果对网站程序代码不熟悉的话建议交给专业做安全的公司专业处理国内推荐Sinesafe,绿盟,启蒙星辰。
- 漏洞网站漏洞修复方案防止sql注入攻击漏洞相关文档
- 联系人网站漏洞修复
- 修复网站漏洞修复软件
- 漏洞[讲稿]央视呼吁各网站尽早修复漏洞
- 建议网站漏洞修复建议
- 甲方网站信息管理系统安全维护漏洞修复合同
- 网站漏洞修复知道网站的SQL漏洞,怎样修补?
GigsGigsCloud(年付26美元)国际线路美国VPS主机
已经有一段时间没有听到Gigsgigscloud服务商的信息,这不今天看到商家有新增一款国际版线路的美国VPS主机,年付也是比较便宜的只需要26美元。线路上是接入Cogentco、NTT、AN2YIX以及其他亚洲Peering。这款方案的VPS主机默认的配置是1Gbps带宽,比较神奇的需要等待手工人工开通激活,不是立即开通的。我们看看这款服务器在哪里选择看到套餐。内存CPUSSD流量价格购买地址1...
hostyun评测香港原生IPVPS
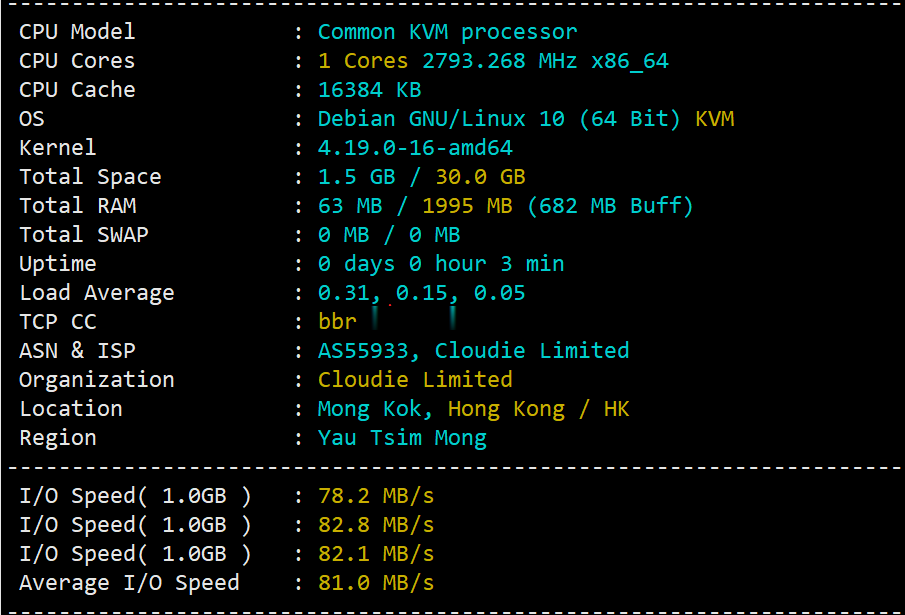
hostyun新上了香港cloudie机房的香港原生IP的VPS,写的是默认接入200Mbps带宽(共享),基于KVM虚拟,纯SSD RAID10,三网直连,混合超售的CN2网络,商家对VPS的I/O有大致100MB/S的限制。由于是原生香港IP,所以这个VPS还是有一定的看头的,这里给大家弄个测评,数据仅供参考!9折优惠码:hostyun,循环优惠内存CPUSSD流量带宽价格购买1G1核10G3...
鲸云10美元,香港BGPRM 1核 1G 10Mbps峰值带宽 1TB流量,江西CN2-NAT 1核 512MB内存 100M带宽 ,
WHloud Official Notice(鲸云官方通知)(鲸落 梦之终章)]WHloud RouMu Cloud Hosting若木产品线云主机-香港节点上新预售本次线路均为电信CN2 GIA+移动联通BGP,此机型为正常常规机,建站推荐。本次预售定为国庆后开通,据销售状况决定,照以往经验或有咕咕的可能性,但是大多等待时间不长。均赠送2个快照 2个备份,1个默认ipv4官方网站:https:/...
-
Joinsql三友网网测是什么意思?网站后台密码破解我找到了网站的后台地址,怎么才可以破解密码账号通如何绑定天下贰手机账号通?管理员密码无线路由器管理员密码怎么填discuz教程急急急,求创建论坛网站【Discuz】最详细的教程!百度分享工具百度云 网盘默认下载工具是什么??搜索引擎教程搜索引擎的信息检索方法博客教程怎样做自己的博客??怎么关闭qq空间图标QQ空间图标怎么灭