漏洞互联网大漏洞
互联网大漏洞 时间:2021-03-29 阅读:()
TLP:WHITEhttp://ti.
360.
netCiscoIOS与IOSXESoftwareSmartInstall远程命令执漏洞(CVE-2018-0171)通告文档信息编号360TI-SV-2018-008关键字CVE-2018-0171CiscoSmartInstall发布日期2018年3月30日更新日期2018年4月7日TLPWHITE分析团队360威胁情报中心通告背景2018年3月28日,Cisco发布了一个远程代码执行严重漏洞通告.
通告了思科IOS和IOS-XE系统的配置管理类协议CiscoSmartInstall(Cisco私有协议)代码中存在一处缓冲区栈溢出漏洞,漏洞编号为CVE-2018-0171.
攻击者无需用户验证即可向远端Cisco设备的TCP4786端口发送精心构造的恶意数据包,触发漏洞造成设备远程执行Cisco系统命令或拒绝服务(DoS).
漏洞相关的技术细节和验证程序已经公开,且互联网上受影响的主机数量非常大.
由于此漏洞影响底层网络设备,且漏洞相关PoC已经公开并证实可用,极有可能构成巨大的现实威胁.
2018年4月7日凌晨有IDC运营商报告有大量Cisco遭到利用此漏洞的攻击,导致设备配置被清空的情况,360威胁情报中心再次更新此通告提醒用户和企业尽快采取必要防御应对措施以保证网络的可用性.
漏洞概要漏洞名称CiscoIOS与IOSXESoftwareSmartInstall远程命令执行漏洞威胁类型远程代码执行威胁等级高漏洞IDCVE-2018-0171漏洞利用条件开启了CiscoSmartInstall管理协议,且模式为client模式漏洞利用场景攻击者无需用户验证即可向远端Cisco设备的TCP4786端口发送精心构造的恶意数据包,触发漏洞造成设备远程执行Cisco系统命令或拒绝服务(DoS).
服务是否默认开启是受影响系统及应用版本确认受影响的型号:Catalyst4500SupervisorEnginesCiscoCatalyst3850SeriesSwitchesTLP:WHITEhttp://ti.
360.
netCiscoCatalyst2960SeriesSwitches可能受影响的设备型号:Catalyst4500SupervisorEnginesCatalyst3850SeriesCatalyst3750SeriesCatalyst3650SeriesCatalyst3560SeriesCatalyst2960SeriesCatalyst2975SeriesIE2000IE3000IE3010IE4000IE4010IE5000SM-ES2SKUsSM-ES3SKUsNME-16ES-1G-PSM-X-ES3SKUs不受影响影响系统及应用版本未开启CiscoSmartInstall管理协议或模式为Director模式的Cisco设备均不受影响.
漏洞描述该漏洞存在于思科IOS和IOS-XE系统的配置管理类协议CiscoSmartInstall一处缓冲区栈内.
攻击者无需认证,远程向开启TCP4786且为client模式的Cisco设备端口发送精心构造的畸形数据包,会导致smi_ibc_handle_ibd_init_discovery_msg函数在处理该数据包时触发缓冲区栈溢出造成设备拒绝服务(DoS)或远程执行Cisco系统命令.
影响面评估360威胁情报中心已经确认公开的PoC利用代码有效,且该漏洞整体影响面非常大,综合分析威胁等级为高.
处置建议远程自查方法A:确认目标设备是否开启4786/TCP端口,如果开启则表示可能受到影响.
比如用nmap扫描目标设备端口:nmap-pT:4786192.
168.
1.
254TLP:WHITEhttp://ti.
360.
net远程自查方法B:使用Cisco提供的脚本探测是否开放CiscoSmartInstall协议,若开启则可能受到影响.
#pythonsmi_check.
py-i192.
168.
1.
254[INFO]SendingTCPprobetotargetip:4786[INFO]SmartInstallClientfeatureactiveontargetip:4786[INFO]targetipisaffected.
本地自查方法A:(需登录设备)此外,可以通过以下命令确认是否开启SmartInstallClient功能:switch>showvstackconfigRole:Client(SmartInstallenabled)VstackDirectorIPaddress:0.
0.
0.
0switch>showtcpbriefallTCBLocalAddressForeignAddress(state)0344B794*.
4786*.
*LISTEN0350A018*.
443*.
*LISTEN03293634*.
443*.
*LISTEN03292D9C*.
80*.
*LISTEN03292504*.
80*.
*LISTEN本地自查方法B:(需登录设备)switch>showversion将回显内容保存在a.
txt中,并上传至Cisco的CiscoIOSSoftwareChecker进行检测.
检测地址:https://tools.
cisco.
com/security/center/softwarechecker.
x修复方法升级补丁:思科官方已发布针对此漏洞的补丁但未提供下载链接,请联系思科获取补丁.
临时处置措施:(关闭协议)switch#conftswitch(config)#novstackswitch(config)#dowrswitch(config)#exit检查端口已经关掉:switch>showtcpbriefallTCBLocalAddressForeignAddress(state)0350A018*.
443*.
*LISTEN03293634*.
443*.
*LISTENTLP:WHITEhttp://ti.
360.
net03292D9C*.
80*.
*LISTEN03292504*.
80*.
*LISTEN参考资料https://tools.
cisco.
com/security/center/content/CiscoSecurityAdvisory/cisco-sa-20180328-smi2#fixedhttps://embedi.
com/blog/cisco-smart-install-remote-code-execution/更新历史时间内容2018年3月28日初始报告2018年3月29日补充内容2018年3月30日公开发布安全通告2018年4月7日加入已经出现的现实利用攻击情况
360.
netCiscoIOS与IOSXESoftwareSmartInstall远程命令执漏洞(CVE-2018-0171)通告文档信息编号360TI-SV-2018-008关键字CVE-2018-0171CiscoSmartInstall发布日期2018年3月30日更新日期2018年4月7日TLPWHITE分析团队360威胁情报中心通告背景2018年3月28日,Cisco发布了一个远程代码执行严重漏洞通告.
通告了思科IOS和IOS-XE系统的配置管理类协议CiscoSmartInstall(Cisco私有协议)代码中存在一处缓冲区栈溢出漏洞,漏洞编号为CVE-2018-0171.
攻击者无需用户验证即可向远端Cisco设备的TCP4786端口发送精心构造的恶意数据包,触发漏洞造成设备远程执行Cisco系统命令或拒绝服务(DoS).
漏洞相关的技术细节和验证程序已经公开,且互联网上受影响的主机数量非常大.
由于此漏洞影响底层网络设备,且漏洞相关PoC已经公开并证实可用,极有可能构成巨大的现实威胁.
2018年4月7日凌晨有IDC运营商报告有大量Cisco遭到利用此漏洞的攻击,导致设备配置被清空的情况,360威胁情报中心再次更新此通告提醒用户和企业尽快采取必要防御应对措施以保证网络的可用性.
漏洞概要漏洞名称CiscoIOS与IOSXESoftwareSmartInstall远程命令执行漏洞威胁类型远程代码执行威胁等级高漏洞IDCVE-2018-0171漏洞利用条件开启了CiscoSmartInstall管理协议,且模式为client模式漏洞利用场景攻击者无需用户验证即可向远端Cisco设备的TCP4786端口发送精心构造的恶意数据包,触发漏洞造成设备远程执行Cisco系统命令或拒绝服务(DoS).
服务是否默认开启是受影响系统及应用版本确认受影响的型号:Catalyst4500SupervisorEnginesCiscoCatalyst3850SeriesSwitchesTLP:WHITEhttp://ti.
360.
netCiscoCatalyst2960SeriesSwitches可能受影响的设备型号:Catalyst4500SupervisorEnginesCatalyst3850SeriesCatalyst3750SeriesCatalyst3650SeriesCatalyst3560SeriesCatalyst2960SeriesCatalyst2975SeriesIE2000IE3000IE3010IE4000IE4010IE5000SM-ES2SKUsSM-ES3SKUsNME-16ES-1G-PSM-X-ES3SKUs不受影响影响系统及应用版本未开启CiscoSmartInstall管理协议或模式为Director模式的Cisco设备均不受影响.
漏洞描述该漏洞存在于思科IOS和IOS-XE系统的配置管理类协议CiscoSmartInstall一处缓冲区栈内.
攻击者无需认证,远程向开启TCP4786且为client模式的Cisco设备端口发送精心构造的畸形数据包,会导致smi_ibc_handle_ibd_init_discovery_msg函数在处理该数据包时触发缓冲区栈溢出造成设备拒绝服务(DoS)或远程执行Cisco系统命令.
影响面评估360威胁情报中心已经确认公开的PoC利用代码有效,且该漏洞整体影响面非常大,综合分析威胁等级为高.
处置建议远程自查方法A:确认目标设备是否开启4786/TCP端口,如果开启则表示可能受到影响.
比如用nmap扫描目标设备端口:nmap-pT:4786192.
168.
1.
254TLP:WHITEhttp://ti.
360.
net远程自查方法B:使用Cisco提供的脚本探测是否开放CiscoSmartInstall协议,若开启则可能受到影响.
#pythonsmi_check.
py-i192.
168.
1.
254[INFO]SendingTCPprobetotargetip:4786[INFO]SmartInstallClientfeatureactiveontargetip:4786[INFO]targetipisaffected.
本地自查方法A:(需登录设备)此外,可以通过以下命令确认是否开启SmartInstallClient功能:switch>showvstackconfigRole:Client(SmartInstallenabled)VstackDirectorIPaddress:0.
0.
0.
0switch>showtcpbriefallTCBLocalAddressForeignAddress(state)0344B794*.
4786*.
*LISTEN0350A018*.
443*.
*LISTEN03293634*.
443*.
*LISTEN03292D9C*.
80*.
*LISTEN03292504*.
80*.
*LISTEN本地自查方法B:(需登录设备)switch>showversion将回显内容保存在a.
txt中,并上传至Cisco的CiscoIOSSoftwareChecker进行检测.
检测地址:https://tools.
cisco.
com/security/center/softwarechecker.
x修复方法升级补丁:思科官方已发布针对此漏洞的补丁但未提供下载链接,请联系思科获取补丁.
临时处置措施:(关闭协议)switch#conftswitch(config)#novstackswitch(config)#dowrswitch(config)#exit检查端口已经关掉:switch>showtcpbriefallTCBLocalAddressForeignAddress(state)0350A018*.
443*.
*LISTEN03293634*.
443*.
*LISTENTLP:WHITEhttp://ti.
360.
net03292D9C*.
80*.
*LISTEN03292504*.
80*.
*LISTEN参考资料https://tools.
cisco.
com/security/center/content/CiscoSecurityAdvisory/cisco-sa-20180328-smi2#fixedhttps://embedi.
com/blog/cisco-smart-install-remote-code-execution/更新历史时间内容2018年3月28日初始报告2018年3月29日补充内容2018年3月30日公开发布安全通告2018年4月7日加入已经出现的现实利用攻击情况
HostYun:联通AS9929线路,最低月付18元起,最高500Mbps带宽,洛杉矶机房
最近AS9929线路比较火,联通A网,对标电信CN2,HostYun也推出了走联通AS9929线路的VPS主机,基于KVM架构,开设在洛杉矶机房,采用SSD硬盘,分为入门和高带宽型,最高提供500Mbps带宽,可使用9折优惠码,最低每月仅18元起。这是一家成立于2008年的VPS主机品牌,原主机分享组织(hostshare.cn),商家以提供低端廉价VPS产品而广为人知,是小成本投入学习练手首选。...

€4.99/月Contabo云服务器,美国高性价比VPS/4核8G内存200G SSD存储
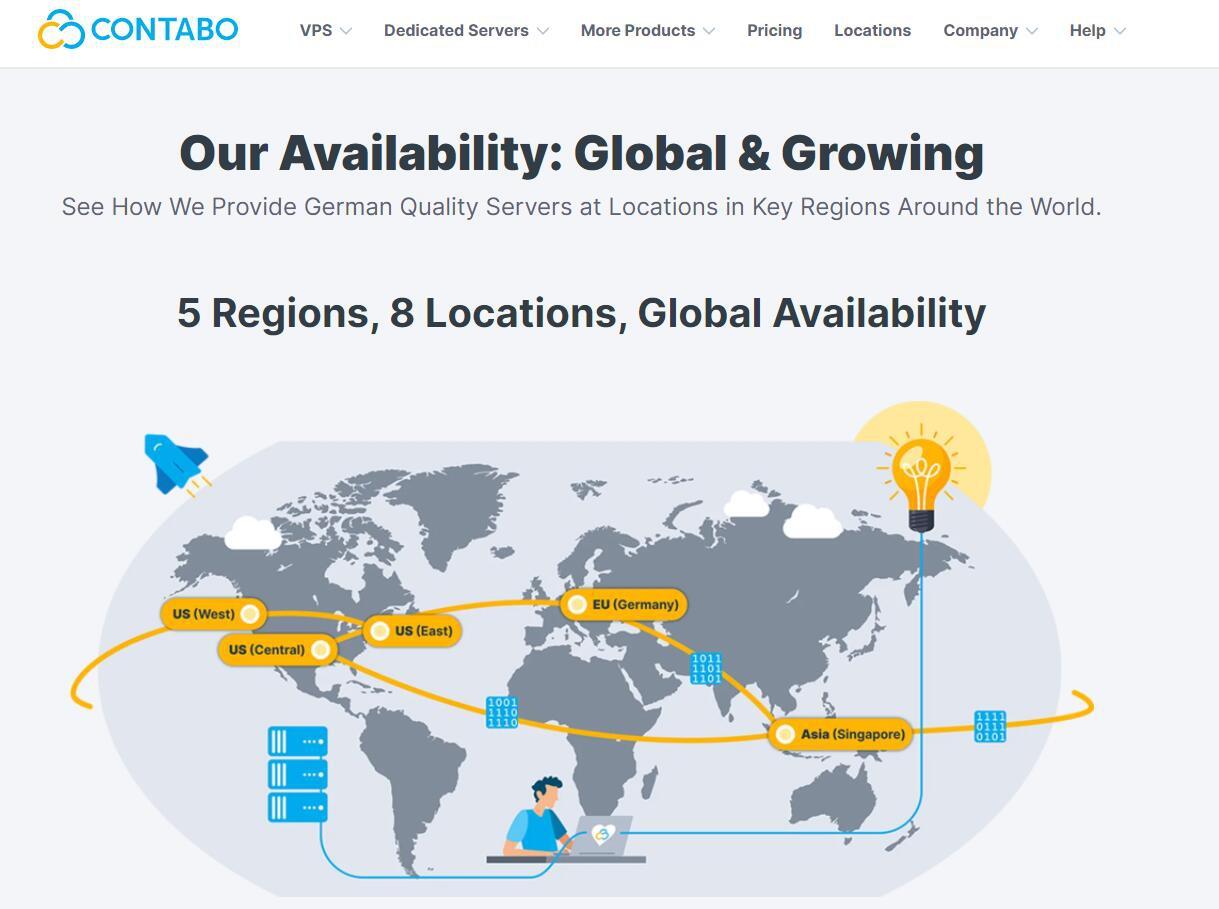
Contabo是一家运营了20多年的欧洲老牌主机商,之前主要是运营德国数据中心,Contabo在今年4月份增设新加坡数据中心,近期同时新增了美国纽约和西雅图数据中心。全球布局基本完成,目前可选的数据中心包括:德国本土、美国东部(纽约)、美国西部(西雅图)、美国中部(圣路易斯)和亚洲的新加坡数据中心。Contabo的之前国外主机测评网站有多次介绍,他们家的特点就是性价比高,而且这个高不是一般的高,是...
Sharktech:无限流量服务器丹佛,洛杉矶,荷兰$49/月起,1Gbps带宽哦!
鲨鱼机房(Sharktech)我们也叫它SK机房,是一家成立于2003年的老牌国外主机商,提供的产品包括独立服务器租用、VPS主机等,自营机房在美国洛杉矶、丹佛、芝加哥和荷兰阿姆斯特丹等,主打高防产品,独立服务器免费提供60Gbps/48Mpps攻击防御。机房提供1-10Gbps带宽不限流量服务器,最低丹佛/荷兰机房每月49美元起,洛杉矶机房最低59美元/月起。下面列出部分促销机型的配置信息。机房...
互联网大漏洞为你推荐
-
冯媛甑谁知道怎么找到冯媛甄的具体资料?www.78222.com我看一个网站.www.snw58.com里面好有意思呀,不知道里面的信息是不是真实的百度指数词什么是百度指数66smsm.comffff66com手机可以观看视频吗?机器蜘蛛挑战或是生存Boss是一只巨型机器蜘蛛的第一人称射击游戏叫什么本冈一郎本冈一郎是什么东西??谁知道??ww.43994399在线单机小游戏干支论坛干支计时的干支计时邯郸纠风网邯郸媒体曝光电话多少恶魔兜兜狼人杀恶魔可以验出神民的身份吗