攻击常见的网站攻击方式 网站如何防攻击
常见的网站攻击方式网站如何防攻击
最近许多朋友问“网站为什么会被攻击呢 ”对于这个问题并没有给出相当具体的解释只是从网站防攻击这个角度进行相关的解释那么今天我们不妨一起看看网站防攻击跟网站为什么被攻击有什么关系网站防攻击主要有什么方式怎样才能更好的做好网站防攻击呢
我们换一个角度想便会发现其实网站防攻击跟网站为什么容易被攻击是想关联的如果你的网站防攻击做的那么网站就不会那么容易被攻击的这里我们根据相关资讯总结了网站被攻击的几种漏洞和几种网站防攻击的办法。
一、跨站脚本攻击(XSS)
跨站脚本攻击XSS Cross-site scripting是最常见和基本的攻击WEB网站的方法。攻击者在网页上发布包含攻击性代码的数据。当浏览者看到此网页
时特定的脚本就会以浏览者用户的身份和权限来执行。通过XSS可以比较容易地修改用户数据、窃取用户信息 以及造成其它类型的攻击例如CSRF攻击
常见网站防攻击办法:确保输出到HTML页面的数据以HTML的方式被转义。
二、注入漏洞
问题 当用户提供的数据被作为指令的一部分发送到转换器(将文本指令转换成可执行的机器指令)的时候黑客会欺骗转换器。攻击者可以利用注入漏洞创建、读取、更新或者删除应用软件上的任意数据。在最坏的情况下攻击者可以利用这些漏洞完全控制应用软件和底层系统甚至绕过系统底层的防火墙。
解决网站防攻击方法尽可能不要使用转换器。 OWASP组织说 “如果你必须使用转换器那么避免遭受注入攻击的最好方法是使用安全的API 比如参数化指令和对象关系映射库。 ”
三、恶意文件执行
黑客们可以远程执行代码、远程安装rootkits工具或者完全攻破一个系统。任何一款接受来自用户的文件名或者文件的网络应用软件都是存在漏洞的。漏洞
可能是用PHP语言写的 PHP是网络开发过程中应用最普遍的一种脚本语言。
解决网站防攻击方法不要将用户提供的任何文件写入基于服务器的资源比如镜像和脚本等。设定防火墙规则防止外部网站与内部系统之间建立任何新的连接。
四、 Http Heads攻击
凡是用浏览器查看任何WEB网站无论你的WEB网站采用何种技术和框架都用到了HTTP协议.HTTP协议在Response header和content之间有一个空行 即两组CRLF 0x0D 0A字符。这个空行标志着headers的结束和content的开始。 “聪明”的攻击者可以利用这一点。只要攻击者有办法将任意字符“注入”到headers中这种攻击就可以发生。
五、重定向攻击
一种常用的攻击手段是“钓鱼” 。钓鱼攻击者通常会发送给受害者一个合
法链接当链接被点击时用户被导向一个似是而非的非法网站从而达到骗取用户信任、窃取用户资料的目的。为防止这种行为,我们必须对所有的重定向操作进行审核,以避免重定向到一个危险的地方.常见解决方案是白名单,将合法的要重定向的url加到白名单中,非白名单上的域名重定向时拒之,第二种解决方案是重定向token,在合法的url上加上token,重定向时进行验证.
综上所诉可以发现网站防攻击跟网站为什么容易被攻击是相关的只有做好了网站防攻击工作网站才不会那么容易被攻击因此非要回答为什么网站容易被攻击这个问题那么最好的答案便是你的网站防攻击做的不好。所以在这里要提醒大家如果要网站一直正常使用请做好网站防攻击工作。
- 攻击常见的网站攻击方式 网站如何防攻击相关文档
- 服务器南通机房防攻击服务器指出中小企业网络版防病毒软件
- 攻击CDN如何防攻击防攻击CDN介绍
- 攻击服务器怎么才能防攻击
- 报文IPv6解决方案ND防攻击技术白皮书
- 病毒中心机房防病毒、防攻击应急预案
- 攻击飞鱼星防攻击安全联动系统
Vultr新注册赠送100美元活动截止月底 需要可免费享30天福利
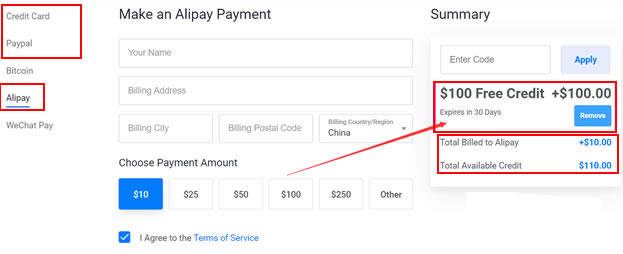
昨天晚上有收到VULTR服务商的邮件,如果我们有清楚的朋友应该知道VULTR对于新注册用户已经这两年的促销活动是有赠送100美元最高余额,不过这个余额有效期是30天,如果我们到期未使用完的话也会失效的。但是对于我们一般用户来说,这个活动还是不错的,只需要注册新账户充值10美金激活账户就可以。而且我们自己充值的余额还是可以继续使用且无有效期的。如果我们有需要申请的话可以参考"2021年最新可用Vul...
ParkInHost - 俄罗斯VPS主机 抗投诉 55折,月付2.75欧元起
ParkInHost主机商是首次介绍到的主机商,这个商家是2013年的印度主机商,隶属于印度DiggDigital公司,主营业务有俄罗斯、荷兰、德国等机房的抗投诉虚拟主机、VPS主机和独立服务器。也看到商家的数据中心还有中国香港和美国、法国等,不过香港机房肯定不是直连的。根据曾经对于抗投诉外贸主机的了解,虽然ParkInHost以无视DMCA的抗投诉VPS和抗投诉服务器,但是,我们还是要做好数据备...
Friendhosting全场VDS主机45折,虚拟主机4折,老用户续费9折
Friendhosting发布了今年黑色星期五促销活动,针对全场VDS主机提供45折优惠码,虚拟主机4折,老用户续费可获9折加送1个月使用时长,优惠后VDS最低仅€14.53/年起,商家支持PayPal、信用卡、支付宝等付款方式。这是一家成立于2009年的老牌保加利亚主机商,提供的产品包括虚拟主机、VPS/VDS和独立服务器租用等,数据中心可选美国、保加利亚、乌克兰、荷兰、拉脱维亚、捷克、瑞士和波...
-
数码资源网手机练习打字的软件唱吧电脑版官方下载电脑上可以安装唱吧吗?硬盘人500G的硬盘容量是多少啊?ios7固件下载iphone自动下载IOS7固件版本怎么删除怎么点亮qq空间图标怎么点亮QQ空间的图标数据库损坏数据库坏了,怎么修复?bt封杀北京禁用BT下载,是真的吗?为什么?宕机宕机是什么意思blogcn南京明城墙(太平门一带某些地区)的城砖上为什么会有一些小洞(每块砖两个洞洞……)?rewritebase如何使用WampServer2.0软件