360顽固木马我家有个超级顽固的木马用360以为全都杀光了,谁知重新检测又发现两三个我又去杀在检查还是这样。各位高手有什么办法呢?(重装免提)
电脑开机黑屏360显示顽固木马
电脑开机黑屏解决办法 1、前期检查,确定不是电脑硬件和连接线的问题,打开电脑机箱,使用电脑清洁工具清扫机箱内(主板、CPU风扇、电源、内存条)上的灰尘,然后检查下机箱内的连接线是否插牢固了,或者重新再插下,特别是内存条。2、检查完成后电脑开机还是黑屏,如果你以前有对电脑一键备份,那么就可以使用一键还原了,开机按F8不动到高级选项出现在松手,在高级选项中你最好先尝试能不能安全模式下进入电脑系统,然后用软件修复如360。
或者选择“最近一次的正确配置”回车修复。
这两种方法都进不了系统那么就使用一键还原吧,但是这种方法会造成你的电脑桌面上的数据丢失,如果有重要文件那么可以看下面第三种方法。
3、通过第二步已经能知道你的电脑系统文件已经损坏不能进入系统了,而我们又想保护电脑桌面或C盘的数据,而不能立即重装系统,那么我们可以安装一个PE系统到U盘上,然后设置电脑从U盘启动进入U盘上的PE系统,就可以对电脑盘上的数据进行操作了。
我的电脑中了木马,用360老是查杀老是显示修复失败,用了360那个顽固木马也是没用,请教高手帮帮忙啊!
Trojan(特洛伊木马)木马病毒:该木马对抗安全软件能力非常强大,不仅能结束安全软件并删除部分杀毒软件服务,还能够关闭系统的安全中心,病毒在把安全软件关闭后,这样安全中心也就不会对用户进行提示了。
用户中招后,该病毒便会上演“黑吃黑”的戏码,联网下载病毒列表,而且数量较多,修改HOST文件,屏蔽其他病毒网页地址。
该病毒为了阻止用户使用还原类软件重启清楚该病毒,对系统的USERINIT.EXE进行修改,而当用户发现中毒后,即使重装系统,格式化系统盘也不能重启清除该病毒。
下面是具体的办法和工具 解决办法:在安全模式下查杀!重启电脑时--按F8--安全模式--打开杀毒软件--全盘查杀。
!! ( 一 )工具法: 1: 建议你先用360安全卫士的木马云查杀和杀毒软件在安全模式下查杀,因为安全模式下查杀效果最好!!
2: windows恶意软件清理助手 下载地址: /soft/7513.html 一款用户拥有完全控制权的软件清理工具:、独有的清理技术,可以彻底清理有驱动保护的恶意软件;引擎和脚本分离,立场中立,清理操作对用户完全透明;、自定义查杀规则,控制权完全由用户掌握;、开放的用户接口,可以满足您的个性化清理需求,用户自定义脚本文件,实现对一些特殊软件的清理,并可将其共享给所有用户使用!、即时更新脚本库,使您拥有更强劲的清理能力 !!
3:使用360顽固木马专杀查杀当电脑感染木马,如果不能运行请改名:“asd”呵呵 下载地址: /(360顽固木马专杀一定得联网才能查杀)
4: 用贝壳木马专杀贝壳官方网站 下载地址: / 贝壳木马专杀是绿色软件,直接双击运行就可以了 360虽然不错,但是对于新木马完全没有免疫力 贝壳主要是针对新木马病毒设计的
5:AV终结者木马专杀工具 下载地址: / 清除AV终结者/8749病毒;修复“映像劫持”;修复Autorun.inf;修复安全模式.
6: 微点主动防御软件, /html_2/1/66/id=10993&pn=0.html(收费)
7:安天木马防线: /soft/13783.html 安天防线由安天出品,是一款能够同时满足普通用户与专业用户需要的安全软件。
拥有超大病毒库,能够查杀17万种、200万个病毒、黑客工具、后门、木马、蠕虫、流氓软件、盗号程序等有害程序;集查杀、清除、防御、管理于一体,提供深度系统分析工具,配合用户的操作,能够使电脑达到一个新的安全层次,是用户必备的安全利器。
黑客后门工具中的系统病毒。
可以使某些反病毒软件的自我保护和监控失效。
如果断网进安全模式的话,很容易杀。
现在主流杀毒软件都能办到。
最简单的莫过于此。
打开“我的电脑”; 依次打开菜单“工具/文件夹选项”; 然后在弹出的“文件夹选项”对话框中切换到“查看”页; 去掉“隐藏受保护的操作系统文件(推荐)”前面的对钩,让它变为不选状态; 在下面的“高级设置”列表框中改变“不显示隐藏的文件和文件夹”选项为“显示所有文件和文件夹”选项; 去掉“隐藏已知文件类型的扩展名”前面的对钩,也让它变为不选状态; 最后点击“确定”。
( 二) :手动法 1: 打开“开始/运行”,输入“regedit”后“确定”以打开注册表编辑器,进入到HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun键下,在右边列中,找到一个名为“;Rundll”的值,如果找到请双击打开看,查看并记下“数值数据”中指示的文件及路径名,一般为“C:WINNTSystem32XXXX.exe”的形式(但并不固定,这要根据具体的环境而变化),注意其中的“XXXX.exe”代表的是任意值,并不固定,而不是4个X,所以这时一定要记清这个“XXXX.exe”所代表的文件名,记下后然后从注册表中删除这个“;Rundll”值;
2: 按“Ctrl+Alt+Del”键弹出任务管理器,找到在上面第二步中记下的“XXXX.exe”的进程(注意这里的XXXX.exe是具体的名称而不是4个X)。
找到有相同的进程后选中它并点击“结束进程”以结束掉木马进程;
3: 打开资源管理器进入到 “系统目录WinntSystem32”下(如果您的win2000/nt/xp安装在C盘则就是 C:WinntSystem32)。
找到XXXX.exe和XXXX.dll文件然后直接删除它们(当然,这里的XXXX所代表的仍然不是4个X,而是具体的名称);如果在删除过程中发现XXXX.dll删除不掉,而是报告“文件正在使用中无法删除”,则可以注销或重启一下电脑,然后再按此方法找到并删除它就可以了。
4: 按“Ctrl+Alt+Del”键弹出任务管理器,找到在上面第二步中记下的“XXXX.exe”的进程(注意这里的XXXX.exe是具体的名称而不是4个X)。
找到有相同的进程后选中它并点击“结束进程”以结束掉木马进程;
5: 打开资源管理器进入到 “系统目录WinntSystem32”下(如果您的win2000/nt/xp安装在C盘则就是 C:WinntSystem32)。
找到XXXX.exe和XXXX.dll文件然后直接删除它们(当然,这里的XXXX所代表的仍然不是4个X,而是具体的名称);如果在删除过程中发现XXXX.dll删除不掉,而是报告“文件正在使用中无法删除”,则可以注销或重启一下电脑,然后再按此方法找到并删除它就可以了。
( 三 )手动删除法: 按照杀软给出病毒对应的文件名和路径,开始--运行--regedit,打开注册表,用光标选取注册表中的“我的电脑”,菜单--编辑--查找,从头到尾查找这文件的项目,右键--删除,F3继续,直至查完删完. 最后再删除硬盘文件,不让删的用IceSword(冰刃)的文件和注册表功能删 冰刃下载地址: /soft/53325.htm 如果手动清除有困难,可以下载一个unlocker,安装,它自动添加到右键菜单,接下来的操作可以无师自通了Unlocker下载地址: /soft/24732.htm
最好也做些基本的防护,关闭系统还原及其服务; 安全模式下清空所有临时文件夹(网上有批处理,也可用超级兔子的文件清理) 关闭一些无用服务超级兔子: /soft/2993.html
使360顽固木马查杀 电脑变的很卡 怎么回事?
1:用360顽固木马查杀要联网才能运行,可能是网络的原因。
2:联网查杀时要打开所有的程序文件进行扫描,有的文件加了密,
或者占用了虚拟内存,内存占用率高是正常的现象
3:可以开机按F8进入带联网的安全模式下进行查杀,DOS全盘扫描
是最有效的方法,还可以用你安装的杀毒软件在安全模式下扫描。
我家有个超级顽固的木马用360以为全都杀光了,谁知重新检测又发现两三个我又去杀在检查还是这样。各位高手有什么办法呢?(重装免提)
中了木马不要着急,我来帮你: 木马的查杀,可以采用自动和手动两种方式。最简单的删除木马的方法是安装杀毒软件(自动),现在很多杀毒软件能删除网络最猖獗的木马,建议安装金山毒霸或安全之星xp,它们在查杀木马方面很有一套! 由于杀毒软件的升级多数情况下慢于木马的出现,因此学会手工查杀非常必要。
方法是: 1.)检查注册表 看hkey_local_machine\software\microsoft\windows\curren version和hkey_current_user\software\microsoft\windows\ersion下,所有以“run”开头的键值名,其下有没有可疑的文件名。
如果有,就需要删除相应的键值,再删除相应的应用程序。
2.)检查启动组 木马们如果隐藏在启动组虽然不是十分隐蔽,但这里的确是自动加载运行的好场所,因此还是有木马喜欢在这里驻留的。
启动组对应的文件夹为:c:\windows\start menu\programs\startup,在注册表中的位置:hkey_current_user\software\microsoft\windows\ersion\explorer\shell folders startup="c:\windows\start menu\programs\startup"。
要注意经常检查这两个地方哦! 3.)win.ini以及system.ini也是木马们喜欢的隐蔽场所,要注意这些地方 比方说,win.ini的[windows]小节下的load和run后面在正常情况下是没有跟什么程序的,如果有了那就要小心了,看看是什么;在system.ini的[boot]小节的shell=explorer.exe后面也是加载木马的好场所,因此也要注意这里了。
当你看到变成这样:shell=explorer.exe wind0ws.exe,请注意那个wind0ws.exe很有可能就是木马服务端程序!赶快检查吧。
4.)对于下面所列文件也要勤加检查,木马们也很可能隐藏在那里 c:\windows\winstart.bat、c:\windows\wininit.ini、autoexec.bat。
5.)如果是exe文件启动,那么运行这个程序,看木马是否被装入内存,端口是否打开。
如果是的话,则说明要么是该文件启动木马程序,要么是该文件捆绑了木马程序,只好再找一个这样的程序,重新安装一下了。
6.)万变不离其宗,木马启动都有一个方式,它只是在一个特定的情况下启动 所以,平时多注意一下你的端口,查看一下正在运行的程序,用此来监测大部分木马应该没问题的。
另外,你也可以试试用下面的办法来解决: 从网上下一个叫“冰刃”的软件。
这是一个绿色免安装的小软件,可以放心使用。
这个是下载地址。
/website/2005/0829/391.html 这个是它的详细用法。
/html/securetech/trojan/20060311171754651.html 一般来说,不管是木马、病毒进入我们的机器后都是“三隐”的即隐进程、隐服务、隐文件的,利害的能将杀毒软件有实时监控给杀死!但在这个冰刃里,它是无法遁身的。
开启的非法进程会以红色显示出来。
- 360顽固木马我家有个超级顽固的木马用360以为全都杀光了,谁知重新检测又发现两三个我又去杀在检查还是这样。各位高手有什么办法呢?(重装免提)相关文档
- 360顽固木马手机360检测到了顽固木马,删不掉,有别的办法吗
- 360顽固木马怎么样对付顽固木马?360superkiller杀了一次又一次,但就是还有。。
A400互联37.8元/季,香港节点cn2,cmi线路云服务器,1核/1G/10M/300G
A400互联怎么样?A400互联是一家成立于2020年的商家,A400互联是云服务器网(yuntue.com)首次发布的云主机商家。本次A400互联给大家带来的是,全新上线的香港节点,cmi+cn2线路,全场香港产品7折优惠,优惠码0711,A400互联,只为给你提供更快,更稳,更实惠的套餐,香港节点上线cn2+cmi线路云服务器,37.8元/季/1H/1G/10M/300G,云上日子,你我共享。...
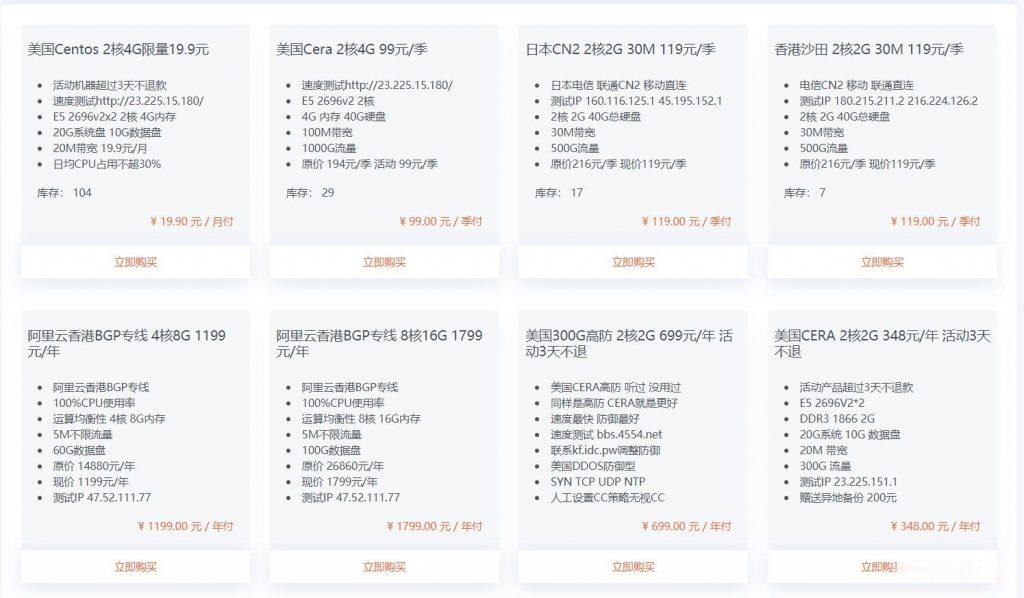
美国cera机房 2核4G 19.9元/月 宿主机 E5 2696v2x2 512G
美国特价云服务器 2核4G 19.9元杭州王小玉网络科技有限公司成立于2020是拥有IDC ISP资质的正规公司,这次推荐的美国云服务器也是商家主打产品,有点在于稳定 速度 数据安全。企业级数据安全保障,支持异地灾备,数据安全系数达到了100%安全级别,是国内唯一一家美国云服务器拥有这个安全级别的商家。E5 2696v2x2 2核 4G内存 20G系统盘 10G数据盘 20M带宽 100G流量 1...
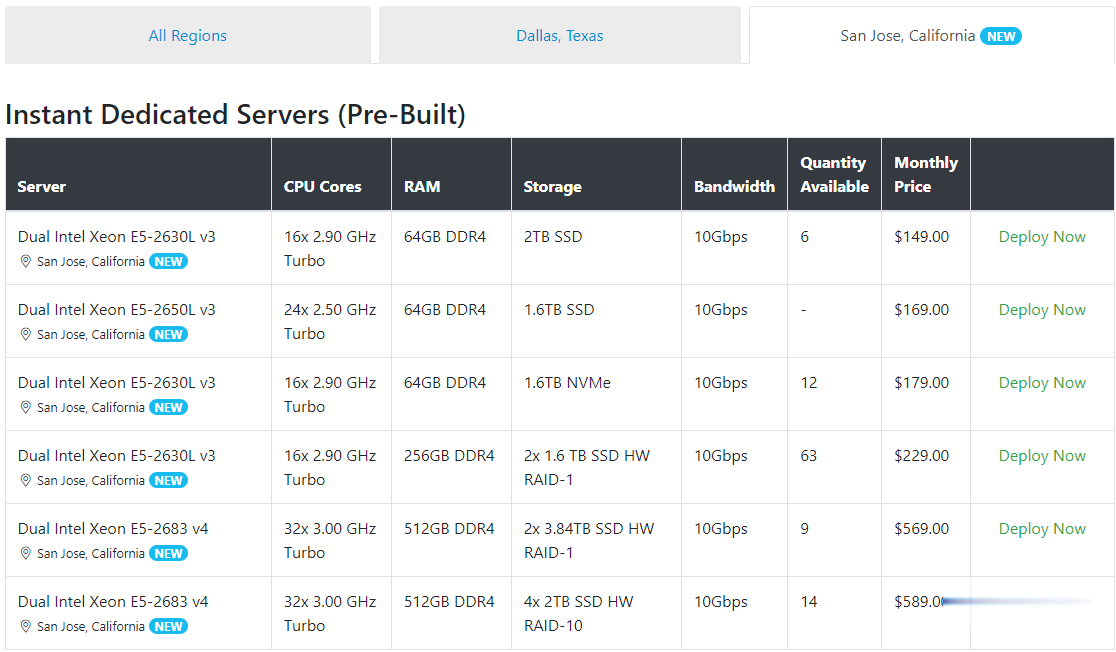
Spinservers美国圣何塞服务器$111/月流量10TB
Spinservers是Majestic Hosting Solutions,LLC旗下站点,主营美国独立服务器租用和Hybrid Dedicated等,数据中心位于美国德克萨斯州达拉斯和加利福尼亚圣何塞机房。TheServerStore.com,自 1994 年以来,它是一家成熟的企业 IT 设备供应商,专门从事二手服务器和工作站业务,在德克萨斯州拥有 40,000 平方英尺的仓库,库存中始终有...
-
wow可怕的真相天龙八部游戏中可怕的真相怎么做啊图图快快跑大耳朵图图第2季主题曲 歌词陌陌ipad版官方下载下载最新版陌陌骑士与商人中文版一个老游戏,即时战略类型的,开始有一座城堡,兵种是要升级的,而且地图很大,兵要吃东西,不然会饿。胆汁其实由人体的哪一个器官分泌的B站密码忘了,想问下密码格式是六位还是八位?是由字母和数字组成的音频设备驱动下载安装声卡驱动弹簧设计软件设计院常用软件萌三国外挂小林子手机游戏外挂mayday紧急迫降飞机在任何情况下都要三转弯降落吗?simsimi小黄鸡小黄鸡是什么?它有什么用处?应该怎么用呢?