加密HTTPS协议和SSL证书
HTTPS协议和SSL证书
目前解决网站的“不安全”标识的最佳解决方案就是适应时代潮流及安全需要将网站整体迁移到HTTPS。与HTTP明文协议对比 HTTPS具备两大网络安全功能加密以及身份验证。要实现网站的https升级就需要SSL证书现在阿里云和腾讯云都提供高安全级别的SSL证书点击了解阿里云SSL证书点击了解腾讯云SSL证书。今天我们就来了解一下https与ssl证书。
HTTPS解决了什么问题
一个简单的回答可能会是HTTP它不安全。由于HTTP天生明文传输的特性在HTTP的传输过程中任何人都有可能从中截获、修改或者伪造请求发送所以可以认为HTTP是不安全的在HTTP的传输过程中不会验证通信方的身份因此HTTP信息交换的双方可能会遭到伪装也就是没有用户验证在HTTP的传输过程中接收方和发送方并不会验证报文的完整性综上为了结局上述问题HTTPS应用而生。
什么是HTTPS
你还记得HTTP是怎么定义的吗 HTTP是一种超文本传输协议(HypertextTransfer Protocol)协议它是一个在计算机世界里专门在两点之间传输文字、 图片、音频、视频等超文本数据的约定和规范那么我们看一下HTTPS是如何定义的。
HTTPS的全称是Hypertext Transfer Protocol Secure它用来在计算机网络上的两个端系统之间进行安全的交换信息(secure communication) 它相当于在HTTP的基础上加了一个Secure安全的词眼那么我们可以给出一个HTTPS的定义 HTTPS是一个在计算机世界里专门在两点之间安全的传输文字、图片、音频、视频等超文本数据的约定和规范。 HTTPS是HTTP协议的一种扩展它本身并不保传输的证安全性那么谁来保证安全性呢在HTTPS中使用传输层
安全性(TLS)或安全套接字层(SSL)对通信协议进行加密。也就是HTTP+SSL(TLS)= HTTPS。
HTTPS做了什么
HTTPS协议提供了三个关键的指标
加密(Encryption) HTTPS通过对数据加密来使其免受窃听者对数据的监
听这就意味着当用户在浏览网站时没有人能够监听他和网站之间的信息
交换或者跟踪用户的活动访问记录等从而窃取用户信息。
数据一致性(Data integrity) 数据在传输的过程中不会被窃听者所修改
用户发送的数据会完整的传输到服务端保证用户发的是什么服务器接收
的就是什么。
身份认证(Authentication) 是指确认对方的真实身份也就是证明你是你
可以比作人脸识别 它可以防止中间人攻击并建立用户信任。
有了上面三个关键指标的保证用户就可以和服务器进行安全的交换信息了。那么既然你说了HTTPS的种种好处那么我怎么知道网站是用HTTPS的还是HTTP的呢给你两幅图应该就可以解释了。
HTTPS协议其实非常简单 RFC文档很小只有短短的7页里面规定了新的协议名默认端口号443至于其他的应答模式、报文结构、请求方法、 URI、头字段、连接管理等等都完全沿用HTTP没有任何新的东西。
也就是说除了协议名称和默认端口号外HTTP默认端口 80 HTTPS协议在语法、语义上和HTTP一样 HTTP有的 HTTPS也照单全收。那么 HTTPS如何做到HTTP所不能做到的安全性呢关键在于这个S也就是SSL/TLS 。什么是SSL/TLS
TLS(Transport Layer Security)是SSL(Secure Socket Layer) 的后续版本它们是用于在互联网两台计算机之间用于身份验证和加密的一种协议。我们都知道一些在线业务比如在线支付最重要的一个步骤是创建一个值得信赖的交易环境能够让客户安心的进行交易 SSL/TLS就保证了这一点 SSL/TLS通过将称为X.509证书的数字文档将网站和公司的实体信息绑定到加密密钥来进行工作。每一个密钥对(key pairs)都有一个私有密钥(private key)和公有密钥(public key) 私有密钥是独有的一般位于服务器上用于解密由公共密钥加密过的信息公有密钥是公有的与服务器进行交互的每个人都可以持有公有密钥用公钥加密的信息只能由私有密钥来解密。
什么是X.509 X.509是公开密钥证书的标准格式这个文档将加密密钥与个人或组织进行安全的关联。 X.509主要应用如下:
SSL/TLS和HTTPS用于经过身份验证和加密的Web浏览
通过S/MIME协议签名和加密的电子邮件
代码签名它指的是使用数字证书对软件应用程序进行签名以安全分发和安
装的过程。
通过使用由知名公共证书颁发机构例如SSL.com颁发的证书对软件进行数字签名开发人员可以向最终用户保证他们希望安装的软件是由已知且受信任的开发人员发布并且签名后未被篡改或损害。
还可用于文档签名
还可用于客户端认证
政府签发的电子身份证
HTTPS的内核是HTTP
HTTPS并不是一项新的应用层协议只是HTTP通信接口部分由SSL和TLS替代而已。通常情况下 HTTP会先直接和TCP进行通信。在使用SSL的HTTPS后则会先演变为和SSL进行通信然后再由SSL和TCP进行通信。也就是说 HTTPS就是身披了一层SSL的HTTP。
SSL是一个独立的协议不只有HTTP可以使用其他应用层协议也可以使用比如SMTP(电子邮件协议) 、 Telnet(远程登录协议)等都可以使用。
探究HTTPS
SSL即安全套接字层它在OSI七层网络模型中处于第五层 SSL在1999年被IETF(互联网工程组)更名为TLS 即传输安全层直到现在 TLS一共出现过三个版本 1. 1、 1.2和1.3 目前最广泛使用的是1. 2所以接下来的探讨都是基于TLS 1.2的版本上的。
TLS用于两个通信应用程序之间提供保密性和数据完整性。 TLS 由记录协议、握手协议、警告协议、变更密码规范协议、扩展协议等几个子协议组成综合使用了对称加密、非对称加密、身份认证等许多密码学前沿技术.
说了这么半天我们还没有看到TLS的命名规范呢下面举一个TLS例子来看一下TLS的结构ECDHE-ECDSA-AES256-GCM-SHA384这是啥意思呢我刚开始看也有点懵啊但其实是有套路的 因为TLS的密码套件比较规范基本格式就是密钥交换算法-签名算法-对称加密算法-摘要算法组成的一个密码串有时候还有分组模式我们先来看一下刚刚是什么意思.=。
使用ECDHE进行密钥交换使用ECDSA进行签名和认证然后使用AES作为对称加密算法密钥的长度是256位使用GCM作为分组模式最后使用SHA384作为摘要算法。 TLS在根本上使用对称加密和非对称加密两种形式。对称加密在了解对称加密前我们先来了解一下密码学的东西在密码学中有几个概念 明文、密文、加密、解密。
明文(Plaintext) 一般认为明文是有意义的字符或者比特集或者是通过某
种公开编码就能获得的消息。 明文通常用m或p表示
密文(Ciphertext) 对明文进行某种加密后就变成了密文
加密(Encrypt) 把原始的信息明文转换为密文的信息变换过程
解密(Decrypt) 把已经加密的信息恢复成明文的过程。
对称加密(Symmetrical Encryption)顾名思义就是指加密和解密时使用的密钥都是同样的密钥。只要保证了密钥的安全性那么整个通信过程也就是具有了机密性。
TLS里面有比较多的加密算法可供使用比如DES、 3DES、AES、ChaCha20、TDEA、Blowf ish、 RC2、 RC4、 RC5、 IDEA、 SKIPJACK等。 目前最常用的是AES-128,AES-192、 AES-256和ChaCha20。
DES的全称是Data Encryption Standard(数据加密标准) 它是用于数字
数据加密的对称密钥算法。尽管其56位的短密钥长度使它对于现代应用程
序来说太不安全了但它在加密技术的发展中具有很大的影响力。
3DES是从原始数据加密标准DES衍生过来的加密算法它在90年代后
变得很重要但是后面由于更加高级的算法出现 3DES变得不再重要。
AES-128, AES-192和AES-256都是属于AES AES的全称是Advanced
Encryption Standard(高级加密标准) 它是DES算法的替代者安全强度
很高性能也很好是应用最广泛的对称加密算法。
ChaCha20是Google设计的另一种加密算法密钥长度固定为256位纯
软件运行性能要超过AES 曾经在移动客户端上比较流行但ARMv8之后也
加入了AES硬件优化所以现在不再具有明显的优势但仍然算得上是一个
不错算法。
加密分组对称加密算法还有一个分组模式的概念对于GCM分组模式只有和AES CAMELLIA和ARIA搭配使用而AES显然是最受欢迎和部署最广泛的选择它可以让算法用固定长度的密钥加密任意长度的明文。
最早有ECB、 CBC、 CFB、 OFB等几种分组模式但都陆续被发现有安全漏洞所以现在基本都不怎么用了。最新的分组模式被称为AEAD AuthenticatedEncryption with Associated Data 在加密的同时增加了认证的功能常用的是GCM、 CCM和Poly1305。
比如ECDHE_ECDSA_AES128_GCM_SHA256 表示的是具有128位密钥 AES256将表示256位密钥。GCM表示具有128位块的分组密码的现代认证的关联数据加密AEAD操作模式。
我们上面谈到了对称加密对称加密的加密方和解密方都使用同一个密钥也就是说加密方必须对原始数据进行加密然后再把密钥交给解密方进行解密然后才能解密数据这就会造成什么问题这就好比《小兵张嘎》去送信信已经被加密过 但是嘎子还拿着解密的密码那嘎子要是在途中被鬼子发现了那这信可就是被完全的暴露了。所以对称加密存在风险。
非对称加密非对称加密(Asymmetrical Encryption)也被称为公钥加密相对于对称加密来说非对称加密是一种新的改良加密方式。密钥通过网络传输交换
它能够确保及时密钥被拦截也不会暴露数据信息。非对称加密中有两个密钥一个是公钥一个是私钥公钥进行加密私钥进行解密。公开密钥可供任何人使用私钥只有你自己能够知道。
使用公钥加密的文本只能使用私钥解密同时使用私钥加密的文本也可以使用公钥解密。公钥不需要具有安全性因为公钥需要在网络间进行传输非对称加密可以解决密钥交换的问题。网站保管私钥在网上任意分发公钥你想要登录网站只要用公钥加密就行了密文只能由私钥持有者才能解密。而黑客因为没有私钥所以就无法破解密文。
非对称加密算法的设计要比对称算法难得多我们不会探讨具体的加密方式 常见的比如DH、 DSA、 RSA、 ECC等。
其中RSA加密算法是最重要的、最出名的一个了。例如
DHE_RSA_CAMELLIA128_GCM_SHA256。它的安全性基于整数分解使用两个超大素数的乘积作为生成密钥的材料想要从公钥推算出私钥是非常困难的。ECC Elliptic Curve Cryptography也是非对称加密算法的一种它基于椭圆曲线离散对数的数学难题使用特定的曲线方程和基点生成公钥和私钥 ECDHE用于密钥交换 ECDSA用于数字签名。 TLS是使用对称加密和非对称加密的混合加密方式来实现机密性。
混合加密RSA的运算速度非常慢而AES的加密速度比较快而TLS正是使用了这种混合加密方式。在通信刚开始的时候使用非对称算法 比如RSA、ECDHE 首先解决密钥交换的问题。然后用随机数产生对称算法使用的会话密钥
sessionkey 再用公钥加密。对方拿到密文后用私钥解密取出会话密钥。这样双方就实现了对称密钥的安全交换。
现在我们使用混合加密的方式实现了机密性是不是就能够安全的传输数据了呢还不够在机密性的基础上还要加上完整性、身份认证的特性才能实现真正的安全。而实现完整性的主要手段是摘要算法(Digest Algorithm) 。摘要算法如何实现完整性呢在TLS中实现完整性的手段主要是摘要算法(Digest Algorithm) 。摘要算法你不清楚的话 MD5你应该清楚 MD5的全称是Message Digest Algorithm 5它是属于密码哈希算法(cryptographic hashalgorithm)的一种 MD5可用于从任意长度的字符串创建128位字符串值。尽管MD5存在不安全因素但是仍然沿用至今。MD5最常用于验证文件的完整性。但是它还用于其他安全协议和应用程序中例如SSH、 SSL和IPSec。一些应用程序通过向明文加盐值或多次应用哈希函数来增强MD5算法。
什么是加盐在密码学中盐就是一项随机数据用作哈希数据密码或密码的单向函数的附加输入。盐用于保护存储中的密码。例如
什么是单向就是在说这种算法没有密钥可以进行解密只能进行单向加密加密后的数据无法解密不能逆推出原文。
我们再回到摘要算法的讨论上来其实你可以把摘要算法理解成一种特殊的压缩算法它能够把任意长度的数据压缩成一种固定长度的字符串这就好像是给数据加了一把锁。
除了常用的MD5是加密算法外 SHA-1 (Secure Hash Algorithm 1)也是一种常用的加密算法不过SHA-1也是不安全的加密算法在TLS里面被禁止使用。目前TLS推荐使用的是SHA-1的后继者 SHA-2。
SHA-2的全称是Secure Hash Algorithm 2 它在2001年被推出它在SHA-1的基础上做了重大的修改 SHA-2系列包含六个哈希函数其摘要哈希值分别为224、 256、 384或512位 SHA-224, SHA-256, SHA-384, SHA-512。分别能够生成28字节、 32字节、 48字节、 64字节的摘要。
有了SHA-2的保护就能够实现数据的完整性哪怕你在文件中改变一个标点符号增加一个空格生成的文件摘要也会完全不同不过SHA-2是基于明文的加密方式还是不够安全那应该用什么呢
安全性更高的加密方式是使用HMAC在理解什么是HMAC前你需要先知道一下什么是MAC。
MAC的全称是message authentication code它通过MAC算法从消息和密钥生成 MAC值允许验证者也拥有秘密密钥检测到消息内容的任何更改从而保护了消息的数据完整性。
HMAC是MAC更进一步的拓展它是使用MAC值+ Ha s h值的组合方式 HMAC的计算中可以使用任何加密哈希函数例如S HA-256等。
现在我们又解决了完整性的问题那么就只剩下一个问题了那就是认证认证怎么做的呢我们再向服务器发送数据的过程中黑客攻击者有可能伪装成任何一方来窃取信息。它可以伪装成你来向服务器发送信息也可以伪装称为服务器接受你发送的信息。那么怎么解决这个问题呢
认证如何确定你自己的唯一性呢我们在上面的叙述过程中出现过公钥加密私钥解密的这个概念。提到的私钥只有你一个人所有能够辨别唯一性所以我们可以把顺序调换一下变成私钥加密公钥解密。使用私钥再加上摘要算法就能够实现数字签名从而实现认证。
到现在综合使用对称加密、非对称加密和摘要算法我们已经实现了加密、数据认证、认证那么是不是就安全了呢非也这里还存在一个数字签名的认证问题。因为私钥是是自己的公钥是谁都可以发布所以必须发布经过认证的公钥才能解决公钥的信任问题。
所以引入了CA CA的全称是Certificate Authority证书认证机构你必须让CA颁布具有认证过的公钥才能解决公钥的信任问题。
全世界具有认证的CA就几家分别颁布了DV、 OV、 EV三种区别在于可信程度。 DV是最低的只是域名级别的可信 EV是最高的经过了法律和审计的严格核查可以证明网站拥有者的身份在浏览器地址栏会显示出公司的名字例如Apple、 GitHub的网站 。不同的信任等级的机构一起形成了层级关系。
- 加密HTTPS协议和SSL证书相关文档
- 证书SSL证书(https)申请方法
- 证书OV SSL证书的优点及适用对象
- 证书零基础了解SSL证书的定义申请方式等流程
- 密钥SSL双向认证证书制作过程综合流程
- 证书使用证书服务建立SSL保护的web站点
- 证书证书服务配置客户端证书申请IIS站点SSL设置
Sharktech:无限流量服务器丹佛,洛杉矶,荷兰$49/月起,1Gbps带宽哦!
鲨鱼机房(Sharktech)我们也叫它SK机房,是一家成立于2003年的老牌国外主机商,提供的产品包括独立服务器租用、VPS主机等,自营机房在美国洛杉矶、丹佛、芝加哥和荷兰阿姆斯特丹等,主打高防产品,独立服务器免费提供60Gbps/48Mpps攻击防御。机房提供1-10Gbps带宽不限流量服务器,最低丹佛/荷兰机房每月49美元起,洛杉矶机房最低59美元/月起。下面列出部分促销机型的配置信息。机房...
提速啦(24元/月)河南BGP云服务器活动 买一年送一年4核 4G 5M
提速啦的来历提速啦是 网站 本着“良心 便宜 稳定”的初衷 为小白用户避免被坑 由赣州王成璟网络科技有限公司旗下赣州提速啦网络科技有限公司运营 投资1000万人民币 在美国Cera 香港CTG 香港Cera 国内 杭州 宿迁 浙江 赣州 南昌 大连 辽宁 扬州 等地区建立数据中心 正规持有IDC ISP CDN 云牌照 公司。公司购买产品支持3天内退款 超过3天步退款政策。提速啦的市场定位提速啦主...
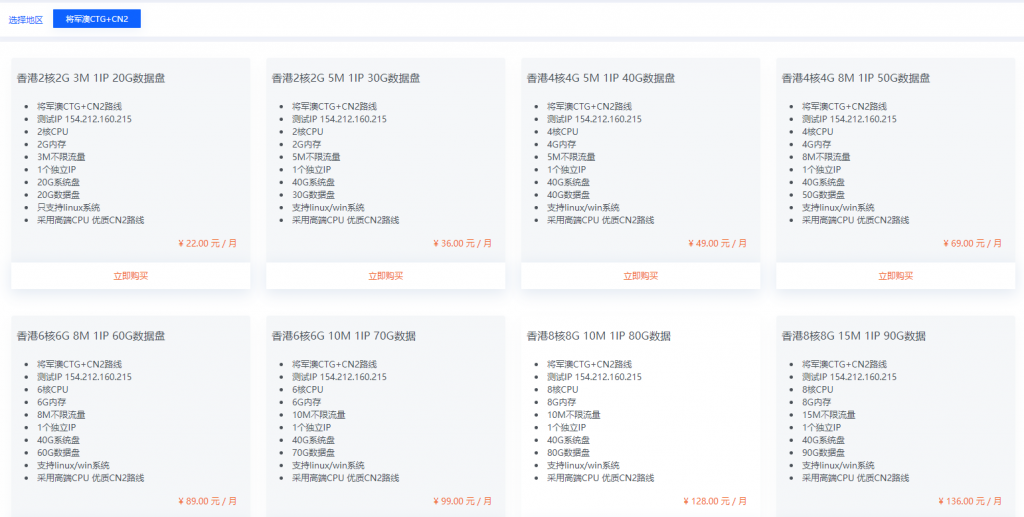
美得云(20元)香港特价将军澳CTG+CN2云服务器
美得云成立于2021年,是一家云产品管理服务商(cloud)专业提供云计算服务、DDOS防护、网络安全服务、国内海外数据中心托管租用等业务、20000+用户的选择,43800+小时稳定运行香港特价将军澳CTG+CN2云服务器、采用高端CPU 优质CN2路线 SDD硬盘。香港CTG+CN22核2G3M20G数据盘25元点击购买香港CTG+CN22核2G5M30G数据盘39元点击购买香港CTG+CN...
-
三星2g内存条价格买一个内存条2G的一般多少钱?盗版win8.1升级win10我的电脑是预装正版win8的,然后重装了盗版win8.1。现在我提取出了OEM KEY,怎么能升级到win10呢?燃气热水器和电热水器哪个好电热水器和燃气热水器的优缺点,那个更实用?dnf魔枪士转职哪个好魔枪转职哪个适合搬砖行车记录仪哪个好行车记录仪哪个好清理手机垃圾软件哪个好手机垃圾清理软件哪个好云盘哪个好云盘有哪些,哪个云盘好考生个人空间登录我是2007年入的学2010年毕业我想查询这3年的成绩,怎么办啊?求解答!电信dns服务器地址电信光纤的dns地址怎么设置360云盘登录360网盘怎么登陆