清除病毒怎么手动清除病毒?
如何彻底清除顽固电脑病毒
些病毒非常的顽固,在删除后等你重启电脑,它又来了,在此,本站教你几个小方法,轻松彻底地消灭你系统中的病毒。一、清空 Explorer (IE) 临时文件 杀毒软件报告的病毒如果在类似这样的路径下:c:Documents and SettingsAdministratorLocal SettingsTemporary Files,这通常意味着病毒是通过网页浏览下载的,这时你的浏览器如果没有安装补丁,那么你很可能会中毒。
对于这样的病毒,最简单的清除方法就是清空IE临时文件。
二、显示文件扩展名
显示查看所有文件和文件夹(包括受保护的操作系统文件),很多木马病毒使用双扩展名、隐藏属性伪装,通过查看这个可以让病毒无藏身之处。
三、关闭“系统还原”
系统还原是修复系统最方便、快捷的一个工具,如果你有创建系统还原点,在发现系统出错或中毒时,恢复到比较早时创建的还原点,就可以修复系统。
如果你发现病毒存在于类似c:System Volume Information的目录下,说明以前创建的还原点里备份了病毒,清除的方法就是关闭或禁用系统还原,这时还原点会被删除,病毒也就不存在了。
稍等几分钟之后,你可以重新打开系统还原,再创建一个无毒的还原点。
四、结束病毒进程
打开任务管理器,找出不正常的进程。
结束进程是手工杀毒的一个方法。
五、修改服务“启动类型” 停止/启动服务
有时,病毒是以服务方式加载的,可以用这个方法让病毒程序关闭掉。
六、设置安全的帐户密码
简单密码非常危险,很容易被黑客工具破解,然后,黑客就可以从远程给你的电脑植入木马了。
就算有杀毒软件也无忌于事,黑客可以轻易从远程关掉你的杀毒软件。
对于一个只用简单口令,又接入互联网的系统来说,风险实在太大了。
七、打开“自动更新” 使用 Windows Update
使用自动更新,是及时修补系统漏洞的好办法,你也可以使用金山清理专家来手动完成补丁的下载和安装。
对于一个没有通过正版验证的电脑系统来说,清理专家提供了不错的解决方案。
八、进入安全模式
正常模式不能把病毒清除干净时,我们通常就要在安全模式下查杀病毒了,有的病毒甚至安全模式也清除失败,你就该尝试一下启动到带命令行的安全模式了,
这两者的区别在于,带命令行的安全模式,只有控制台(CMD)字符界面,没有资源管理器(桌面),需要一些DOS命令的经验。
你可以进入杀毒软件的安装路径,执行命令行杀毒工具。
金山毒霸的命令行是键入kavdx,回车后杀毒。
九、关闭共享文件夹
局域网中可写共享有严重风险,若非必要,还是关掉吧。
十、使用注册表编辑器进行简单的删除/编辑操作
注册表编辑有较大风险,如果不熟悉的话,建议在修改前,创建系统还原点,或者,备份要修改的注册表键分支,再使用注册表编辑器修改。
怎么手动清除病毒?
建议你去安全模式下手动删除病毒。下面是手动杀毒的方法及注意的事项: 1、关闭系统还原功能。
你要用一只笔把病毒所在文件路径和文件名抄下来。
2、你在安全模式下,按照它的路径和文件名,把病毒所在那个文件找到,删除就可以了。
你可以在搜索一栏中输入病毒所在路径,文件名,找到后,删除就可以了。
具体方法是在安全模式下打开"我的电脑",在上面菜单上点击"搜索"(一个放大镜一样的图标),然后在左面弹出的页面上输入你刚抄下的病毒所在路径,文件名,点下面的“立即搜索”按钮,然后在右边弹出的页面上找到该文件,然后右键点它,右键菜单点"删除"。
就可以删除了。
3、删除病毒所在文件后,最好再清理一下注册表:方法是:开始-运行(点任务栏左下角的"开始",在弹出的菜单中选“运行”),在弹出的运行对话框中输入regedit,从而打开了注册表编辑器。
然后在注册表编辑器中点:“我的电脑”,然后是“编辑”,在弹出的菜单中点“查找”,在“查找”中你输入你所用的杀毒软件所查到的病毒所在路径和文件名,找到一个,右键点它,在快捷菜单中点“删除”,按F3继续查找,直到查完,删完。
没有,就删完了。
请删完之后清空回收站。
最后祝你成功!
- 清除病毒怎么手动清除病毒?相关文档
- 清除病毒如何进行手动清除病毒
- 清除病毒在安全模式下清理病毒的步骤是怎样啊?
- 清除病毒手机中木马病毒怎么用手机清除病毒。
日本CN2、香港CTG(150元/月) E5 2650 16G内存 20M CN2带宽 1T硬盘
提速啦简单介绍下提速啦 是成立于2012年的IDC老兵 长期以来是很多入门级IDC用户的必选商家 便宜 稳定 廉价 是你创业分销的不二之选,目前市场上很多的商家都是从提速啦拿货然后去分销的。提速啦最新物理机活动 爆炸便宜的香港CN2物理服务器 和 日本CN2物理服务器香港CTG E5 2650 16G内存 20M CN2带宽 1T硬盘 150元/月日本CN2 E5 2650 16G内存 20M C...
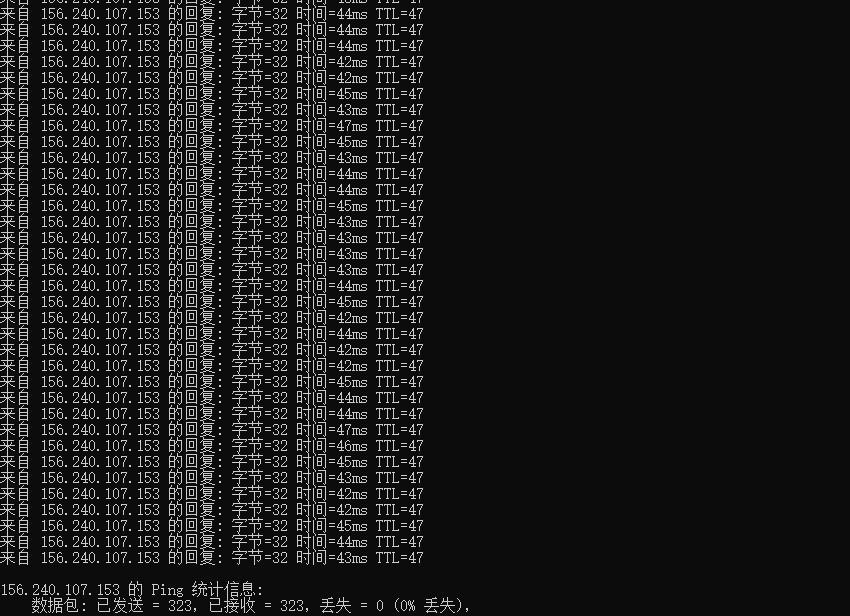
华纳云不限流量¥324/年,香港双向CN2(GIA)云服务器/1核1G/50G存储/2Mbps
华纳云(HNCloud Limited)是一家专业的全球数据中心基础服务提供商,总部在香港,隶属于香港联合通讯国际有限公司,拥有香港政府颁发的商业登记证明,保证用户的安全性和合规性。 华纳云是APNIC 和 ARIN 会员单位。主要提供香港和美国机房的VPS云服务器和独立服务器。商家支持支付宝、网银、Paypal付款。华纳云主要面向国内用户群,所以线路质量还是不错的,客户使用体验总体反响还是比较好...
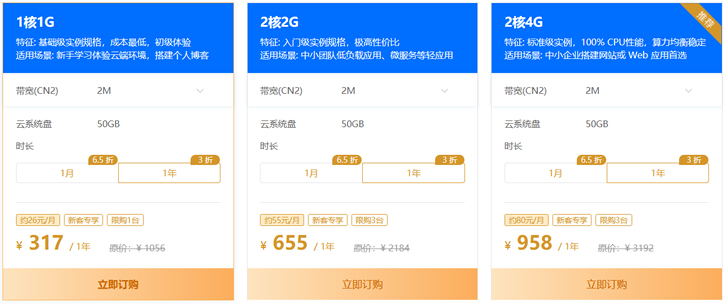
恒创新客(317元)香港云服务器 2M带宽 三网CN2线路直连
恒创科技也有暑期的活动,其中香港服务器也有一定折扣,当然是针对新用户的,如果我们还没有注册过或者可以有办法注册到新用户的,可以买他们家的香港服务器活动价格,2M带宽香港云服务器317元。对于一般用途还是够用的。 活动链接:恒创暑期活动爆款活动均是针对新用户的。1、云服务器仅限首次购买恒创科技产品的新用户。1 核 1G 实例规格,单个账户限购 1台;其他活动机型,单个账户限购 3 台(必须在一个订单...
-
对称矩阵什么是对称正定矩阵网络接入怎样建立一个网络拨号连接?测量师测量员证与测量师证有什么不同通话宝什么是来电宝?有什么用处?零终端ONU终端、e8-c终端、天翼猫三者有什么区别?无线存储带wifi的sd卡怎么用企业电子邮箱注册如何去注册企业邮箱青岛it社区青岛市有多少个社区?地址电话名字给我留下广州品牌网站设计广州品牌设计公司hadoop大数据平台大数据分析与应用平台 是什么样的系统