smss exe是什么急~~ smss.exe 是什么?
smss exe是什么 时间:2022-02-24 阅读:()
SMSS.EXE是什么进程!
进程文件:smss或者smss.exe 进程名称:session manager subsystem 描述:smss.exe是微软windows操作系统的一部分。该进程调用对话管理子系统和负责操作你系统的对话。这个程序对你系统的正常运行是非常重要的。注意:smss.exe也可能是win32.ladex.a木马。该木马允许攻击者访问你的计算机,窃取密码和个人数据。请注意此进程所在的文件夹,正常的进程应该是在windows的system32和servicepackfilesi386下面smss.exe是病毒么?它是什么类型的文件
smss.exe 进程文件: smss or smss.exe 简介:smss.exe(Session Manager Subsystem),该进程为会话管理子系统用以初始化系统变量,MS-DOS驱动名称类似LPT1以及COM,调用Win32壳子系统和运行在Windows登陆过程。这是一个会话管理子系统,负责启动用户会话。这个进程是通过系统进程初始化的并且对许多活动的,包括已经正在运行的Windows登录程序(winlogon.exe),Win32子系统(csrss.exe)线程和设定的系统变量作出反映。在它启动这些进程后,它等待Winlogon或者Csrss结束。如果这些过程是正常的,系统就关掉了。如果发生了什么不可预料的事情,smss.exe就会让系统停止响应(就是挂机)。正常的smss.exe存在于windowssystem32文件夹下,如果不是那么就是病毒了。 SMSS病毒 QQ尾巴,Trojan/PSW.MiFeng蜜蜂大盗等木马病毒: 进程文件: smss.exe 进程名称: PWSteal.Wowcraft.b木马病毒 英文描述: N/A 进程分析: QQ尾巴,Trojan/PSW.MiFeng蜜蜂大盗等木马病毒。主要通过浏览恶意网页传播。该病毒修改注册表创建Run/Tok-Cirrhatus项实现自启动。新变种也通过修改注册表Winlogon项下的Userinit实现自启动,并将病毒模块_spi.dll注入进程运行。 安全等级 (0-5): 0 (N/A无危险 5最危险) 间谍软件: 是 广告软件: 是 病毒: 是 木马: 是 系统进程: 否 应用程序: 否 后台程序: 是 使用访问: 是 访问互联网: 否 [1]清除方法: 1. 运行Procexp.exe和SREng.exe 2. 用ProceXP结束%Windows%SMSS.EXE进程,注意路径和图标 3. 用SREng恢复EXE文件关联(1,2,3步要注意顺序,不要颠倒。) 4. 可以删除文件和启动项了…… ①结束病毒的进程%Windows%smss.exe(用进程管理软件可以结束,如:Process viewer) ② 删除相关文件: C:MSCONFIG.SYS %Windows% %Windows%ExERoute.exe %Windows% %Windows% %Windows%smss.exe %Windows%DebugDebugProgram.exe %System%mand.pif %System% %System% %System%MSCONFIG.COM %System% %System% %ProgramFiles% Explorer %ProgramFiles%Common Filesiexplore.pif ③ 恢复EXE文件关联 删除[HKEY_CLASSES_ROOTwinfiles]项 ④ 删除病毒启动项: [HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun] “Torjan Program”=“%Windows%smss.exe” 修改[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogon]下 “shell”=“Explorer.exe 1” 为 “shell”=“Explorer.exe” ⑤ 恢复病毒修改的注册表信息: (1)分别查找mand.pif”、“”、“”的信息,将mand.pif”、“”、“”修改为“rundll32.exe” (2)查找“”的信息,将“”修改为“explorer.exe” (3)查找“”的信息,将“”修改为“iexplore.exe” (4)查找“iexplore.pif”的信息,将找到的“%ProgramFiles%Common Filesiexplore.pif”修改为“%ProgramFiles% Exploreriexplore.exe” ⑥ mand模式下写入assoc .exe=exefile 修复exe关联,这样exe文件才可以打的开 删除的启动项: [HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun] “TProgram”=“%Windows%SMSS.EXE” [HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRunservices] “TProgram”=“%Windows%SMSS.EXE” [HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogon] “Shell”=“Explorer.exe 1” 修改为: “Shell”=“Explorer.exe” 删除的文件就是一开始说的那些,别删错就行 5. 最后打开注册表编辑器,恢复被修改的信息: 查找“”,把找到的“”修改为“explorer.exe”; 查找“”、mand.pif”、“”,把找到的“”、mand.pif”、“”修改为“rundll32.exe”; 查找“”,把找到的“”修改为“iexplore.exe”; 查找“iexplore.pif”,把找到的“iexplore.pif”,连同路径一起修改为正常的IE路径和文件名,比如“C:Program Files Exploreriexplore.exe”。 英文版本 进程文件: smss.exe or smss 进程名称: Session Manager Subsystem 描述: smss.exe is a process which is a part of the Microsoft Windows Operating System. It is called the Session Manager Subsystem and is responsible for handling sessions on your system. This program is important for the stable and secure running of puter and should not be terminated. Note: smss.exe is a process which is registered as a trojan. This 木马 allows attackers to ess puter from remote locations, stealing passwords, banking and personal data. This process is a security risk and should be removed from your system. Determining whether smss.exe is a virus or a legitimate Windows process depends on the directory location it executes or runs from in WinTasks. mendation for smss.exe: smss.exe should not be disabled, required for essential applications to work properly. Author: Microsoft Corp. Part Of: Microsoft Windows Operating System 安全等级 (0-5): 0 间谍软件: No 病毒: No ( Remove smss.exe ) 木马: No ( Remove smss.exe ) Memory Usage: N/A System Process: Yes Background Process: Yes Uses Network: No Hardware Related: No Common smss.exe Errors: N/A 中文描述: smss.exe是一个进程,这是一种部分的微软视窗操作系统。这就是所谓的会话管理子系统和负责处理会在您的系统。这项计划是重要的稳定和安全运行的计算机,而不应被终止。 注意: smss.exe是一个进程,这是注册为木马。这木马允许黑客访问您的计算机从遥远的地点,窃取密码,网上银行和个人数据。这是一个安全风险,应删除您的系统。 确定是否是一个smss.exe病毒或合法的Windows进程取决于它的位置目录执行或执行从WinTasks 。 建议smss.exe : smss.exe不应该被禁用,应该修复以便支持基本应用的进行。 作者:微软公司 部分:微软Windows操作系统 安全等级( 0-5 ) : 0 间谍软件:否 病毒:否(删除smss.exe ) 木马:否(删除smss.exe ) 内存使用情况:无/阿 系统进程:是 后台进程:是 利用网络:无 硬件相关:无 共同smss.exe错误:无/阿 注释: 文件 smss.exe 是存放在目录 C:WindowsSystem32。已知的 Windows XP 文件大小为 50,688 字节 (占总出现比率 90% ),45,568 字节,62,976 字节,64,000 字节。 这是 Windows 系统文件。 程序没有可视窗口。 这个文件是由 Microsoft 所签发。 总结在技术上威胁危险度是 4% , 但是也可以参考 用户意见。 如果 smss.exe 位于在目录 C:Windows下,那么威胁危险度是 75% 。文件大小是 229,621 字节 (占总出现比率 15% ),122,880 字节,34,816 字节,159,841 字节,51,712 字节,65,664 字节,45,866 字节,163,840 字节,229,888 字节,69,632 字节,53,249 字节,15,872 字节,106,496 字节,50,767 字节,55,296 字节。这个不是 Windows 核心文件。 文件没有发行者的资料。 应用程序是不可见的。 这是个不知名的文件存放于 Windows 目录。 这个进程在 Windows 启动时自动载入 (参看注册表项: HKEY_CURRENT_USERSOFTWAREMicrosoftWindowsCurrentVersionRun,HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun,HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogonShell,C:Windowswin.ini,HKEY_USERS.DEFAULTSoftwareMicrosoftWindowsCurrentVersionRun,HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRunServices,HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogonUserinit,HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionExplorerUser Shell Folders,HKEY_LOCAL_MACHINESoftwareMicrosoftWindowsCurrentVersionExplorerUser Shell Folders)。 smss.exe 是有能力可以 监控应用程序,操纵其他程序,纪录输入。 如果 smss.exe 位于在 C:WindowsSystem32drivers 下的子目录下,那么威胁危险度是 71% 。文件大小是 86,016 字节 (占总出现比率 81% ),13,312 字节。这个程序没有备注。 程序是不可见的。 这是个不知名的文件存放于 Windows 目录。 这个不是 Windows 系统文件。 smss.exe 是有能力可以 监控应用程序。 7,联想传奇电子教室程序安装后,学生机的执行程序也为smss.exe。 [编辑本段]判断是否感染smss.exe病毒的的重要依据 [2]文件 smss.exe 是存放在目录 C:WindowsSystem32。已知的 Windows XP 文件大小为 50,688 字节 (占总出现比率 90% ),45,568 字节,62,976 字节,64,000 字节。 这是 Windows 系统文件。 程序没有可视窗口。 这个文件是由 Microsoft 所签发。 总结在技术上威胁的危险度是 4% , 但是也可以参考 用户意见。 如果 smss.exe 位于在目录 C:Windows下,那么威胁的危险度是 75% 。文件大小是 229,621 字节 (占总出现比率 15% ),122,880 字节,34,816 字节,159,841 字节,51,712 字节,65,664 字节,45,866 字节,163,840 字节,229,888 字节,69,632 字节,53,249 字节,15,872 字节,106,496 字节,50,767 字节,55,296 字节。这个不是 Windows 核心文件。 文件没有发行者的资料。 应用程序是不可见的。 这是个不知名的文件存放于 Windows 目录。 这个进程在 Windows 启动时自动载入 (参看注册表项: HKEY_CURRENT_USERSOFTWAREMicrosoftWindowsCurrentVersionRun,HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun,HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogonShell,C:Windowswin.ini,HKEY_USERS.DEFAULTSoftwareMicrosoftWindowsCurrentVersionRun,HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRunServices,HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogonUserinit,HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionExplorerUser Shell Folders,HKEY_LOCAL_MACHINESoftwareMicrosoftWindowsCurrentVersionExplorerUser Shell Folders)。 smss.exe 是有能力可以 监控应用程序,操纵其他程序,纪录输入。 如果 smss.exe 位于在 C:WindowsSystem32drivers 下的子目录下,那么威胁的危险度是 71% 。文件大小是 86,016 字节 (占总出现比率 81% ),13,312 字节。这个程序没有备注。 程序是不可见的。 这是个不知名的文件存放于 Windows 目录。 这个不是 Windows 系统文件。 smss.exe 是有能力可以 监控应用程序。 如果 smss.exe 位于在 C:Windows 下的子目录下,那么威胁的危险度是 73% 。文件大小是 245,760 字节 (占总出现比率 21% ),1,159,680 字节,45,126 字节,18,498 字节,32,768 字节,176,128 字节,225,280 字节,1,284,419 字节,172,032 字节,29,184 字节,344,116 字节。 如果 smss.exe 位于在 C:WindowsSystem32 下的子目录下,那么威胁的危险度是 75% 。文件大小是 223,232 字节 (占总出现比率 22% ),9,525 字节,9,497 字节,10,752 字节,385,024 字节,227,328 字节,76,800 字节。 如果 smss.exe 位于在 “C:Program Files” 下的子目录下,那么威胁的危险度是 58% 。文件大小是 3,428,352 字节 (占总出现比率 33% ),36,352 字节,363,952 字节,1,884,160 字节,700,416 字节。 如果 smss.exe 位于在目录 C:WindowsSystem32drivers下,那么威胁的危险度是 52% 。文件大小是 94,208 字节。 如果 smss.exe 位于在 of C: 下的子目录下,那么威胁的危险度是 65% 。文件大小是 1,146,880 字节 (占总出现比率 50% ),420,864 字节。 如果 smss.exe 位于在目录 “C:Program FilesCommon Files” 下的子目录下,那么威胁的危险度是 56% 。文件大小是 21,538 字节 (占总出现比率 50% ),13,650 字节。 如果 smss.exe 位于在目录 C:下,那么威胁的危险度是 65% 。文件大小是 110,592 字节 (占总出现比率 50% ),130,690 字节。 如果 smss.exe 位于在目录 “C:Program FilesCommon Files”下,那么威胁的危险度是 100% 。文件大小是 130,690 字节。 如果 smss.exe 位于在 “C:Documents and Settings” 下的子目录下,那么威胁的危险度是 36% 。文件大小是 42,065 字节。 切记: smss.exe 也可能是恶意软件所伪装,尤其是当它们存在于 c:windows 或 c:windowssystem32 目录。我们建议使用 Security Task Manager 来检查电脑的安全状况,以便进一步查看 smss.exe 进程是否真的有害。smss.exe是什么进程?
真搞不懂,smss.exe怎么变成病毒了,这明明是系统的进程,关掉了smss.exe以后再关winlogon.exe这个进程,系统就不会自动关机。可能是被病毒用进程插入技术插入子进程中吧。你要是不信,可以到别的电脑看,都有这个进程的,你重装系统后也会有这个进程。smss.exe 是什么进程?它在电脑中起什么作用
smss - smss.exe - 进程信息 进程文件: smss or smss.exe 进程名称: Session Manager Subsystem 描述: Session Manager Subsystem,该进程为会话管理子系统用以初始化系统变量,MS-DOS 驱动名称类似 LPT1 以及 COM,调用 Win32 壳子系统和运行在 Windows 登陆过程。它是一个会话管理子系统,负责启动用户会话。这个进程是通过系统进程初始化的并且对许多活动的,包括已经正在运行的 Winlogon,Win32 (csrss.exe) 线程和设定的系统变量作出反映。在它启动这些进程后,它等待 Winlogon.exe 或者 csrss.exe 结束。如果这些过程时正常的,系统就关掉了。如果发生了什么不可预料的事情,smss.exe 就会让系统停止响应(挂起)。要注意,如果系统中出现了不只一个 smss.exe 进程,而且有的 smss.exe 路径位于 Windows 目录,那有可能是中了 TrojanClicker.Nogard.a 病毒,这是一种 Windows 下的 PE 病毒,它采用 VB6 编写 ,是一个自动访问某站点的木马病毒。该病毒会在注册表中多处添加自己的启动项,还会修改系统文件 WIN.INI,并在 [WINDOWS] 项中加入 "RUN" = "%WINDIR%SMSS.EXE"。手工清除时请先结束病毒进程 smss.exe,再删除 Windows 目录下的 smss.exe 文件,然后清除它在注册表和 WIN.INI 文件中的相关项即可。 常见错误: N/A 是否为系统进程: 是 / 是一个相当好的进程知识库,以后有不明白的地方可以到上面去查,学到很多smss.exe是什么进程
smss.exe 进程文件: smss or smss.exe 简介:smss.exe(Session Manager Subsystem),该进程为会话管理子系统用以初始化系统变量,MS-DOS驱动名称类似LPT1以及COM,调用Win32壳子系统和运行在Windows登陆过程。这是一个会话管理子系统,负责启动用户会话。这个进程是通过系统进程初始化的并且对许多活动的,包括已经正在运行的Windows登录程序(winlogon.exe),Win32子系统(csrss.exe)线程和设定的系统变量作出反映。在它启动这些进程后,它等待Winlogon或者Csrss结束。如果这些过程是正常的,系统就关掉了。如果发生了什么不可预料的事情,smss.exe就会让系统停止响应(就是挂机)。 ----------------------------------------------------- SMSS病毒 QQ尾巴,Trojan/PSW.MiFeng蜜蜂大盗等木马病毒: 进程文件: smss.exe 进程名称: PWSteal.Wowcraft.b木马病毒 英文描述: N/A 进程分析: QQ尾巴,Trojan/PSW.MiFeng蜜蜂大盗等木马病毒。主要通过浏览恶意网页传播。该病毒修改注册表创建Run/Tok-Cirrhatus项实现自启动。新变种也通过修改注册表Winlogon项下的Userinit实现自启动,并将病毒模块_spi.dll注入进程运行。 安全等级 (0-5): 0 (N/A无危险 5最危险) 间谍软件: 是 广告软件: 是 病毒: 是 木马: 是 系统进程: 否 应用程序: 否 后台程序: 是 使用访问: 是 访问互联网: 否 清除方法: 1. 运行Procexp.exe和SREng.exe 2. 用ProceXP结束%Windows%SMSS.EXE进程,注意路径和图标 3. 用SREng恢复EXE文件关联 1,2,3步要注意顺序,不要颠倒。 4. 可以删除文件和启动项了…… 要删除的清单请见: /Html/736.html 删除的启动项: Code: [HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun] "TProgram"="%Windows%SMSS.EXE" [HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRunservices] "TProgram"="%Windows%SMSS.EXE" [HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogon] "Shell"="Explorer.exe 1" 修改为: "Shell"="Explorer.exe" 删除的文件就是一开始说的那些,别删错就行 5. 最后打开注册表编辑器,恢复被修改的信息: 查找“”,把找到的“”修改为“explorer.exe”; 查找“”、mand.pif”、“”,把找到的“”、mand.pif”、“”修改为“rundll32.exe”; 查找“”,把找到的“”修改为“iexplore.exe”; 查找“iexplore.pif”,把找到的“iexplore.pif”,连同路径一起修改为正常的IE路径和文件名,比如“C:Program Files Exploreriexplore.exe”。 Code: smss.exe是微软Windows操作系统的一部分。该进程调用对话管理子系统和负责操作你系统的对话。这个程序对你系统的正常运行是非常重要的。注意:smss.exe也可能是Win32.Ladex.a木马。该木马允许攻击者访问你的计算机,窃取密码和个人数据。该进程的安全等级是建议立即删除。 清除的方法请见: /Html/729.html 1. 结束病毒的进程%Windows%smss.exe(用进程管理软件可以结束,如:Process viewer) 2. 删除相关文件: C:MSCONFIG.SYS %Windows% %Windows%ExERoute.exe %Windows% %Windows% %Windows%smss.exe %Windows%DebugDebugProgram.exe %System%mand.pif %System% %System% %System%MSCONFIG.COM %System% %System% %ProgramFiles% Explorer %ProgramFiles%Common Filesiexplore.pif 3. 恢复EXE文件关联 删除[HKEY_CLASSES_ROOTwinfiles]项 4. 删除病毒启动项: [HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun] "Torjan Program"="%Windows%smss.exe" 修改[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogon]下 "shell"="Explorer.exe 1" 为 "shell"="Explorer.exe" 5. 恢复病毒修改的注册表信息: (1)分别查找mand.pif”、“”、“”的信息,将mand.pif”、“”、“”修改为“rundll32.exe” (2)查找“”的信息,将“”修改为“explorer.exe” (3)查找“”的信息,将“”修改为“iexplore.exe” (4)查找“iexplore.pif”的信息,将找到的“%ProgramFiles%Common Filesiexplore.pif”修改为“%ProgramFiles% Exploreriexplore.exe” 6 mand模式下写入assoc .exe=exefile 修复exe关联,这样exe文件才可以打的开 ------------------------------------------------------------- 英文版本 进程文件: smss.exe or smss 进程名称: Session Manager Subsystem 描述: smss.exe is a process which is a part of the Microsoft Windows Operating System. It is called the Session Manager Subsystem and is responsible for handling sessions on your system. This program is important for the stable and secure running of puter and should not be terminated. Note: smss.exe is a process which is registered as a trojan. This 木马 allows attackers to ess puter from remote locations, stealing passwords, banking and personal data. This process is a security risk and should be removed from your system. Determining whether smss.exe is a virus or a legitimate Windows process depends on the directory location it executes or runs from in WinTasks. mendation for smss.exe: smss.exe should not be disabled, required for essential applications to work properly. Author: Microsoft Corp. Part Of: Microsoft Windows Operating System 安全等级 (0-5): 0 间谍软件: No 病毒: No ( Remove smss.exe ) 木马: No ( Remove smss.exe ) Memory Usage: N/A System Process: Yes Background Process: Yes Uses Network: No Hardware Related: No Common smss.exe Errors: N/A 中文描述: smss.exe是一个进程,这是一种部分的微软视窗操作系统。这就是所谓的会话管理子系统和负责处理会在您的系统。这项计划是重要的稳定和安全运行的计算机,而不应被终止。 注意: smss.exe是一个进程,这是注册为木马。这木马允许黑客访问您的计算机从遥远的地点,窃取密码,网上银行和个人数据。这是一个安全风险,应删除您的系统。 确定是否是一个smss.exe病毒或合法的Windows进程取决于它的位置目录执行或执行从WinTasks 。 建议smss.exe : smss.exe不应该被禁用,应该修复以便支持基本应用的进行。 作者:微软公司 部分:微软Windows操作系统 安全等级( 0-5 ) : 0 间谍软件:否 病毒:否(删除smss.exe ) 木马:否(删除smss.exe ) 内存使用情况:无/阿 系统进程:是 后台进程:是 利用网络:无 硬件相关:无 共同smss.exe错误:无/阿 注释: 文件 smss.exe 是存放在目录 C:WindowsSystem32。已知的 Windows XP 文件大小为 50,688 字节 (占总出现比率 90% ),45,568 字节,62,976 字节,64,000 字节。 这是 Windows 系统文件。 程序没有可视窗口。 这个文件是由 Microsoft 所签发。 总结在技术上威胁危险度是 4% , 但是也可以参考 用户意见。 如果 smss.exe 位于在目录 C:Windows下,那么威胁危险度是 75% 。文件大小是 229,621 字节 (占总出现比率 15% ),122,880 字节,34,816 字节,159,841 字节,51,712 字节,65,664 字节,45,866 字节,163,840 字节,229,888 字节,69,632 字节,53,249 字节,15,872 字节,106,496 字节,50,767 字节,55,296 字节。这个不是 Windows 核心文件。 文件没有发行者的资料。 应用程序是不可见的。 这是个不知名的文件存放于 Windows 目录。 这个进程在 Windows 启动时自动载入 (参看注册表项: HKEY_CURRENT_USERSOFTWAREMicrosoftWindowsCurrentVersionRun,HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun,HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogonShell,C:Windowswin.ini,HKEY_USERS.DEFAULTSoftwareMicrosoftWindowsCurrentVersionRun,HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRunServices,HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogonUserinit,HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionExplorerUser Shell Folders,HKEY_LOCAL_MACHINESoftwareMicrosoftWindowsCurrentVersionExplorerUser Shell Folders)。 smss.exe 是有能力可以 监控应用程序,操纵其他程序,纪录输入。 如果 smss.exe 位于在 C:WindowsSystem32drivers 下的子目录下,那么威胁危险度是 71% 。文件大小是 86,016 字节 (占总出现比率 81% ),13,312 字节。这个程序没有备注。 程序是不可见的。 这是个不知名的文件存放于 Windows 目录。 这个不是 Windows 系统文件。 smss.exe 是有能力可以 监控应用程序。 7,联想传奇电子教室程序安装后,学生机的执行程序也为smss.exe。急~~ smss.exe 是什么?
smss.exe smss - smss.exe - 进程信息 进程文件: smss or smss.exe 进程名称: Session Manager Subsystem 描述: Session Manager Subsystem,该进程为会话管理子系统用以初始化系统变量,MS-DOS 驱动名称类似 LPT1 以及 COM,调用 Win32 壳子系统和运行在 Windows 登陆过程。它是一个会话管理子系统,负责启动用户会话。这个进程是通过系统进程初始化的并且对许多活动的,包括已经正在运行的 Winlogon,Win32 (csrss.exe) 线程和设定的系统变量作出反映。在它启动这些进程后,它等待 Winlogon.exe 或者 csrss.exe 结束。如果这些过程时正常的,系统就关掉了。如果发生了什么不可预料的事情,smss.exe 就会让系统停止响应(挂起)。要注意,如果系统中出现了不只一个 smss.exe 进程,而且有的 smss.exe 路径位于 Windows 目录,那有可能是中了 TrojanClicker.Nogard.a 病毒,这是一种 Windows 下的 PE 病毒,它采用 VB6 编写 ,是一个自动访问某站点的木马病毒。该病毒会在注册表中多处添加自己的启动项,还会修改系统文件 WIN.INI,并在 [WINDOWS] 项中加入 "RUN" = "%WINDIR%SMSS.EXE"。手工清除时请先结束病毒进程 smss.exe,再删除 Windows 目录下的 smss.exe 文件,然后清除它在注册表和 WIN.INI 文件中的相关项即可。 常见错误: N/A 是否为系统进程: 是
- smss exe是什么急~~ smss.exe 是什么?相关文档
LOCVPS-2021年6月香港便宜vps宽带升级,充值就送代金券,其它八折优惠!
LOCVPS怎么样?LOCVPS是一家成立于2011年的稳定老牌国人商家,目前提供中国香港、韩国、美国、日本、新加坡、德国、荷兰等区域VPS服务器,所有机房Ping延迟低,国内速度优秀,非常适合建站和远程办公,所有机房Ping延迟低,国内速度优秀,非常适合做站。XEN架构产品的特点是小带宽无限流量、不超售!KVM架构是目前比较流行的虚拟化技术,大带宽,生态发展比较全面!所有大家可以根据自己业务需求...
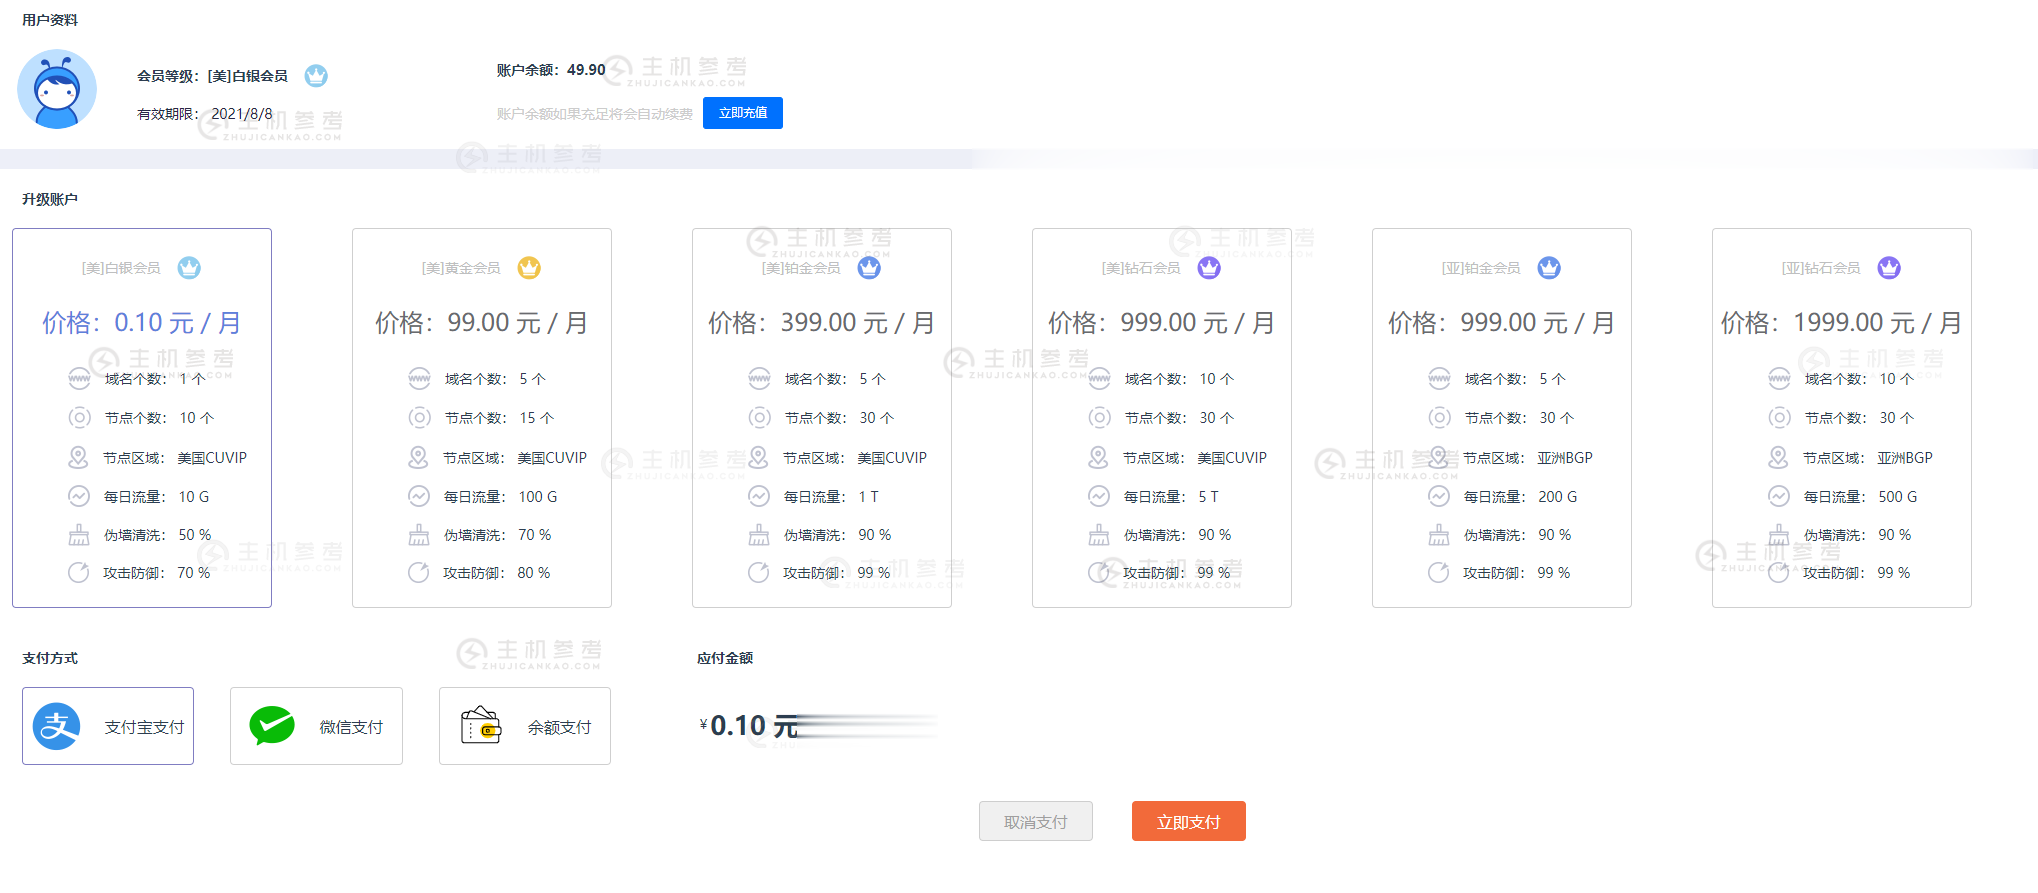
FBICDN,0.1元解决伪墙/假墙攻击,超500 Gbps DDos 防御,每天免费流量高达100G,免费高防网站加速服务
最近很多网站都遭受到了伪墙/假墙攻击,导致网站流量大跌,间歇性打不开网站。这是一种新型的攻击方式,攻击者利用GWF规则漏洞,使用国内服务器绑定host的方式来触发GWF的自动过滤机制,造成GWF暂时性屏蔽你的网站和服务器IP(大概15分钟左右),使你的网站在国内无法打开,如果攻击请求不断,那么你的网站就会是一个一直无法正常访问的状态。常规解决办法:1,快速备案后使用国内服务器,2,使用国内免备案服...
云步云72.5元/月起云服务器,香港安畅/葵湾/将军澳/沙田/大浦CN2机房,2核2G5M
云步云怎么样?云步云是创建于2021年的品牌,主要从事出售香港vps、美国VPS、日本VPS、香港独立服务器、香港站群服务器等,机房有香港、美国、日本东京等机房,目前在售VPS线路有CN2+BGP、CN2 GIA,香港的线路也是CN2直连大陆,该公司旗下产品均采用KVM虚拟化架构。目前,云步云提供香港安畅、沙田、大浦、葵湾、将军澳、新世界等CN2机房云服务器,2核2G5M仅72.5元/月起。点击进...
smss exe是什么为你推荐
-
元宝网vap数字资产是不是传销showwindowVB6.0中ShowWindow函数的使用溢出隐藏overflow:hidden用在哪里?oncontextmenu鼠标右键很好用,但是左键一点反应也没有,请问是什么原因呢?webcrackwebcrack4.0cf加速器玩cf ping高用什么加速器比较好相似图片搜索怎么找手机上的一张相似图片?51信用卡论坛51信用卡怎么样?中科红旗Linux完全开源吗?中科红旗破产,对Linux有影响吗?水表读数水表的读数是什么意思?怎么读?