清除木马木马清除方法 ?
清除木马 时间:2021-06-24 阅读:()
怎样清除这样的木马啊
木马通常都具有很强的隐蔽性与再生性,它可以使用多种方式再次激活自己。比如感染可执行文件,AutoRun.inf(双击磁盘自运行)或者插入系统进程,修改注册表,实现自启动。
因此首先要先关掉系统还原,清空临时文件夹,然后您重启机器,开机按F8键,进入安全模式杀毒。
在安全模式下只加载系统必须的几个进程与服务,在这样的情况下,木马与病毒一般是无法运行的,因此更加有利于清理。
使用专业的木马查杀软件在安全模式下查杀。
超级巡警(专业查杀木马,免费软件)绿色免安装版,解压即可杀毒。
/Soft/xdrj/200804/515.html 若无法直接删除,您可以找到那个文件的具体地址用工具强制删除即可,删掉后记得清除一下系统启动项。
由于此软件的特殊性,部分杀软会报毒,但对您的电脑绝对无害。
Unlocker 强制删除工具 最新多国语言版 下载页面地址: /download/13.html 祝您好运。
怎么清除顽固木马
先找到病毒地方,然后重启,按F8进入安全模式,然后进入到桌面后,删除病毒文件就行了.但如果病毒文件在某个盘里面,打开盘时,千万不要双击,要单击右键,选择打开.因为当你双击时,病毒就爆发了,删掉之后又会出现怎么样可以强制清除木马?
提供个思路,有兴趣的话可以试试看 <三>杀毒思路 1进安全模式 用sreng删除所有自启动项 一次删除不掉 重新启动进再进安全模式再删(其实还有服务项以及驱动也要去看的,但是顾虑到很多人都还不怎么懂,就先不说了) 2进安全模式 用360全面检测 3卡巴杀毒 之前已经装了的 直接在安全模式下杀 还没装的进入正常模式装好了杀 注意:以上最好按照顺序来 <二>我通常杀毒的工具有以下三个仅供参考,都是免费正版的 1。卡巴斯基全功能安全软件2009 8.0.0.454 (kis) 华军官方网站下载地址 /soft/51595.htm 2。
360 360官方网址 3。
SReng 华军下载地址 /soft/25562.htm 一个主杀毒kaba,一个清理恶意插件360,最后一个专门用来删除自启动程序SReng,SReng很重要!!! <一>个人建议(电脑配置差的就别装kaba了,装nod32或者瑞星吧,什么叫配置差,依据卡巴的要求可以说是cpu低于1.7G,内存低于512M) 如果遇到了当时比较流行的一些新病毒,上面的方法不好使了(注:上面的方法不太可能不好使,只有你不会使的可能)搞不定的话最好配合专杀软件,肯定可以搞定,个人感觉360不错有新病毒木马猖行的时候他就会出专杀。
我杀毒时基本360+SReng+专杀就行了,卡巴都不用的。
卡巴7.0永久免费方法 --kav和kis都可以 /13148/blog/item/204a6459782cd72e2834f002.html 卡巴8.0永久免费方法 --kav和kis都可以 /13148/blog/item/fd26f61fa0705d65f624e484.html ---- 如果不喜欢卡巴也可以去下载别的 我还是转发360官方地址吧 2008年破解版大集合 /4044867/7687484.html 2008年正版免费试用大集合 /4044867/6513379.html ---- 其实天下根本没有绝对安全的杀毒软件,你看看挂马得来的“肉鸡”吧,都装着杀毒软件呢 /3233995/8733271.html 所以这里提醒大家千万照顾好自己的计算机,我们不仅要有好的杀毒软件还要有好的操作水平以及好的网络安全意识。
木马清除方法 ?
清除木马V1.6版本: 该木马运行时,将不能通过98的正常**作关闭,只能RESET键。彻底清除步骤如下: 1.打开控制面板--添加删除程序--删除memory manager 3.0,这就是木马程序,但 是它并不会把木马的EXE文件删除掉。
2.用98或DOS启动盘启动(用RESET键)后,转入C:,编辑AUTOEXEC。
BAT,把如下内容 删除: @echo off copy c:sys.lon c:windowsstartm~1programsstartupmdm.exe del c:win.reg 保存AUTOEXEC。
BAT文件并返回DOS后,在C:根目录下删除木马文件: del sys.lon del windowsstartm~1programsstartupmdm.exe del progra~1mdm.exe 3.抽出软盘重新启动,进入98后,把c:program files目录下的memory manager 目录 删除。
清除木马V1.7版本: 首先,打开C:AUTOEXEC.BAT文件,删除 @echo off copy c:sys.lon c:windowsstartm~1programsstartupmdm.exe del c:win.reg 关闭保存autoexec.bat 然后打开注册表Regedit 点击目录至: HKEY_LOCAL_MACHINESOFTWAREMicroSoftWindowsCurrentVersionRun 找到c:windowssystemmdm.exe路径并删除这个项目 点击目录至: HKEY_USER/.Default/Software/Marabilis/ICQ/Agent/Apps/ 找到"C:windowssystemkernal32.exe"路径并删除这个项目 关闭保存Regedit。
重新启动Windows。
最后,删除以下木马程序: c:sys.lon c:iecookie.exe c:windowsstart menuprogramsstartupmdm.exe c:program filesmdm.exe c:windowssystemmdm.exe c:windowssystemkernal32.exe 注意:kernal32是A OK 75. Revenger v1.0 - 1.5 清除木马的步骤: 打开注册表Regedit 点击目录至: HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun 删除右边的项目:AppName ="C:...server.exe" 关闭保存Regedit,重新启动Windows 在c:windows查找相应的木马程序server.exe,并删除 OK 76. Ripper 清除木马的步骤: 打开system.ini文件 将shell=explorer.exe sysrunt.exe 改为shell= explorer.exe 关闭保存system.ini,重新启动Windows 在c:windows查找相应的木马程序sysrunt.exe,并删除 OK 77. Satans Back Door v1.0 清除木马的步骤: 打开注册表Regedit 点击目录至: HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRunServices 删除右边的项目:sysprot protection ="C:windowssysprot.exe" 关闭保存Regedit,重新启动Windows 删除C:windowssysprot.exe OK 78. Schwindler v1.82 清除木马的步骤: 打开注册表Regedit 点击目录至: HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun 删除右边的项目:User.exe = "C:WINDOWSUser.exe" 关闭保存Regedit,重新启动Windows 删除C:WINDOWSUser.exe OK 79. Setup Trojan (Sshare) +Mod Small Share 这个共享隐藏C盘的木马 清除木马的步骤: 打开注册表Regedit 点击目录至: HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionNetworkLanMan 选择右边有''C$''的项目,并全部删除 关闭保存Regedit,重新启动Windows OK 80. ShadowPhyre v2.12.38 - 2.X 清除木马的步骤: 打开注册表Regedit 点击目录至: HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun 删除右边的项目:WinZipp = "C:WINDOWSSYSTEMWinZipp.exe /nomsg" 或者WinZip = "C:WINDOWSSYSTEMWinZip.exe /nomsg" 关闭保存Regedit,重新启动Windows 删除C:WINDOWS WinZipp.exe或者C:WINDOWS WinZip.exe OK 81. Share All 清除木马的步骤: 打开注册表Regedit 点击目录至: HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionNetworkLanMan 这里你将看到所有被木马共享出来的你的硬盘符号,把它们一个个删除掉。
82. ShitHeap 清除木马的步骤: 打开注册表Regedit 点击目录至: HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRunServices 删除右边的项目:recycle-bin = "c:windowssystem ecycle-bin.exe" 或者recycle-bin = "c:windowssystem.exe" 关闭保存Regedit,重新启动Windows 删除c:windowssystem ecycle-bin.exe或者c:windowssystem.exe OK 83. Snid v1 - 2 清除木马的步骤: 打开注册表Regedit 点击目录至: HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun 删除右边的项目:System-tray = ''c:windows emp$01.exe'' 关闭保存Regedit,重新启动Windows 删除c:windows emp$01.exe OK 84. Softwarst 清除木马的步骤: 打开注册表Regedit 点击目录至: HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun 删除右边的项目:NetApp = C:windowssystemwinserv.exe 关闭保存Regedit,重新启动Windows 删除C:windowssystemwinserv.exe OK
- 清除木马木马清除方法 ?相关文档
- 清除木马有什么软件可以彻底清除木马?
- 清除木马如何彻底删除木马
TabbyCloud周年庆&七夕节活动 美國INAP 香港CN2
TabbyCloud迎来一周岁的生日啦!在这一年里,感谢您包容我们的不足和缺点,在您的理解与建议下我们也在不断改变与成长。为庆祝TabbyCloud运营一周年和七夕节,TabbyCloud推出以下活动。TabbyCloud周年庆&七夕节活动官方网站:https://tabbycloud.com/香港CN2: https://tabbycloud.com/cart.php?gid=16购买链...
快云科技,美国VPS 2H5G独享20M 仅售19.8/月 年付仅需148
快云科技已稳步运行进两年了 期间没出现过线路不稳 客户不满意等一系列问题 本司资质齐全 持有IDC ICP ISP等正规手续 有独特的网站设计理念 在前几天刚是参加过魔方系统举行的设计大赛拿获最佳设计奖第一名 本公司主营产品 香港弹性云服务器,美国vps和日本vps,香港物理机,国内高防物理机以及美国日本高防物理机 2020年的国庆推出过一款香港的回馈用户特惠机 已作为传家宝 稳定运行 马上又到了...
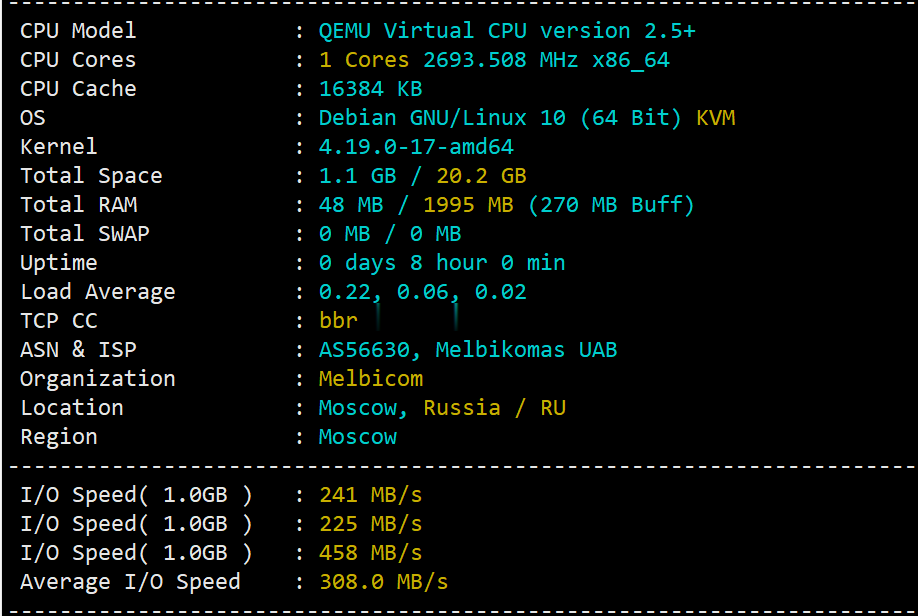
简单测评melbicom俄罗斯莫斯科数据中心的VPS,三网CN2回国,电信双程cn2
melbicom从2015年就开始运作了,在国内也是有一定的粉丝群,站长最早是从2017年开始介绍melbicom。上一次测评melbicom是在2018年,由于期间有不少人持续关注这个品牌,而且站长貌似也听说过路由什么的有变动的迹象。为此,今天重新对莫斯科数据中心的VPS进行一次简单测评,数据仅供参考。官方网站: https://melbicom.net比特币、信用卡、PayPal、支付宝、银联...
清除木马为你推荐
-
ata考试有人能仔细讲一下ATA考试是什么吗?windowsmediawindows media player怎么打开存储区域网络网络存储技术的SAN(存储区域网络)的优点国家法规数据库在哪里可以找到比较全面的法律法规更新的信息?手机软件开发工具如何自己开发一个app软件微信如何只发文字微信朋友圈如何只发文字,怎么发文字不要图databasenamefoxpro中的的命令格式yui3YUI最详细的资料yui3yui 3 月9日 出的专辑的情报爱码验证码平台接码验证码接收平台如何使用?