spant彻底查杀W32.Parite.A
这个软件是什么,有危害吗
你好,我们是MST软件咨询服务中心,很高兴能为您服务 刚才我搜索了一下资料,stormDebug.exe是Win32.Pinfi.A病毒的一种类型,也就是parite 。危害程度:低 受影响的系统: Windows 95, Windows 98, Windows NT, Windows 2000, Windows XP 一种名为win32.parite.a瞬间感染了本人的电脑,连瑞星2005都搞不定,以前也中过一次 清除不了。
其主要危害 1:生成病毒文件 2:篡改系统注册表 3: 通过网络共享传播 感染形式:Win32.Pinfi是一种具有多个变种的病毒,它感染本地及共享网络上的Windows可执行文件。
第一次运行时,病毒会创建一个临时文件,而文件名则是随机的,比如: C:WINDOWSTEMPpgt91F0.TMP 这是一个动态链接库文件,它包含了病毒的主要功能。
而病毒会把本地的动态链接库文件贮存在注册表中: HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionExplorerPINF 运行时,病毒会附加在Explorer.exe文件上以便驻留内存。
病毒会感染本地及它可以访问的网络驱动器上 的*.EXE 和 *.SCR文件。
win32.parite.a这种病毒是感染exe文件,也就是说这种病毒感染了系统所有的exe文件,下载spant.exe 是没被感染的,但是只要运行了,spant.exe也会被感染,运行了spant.exe杀毒,就算杀了毒,这个文件在 没杀之前已经感被染。
所以把下载的spant.exe在每个盘到放一个,杀完毒后删除此spantexe,在用另一个 去杀,最后重启,F8进安全模式下,删除C:WINDOWSTEMP下的文件即可!到此,病毒完全清除。
win95.cih是个什么样的病毒???
名 称:Win95.CIH 类 型:WINDOWS 传播途径:可执行文件 说 明: 病毒会自我安装到windows内存中,感染打开的exe文件。根据系统日期,病毒运行它的切换程序。
由于病毒程序存在缺陷,因此在受染程序运行的时候,会终止机器的运行。
这个切换程序会将病毒代码写到所有的安装硬盘上。
在对mbr和引导扇区进行重写的时候,病毒会绕过bios的病毒保护功能。
这个病毒的还被叫做Chernobyl, PE_CIH, W32.Spacefiller, WIN95/CIH, CIH, 和W32.CIH.。
它是1998年的6月在台湾发现的。
一个月后,病毒在澳大利亚、以色列、英国相继被发现。
开暴风时出现 StormDebug.exe 程序错误
这是因为你占用的内存太多了,当内存不足,就会遇见.所以容易在关机时遇到,可以 将不用的窗口和程序关掉 (把C盘的虚拟内存调到356以上可省略) 最好用优化大师整理下内存,点快速释放就可以了
可以给你简单介绍一下为什么会出现这种情况,我写个程序运行的基本流程
1 双击QQ图标,运行QQ程序(打个比方)
2 QQ程序和Windows说,大哥,我要运行了,给我点内存空间吧,呵呵
3 Windows说好的,等等,于是,Windows在没有用到的内存里找了一块地方(叫做内存地址),我打个比方地址是123456,Windows说,QQ同志阿,给你个地方,地址是123456,你去吧,那个地方就先给你用了,呵呵
4 QQ拿着这个地址就去找了^_^,找到123456之后就在那里运行了.......
大家皆大欢喜
上面是正常情况下的程序运行
下面解释为什么会出错:
你看上面的第三步,正常情况下Windows有的内存地址是自己用的,关系到Windows的稳定,是不允许给其他程序用的,比如地址0*00000000所以Windows在给QQ那个地址之前就必须检查一下给的是不是这些不能给的地址,但是有时候Windows也会犯糊涂,他会忘了检查,如果它在没检查的情况下就把这些地址给QQ,QQ就会去找0*00000000,到哪里之后它继续运行,但是由于这个地址是不给用的,Windows会捕捉到这个错误的信息,并强制将QQ赶走(就是强制结束QQ的运行)于是就出现了你看到的“不能引用某某指令”的情况
最好的解决方法就是重装系统。
彻底查杀W32.Parite.A
重装系统..... 或者. 专杀工具Win32.Parite病毒专杀工具 下载地址 /soft/1470.htm 1.将d:\\system\\windows目录下的所有exe文件不包括(flcess.exe 和sysexplorer.exe) 设为读取,将d:\\bar目录下的exe文件设为读取; 2.将e:\\profiles目录下的历史记录目录设为读取; 3.禁用文件系统对象FileSystemObject 方法:直接查找scrrun.dll文件删除或者改名。4. 加入注册表,禁止下载IE相关控件(ActiveX),可以将此文件拷入d:\\system\ ewreg目录下,然后选 择通知工作站升级; 注册表如下: REGEDIT4 [HKEY_LOCAL_MACHINE\\SOFTWARE\\Microsoft\\ Explorer\\ActiveX Compatibility\\{B83FC273-3522-4CC6-92EC-75CC86678DA4}] "Compatibility Flags"=dword:00000400 [HKEY_LOCAL_MACHINE\\SOFTWARE\\Microsoft\\ Explorer\\ActiveX Compatibility\\{9A578C98-3C2F-4630-890B-FC04196EF420}] "Compatibility Flags"=dword:00000400 [HKEY_LOCAL_MACHINE\\SOFTWARE\\Microsoft\\ Explorer\\ActiveX Compatibility\\{CF051549-EDE1-40F5-B440-BCD646CF2C25}] "Compatibility Flags"=dword:00000400 [HKEY_LOCAL_MACHINE\\SOFTWARE\\Microsoft\\ Explorer\\ActiveX Compatibility\\{4EDBBAEA-F509-49F6-94D1-ECEC4BE5B686}] "Compatibility Flags"=dword:00000400 [HKEY_LOCAL_MACHINE\\SOFTWARE\\Microsoft\\ Explorer\\ActiveX Compatibility\\{BC207F7D-3E63-4ACA-99B5-FB5F8428200C}] "Compatibility Flags"=dword:00000400 [HKEY_LOCAL_MACHINE\\SOFTWARE\\Microsoft\\ Explorer\\ActiveX Compatibility\\{9BBC1154-218D-453C-97F6-A06582224D81}] "Compatibility Flags"=dword:00000400 [HKEY_LOCAL_MACHINE\\SOFTWARE\\Microsoft\\ Explorer\\ActiveX Compatibility\\{00000566-0000-0010-8000-00AA006D2EA4}] "Compatibility Flags"=dword:00000400 [HKEY_LOCAL_MACHINE\\SOFTWARE\\Microsoft\\ Explorer\\ActiveX Compatibility\\{4B106874-DD36-11D0-8B44-00A024DD9EFF}] "Compatibility Flags"=dword:00000400 [HKEY_LOCAL_MACHINE\\SOFTWARE\\Microsoft\\ Explorer\\ActiveX Compatibility\\{6E449683_C509_11CF_AAFA_00AA00B6015C}] "Compatibility Flags"=dword:00000400 注意:强制禁止下载.把存放IE临时文件的文件夹设置为读取权限。
(这样可能有些语聊的网站,需要下载 语聊插件的不能正常使用了) 5.在服务器安装防火墙; 以下为变态方法,作为杀毒方法的后续,如果想要安全可以加入: 6.专杀工具spant,可以加到启动组中,工作站启动随时可以杀病毒; 7.将所有文件设为只读(不包括网络游戏的EXE文件); 8.删除IE浏览器,暂时避过WIN32病毒风头 有朋友用过这种方法,觉得不错,上面提到专杀工具spant。
我觉得还可以。
从网上下载了流行病毒查杀工具spant.然后一个盘复制一个spant.我是四个盘. 因为win32.parite.a这种病毒是感染EXE文件,下载后没毒的文件,只要你运行了,在去查就会提示有毒.我们执行了spant后,关闭了,就算杀了毒,这个文件在没杀之前已经感染.所以在C盘放一个,杀后,删除此spant,在用另一个去杀. 重启,F8进入安全模式.然后就是漫长的杀毒.
- spant彻底查杀W32.Parite.A相关文档
- spantspant的翻译是:什么意思
- spantSPANT什么意思
- spantWinfile病毒怎样删除
- spant病毒 Virus.Win32.Parite.a 的!这到底是什么病毒啊,
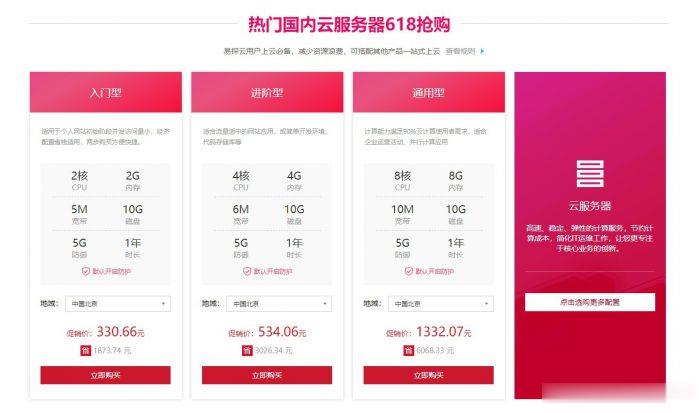
易探云2核2G5M仅330元/年起,国内挂机宝云服务器,独立ip
易探云怎么样?易探云是国内一家云计算服务商家,致力香港服务器、国内外服务器租用及托管等互联网业务,目前主要地区为运作香港BGP、香港CN2、广东、北京、深圳等地区。目前,易探云推出深圳或北京地区的适合挂机和建站的云服务器,国内挂机宝云服务器(可选深圳或北京地区),独立ip;2核2G5M挂机云服务器仅330元/年起!点击进入:易探云官方网站地址易探云国内挂机宝云服务器推荐:1、国内入门型挂机云服务器...
legionbox:美国、德国和瑞士独立服务器,E5/16GB/1Gbps月流量10TB起/$69/月起
legionbox怎么样?legionbox是一家来自于澳大利亚的主机销售商,成立时间在2014年,属于比较老牌商家。主要提供VPS和独立服务器产品,数据中心包括美国洛杉矶、瑞士、德国和俄罗斯。其中VPS采用KVM和Xen架构虚拟技术,硬盘分机械硬盘和固态硬盘,系统支持Windows。当前商家有几款大硬盘的独立服务器,可选美国、德国和瑞士机房,有兴趣的可以看一下,付款方式有PAYPAL、BTC等。...
港云网络(¥1/月活动机器),香港CN2 4核4G 1元/月 美国CN2
港云网络官方网站商家简介港云网络成立于2016年,拥有IDC/ISP/云计算资质,是正规的IDC公司,我们采用优质硬件和网络,为客户提供高速、稳定的云计算服务。公司拥有一流的技术团队,提供7*24小时1对1售后服务,让您无后顾之忧。我们目前提供高防空间、云服务器、物理服务器,高防IP等众多产品,为您提供轻松上云、安全防护。点击进入港云网络官方网站港云网络中秋福利1元领【每人限量1台】,售完下架,活...
-
免费图片上传怎样免费把图片上传到淘宝上 ?财务系统软件财务软件哪个好用,2020年财务软件排名?oledbdatareader无法将带 [] 的索引应用于“OleDbDataReader”类型的表达式,求大神解答pat是什么格式如何把JPG图片变为PAT格式图片?上行宽带上行宽带和下行宽带代表什么?comexception电脑出现ConnectException: 是什么原因?音乐代码网页中怎么写自动播放mp3音乐的代码全局钩子加载全局钩子是什么,每次进入股票软件都说加载全局钩子,是中病毒了吗za是哪个国家的IE是哪个国家的缩写动画分镜头脚本求份《仙剑奇侠传5》剧情动画分镜头脚本 越多越好