连接远程连接命令
远程连接命令 时间:2021-04-05 阅读:()
i目录1连接限制·1-11.
1连接限制配置命令·1-11.
1.
1connection-limitdefaultaction1-11.
1.
2connection-limitdefaultamount·1-11.
1.
3connection-limitpolicy·1-21.
1.
4displayconnection-limitpolicy1-31.
1.
5displayconnection-limitstatistics·1-41.
1.
6displaynatconnection-limit1-51.
1.
7limitacl·1-71.
1.
8natconnection-limit-policy1-81-11连接限制1.
1连接限制配置命令1.
1.
1connection-limitdefaultaction【命令】connection-limitdefaultaction{deny|permit}undoconnection-limitdefaultaction[permit]【视图】连接限制策略视图【缺省级别】2:系统级【参数】deny:禁止对用户连接进行统计和限制.
permit:允许对用户连接进行统计和限制.
【描述】connection-limitdefaultaction命令用来设置缺省连接限制动作,即对于在连接限制策略规则中未指定的连接是否进行统计和限制.
undoconnection-limitdefaultaction命令用来恢复缺省情况.
缺省情况下,不对用户连接进行统计和限制.
【举例】#设置缺省的连接限制动作为permit,即允许对连接进行统计和限制.
system-view[Sysname]connection-limitpolicy1[Sysname-connection-limit-policy-1]connection-limitdefaultactionpermit1.
1.
2connection-limitdefaultamount【命令】connection-limitdefaultamountupper-limitmax-amountlower-limitmin-amountundoconnection-limitdefaultamount[upper-limitmax-amountlower-limitmin-amount]【视图】连接限制策略视图【缺省级别】2:系统级1-2【参数】upper-limitmax-amount:指定连接数上限值.
取值范围为1~4294967295.
lower-limitmin-amount:指定连接数下限值.
取值范围为0~4294967294,且min-amount应小于max-amount.
【描述】connection-limitdefaultamount命令用来设置缺省连接限制参数.
undoconnection-limitdefaultamount命令用来恢复缺省情况.
缺省情况下,连接数上限值为50,下限制为20.
【举例】#设置缺省连接数上限值为200,下限值为50.
system-view[Sysname]connection-limitpolicy1[Sysname-connection-limit-policy-1]connection-limitdefaultamountupper-limit200lower-limit501.
1.
3connection-limitpolicy【命令】connection-limitpolicypolicy-numberundoconnection-limitpolicy{policy-number|all}【视图】系统视图【缺省级别】2:系统级【参数】policy-number:连接限制策略编号,取值范围为0~19.
all:表示所有的连接限制策略.
【描述】connection-limitpolicy命令用来创建一个连接限制策略,并进入连接限制策略视图.
undoconnection-limitpolicy命令用来删除一个或全部连接限制策略.
需要注意的是:一个连接限制策略由一系列的连接限制规则组成,在规则中指明了对指定用户的连接数进行限制.
缺省情况下,策略采用缺省的连接限制参数.
创建一个连接限制策略需要指定策略的编号,此编号用来唯一标识此策略.
策略匹配按照编号从大到小顺序匹配.
如果连接限制策略已应用于NAT模块,则不允许修改策略中已配置的连接限制规则,但可以在该策略中添加或删除连接限制规则.
1-3【举例】#创建编号为1的连接限制策略,并进入连接限制策略视图.
system-view[Sysname]connection-limitpolicy1[Sysname-connection-limit-policy-1]1.
1.
4displayconnection-limitpolicy【命令】displayconnection-limitpolicy{policy-number|all}[|{begin|exclude|include}regular-expression]【视图】任意视图【缺省级别】1:监控级【参数】policy-number:显示指定编号的连接限制策略,取值范围为0~19.
all:显示所有的策略.
|:使用正则表达式对显示信息进行过滤.
有关正则表达式的详细介绍,请参见"基础配置指导"中的"CLI".
begin:从包含指定正则表达式的行开始显示.
exclude:只显示不包含指定正则表达式的行.
include:只显示包含指定正则表达式的行.
regular-expression:表示正则表达式,为1~256个字符的字符串,区分大小写.
【描述】displayconnection-limitpolicy命令用来显示连接限制策略的配置信息.
相关配置可参考命令limitacl.
【举例】#显示所有连接限制策略的配置信息.
displayconnection-limitpolicyallThereis1policy:Connection-limitpolicy1,refcount0,3limitslimit1acl2000per-sourceamount111110limit2acl2001per-destinationamount30020limit3acl2002per-serviceamount40050表1-1displayconnection-limitpolicyall命令显示信息描述表字段描述Connection-limitpolicy连接限制策略编号1-4字段描述refcount1,2limits策略被引用的次数及策略中包含的规则数目limit策略下配置的连接限制规则,规则的具体含义请参考连接限制策略视图下的命令limitacl1.
1.
5displayconnection-limitstatistics【命令】displayconnection-limitstatistics[sourcesrc-address{mask-length|mask}][destinationdst-address{mask-length|mask}][destination-port{eq|gt|lt|neq|range}port-number][vpn-instancevpn-instance-name][|{begin|exclude|include}regular-expression]【视图】任意视图【缺省级别】1:监控级【参数】sourcesrc-address:显示指定源IP地址的连接限制统计信息.
destinationdst-address:显示指定目的IP地址的连接限制统计信息.
mask-length:网络掩码的长度,取值范围为1~32.
mask:网络掩码.
destination-port:按目的端口显示连接限制统计信息.
{eq|gt|lt|neq|range}:表示限定端口范围的条件,包括以下几项:eq:表示等于指定的端口号;gt:表示大于指定的端口号;lt:表示小于指定的端口号;neq:表示不等于指定的端口号;range:表示指定端口号范围.
port-number:表示端口号,取值范围为0~65535.
参数为range时,port-number为表示的一个端口范围,需要先后输入start-port和end-port,且start-port不能大于end-port.
vpn-instancevpn-instance-name:指定用户连接所属的VPN.
vpn-instance-name表示MPLSL3VPN的VPN实例名称,为1~31个字符的字符串,区分大小写.
如果未指定本参数,则表示待查询连接统计的用户连接属于公网.
|:使用正则表达式对显示信息进行过滤.
有关正则表达式的详细介绍,请参见"基础配置指导"中的"CLI".
begin:从包含指定正则表达式的行开始显示.
exclude:只显示不包含指定正则表达式的行.
include:只显示包含指定正则表达式的行.
1-5regular-expression:表示正则表达式,为1~256个字符的字符串,区分大小写.
【描述】displayconnection-limitstatistics命令用来显示连接限制统计信息.
【举例】#显示所有连接限制统计信息.
displayconnection-limitstatisticssource-ipdest-ipdest-portvpn-instance192.
168.
0.
210NATamountupper-limitlower-limitlimit-flag22001000表1-2displayconnection-limitstatistics命令显示信息描述表字段描述source-ip源IP地址,为"---"时表示连接中无该信息dest-ip目的IP地址,为"---"时表示连接中无该信息dest-port目的端口号,为"---"时表示连接中无该信息vpn-instance用户连接所属MPLSL3VPN,为"---"时表示连接属于公网NAT应用连接限制策略的NAT模块amount当前用户的实际连接数upper-limit用户可建连接数上限值lower-limit用户可建连接数下限值limit-flag新连接是否还能建立标志,为0时可以再建,为1时不能再建1.
1.
6displaynatconnection-limit【命令】displaynatconnection-limit[sourcesrc-address{mask-length|mask}][destinationdst-address{mask-length|mask}][destination-port{eq|gt|lt|neq|range}port-number][vpn-instancevpn-instance-name][|{begin|exclude|include}regular-expression]【视图】任意视图【缺省级别】1:监控级【参数】sourcesrc-address:显示指定源IP地址的连接限制统计信息.
destinationdst-address:显示指定目的IP地址的连接限制统计信息.
mask-length:网络掩码的长度,取值范围为1~32.
1-6mask:网络掩码.
destination-port:按目的端口号显示连接限制统计信息.
{eq|gt|lt|neq|range}:表示限定端口范围的条件,包括以下几项:eq:表示等于指定的端口号;gt:表示大于指定的端口号;lt:表示小于指定的端口号;neq:表示不等于指定的端口号;range:表示指定端口号范围.
port-number:表示端口号,取值范围为0~65535.
参数为range时,port-number为表示的一个端口范围,需要先后输入start-port和end-port,且start-port不能大于end-port.
vpn-instancevpn-instance-name:指定用户连接所属的VPN.
vpn-instance-name表示MPLSL3VPN的VPN实例名称,为1~31个字符的字符串.
如果未指定本参数,则表示待查询连接统计的用户位于公网中.
|:使用正则表达式对显示信息进行过滤.
有关正则表达式的详细介绍,请参见"基础配置指导"中的"CLI".
begin:从包含指定正则表达式的行开始显示.
exclude:只显示不包含指定正则表达式的行.
include:只显示包含指定正则表达式的行.
regular-expression:表示正则表达式,为1~256个字符的字符串,区分大小写.
【描述】displaynatconnection-limit命令用来显示NAT模块的连接限制统计信息.
【举例】#显示NAT模块的连接限制统计信息.
displaynatconnection-limitsource-ipdest-ipdest-portvpn-instance192.
168.
0.
210NATamountupper-limitlower-limitlimit-flag250200表1-3displaynatconnection-limit命令显示信息描述表字段描述source-ip连接的源IP地址,为"---"时表示连接中无该信息dest-ip连接的目的IP地址,为"---"时表示连接中无该信息dest-port连接的目的端口,为"---"时表示连接中无该信息vpn-instance连接所属的MPLSL3VPN,为"---"时表示连接属于公网NAT连接是通过NAT建立起来的amount当前用户实际连接数1-7字段描述upper-limit用户可建连接上限值lower-limit用户可建连接下限值limit-flag用户能否再建连接标志,为0时表示用户还可再建连接,为1时表示用户不能再建连接1.
1.
7limitacl【命令】limitlimit-idaclacl-number[{per-destination|per-service|per-source}*amountmax-amountmin-amount]undolimitlimit-id[aclacl-number[{per-destination|per-service|per-source}*amountmax-amountmin-amount]]【视图】连接限制策略视图【缺省级别】2:系统级【参数】limit-id:连接限制策略的规则编号,取值范围为0~255.
acl-number:访问控制列表号,取值范围为2000~3999.
ACL用来匹配用户的范围,对匹配ACL的用户的连接数进行统计和限制.
per-destination:按目的IP地址方式统计和限制,即到同一个目的IP地址的连接数目受限.
per-service:按服务方式统计和限制,即同一种服务(或应用)的连接数目受限.
per-source:按源IP地址方式统计和限制,即同一个源IP地址发起的连接数目受限.
amount:设置连接数限制.
max-amount:连接数上限值,取值范围为1~4294967295.
min-mount:连接数下限值,取值范围为0~4294967294.
min-mount必须小于max-amount.
【描述】limitacl命令用来配置基于ACL的连接限制规则.
undolimit命令用来删除指定的连接限制规则.
需要注意的是:如果只指定acl参数,不指定其它参数,则按照源IP地址方式,采用策略缺省的连接限制参数(连接数上下限值)进行统计和限制.
缺省的连接限制参数配置请参见命令connection-limitdefaultamount.
如果同时指定per-destination、per-service、per-source参数中的多个,则各种统计和限制方式组合生效.
例如,per-destinationper-service表示到同一个目的IP地址的同一种服务.
相关配置可参考命令connection-limitpolicy、displayconnection-limitpolicy和displaynatconnection-limit.
1-8【举例】#配置编号为1的连接限制规则,限制192.
168.
0.
0/24网段的用户到同一个目的IP地址的连接数的上、下限值分别为200和100.
例如,如果此时内网有192.
168.
0.
1和192.
168.
0.
100两个用户访问某公网服务器,则按目的IP地址进行限制和统计,即要求与该公网服务器建立的连接数不超过200,在连接数下降到100后允许新建连接.
system-view[Sysname]aclnumber2001[Sysname-acl-basic-2001]rulepermitsource192.
168.
0.
00.
0.
0.
255[Sysname-acl-basic-2001]quit[Sysname]connection-limitpolicy1[Sysname-connection-limit-policy-1]limit1acl2001per-destinationamount2001001.
1.
8natconnection-limit-policy【命令】natconnection-limit-policypolicy-numberundonatconnection-limit-policypolicy-number【视图】系统视图【缺省级别】2:系统级【参数】policy-number:指定连接限制策略编号,取值范围为0~19.
该连接限制策略必须已经存在.
【描述】natconnection-limit-policy命令用来在NAT模块上应用连接限制策略,即配置连接限制策略与NAT模块的绑定.
undonatconnection-limit-policy命令用来取消连接限制策略的应用.
需要注意的是,若要修改已经被NAT应用的连接限制策略的规则,需要先使用undonatconnection-limitpolicy命令取消已有的应用.
【举例】#将策略1与NAT模块绑定.
system-view[Sysname]natconnection-limit-policy1#删除策略1与NAT模块的绑定.
system-view[Sysname]undonatconnection-limit-policy1
1连接限制配置命令·1-11.
1.
1connection-limitdefaultaction1-11.
1.
2connection-limitdefaultamount·1-11.
1.
3connection-limitpolicy·1-21.
1.
4displayconnection-limitpolicy1-31.
1.
5displayconnection-limitstatistics·1-41.
1.
6displaynatconnection-limit1-51.
1.
7limitacl·1-71.
1.
8natconnection-limit-policy1-81-11连接限制1.
1连接限制配置命令1.
1.
1connection-limitdefaultaction【命令】connection-limitdefaultaction{deny|permit}undoconnection-limitdefaultaction[permit]【视图】连接限制策略视图【缺省级别】2:系统级【参数】deny:禁止对用户连接进行统计和限制.
permit:允许对用户连接进行统计和限制.
【描述】connection-limitdefaultaction命令用来设置缺省连接限制动作,即对于在连接限制策略规则中未指定的连接是否进行统计和限制.
undoconnection-limitdefaultaction命令用来恢复缺省情况.
缺省情况下,不对用户连接进行统计和限制.
【举例】#设置缺省的连接限制动作为permit,即允许对连接进行统计和限制.
system-view[Sysname]connection-limitpolicy1[Sysname-connection-limit-policy-1]connection-limitdefaultactionpermit1.
1.
2connection-limitdefaultamount【命令】connection-limitdefaultamountupper-limitmax-amountlower-limitmin-amountundoconnection-limitdefaultamount[upper-limitmax-amountlower-limitmin-amount]【视图】连接限制策略视图【缺省级别】2:系统级1-2【参数】upper-limitmax-amount:指定连接数上限值.
取值范围为1~4294967295.
lower-limitmin-amount:指定连接数下限值.
取值范围为0~4294967294,且min-amount应小于max-amount.
【描述】connection-limitdefaultamount命令用来设置缺省连接限制参数.
undoconnection-limitdefaultamount命令用来恢复缺省情况.
缺省情况下,连接数上限值为50,下限制为20.
【举例】#设置缺省连接数上限值为200,下限值为50.
system-view[Sysname]connection-limitpolicy1[Sysname-connection-limit-policy-1]connection-limitdefaultamountupper-limit200lower-limit501.
1.
3connection-limitpolicy【命令】connection-limitpolicypolicy-numberundoconnection-limitpolicy{policy-number|all}【视图】系统视图【缺省级别】2:系统级【参数】policy-number:连接限制策略编号,取值范围为0~19.
all:表示所有的连接限制策略.
【描述】connection-limitpolicy命令用来创建一个连接限制策略,并进入连接限制策略视图.
undoconnection-limitpolicy命令用来删除一个或全部连接限制策略.
需要注意的是:一个连接限制策略由一系列的连接限制规则组成,在规则中指明了对指定用户的连接数进行限制.
缺省情况下,策略采用缺省的连接限制参数.
创建一个连接限制策略需要指定策略的编号,此编号用来唯一标识此策略.
策略匹配按照编号从大到小顺序匹配.
如果连接限制策略已应用于NAT模块,则不允许修改策略中已配置的连接限制规则,但可以在该策略中添加或删除连接限制规则.
1-3【举例】#创建编号为1的连接限制策略,并进入连接限制策略视图.
system-view[Sysname]connection-limitpolicy1[Sysname-connection-limit-policy-1]1.
1.
4displayconnection-limitpolicy【命令】displayconnection-limitpolicy{policy-number|all}[|{begin|exclude|include}regular-expression]【视图】任意视图【缺省级别】1:监控级【参数】policy-number:显示指定编号的连接限制策略,取值范围为0~19.
all:显示所有的策略.
|:使用正则表达式对显示信息进行过滤.
有关正则表达式的详细介绍,请参见"基础配置指导"中的"CLI".
begin:从包含指定正则表达式的行开始显示.
exclude:只显示不包含指定正则表达式的行.
include:只显示包含指定正则表达式的行.
regular-expression:表示正则表达式,为1~256个字符的字符串,区分大小写.
【描述】displayconnection-limitpolicy命令用来显示连接限制策略的配置信息.
相关配置可参考命令limitacl.
【举例】#显示所有连接限制策略的配置信息.
displayconnection-limitpolicyallThereis1policy:Connection-limitpolicy1,refcount0,3limitslimit1acl2000per-sourceamount111110limit2acl2001per-destinationamount30020limit3acl2002per-serviceamount40050表1-1displayconnection-limitpolicyall命令显示信息描述表字段描述Connection-limitpolicy连接限制策略编号1-4字段描述refcount1,2limits策略被引用的次数及策略中包含的规则数目limit策略下配置的连接限制规则,规则的具体含义请参考连接限制策略视图下的命令limitacl1.
1.
5displayconnection-limitstatistics【命令】displayconnection-limitstatistics[sourcesrc-address{mask-length|mask}][destinationdst-address{mask-length|mask}][destination-port{eq|gt|lt|neq|range}port-number][vpn-instancevpn-instance-name][|{begin|exclude|include}regular-expression]【视图】任意视图【缺省级别】1:监控级【参数】sourcesrc-address:显示指定源IP地址的连接限制统计信息.
destinationdst-address:显示指定目的IP地址的连接限制统计信息.
mask-length:网络掩码的长度,取值范围为1~32.
mask:网络掩码.
destination-port:按目的端口显示连接限制统计信息.
{eq|gt|lt|neq|range}:表示限定端口范围的条件,包括以下几项:eq:表示等于指定的端口号;gt:表示大于指定的端口号;lt:表示小于指定的端口号;neq:表示不等于指定的端口号;range:表示指定端口号范围.
port-number:表示端口号,取值范围为0~65535.
参数为range时,port-number为表示的一个端口范围,需要先后输入start-port和end-port,且start-port不能大于end-port.
vpn-instancevpn-instance-name:指定用户连接所属的VPN.
vpn-instance-name表示MPLSL3VPN的VPN实例名称,为1~31个字符的字符串,区分大小写.
如果未指定本参数,则表示待查询连接统计的用户连接属于公网.
|:使用正则表达式对显示信息进行过滤.
有关正则表达式的详细介绍,请参见"基础配置指导"中的"CLI".
begin:从包含指定正则表达式的行开始显示.
exclude:只显示不包含指定正则表达式的行.
include:只显示包含指定正则表达式的行.
1-5regular-expression:表示正则表达式,为1~256个字符的字符串,区分大小写.
【描述】displayconnection-limitstatistics命令用来显示连接限制统计信息.
【举例】#显示所有连接限制统计信息.
displayconnection-limitstatisticssource-ipdest-ipdest-portvpn-instance192.
168.
0.
210NATamountupper-limitlower-limitlimit-flag22001000表1-2displayconnection-limitstatistics命令显示信息描述表字段描述source-ip源IP地址,为"---"时表示连接中无该信息dest-ip目的IP地址,为"---"时表示连接中无该信息dest-port目的端口号,为"---"时表示连接中无该信息vpn-instance用户连接所属MPLSL3VPN,为"---"时表示连接属于公网NAT应用连接限制策略的NAT模块amount当前用户的实际连接数upper-limit用户可建连接数上限值lower-limit用户可建连接数下限值limit-flag新连接是否还能建立标志,为0时可以再建,为1时不能再建1.
1.
6displaynatconnection-limit【命令】displaynatconnection-limit[sourcesrc-address{mask-length|mask}][destinationdst-address{mask-length|mask}][destination-port{eq|gt|lt|neq|range}port-number][vpn-instancevpn-instance-name][|{begin|exclude|include}regular-expression]【视图】任意视图【缺省级别】1:监控级【参数】sourcesrc-address:显示指定源IP地址的连接限制统计信息.
destinationdst-address:显示指定目的IP地址的连接限制统计信息.
mask-length:网络掩码的长度,取值范围为1~32.
1-6mask:网络掩码.
destination-port:按目的端口号显示连接限制统计信息.
{eq|gt|lt|neq|range}:表示限定端口范围的条件,包括以下几项:eq:表示等于指定的端口号;gt:表示大于指定的端口号;lt:表示小于指定的端口号;neq:表示不等于指定的端口号;range:表示指定端口号范围.
port-number:表示端口号,取值范围为0~65535.
参数为range时,port-number为表示的一个端口范围,需要先后输入start-port和end-port,且start-port不能大于end-port.
vpn-instancevpn-instance-name:指定用户连接所属的VPN.
vpn-instance-name表示MPLSL3VPN的VPN实例名称,为1~31个字符的字符串.
如果未指定本参数,则表示待查询连接统计的用户位于公网中.
|:使用正则表达式对显示信息进行过滤.
有关正则表达式的详细介绍,请参见"基础配置指导"中的"CLI".
begin:从包含指定正则表达式的行开始显示.
exclude:只显示不包含指定正则表达式的行.
include:只显示包含指定正则表达式的行.
regular-expression:表示正则表达式,为1~256个字符的字符串,区分大小写.
【描述】displaynatconnection-limit命令用来显示NAT模块的连接限制统计信息.
【举例】#显示NAT模块的连接限制统计信息.
displaynatconnection-limitsource-ipdest-ipdest-portvpn-instance192.
168.
0.
210NATamountupper-limitlower-limitlimit-flag250200表1-3displaynatconnection-limit命令显示信息描述表字段描述source-ip连接的源IP地址,为"---"时表示连接中无该信息dest-ip连接的目的IP地址,为"---"时表示连接中无该信息dest-port连接的目的端口,为"---"时表示连接中无该信息vpn-instance连接所属的MPLSL3VPN,为"---"时表示连接属于公网NAT连接是通过NAT建立起来的amount当前用户实际连接数1-7字段描述upper-limit用户可建连接上限值lower-limit用户可建连接下限值limit-flag用户能否再建连接标志,为0时表示用户还可再建连接,为1时表示用户不能再建连接1.
1.
7limitacl【命令】limitlimit-idaclacl-number[{per-destination|per-service|per-source}*amountmax-amountmin-amount]undolimitlimit-id[aclacl-number[{per-destination|per-service|per-source}*amountmax-amountmin-amount]]【视图】连接限制策略视图【缺省级别】2:系统级【参数】limit-id:连接限制策略的规则编号,取值范围为0~255.
acl-number:访问控制列表号,取值范围为2000~3999.
ACL用来匹配用户的范围,对匹配ACL的用户的连接数进行统计和限制.
per-destination:按目的IP地址方式统计和限制,即到同一个目的IP地址的连接数目受限.
per-service:按服务方式统计和限制,即同一种服务(或应用)的连接数目受限.
per-source:按源IP地址方式统计和限制,即同一个源IP地址发起的连接数目受限.
amount:设置连接数限制.
max-amount:连接数上限值,取值范围为1~4294967295.
min-mount:连接数下限值,取值范围为0~4294967294.
min-mount必须小于max-amount.
【描述】limitacl命令用来配置基于ACL的连接限制规则.
undolimit命令用来删除指定的连接限制规则.
需要注意的是:如果只指定acl参数,不指定其它参数,则按照源IP地址方式,采用策略缺省的连接限制参数(连接数上下限值)进行统计和限制.
缺省的连接限制参数配置请参见命令connection-limitdefaultamount.
如果同时指定per-destination、per-service、per-source参数中的多个,则各种统计和限制方式组合生效.
例如,per-destinationper-service表示到同一个目的IP地址的同一种服务.
相关配置可参考命令connection-limitpolicy、displayconnection-limitpolicy和displaynatconnection-limit.
1-8【举例】#配置编号为1的连接限制规则,限制192.
168.
0.
0/24网段的用户到同一个目的IP地址的连接数的上、下限值分别为200和100.
例如,如果此时内网有192.
168.
0.
1和192.
168.
0.
100两个用户访问某公网服务器,则按目的IP地址进行限制和统计,即要求与该公网服务器建立的连接数不超过200,在连接数下降到100后允许新建连接.
system-view[Sysname]aclnumber2001[Sysname-acl-basic-2001]rulepermitsource192.
168.
0.
00.
0.
0.
255[Sysname-acl-basic-2001]quit[Sysname]connection-limitpolicy1[Sysname-connection-limit-policy-1]limit1acl2001per-destinationamount2001001.
1.
8natconnection-limit-policy【命令】natconnection-limit-policypolicy-numberundonatconnection-limit-policypolicy-number【视图】系统视图【缺省级别】2:系统级【参数】policy-number:指定连接限制策略编号,取值范围为0~19.
该连接限制策略必须已经存在.
【描述】natconnection-limit-policy命令用来在NAT模块上应用连接限制策略,即配置连接限制策略与NAT模块的绑定.
undonatconnection-limit-policy命令用来取消连接限制策略的应用.
需要注意的是,若要修改已经被NAT应用的连接限制策略的规则,需要先使用undonatconnection-limitpolicy命令取消已有的应用.
【举例】#将策略1与NAT模块绑定.
system-view[Sysname]natconnection-limit-policy1#删除策略1与NAT模块的绑定.
system-view[Sysname]undonatconnection-limit-policy1
justhost:“第4次VPS测评”,8.3元/月,200M带宽,不限流量,KVM虚拟,4个俄罗斯机房应有适合你的
justhost.ru官方来消息说已经对网络进行了比较全面的优化,针对中国电信、联通、移动来说,4个机房总有一个适合中国用户,让站长进行一下测试,这不就有了这篇有关justhost的VPS的第四次测评。本帖主要关注的是网络,对于其他的参数一概不管! 官方网站:https://justhost.ru 最低配VPS:8.3元/月,KVM,512M内存,5G硬盘,200M带宽,不限流量 购买链接:...
昔日数据:香港云服务器(2G防御)、湖北云服务器(100G防御),首月5折,低至12元/月
昔日数据,国内商家,成立于2020年,主要销售湖北十堰和香港HKBN的云服务器,采用KVM虚拟化技术构架,不限制流量。当前夏季促销活动,全部首月5折促销,活动截止于8月11日。官方网站:https://www.xrapi.cn/5折优惠码:XR2021湖北十堰云服务器托管于湖北十堰市IDC数据中心,母鸡采用e5 2651v2,SSD MLC企业硬盘、 rdid5阵列为数据护航,100G高防,超出防...
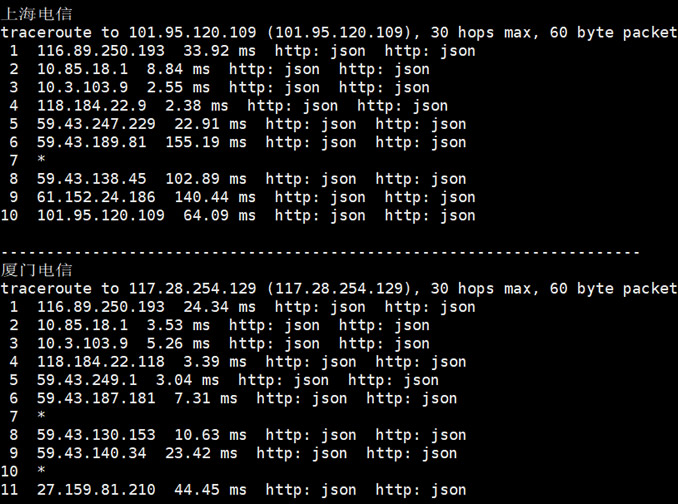
香港2GB内存DIYVM2核(¥50月)香港沙田CN2云服务器
DiyVM 香港沙田机房,也是采用的CN2优化线路,目前也有入手且在使用中,我个人感觉如果中文业务需要用到的话虽然日本机房也是CN2,但是线路的稳定性不如香港机房,所以我们在这篇文章中亲测看看香港机房,然后对比之前看到的日本机房。香港机房的配置信息。CPU内存 硬盘带宽IP价格购买地址2核2G50G2M1¥50/月选择方案4核4G60G3M1¥100/月选择方案4核8G70G3M4¥200/月选择...
远程连接命令为你推荐
-
固态硬盘是什么固态硬盘是什么?与普通硬盘有什么区别?移动硬盘与u盘有什么区别?公司网络被攻击受到网络人身攻击如何处理?罗伦佐娜手上鸡皮肤怎么办,维洛娜毛周角化修复液seo优化工具SEO优化工具哪个好用点啊?haole018.com为什么www.haole008.com在我这里打不开啊,是不是haole008换新的地址了?网站检测请问论文检测网站好的有那些?www.haole012.com阜阳有什么好的正规的招聘网站?www.765.com有没好的学习网站www.gegeshe.com有什么好听的流行歌曲m.2828dy.com电影虫www.dyctv.com这个电影站能下载电影吗?