实际情况如何解决服务器80端口被运营商封掉问题 如何解决无公网ip如何假设web服务器作者技术方案组长 鸣鸣
如何解决服务器80端口被运营商封掉问题
如何解决无公网ip如何假设web服务器
一拓扑图
.
二原理
.
假设:国内web服务器service2的web端口是990国外服务器service1开启了80端口.
通过架设虚拟局域网将国内web服务器990端口映射转发到国外服务器80端口上达到访问国内web服务器上的网站且不需要输入端口访问.
利用o需要固
听分配给它的虚拟ip.同时service1必须开启80端口,并且开启路由转发功能.当客户端访service1的80端口时.service1就通过路由转发功能将请求包通过虚拟虚拟局域网80端口发送给service2的web端口990上.service2获取到请求后将web数据在通过内网ip的990端口路由转发给service1的80端口上.然后提交给客户端.这样用户访问的就是
国内服务器上的网站.解决了服务器无公网ip和运营商未开启80端口如何将网站强制通过80端口发布出去.也同时解决了无固定公网ip的问题
且.使用的是骨干节点网络service2和service1建议.的请求速度取决于两者间的网络环
必须是光纤。
三.操作步骤service1和service2以linux系统为主。因为稳定且设置生效不用重启服务器
1。
# php/及数据库服务安装服务apache和–y /yum install httpd mysql-server mysql php php-mysql#service httpd restart /启动apache服务/
#service mysqld restart /mysql服务/
#chkconfig httpd on /设置apache开机启动/
#chkconfig mysqld on /设置mysql开启启动/
#vim/etc/h ttpd/conf/h ttpd.conf /配置apache/
将监听端口修改成990并保存退出
#service httpd restart /启动apache服务/
测试
在浏览器中输入网址加端口号看是否架设成功出现下面内容就说明架设成功。
op e n vp nhttp://apt.sw.be/redhat/el6/en/i386/rpmforge/RPMS/rpmforge-release-0.5.2-2.el6.rf.i686.rpminstall openvpn y#yum–/安装服务/
#cp-R/usr/share/doc/openvpn-2.2.2/easy-rsa/etc/openvpn
#cd/etc/openvpn/easy-rsa/2.0
*
#chmod+x
/到/etc/openvpn并添加可执行权限 easy-rsa/先将脚本copy
#cd/etc/openvpn/easy-rsa/2.0
#ln-s openssl-1.0.0.cnf openssl.cnf
/然后使用/easy-rsa的脚本产生证书
#vim vars
编辑所需的参数再调用之也可以默认参数
#source vars
注意下面这个命令在第一次安装时可以运行以后在添加客户端时千万别运行这个命令会清除所有已经生成的证书密钥。 #./clean-all
//清理所有
#./b uild-ca
/
证书/生成服务器端ca
Generating a 1024 bit RSA private key
............++++++
..................++++++writing newprivate key to'ca.key'
-----
You are about to be asked to enter information that will be incorporatedinto your certificate request.
Whatyou are about to enter is what is called a Distinguished Name or a DN.
There are quite a few fields butyou can leave some blank
For some fields there will be a default value,
Ifyou enter'. ', the field will be left blank.
-----
Country Name(2 letter code)[CN]:
State or Province Name(full name)[SH]:
Locality Name(eg,city)[PD]:
Organization Name(eg,company)[zyfmaster]:
Organizational Unit Name(eg,section)[]:zyfmaster
Common Name(eg,your name oryour server's hostname)[zyfmaster CA]:server
Name[]:
Email Address[905407204@qq.com]:
#./build-key-server server
/生成服务器端密钥key,后面这个s e rver就是服务器名可以自定义。/Generating a 1024 bit RSA private key
.......................................++++++
.......++++++writing new private key to'server.key'
-----
You are about to be asked to enter information that willbe incorporatedin to your certifica te request.
Whatyou are about to enter is what is called a Distinguished Name or a DN.There are quite a few fields butyou can leave some blank
Forsome fields there will be a default value,
Ifyou enter'. ', the field will be left blank.
-----
Country Name(2 letter code)[CN]:
State or Province Name(full name)[SH]:
Locality Name(eg,city)[PD]:
Organiza tion Name(eg,company)[zyfmaster]:
Organizational Unit Name(eg,section)[]:zyfmaster
Common Name(eg,your name or your server's hostname)[server]:serverName[]:
Email Address[905407204@qq.com]:
Please enter the following'extra'attributesto be sent with your certificate request
A challenge password[]:abcd1234
An optional company name[]:zyfmaster
Using configuration from/etc/openvpn/2.0/openssl.cnf
Check that the request matches the signature
Signa ture ok
The Subject's Distinguished Name is as followsco un tryNa m e :PRIN TA BL E:'CN' #可以默认也可以根据实际情况填写sta te OrPro vinceName :PRINTABLE:'SH' #可以默认也可以根据实际情况填写localityName :PRINTA BLE:'PD' #可以默认也可以根据实际情况填写organiza tionName :PRINTABLE:'zyfmaster'#可以默认也可以根据实际情况填写organiza tionalUnitName:PRINTABLE:'zyfmaster'#可以默认也可以根据实际情况填写commonName :PRINTABLE:'server' #可以默认也可以根据实际情况填写emailAddress :IA5STRING:'905407204@qq.com' #可以默认也可以根据实际情况填写
Certificate is to be certified until Dec 204:14:342022 GMT(3650 days)
Sign the certificate?[y/n]:y
#这里注意一定要选择y否则证书生成的是空证书
1 out of 1 certificate requests certified,commit?[y/n]y #这里注意一定要选择y否则证书生成的是空证书
Write out database with 1 new entries
Data Base Updated
/服务器端证书生成成功/
#./build-key client1
/生成客户端key后面这个client1就是客户端名可以自定义/
Generating a 1024 bit RSA private key
............++++++
........................................................++++++writing newprivate key to'client1.key'
-----
You are about to be asked to enter information that will be incorporatedinto your certificate request.
Whatyou are about to enter is what is called a Distinguished Name or a DN.
There are quite a few fields butyou can leave some blank
For some fields there will be a default value,
Ifyou enter'. ', the field will be left blank.
-----
Country Name(2 letter code)[CN]:
State or Province Name(full name)[SH]:
Locality Name(eg,city)[PD]:
Organiza tion Name(eg,company)[zyfmaster]:
Organizational Unit Name(eg,section)[]:zyfmaster
Common Name(eg,your name oryour server's hostname)[client1]:client1#重要:每个不同的client生成的证书,名字必须不同.
Name[]:
Email Address[905407204@qq.com]:
Please enter the following'extra'attributesto be sent with your certificate request
A challenge password[]:abcd1234
An optional company name[]:zyfmaster
Using configuration from/etc/openvpn/2.0/openssl.cnf
Check that the request matches the signature
Signa ture ok
The Subject's Distinguished Name is as followscoun tryNam e :PRINTA BLE:'CN'sta te OrPro vinceName :PRINTABLE:'SH' #可以默认也可以根据实际情况填写localityName :PRINTA BLE:'PD' #可以默认也可以根据实际情况填写organiza tionName :PRINTABLE:'zyfmaster' #可以默认也可以根据实际情况填写organiza tionalUnitName:PRINTABLE:'zyfmaster' #可以默认也可以根据实际情况填写commonName :PRINTABLE:'clien t1' #可以默认也可以根据实际情况填写emailA ddress :IA5STRING:'905407204@qq.com' #可以默认也可以根据实际情况填写
Certificate is to be certified until Dec 204:15:502022 GMT(3650 days)
Sign the certificate?[y/n]:y
/这里注意一定要选择y否则证书生成的是空证书/
1 out of 1 certificate requests certified,commit?[y/n]y
/这里注意一定要选择y否则证书生成的是空证书/
Write out database with 1 new entries
Data Base Updated
/客户端证书生成成功/
#./build-key client2
#./build-key client3
/以此类推建立其他客户端key/
#./b uild-dh
/生成Diffie Hellman参数 这里等待一段时间。等待时长和你服务器性能决定/
#tar zcvfyskeys.tar.gz keys/*
/将keys下的所有文件打包下载到本地(可以通过winscp,http,ftp等等……)/
#cp-r/usr/share/doc/open vpn-2.2.2/sample-config-files/server.conf/etc/open vpn/
#vim/etc/open vpn/server.conf
/
配置文件service.conf创建服务端配置文件并修改/
;local a.b.c.d
改成local 192. 168.2.3port 1194 根据自己实际情况修改proto udp 根据自己实际情况修改dev tun 根据自己实际情况修改ca ca.crtcert server.crtkey server.key #This file should be kept secret
改成ca/etc/open vpn/easy-rsa/2.0/keys/ca.crt 根据自己存放证书位置修改cert/etc/openvpn/easy-rsa/2.0/keys/server.crt 根据自己存放证书位置修改
- 实际情况如何解决服务器80端口被运营商封掉问题 如何解决无公网ip如何假设web服务器作者技术方案组长 鸣鸣相关文档
- 指示灯公网IP盒子使用手册(企业版)
- 端口如何在路由器上设置远程访问(有固定公网IP)
- 地址公网-内网ip分配及nat地址转换协议
- 公网如何用远程桌面来连接连接另一个局域网中没有公网IP的电脑
- 地址为什么ip地址通常以192.168开头?什么是公网ip?什么是内网ip?
- 公网内网通过域名或公网IP访问ERP的项目解决方案
香港服务器租用多少钱一个月?影响香港服务器租用价格因素
香港服务器租用多少钱一个月?香港服务器受到很多朋友的青睐,其中免备案成为其特色之一。很多用户想了解香港云服务器价格多少钱,也有同行询问香港服务器的租赁价格,一些实际用户想要了解香港服务器的市场。虽然价格是关注的焦点,但价格并不是香港服务器的全部选择。今天小编介绍了一些影响香港服务器租赁价格的因素,以及在香港租一个月的服务器要花多少钱。影响香港服务器租赁价格的因素:1.香港机房选择香港机房相当于选择...
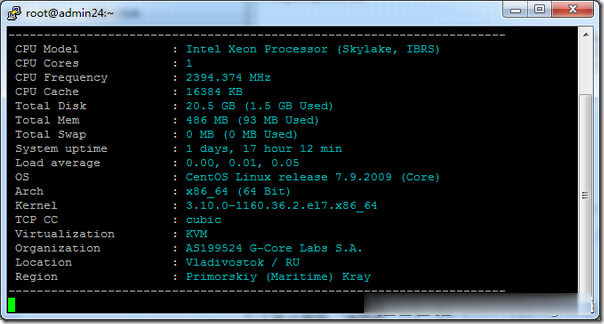
Gcore(gcorelabs)俄罗斯海参崴VPS简单测试
有一段时间没有分享Gcore(gcorelabs)的信息了,这是一家成立于2011年的国外主机商,总部位于卢森堡,主要提供VPS主机和独立服务器租用等,数据中心包括俄罗斯、美国、日本、韩国、新加坡、荷兰、中国(香港)等多个国家和地区的十几个机房,商家针对不同系列的产品分为不同管理系统,比如VPS(Hosting)、Cloud等都是独立的用户中心体系,部落分享的主要是商家的Hosting(Virtu...
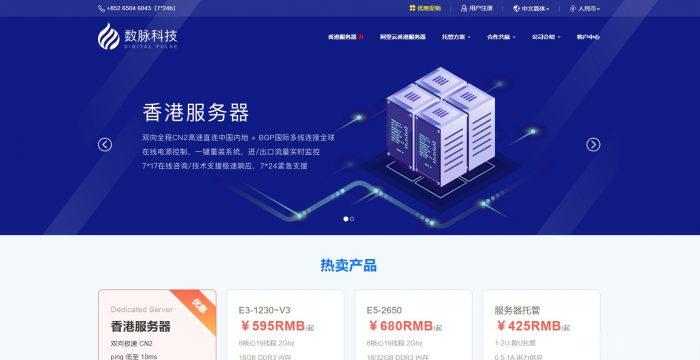
数脉科技:六月优惠促销,免备案香港物理服务器,E3-1230v2处理器16G内存,350元/月
数脉科技六月优惠促销发布了!数脉科技对香港自营机房的香港服务器进行超低价促销,可选择30M、50M、100Mbps的优质bgp网络。更大带宽可在选购时选择同样享受优惠,目前仅提供HKBGP、阿里云产品,香港CN2、产品优惠码续费有效,仅限新购,每个客户可使用于一个订单。新客户可以立减400元,或者选择对应的机器用相应的优惠码,有需要的朋友可以尝试一下。点击进入:数脉科技官方网站地址数脉科技是一家成...
-
骁龙750g和765g哪个好高通骁龙845和骁龙835哪个好天气预报哪个好用哪个最准确手机上的天气预报软件,哪个最准,最好用?集成显卡和独立显卡哪个好独立显卡和集成显卡区别??dnf魔枪士转职哪个好dnf平民魔枪士转什么好看书软件哪个好推荐几个好用的手机看书软件qq空间登录不上为什么我的QQ空间登陆不上?qq空间登录网站QQ空间打开需要输入用户名和密码,下面是正在连接一个网址和领域网址辽宁联通网上营业厅网联通宽带好不好用360云盘登录360网盘怎么登陆360云查杀怎样使用360木马云查杀