网神防火墙包过滤防火墙
网神防火墙 时间:2021-09-16 阅读:()
什么叫包过滤防火墙?
包过滤防火墙是最简单的一种防火墙,它在网络层截获网络数据包,根据防火墙的规则表,来检测攻击行为。包过滤防火墙一般作用在网络层(IP层),故也称网络层防火墙(Network Lev Firewall)或IP过滤器(IP filters)。
数据包过滤(Packet Filtering)是指在网络层对数据包进行分析、选择。
通过检查数据流中每一个数据包的源IP地址、目的IP地址、源端口号、目的端口号、协议类型等因素或它们的组合来确定是否允许该数据包通过。
在网络层提供较低级别的安全防护和控制。
网神Secgate 3600 G7-4226 防火墙 PPPOE 宽带上网设置设置?急,在线等。
这个可能是防火墙的设置问题,你进入电脑的控制面板看一下防火墙是不是打开了,如果说防火墙打开的话,那么就把它给关闭。另外一种可能就是你的宽带拨号有问题,这个的话需要请专业人员来维修,看一下是驱动的问题还是系统的问题,还是你的宽带账号问题。
包过滤防火墙
包过滤防火墙是用一个软件查看所流经的数据包的包头(header),由此决定整个包的命运。它可能会决定丢弃(DROP)这个包,可能会接受(ACCEPT)这个包(让这个包通过),也可能执行其它更复杂的动作。
包过滤防火墙将对每一个接收到的包做出允许或拒绝的决定。
具体地讲,它针对每一个数据报的报头,按照包过滤规则进行判定,与规则相匹配的包依据路由信息继续转发,否则就丢弃。
包过滤是在IP层实现的,包过滤根据数据包的源IP地址、目的IP地址、协议类型(TCP包、UDP包、ICMP包)、源端口、目的端口等报头信息及数据包传输方向等信息来判断是否允许数据包通过。
包过滤也包括与服务相关的过滤,这是指基于特定的服务进行包过滤,由于绝大多数服务的监听都驻留在特定TCP/UDP端口,因此,为阻断所有进入特定服务的链接,防火墙只需将所有包含特定TCP/UDP目的端口的包丢弃即可。
包过滤防火墙的工作原理 (1)使用过滤器。
数据包过滤用在内部主机和外部主机之间, 过滤系统是一台路由器或是一台主机。
过滤系统根据过滤规则来决定是否让数据包通过。
用于过滤数据包的路由器被称为过滤路由器。
数据包过滤是通过对数据包的IP头和TCP头或UDP头的检查来实现的,主要信息有: * IP源地址 * IP目标地址 * 协议(TCP包、UDP包和ICMP包) * TCP或UDP包的源端口 * TCP或UDP包的目标端口 * ICMP消息类型 * TCP包头中的ACK位 * 数据包到达的端口 * 数据包出去的端口 在TCP/IP中,存在着一些标准的服务端口号,例如,HTTP的端口号为80。
通过屏蔽特定的端口可以禁止特定的服务。
包过滤系统可以阻塞内部主机和外部主机或另外一个网络之间的连接,例如,可以阻塞一些被视为是有敌意的或不可信的主机或网络连接到内部网络中。
(2)过滤器的实现。
数据包过滤一般使用过滤路由器来实现,这种路由器与普通的路由器有所不同。
普通的路由器只检查数据包的目标地址,并选择一个达到目的地址的最佳路径。
它处理数据包是以目标地址为基础的,存在着两种可能性:若路由器可以找到一个路径到达目标地址则发送出去;若路由器不知道如何发送数据包则通知数据包的发送者“数据包不可达”。
过滤路由器会更加仔细地检查数据包,除了决定是否有到达目标地址的路径外,还要决定是否应该发送数据包。
“应该与否”是由路由器的过滤策略决定并强行执行的。
路由器的过滤策略主要有: * 拒绝来自某主机或某网段的所有连接。
* 允许来自某主机或某网段的所有连接。
* 拒绝来自某主机或某网段的指定端口的连接。
* 允许来自某主机或某网段的指定端口的连接。
* 拒绝本地主机或本地网络与其它主机或其它网络的所有连接。
* 允许本地主机或本地网络与其它主机或其它网络的所有连接。
* 拒绝本地主机或本地网络与其它主机或其它网络的指定端口的连接。
* 允许本地主机或本地网络与其它主机或其它网络的指定端口的连接。
1.1.4 包过滤器操作的基本过程 下面做个简单的叙述: (1)包过滤规则必须被包过滤设备端口存储起来。
(2)当包到达端口时,对包报头进行语法分析。
大多数包过滤设备只检查IP、TCP、或UDP报头中的字段。
(3)包过滤规则以特殊的方式存储。
应用于包的规则的顺序与包过滤器规则存储顺序必须相同。
(4)若一条规则阻止包传输或接收,则此包便不被允许。
(5)若一条规则允许包传输或接收,则此包便可以被继续处理。
(6)若包不满足任何一条规则,则此包便被阻塞 (1)优点: →对于一个小型的、不太复杂的站点,包过滤比较容易实现。
→因为过滤路由器工作在IP层和TCP层,所以处理包的速度比代理服务器快。
→过滤路由器为用户提供了一种透明的服务,用户不需要改变客户端的任何应用程序,也不需要用户学习任何新的东西。
因为过滤路由器工作在IP层和TCP层,而IP层和TCP层与应用层的问题毫不相关。
所以,过滤路由器有时也被称为“包过滤网关”或“透明网关”,之所被称为网关,是因为包过滤路由器和传统路由器不同,它涉及到了传输层。
→过滤路由器在价格上一般比代理服务器便宜。
(2)缺点: →一些包过滤网关不支持有效的用户认证。
→规则表很快会变得很大而且复杂,规则很难测试。
随着表的增大和复杂性的增加,规则结构出现漏洞的可能 性也会增加。
→这种防火墙最大的缺陷是它依赖一个单一的部件来保护系统。
如果这个部件出现了问题,会使得网络大门敞开,而用户其至可能还不知道。
→在一般情况下,如果外部用户被允许访问内部主机,则它就可以访问内部网上的任何主机。
→包过滤防火墙只能阻止一种类型的IP欺骗,即外部主机伪装内部主机的IP,对于外部主机伪装外部主机的IP欺骗却不可能阻止,而且它不能防止DNS欺骗。
虽然,包过滤防火墙有如上所述的缺点,但是在管理良好的小规模网络上,它能够正常的发挥其作用。
一般情况下,人们不单独使用包过滤网关,而是将它和其他设备(如堡垒主机等)联合使用。
- 网神防火墙包过滤防火墙相关文档
- 网神防火墙网神防火墙死机
- 网神防火墙什么是包过滤防火墙技术
港云网络(¥1/月活动机器),香港CN2 4核4G 1元/月 美国CN2
港云网络官方网站商家简介港云网络成立于2016年,拥有IDC/ISP/云计算资质,是正规的IDC公司,我们采用优质硬件和网络,为客户提供高速、稳定的云计算服务。公司拥有一流的技术团队,提供7*24小时1对1售后服务,让您无后顾之忧。我们目前提供高防空间、云服务器、物理服务器,高防IP等众多产品,为您提供轻松上云、安全防护。点击进入港云网络官方网站港云网络中秋福利1元领【每人限量1台】,售完下架,活...
LOCVPS新上日本软银线路VPS,原生IP,8折优惠促销
LOCVPS在农历新年之后新上架了日本大阪机房软银线路VPS主机,基于KVM架构,配备原生IP,适用全场8折优惠码,最低2GB内存套餐优惠后每月仅76元起。LOCVPS是一家成立于2012年的国人VPS服务商,提供中国香港、韩国、美国、日本、新加坡、德国、荷兰、俄罗斯等地区VPS服务器,基于KVM或XEN架构(推荐选择KVM),线路方面均选择国内直连或优化方案,访问延迟低,适合建站或远程办公使用。...
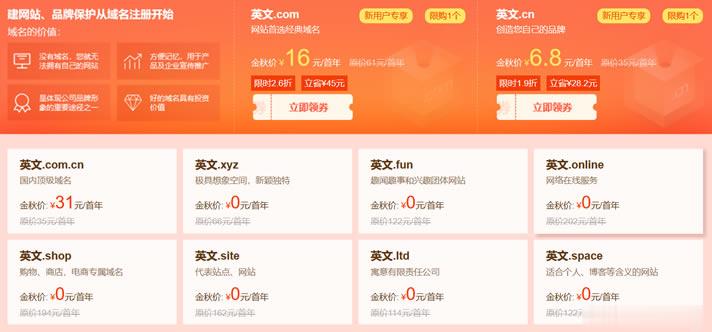
限时新网有提供5+个免费域名
有在六月份的时候也有分享过新网域名注册商发布的域名促销活动(这里)。这不在九月份发布秋季域名促销活动,有提供年付16元的.COM域名,同时还有5个+的特殊后缀的域名是免费的。对于新网服务商是曾经非常老牌的域名注册商,早年也是有在他们家注册域名的。我们可以看到,如果有针对新用户的可以领到16元的.COM域名。包括还有首年免费的.XYZ、.SHOP、Space等等后缀的域名。除了.COM域名之外的其他...
网神防火墙为你推荐
-
返回怎么返回主页面?容灾备份目前有哪些容灾备份技术win10发布win10发布到底是中国时间7月29号还是美国时间路由器映射我家被人装路由器映射有什么用小项目奥运会一共有几个大项目小项目?图片修改工具推荐个好用的修改图片的工具jsp源码在网上下的jsp源码怎么运行?有数据库的木马杀毒木马杀毒到底有什么用?能彻底杀的了吗?0x800ccc0f您的服务器意外终止了连接。其可能原因包括服务器出错、网络出错或长时间处于非活动状态。 0x800CCC0F0x800ccc0f错误号: 0x800CCC0F 这个是虾米意思?