报文网络遭受udp攻击了的解决方法
精品文档
网络遭受udp攻击了的解决方法
源IP地址已经确定有什么办法可以阻止 攻击的是映射出去的外网地址每秒发送大约30万个UDP数据包自己活着就是为了使别人活得更美好。应*届毕业生网www.yjbys.com帮助毕业生找到更适合的工作 yjbys. com 最新评论好不容易看到个会回答的题目不请自答一下。
DoS攻击的目的只有一个但实现的方式有两种一种是将你的带宽塞满一种是让你的服务器资源耗尽。
后一种比较好办在出口防火墙加条策略或者联系你的网络提供商在上层交换机/路由器增加条ACL策略。
前一种的话就比较麻烦 问题中提到是映射出去的公网地址猜测应该是使用了一条专线宽带。如果有多个地址的话可以考虑将这个地址的业务切换到另一个公网地址上然后联系运营商在上层路由器配置黑洞路由将发给之前被攻击地址的报文全部丢弃。如果只有一个地址或者攻击者比较执着你换了地址他立刻更改攻击目标的话最好的解决办法就是请运营商帮忙做流量清洗效果还是不错的基本可以保证对正常业务没有影响。不过首先你的运营商要部署有流量清洗设备其次 即使部署了也不一定是作为服务对外提供的联系你的客户经理找网络维护人员问问吧。
至于怎么产生这些攻击报文嘛 网上随便一搜都一大堆软件好么。一两个源地址作攻击是最原始的加条策略就封
1/3
精品文档
掉了。更麻烦的是分布式攻击也就是控制了一堆肉鸡对你攻击遇到这种的就只能做流量清洗了。上D盾~ 如果是通过目标主机响应目的端口不可达的icmp报文来攻击的可设置不发送这些报文
给网络断了世界一片清静。上次做过一个udp端口扫描的实验,因为按照rfc,如果udp端口没开应该回复icmp端口不可达报文,但是经过测试发现windows默认是不回复的, linux(bt5)是回复的.
另外icmp报文的生成速度是有限制的,如果你扫太快了,它也只是1秒内最多回复一定数量的包,所以感觉应该不会有什么事. . . .
如果实在担心, linux下可以开启iptables防火墙,禁止对应ip的包就行了.一劳永逸的办法就是把icmp回复关了一个包有多大,带宽占用了多少.
所有ddos防御都是在带宽够用的情况下防御.
小规模的还可以自己清洗下,大规模的找三方吧. 加速乐,安全宝等.既然已知源ip那就开防火墙吧可以有效缓解。 。
以前听说个阿拉丁UDP攻击器就是干这种坏事的具体请自行百度谷歌。小白只知道这么多希望有帮助。
2/3
精品文档
感 谢 阅 读
3/3
- 报文网络遭受udp攻击了的解决方法相关文档
- 网络态势感知系统的告警阈值确定方法研究
- 文德进行udp-flood攻击练习
- 端口如何关闭端口和防范UDP攻击的技术
- 端口[课程]如何关闭端口和防范UDP攻击的技术
- 攻击UDP洪水攻击
- 攻击udp,网络攻击协议
TTcloud(月$70)E3-1270V3 8GB内存 10Mbps带宽 ,日本独立服务器
关于TTCLOUD服务商在今年初的时候有介绍过一次,而且对于他们家的美国圣何塞服务器有过简单的测评,这个服务商主要是提供独立服务器业务的。目前托管硬件已经达到5000台服务器或节点,主要经营圣何塞,洛杉矶以及日本东京三个地区的数据中心业务。这次看到商家有推出了新上架的日本独立服务器促销活动,价格 $70/月起,季付送10Mbps带宽。也可以跟进客户的需求进行各种DIY定制。内存CPU硬盘流量带宽价...
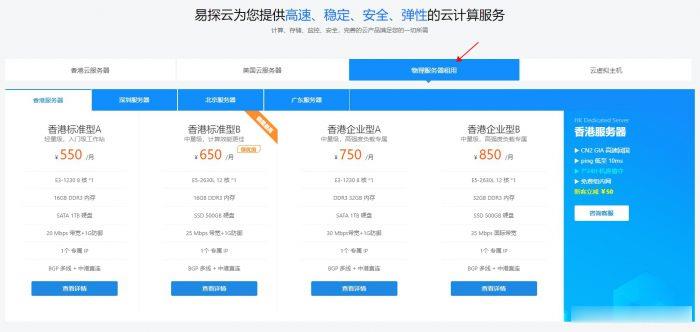
易探云:香港大带宽/大内存物理机服务器550元;20Mbps带宽!三网BGP线路
易探云怎么样?易探云隶属于纯乐电商旗下网络服务品牌,香港NTT Communications合作伙伴,YiTanCloud Limited旗下合作云计算品牌,数十年云计算行业经验。发展至今,我们已凝聚起港内领先的开发和运维团队,积累起4年市场服务经验,提供电话热线/在线咨询/服务单系统等多种沟通渠道,7*24不间断服务,3分钟快速响应。目前,易探云提供香港大带宽20Mbps、16G DDR3内存、...
RackNerd:特价美国服务器促销,高配低价,美国多机房可选择,双E526**+AMD3700+NVMe
racknerd怎么样?racknerd今天发布了几款美国特价独立服务器的促销,本次商家主推高配置的服务器,各个配置给的都比较高,有Intel和AMD两种,硬盘也有NVMe和SSD等多咱组合可以选择,机房目前有夏洛特、洛杉矶、犹他州可以选择,性价比很高,有需要独服的朋友可以看看。点击进入:racknerd官方网站RackNerd暑假独服促销:CPU:双E5-2680v3 (24核心,48线程)内存...
-
asp主机asp.net虚拟主机怎么样,它和asp虚拟主机是不是一样的,求解释vps主机vps主机是什么?vps试用请问有什么网站可以提供免费vps试用的?想用它来刷一下外国pt站ip代理地址ip代理有什么用?有图片..域名购买域名购买的流程是什么?虚拟空间哪个好虚拟空间哪个好免费网站空间免费个人网站 空间虚拟主机系统什么是虚拟主机?郑州虚拟主机什么是双线虚拟主机?虚拟主机99idc网站后台织梦系统重装、空间转移、及上传技巧有哪些?